Aprire un documento e trovarlo illeggibile, mentre sullo schermo compare una richiesta di riscatto, è uno degli scenari più destabilizzanti per un privato o per un’azienda. Qui chiarisco che cosa accade davvero a un PC colpito da ransomware, quali dati rischiano di essere persi o rubati e quali azioni compiere subito per limitare i danni.
Un ransomware può bloccare i file, rubare dati e fermare il lavoro
- I file vengono cifrati e diventano inutilizzabili senza una chiave di decrittazione.
- L’infezione può propagarsi a cartelle condivise, NAS, server e unità esterne collegate.
- I dati possono essere copiati prima della cifratura e minacciati di pubblicazione.
- Pagare non garantisce il recupero dei file né la cancellazione delle informazioni rubate.
- Isolare subito il PC è la prima misura per contenere l’attacco.
Che cosa succede a un PC colpito da ransomware
Il ransomware è un malware che prende il controllo di alcune funzioni del computer e rende inaccessibili dati o sistemi. Nella forma più comune, individua documenti, immagini, archivi, database e altri file importanti, quindi li cifra con un algoritmo crittografico. Cambiare l’estensione del file o rinominarlo non serve, perché il problema non è il nome ma il contenuto trasformato.
Il sistema operativo può continuare ad avviarsi, ma il computer diventa di fatto inutilizzabile per il lavoro. In altri casi il malware blocca la schermata, impedisce l’avvio di Windows oppure danneggia componenti necessari al funzionamento del dispositivo. La presenza di una richiesta di pagamento è spesso il segnale più evidente, ma l’attacco può essere già iniziato anche senza un messaggio visibile.
La cifratura non è l’unico pericolo
Le campagne moderne spesso seguono il modello della doppia estorsione. Prima di bloccare i file, gli aggressori possono copiare dati riservati, credenziali, contratti, informazioni sui clienti o documenti aziendali. In questo modo minacciano di pubblicare o vendere i dati anche se la vittima riesce a ripristinare i propri backup.
Non tutti i ransomware si comportano allo stesso modo. Alcuni puntano soprattutto ai documenti personali, altri cercano server, macchine virtuali e cartelle condivise. Per questo considero sbagliato pensare che un singolo PC infetto sia sempre un problema isolato.
Quali danni può provocare all’utente e all’azienda
La conseguenza più immediata è la perdita di accesso ai file. Se non esiste una copia integra, possono diventare irrecuperabili fotografie, fatture, progetti, database e materiali di lavoro. Un antivirus può rimuovere il malware, ma non ricostruisce automaticamente i file già cifrati.
Il danno riguarda anche la continuità operativa. In un’azienda basta che venga bloccato il server con il gestionale, il sistema di produzione o la cartella condivisa per fermare ordini, assistenza e amministrazione. Il costo reale comprende quindi il recupero tecnico, le ore di inattività, la consulenza specialistica e la possibile perdita di fiducia dei clienti.
| Segnale osservato | Che cosa può significare | Rischio principale |
|---|---|---|
| File con estensione insolita | I dati sono stati cifrati | Perdita di accesso ai documenti |
| Nota di riscatto sul desktop | Gli aggressori chiedono denaro | Truffe, ulteriori infezioni e pressione psicologica |
| Cartelle condivise non disponibili | L’attacco ha raggiunto la rete | Blocco di più computer o server |
| Accessi anomali agli account | Potrebbero essere state rubate credenziali | Nuovi accessi abusivi e compromissione di altri servizi |
Quando il computer contiene dati personali di altre persone, il caso può assumere anche i contorni di un incidente di sicurezza. In quel momento non basta occuparsi della formattazione del PC: occorre valutare quali informazioni siano state consultate, copiate o esposte.
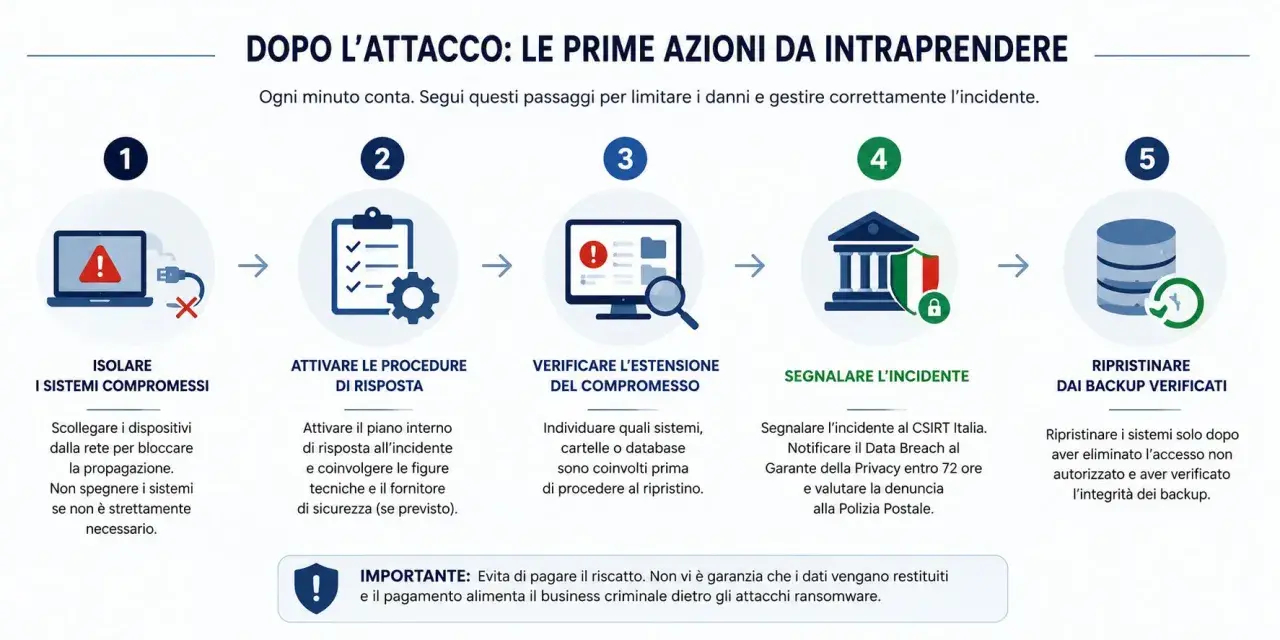
Che cosa fare nei primi minuti
La prima azione è interrompere il collegamento del dispositivo alla rete. Disattivo il Wi-Fi, scollego il cavo Ethernet e separo le unità esterne, il NAS e le cartelle condivise accessibili dal computer. L’obiettivo è impedire che il ransomware raggiunga altri sistemi o continui a cifrare dati.
- Isolare il PC dalla rete aziendale e da Internet.
- Non cancellare la richiesta di riscatto e fotografare lo schermo con un altro dispositivo.
- Non collegare backup o dischi esterni per verificare se funzionano.
- Non formattare subito il computer, perché si potrebbero perdere informazioni utili all’analisi.
- Avvisare il responsabile IT o un tecnico specializzato, soprattutto in presenza di una rete aziendale.
- Cambiare le password importanti usando un dispositivo sicuramente pulito e attivare l’autenticazione a più fattori.
Non consiglio di installare programmi di recupero presi casualmente da Internet sul computer colpito. Potrebbero sovrascrivere dati, peggiorare la situazione o contenere altro malware. Le guide CISA raccomandano di isolare immediatamente i sistemi infetti e di proteggere le copie di backup dall’accesso diretto alla rete.
Se la cifratura è ancora in corso e non si riesce a isolare il dispositivo, lo spegnimento può limitare i danni, ma in un’azienda deve essere coordinato con chi gestisce l’incidente. Uno spegnimento improvvisato può interrompere la raccolta di prove o lasciare in una condizione incerta server e servizi condivisi.
È possibile recuperare i file senza pagare
La possibilità di recupero dipende dal tipo di ransomware, dall’estensione del danno e dalla presenza di una copia precedente all’attacco. La strada più affidabile resta un backup offline o immutabile, cioè una copia che il malware non possa modificare o cancellare tramite le normali credenziali del computer.
In alcuni casi esiste un decryptor, uno strumento capace di ricostruire i file senza conoscere la chiave privata degli aggressori. Può accadere quando la cifratura è stata implementata male, quando una chiave è stata resa pubblica o quando le autorità hanno recuperato l’infrastruttura criminale. Non è però una soluzione garantita per ogni variante.
Il ripristino corretto richiede di eliminare la causa dell’infezione prima di copiare nuovamente i dati. Di solito si procede con l’analisi dell’ambiente, la reinstallazione da supporti affidabili, l’applicazione delle patch, la modifica delle credenziali e solo dopo il recupero dei file verificati.
Leggi anche: Rootkit, come riconoscerlo e cosa fare per proteggersi
Perché pagare il riscatto è una scelta rischiosa
Pagare può sembrare la via più rapida, ma non offre garanzie. Gli aggressori possono inviare una chiave che non funziona, chiedere altro denaro oppure conservare e pubblicare comunque i dati sottratti. In più, il pagamento non rimuove necessariamente eventuali accessi abusivi già lasciati nel sistema.
La mia regola è semplice: non prendere questa decisione sotto pressione. Prima bisogna verificare backup, strumenti di decrittazione, copertura assicurativa, impatto sui dati e disponibilità di un team specializzato. Per un’azienda è prudente coinvolgere anche le funzioni responsabili di privacy, compliance e gestione degli incidenti.
Come ridurre il rischio di una nuova infezione
La difesa più concreta parte da backup progettati per resistere al ransomware, non semplicemente da una sincronizzazione automatica. Una strategia 3-2-1 prevede tre copie dei dati, su almeno due supporti diversi, con almeno una copia offline o protetta da modifiche.
La sincronizzazione cloud è utile per lavorare, ma non equivale sempre a un backup. Se un file cifrato viene sincronizzato, la versione danneggiata può propagarsi anche agli altri dispositivi. Per questo bisogna controllare la cronologia delle versioni, impostare tempi di conservazione adeguati e testare davvero il ripristino.
- Aggiornare sistema operativo, browser, VPN e applicazioni.
- Usare l’autenticazione a più fattori per email, cloud e account amministrativi.
- Limitare i privilegi degli utenti e separare le reti quando possibile.
- Disabilitare macro e allegati rischiosi se non sono necessari.
- Formare il personale a riconoscere phishing, falsi solleciti e file eseguibili.
- Verificare periodicamente che i backup siano leggibili e non raggiungibili dal ransomware.
Ho visto spesso sopravvalutare il solo antivirus e sottovalutare la configurazione degli account. Un buon endpoint protection aiuta a rilevare comportamenti anomali, ma non sostituisce backup testati, aggiornamenti e controllo degli accessi. La sicurezza funziona quando più barriere lavorano insieme.
Il punto decisivo è sapere da dove ripartire
Un PC infettato non è necessariamente da buttare, ma non va trattato come un normale problema di assistenza. La priorità è contenere l’attacco, capire se i dati sono stati solo cifrati o anche copiati, preservare le informazioni utili e costruire un ripristino partendo da un ambiente pulito.
Se esiste un backup isolato e verificato, il ransomware può trasformarsi in un incidente serio ma gestibile. Senza copie affidabili, invece, anche un singolo computer può diventare il punto di partenza per una crisi più ampia, soprattutto quando contiene credenziali, accessi a servizi cloud o collegamenti alla rete aziendale.
La protezione più efficace non è una promessa di invulnerabilità, ma la capacità di rilevare, isolare e ripristinare con metodo. È questa preparazione, più della speranza che il malware non arrivi mai, a fare la differenza quando lo schermo si blocca.
