Quando una connessione viene bloccata senza un motivo evidente, oppure un’azienda espone servizi inutili su Internet, il firewall entra subito in gioco. Capirne il significato aiuta a distinguere una protezione reale da una semplice icona attiva sul computer e a configurare meglio reti domestiche, uffici e infrastrutture cloud. Vediamo quindi come funziona, quali tipi esistono, che cosa può fermare e quali limiti non bisogna ignorare.
Il firewall controlla il traffico, ma la sua efficacia dipende dalle regole
- Definizione Un firewall filtra le connessioni in entrata e in uscita tra reti o dispositivi con livelli di sicurezza diversi.
- Regole Decide che cosa consentire in base a indirizzi IP, porte, protocolli, applicazioni e stato della connessione.
- Tipi Può essere installato sul computer, integrato nel router, gestito in azienda o fornito come servizio cloud.
- Protezione Riduce la superficie di attacco, ma non sostituisce antivirus, aggiornamenti, backup e formazione degli utenti.
- Errore comune Lasciare aperte porte e servizi non necessari può annullare gran parte del vantaggio ottenuto.
Il significato di firewall e il suo ruolo nella sicurezza
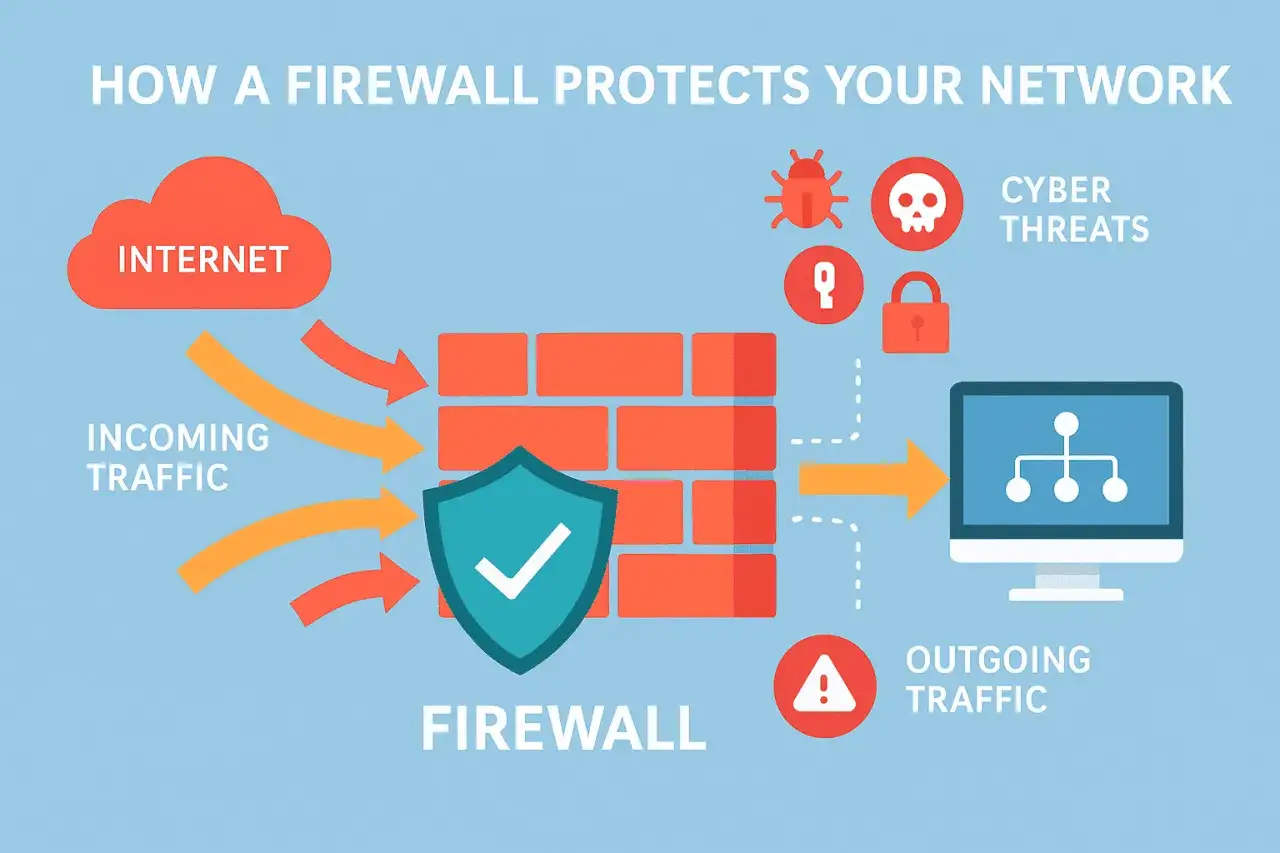
In informatica, un firewall è un sistema hardware, software o cloud che controlla il traffico di rete e applica una serie di regole di sicurezza. Si trova generalmente tra una rete privata e una rete pubblica, come Internet, oppure tra segmenti interni che devono avere livelli di protezione differenti.
La metafora più semplice è quella di un portiere. Non lascia entrare chiunque, verifica alcune informazioni sulla connessione e può impedire anche a un dispositivo interno di comunicare verso l’esterno quando il comportamento appare rischioso. Secondo il NIST, la sua funzione centrale è proteggere una rete da accessi autorizzati e non autorizzati, riducendo la possibilità che un problema si propaghi da una parte all’altra dell’infrastruttura.
Il termine inglese richiama il muro tagliafuoco usato negli edifici per limitare la diffusione delle fiamme. La logica è simile, ma il firewall non rende una rete invulnerabile: crea un punto di controllo e limita i percorsi disponibili a un attaccante.
Che cosa controlla concretamente
Ogni comunicazione di rete contiene informazioni che il firewall può analizzare. Tra queste ci sono l’indirizzo IP di origine e destinazione, la porta utilizzata, il protocollo di comunicazione e, nei sistemi più evoluti, l’applicazione o il contenuto della richiesta.
| Elemento | Esempio | Perché conta |
|---|---|---|
| Indirizzo IP | 192.168.1.25 | Identifica il dispositivo o la rete coinvolta. |
| Porta | 443 per HTTPS | Indica il servizio a cui si tenta di accedere. |
| Protocollo | TCP, UDP, ICMP | Descrive il tipo di comunicazione utilizzata. |
| Applicazione | Browser o software aziendale | Permette controlli più dettagliati rispetto al semplice indirizzo. |
Come decide che cosa può passare
Il firewall esamina il traffico e lo confronta con una policy di sicurezza, cioè l’insieme delle regole definite dall’amministratore o dal produttore. Se trova una corrispondenza, applica l’azione prevista, che può essere consentire, bloccare, registrare o chiedere ulteriori verifiche.
Una configurazione prudente segue il principio del deny by default. In pratica, tutto ciò che non è esplicitamente necessario viene bloccato. Questo approccio riduce gli accessi accidentali, anche se richiede qualche test in più per evitare di interrompere servizi legittimi.
Il ruolo delle connessioni già avviate
I firewall moderni spesso sono stateful, cioè tengono memoria dello stato delle connessioni. Se un computer della rete interna apre una sessione HTTPS verso un sito affidabile, il sistema può consentire il traffico di risposta senza trattarlo come una nuova richiesta indipendente.
Questo è diverso dal filtraggio stateless, che valuta ogni pacchetto quasi isolatamente. Il filtraggio stateless può essere rapido e utile in scenari specifici, ma quello stateful offre una lettura più coerente del flusso di comunicazione.
Regole semplici e regole applicative
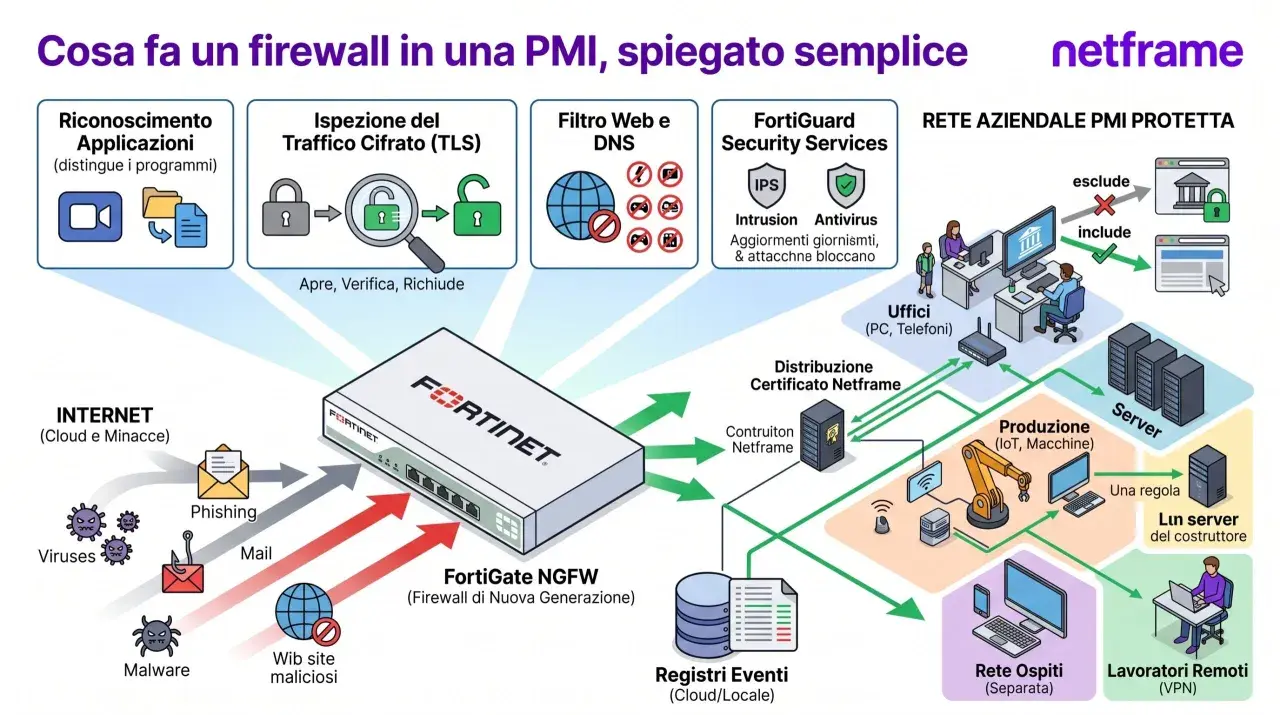
Una regola elementare può permettere il traffico verso la porta 443 e bloccare quello diretto verso servizi non necessari. Nei sistemi di nuova generazione, invece, si possono riconoscere applicazioni, categorie di siti, tentativi di intrusione e comportamenti anomali.
Qui entrano in gioco i next-generation firewall, spesso chiamati NGFW. Sono più completi, ma anche più complessi da gestire: una tecnologia avanzata configurata male può proteggere meno di un sistema più semplice con regole chiare e log controllati regolarmente.
I principali tipi di firewall e i loro impieghi
Non esiste un solo firewall valido per ogni situazione. La scelta dipende dal punto in cui deve essere applicato il controllo, dal numero di utenti e dal tipo di servizi che l’organizzazione deve pubblicare.
Firewall personale
È il software installato su un singolo computer o dispositivo. Controlla le connessioni delle applicazioni e può bloccare un programma che tenta di comunicare senza autorizzazione. Su Windows, macOS e molte distribuzioni Linux è normalmente già disponibile.
Io lo considero una barriera indispensabile per i portatili, soprattutto quando vengono usati su reti Wi-Fi pubbliche o fuori dall’ufficio. Non conviene disattivarlo per risolvere rapidamente un problema di connessione: è meglio creare una regola mirata e capire quale servizio viene bloccato.
Firewall di rete
Viene collocato sul router, su un dispositivo dedicato o su un server e protegge più computer contemporaneamente. È la soluzione tipica per un ufficio, perché permette di governare il traffico tra rete interna, Internet, rete ospiti e server.
La segmentazione è uno dei vantaggi più importanti. Separare, per esempio, i dispositivi degli ospiti dai sistemi amministrativi impedisce che un problema presente su una rete meno affidabile raggiunga direttamente le risorse aziendali.
Firewall cloud e servizi gestiti
Un firewall cloud controlla il traffico verso applicazioni e infrastrutture ospitate online. Può essere utile quando i dipendenti lavorano da sedi diverse, quando i server sono distribuiti su più ambienti o quando l’azienda non vuole gestire direttamente tutto l’hardware.
Il compromesso riguarda il controllo operativo. Un servizio gestito riduce il lavoro quotidiano, ma rende essenziale verificare livelli di servizio, gestione dei log, responsabilità del fornitore e procedure in caso di incidente.
| Tipo | Protegge soprattutto | Scelta adatta a |
|---|---|---|
| Personale | Un singolo dispositivo | Computer portatili e postazioni individuali |
| Di rete | Una rete o più segmenti | Casa, uffici e infrastrutture aziendali |
| NGFW | Traffico, applicazioni e minacce evolute | Organizzazioni con esigenze di controllo più articolate |
| Cloud | Servizi e reti distribuite online | Imprese con applicazioni cloud o lavoro da remoto |
Firewall, antivirus e VPN svolgono compiti diversi
Uno degli equivoci più diffusi è pensare che avere un firewall equivalga ad avere una protezione completa. In realtà, strumenti diversi intervengono su punti differenti del rischio.
| Strumento | Che cosa controlla | Che cosa non risolve da solo |
|---|---|---|
| Firewall | Connessioni e flussi di rete | Un file dannoso aperto volontariamente dall’utente |
| Antivirus o EDR | File, processi e comportamenti sul dispositivo | Una porta esposta o una rete configurata male |
| VPN | Cifratura del collegamento tra punti autorizzati | La sicurezza del dispositivo che accede alla rete |
| IDS o IPS | Rilevamento e, nel caso dell’IPS, blocco di attività sospette | La necessità di aggiornare e definire buone regole |
Un firewall può bloccare una connessione verso un servizio pericoloso, ma non sempre riconosce un attacco nascosto dentro un traffico apparentemente normale. Per questo la difesa più credibile combina filtraggio di rete, protezione degli endpoint, autenticazione forte, aggiornamenti e backup.
La VPN, inoltre, non è un sostituto del firewall. Crea un canale cifrato, ma se un dispositivo compromesso entra nella rete attraverso quel canale, servono altre regole per limitare ciò che può raggiungere.
Come configurarlo in modo utile a casa e in azienda
La configurazione non dovrebbe partire dalla domanda “quante funzioni offre il prodotto?”, ma da “quali comunicazioni sono davvero necessarie?”. Questo cambio di prospettiva evita di accumulare regole inutili e rende più semplice capire che cosa sta succedendo.
- Elenca dispositivi e servizi. Individua computer, stampanti, telecamere, server, applicazioni cloud e accessi remoti.
- Chiudi ciò che non serve. Disabilita porte, pannelli di amministrazione e servizi pubblicati senza una necessità concreta.
- Limita le eccezioni. Se devi consentire un accesso, restringilo per indirizzo, porta, dispositivo, orario o gruppo di utenti.
- Proteggi l’amministrazione. Usa password robuste, autenticazione a più fattori e accesso amministrativo solo dalla rete autorizzata.
- Controlla i log. I registri mostrano connessioni bloccate, tentativi ripetuti e regole che stanno creando problemi.
- Verifica dopo ogni modifica. Testa sia il funzionamento del servizio sia il blocco degli accessi che non devono essere possibili.
A casa, il router dovrebbe avere il firewall attivo e il firmware aggiornato. Per un piccolo ufficio, suggerisco almeno una separazione tra rete aziendale e rete ospiti, oltre a un controllo degli accessi remoti: lasciare direttamente esposto un desktop remoto sulla porta 3389 è una scelta che considero quasi sempre troppo rischiosa.
In azienda è utile documentare ogni regola con scopo, proprietario e data di revisione. Una regola dimenticata può restare attiva per anni, anche quando il servizio per cui era stata creata non esiste più.
Limiti ed errori che riducono la protezione
Il firewall vede il traffico che lo attraversa, non tutte le decisioni prese dall’utente. Se una persona apre un allegato malevolo o consegna le proprie credenziali a una pagina falsa, il filtraggio di rete potrebbe non essere sufficiente.
Un altro limite riguarda le connessioni consentite. Un attacco che sfrutta un’applicazione autorizzata, un account rubato o una vulnerabilità ancora sconosciuta può superare il controllo perimetrale. Per questo la sicurezza moderna non si basa soltanto sul confine tra rete interna e Internet.
Leggi anche: Attacco informatico - come riconoscerlo e reagire
Gli errori più frequenti
- Disattivarlo del tutto perché un’applicazione non funziona.
- Aprire tutte le porte invece di individuare quella realmente necessaria.
- Non aggiornare firmware, sistema operativo e componenti di sicurezza.
- Ignorare il traffico in uscita, che può indicare un dispositivo già compromesso.
- Creare regole troppo generiche, come consentire qualsiasi origine verso qualsiasi destinazione.
- Non controllare i log, perdendo segnali utili su scansioni e tentativi di accesso.
La mia esperienza è che il problema non nasce quasi mai dalla mancanza di una funzione “premium”, ma da una regola aggiunta in fretta e mai più rivista. Meglio poche autorizzazioni comprensibili, accompagnate da monitoraggio e aggiornamenti, che una configurazione sofisticata lasciata senza manutenzione.
La regola pratica per capire se sta davvero proteggendo la rete
Un firewall ha senso quando riduce concretamente la superficie di attacco e rende tracciabili le comunicazioni importanti. Non basta che sia installato: deve avere regole coerenti con l’uso reale della rete, log leggibili e qualcuno che sappia reagire agli eventi.
Per una casa, la base è semplice: firewall del router attivo, firewall del sistema operativo acceso, aggiornamenti automatici e nessuna porta esposta senza motivo. Per un’azienda servono anche segmentazione, controllo degli accessi remoti, protezione degli endpoint e una revisione periodica delle regole.
Il significato più utile del termine, quindi, non è “barriera invincibile”, ma punto di controllo dentro una strategia più ampia. Se viene configurato con criterio, può fermare molto rumore e molte intrusioni comuni; se viene trattato come una soluzione magica, offre soltanto una sensazione di sicurezza.
