Le decisioni che riducono subito il danno
- Isola il dispositivo dalla rete, disattivando Wi-Fi, Bluetooth e collegamenti cablati.
- Non cancellare le prove e non continuare a usare il computer per attività sensibili.
- Cambia le password da un dispositivo sicuro, iniziando da posta elettronica, banca e account amministrativi.
- Verifica i backup prima di ripristinare i dati, perché anche le copie sincronizzate possono essere state alterate.
- Considera il data breach se il dispositivo trattava dati personali di clienti, dipendenti o fornitori.
Che cosa accade a un dispositivo informatico colpito da malware
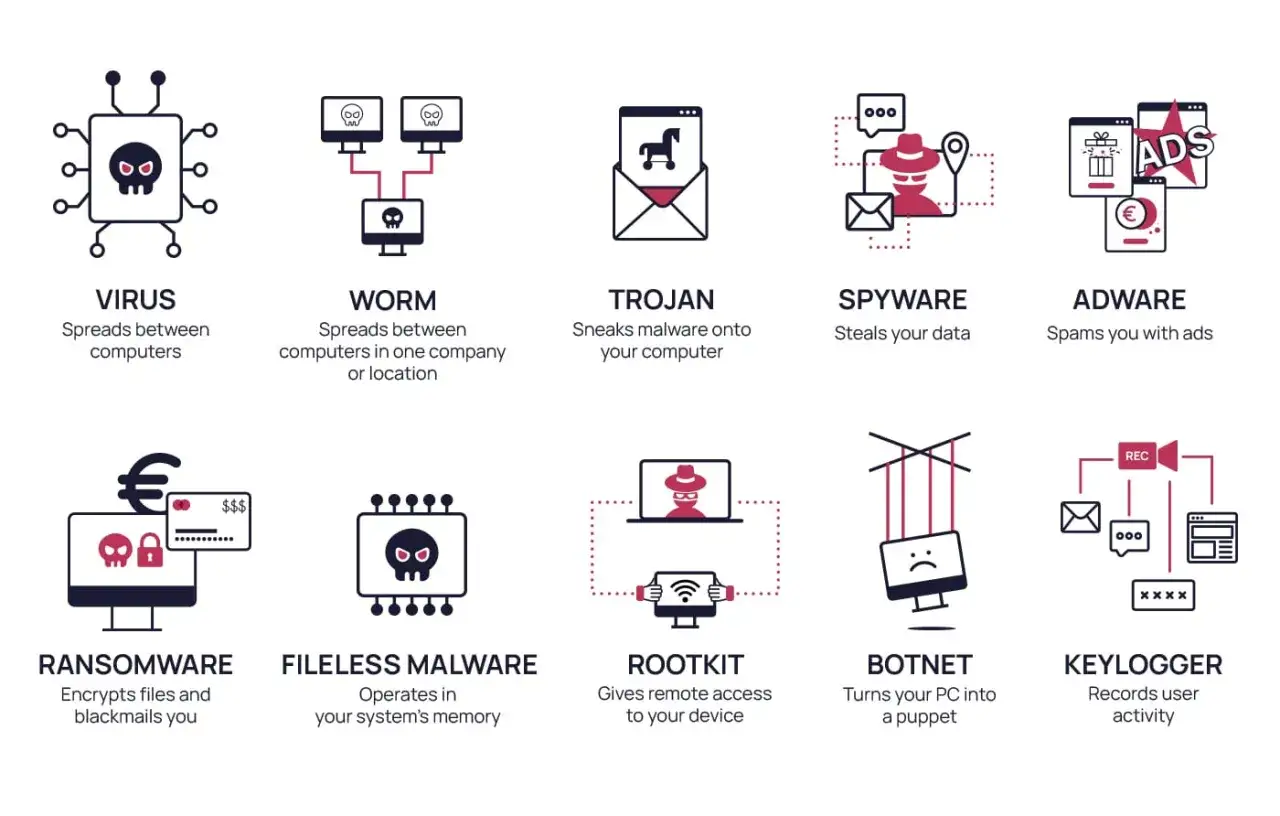
Il malware è un software progettato per danneggiare, controllare o sfruttare un sistema senza il consenso dell’utente. Non indica un solo tipo di minaccia: può trattarsi di un virus, di un trojan, di uno spyware, di un ransomware o di un programma che trasforma il computer in una parte di una botnet.
Quando l’infezione va a buon fine, il dispositivo può perdere riservatezza, integrità o disponibilità. In termini pratici, qualcuno potrebbe leggere documenti, modificare file, rubare credenziali oppure impedire l’accesso ai dati. Il problema non resta necessariamente confinato al singolo PC, soprattutto se è collegato a una rete aziendale o a cartelle cloud sincronizzate.
I segnali che meritano attenzione
Un singolo sintomo non dimostra un’infezione, ma più segnali contemporaneamente devono far scattare una verifica. Io guardo soprattutto ai cambiamenti improvvisi che non hanno una spiegazione tecnica evidente.
- Prestazioni anomale, ventole sempre attive, consumo elevato di memoria o processore.
- Finestre, estensioni o applicazioni installate senza autorizzazione.
- Browser modificato, reindirizzamenti, pubblicità invasive o certificati di sicurezza insoliti.
- Account bloccati, accessi da località sconosciute o notifiche di cambio password non richieste.
- File rinominati o cifrati, messaggi di riscatto e cartelle improvvisamente inaccessibili.
- Traffico di rete inatteso, anche quando il dispositivo non sta eseguendo attività visibili.
Il ransomware è il caso più evidente, ma lo spyware può lavorare in modo silenzioso per settimane. Per questo l’assenza di pop-up o rallentamenti non equivale a una prova di sicurezza.
Le cause più comuni dell’infezione
Nella maggior parte dei casi il malware entra attraverso una combinazione di inganno e vulnerabilità. Un allegato falso sfrutta la fiducia dell’utente, mentre un sistema non aggiornato offre all’attaccante una porta tecnica da attraversare.
Phishing e allegati contraffatti
Messaggi che imitano banche, corrieri, enti pubblici o fornitori possono spingere a cliccare su un collegamento o ad aprire un file. Le campagne italiane spesso usano temi credibili, come fatture, comunicazioni fiscali o consegne, proprio perché riducono il tempo che la vittima dedica al controllo.
Software pirata e aggiornamenti falsi
Crack, keygen e pacchetti scaricati da siti non affidabili sono vettori frequenti. Lo stesso vale per avvisi che invitano a installare un falso aggiornamento del browser o del lettore PDF. Un programma gratuito non verificato può costare molto più di una licenza regolare se sottrae credenziali aziendali.
Servizi esposti e credenziali riutilizzate
Remote Desktop, VPN, pannelli amministrativi e account cloud diventano bersagli facili quando usano password deboli o già comparse in una violazione. La multi-factor authentication, cioè l’autenticazione con un secondo fattore oltre alla password, riduce il rischio ma non sostituisce aggiornamenti, segmentazione della rete e controllo degli accessi.
Un’altra causa sottovalutata è la sincronizzazione automatica. Se un file malevolo o cifrato viene replicato su più cartelle cloud, il problema può raggiungere altri computer in pochi minuti. La sincronizzazione è utile per lavorare, ma non deve essere confusa con un backup indipendente.
Cosa fare nelle prime ore senza peggiorare la situazione
La prima reazione conta più della velocità con cui si avvia una scansione. La mia regola è semplice: contenere prima, analizzare poi. Continuare a usare il dispositivo per controllare la posta o accedere al conto bancario può consegnare all’attaccante altre informazioni.
- Disconnetti il dispositivo da Internet e dalla rete locale. Scollega il cavo Ethernet e disattiva Wi-Fi e Bluetooth.
- Non collegare chiavette o dischi esterni, inclusi quelli usati per i backup.
- Fotografa o annota i segnali, i messaggi visualizzati, l’orario e le operazioni eseguite prima dell’evento.
- Avvisa il responsabile IT o il fornitore di sicurezza se il dispositivo appartiene a un’organizzazione.
- Cambia le credenziali da un dispositivo certamente sicuro, iniziando dagli account con privilegi elevati.
- Esegui una verifica professionale se sono coinvolti dati sensibili, sistemi aziendali o pagamenti.
Spegnere subito il computer può essere corretto per fermare un’attività evidente, ma non è sempre la scelta migliore per un’indagine forense. Se si sospetta un attacco mirato, è preferibile seguire le istruzioni di un tecnico, perché lo spegnimento può cancellare informazioni utili a capire che cosa è successo.
Quando basta una scansione e quando serve il ripristino
Per un’infezione limitata e ben identificata, una scansione offline con uno strumento di sicurezza aggiornato può essere sufficiente. Se invece il malware ha ottenuto privilegi amministrativi, ha disattivato l’antivirus o ha modificato componenti di sistema, io considero più affidabile la reinstallazione completa del sistema operativo da supporti puliti.
| Situazione | Approccio prudente | Rischio da evitare |
|---|---|---|
| Adware o programma indesiderato isolato | Scansione, rimozione e controllo delle estensioni | Lasciare componenti persistenti nel browser |
| Furto sospetto di credenziali | Isolamento, cambio password e revoca delle sessioni | Modificare le password dal dispositivo infetto |
| Ransomware o accesso amministrativo abusivo | Analisi forense e ripristino da backup verificato | Ripristinare file cifrati sopra le copie sane |
| Infezione in una rete aziendale | Segmentazione, raccolta log e risposta coordinata | Ricollegare subito tutti i dispositivi |
Quali danni può provocare a casa e in azienda
Il danno non coincide sempre con la perdita dei file. Un trojan che ruba cookie di sessione può permettere l’accesso a un account anche senza conoscere la password, mentre un keylogger registra ciò che viene digitato. In una piccola impresa, una singola casella email compromessa può diventare il punto di partenza per frodi ai fornitori e pagamenti verso IBAN falsificati.Gli effetti più frequenti riguardano confidenzialità, operatività e reputazione. Ci si può trovare davanti a documenti divulgati, sistemi fermi per ore o giorni, comunicazioni fraudolente inviate ai contatti e costi per consulenza, ripristino e notifica agli interessati.
Se sono coinvolti dati personali, l’evento può rientrare nella definizione di violazione dei dati personali. Il Garante Privacy ricorda che anche la perdita di accesso causata da virus o malware può essere rilevante e che, quando esiste un rischio per i diritti delle persone, il titolare deve valutare la notifica entro 72 ore dalla conoscenza della violazione. La valutazione va documentata e, nei casi dubbi, affidata al responsabile privacy o a un professionista.
Leggi anche: Cyber resilience - prepararsi e ripartire dopo un attacco
Il caso delle attività professionali
Per un’azienda non basta ripulire il PC dell’utente. Bisogna controllare account, server, backup, VPN, dispositivi mobili e servizi cloud, cercando eventuali movimenti laterali. CERT-AGID ha documentato campagne in cui applicazioni apparentemente legittime installavano componenti capaci di controllare da remoto il dispositivo e intercettare informazioni: il nome dell’app, da solo, non è una garanzia.
In questa fase conviene conservare log, email originali, indirizzi IP, orari e schermate. Questi elementi aiutano a ricostruire la sequenza dell’attacco e a decidere se l’incidente è terminato davvero oppure se l’aggressore mantiene ancora un accesso.
Come prevenire una nuova compromissione
La prevenzione efficace non dipende da un unico antivirus. Io preferisco una difesa a strati, con misure semplici ma applicate senza eccezioni.
- Aggiornamenti automatici per sistema operativo, browser, applicazioni e firmware.
- Account senza privilegi amministrativi per il lavoro quotidiano.
- Password uniche conservate in un password manager e autenticazione multifattore per gli account importanti.
- Backup secondo il modello 3-2-1: almeno tre copie, su due supporti diversi, con una copia offline o logicamente isolata.
- Segmentazione della rete per separare postazioni, server, dispositivi IoT e sistemi di backup.
- Formazione pratica su phishing, telefonate fraudolente e richieste urgenti di pagamento.
Il backup è la misura che fa la differenza durante un ransomware, ma solo se è realmente recuperabile. Una volta al mese è utile eseguire un test di ripristino, verificando che i file siano integri e che qualcuno sappia materialmente avviare la procedura.
Per una realtà con più utenti, un piano di risposta agli incidenti dovrebbe indicare contatti, ruoli e tempi di escalation. ENISA raccomanda di definire procedure per rilevare, contenere, analizzare, recuperare e documentare gli incidenti, oltre a collegarle alla continuità operativa. Un documento di due pagine realmente conosciuto dal personale vale più di una policy lunga che nessuno consulta.Come capire se il dispositivo è davvero pulito
La scomparsa del messaggio di errore non dimostra che l’infezione sia stata rimossa. Prima di considerare concluso l’incidente bisogna controllare persistenza, account, attività di rete, attività pianificate e dispositivi che hanno condiviso file o credenziali con il computer compromesso.
Io considero il ripristino affidabile solo quando sono soddisfatte quattro condizioni: origine dell’infezione identificata, sistema aggiornato, credenziali rinnovate e backup verificato. Se una di queste manca, il rischio di reinfezione resta concreto.
Dopo la bonifica, è utile monitorare per almeno alcune settimane accessi anomali, nuove regole nella posta, inoltri automatici e richieste insolite da parte di clienti o fornitori. Il malware può essere stato rimosso, ma le credenziali sottratte potrebbero continuare a essere utilizzate altrove.
La sicurezza si misura dopo l’incidente
Un’infezione non è soltanto un guasto da riparare, ma un segnale che mostra dove il sistema era più fragile. La domanda utile non è solo “come elimino il malware?”, bensì come ha fatto a entrare e che cosa gli ha permesso di restare attivo?
Per ridurre davvero il rischio servono isolamento tempestivo, autenticazione forte, backup testati, aggiornamenti e procedure comprensibili. Anche un piccolo ufficio può adottare queste misure con strumenti proporzionati; la differenza la fanno la continuità dei controlli e la rapidità con cui si reagisce ai primi segnali.
