Un allegato che sembra una fattura, un’app scaricata fuori dallo store o un computer improvvisamente lentissimo possono nascondere minacce molto diverse. Conoscere gli esempi di malware aiuta a capire che cosa sta succedendo, quali danni sono possibili e quale risposta adottare. In questa guida metto a confronto i principali tipi, i loro comportamenti e le difese più utili per privati e aziende.
Riconoscere il comportamento del malware aiuta a scegliere la difesa giusta
- Malware è il termine generale per indicare software creato con finalità dannose.
- Ransomware blocca o cifra i dati, mentre gli infostealer rubano credenziali e cookie.
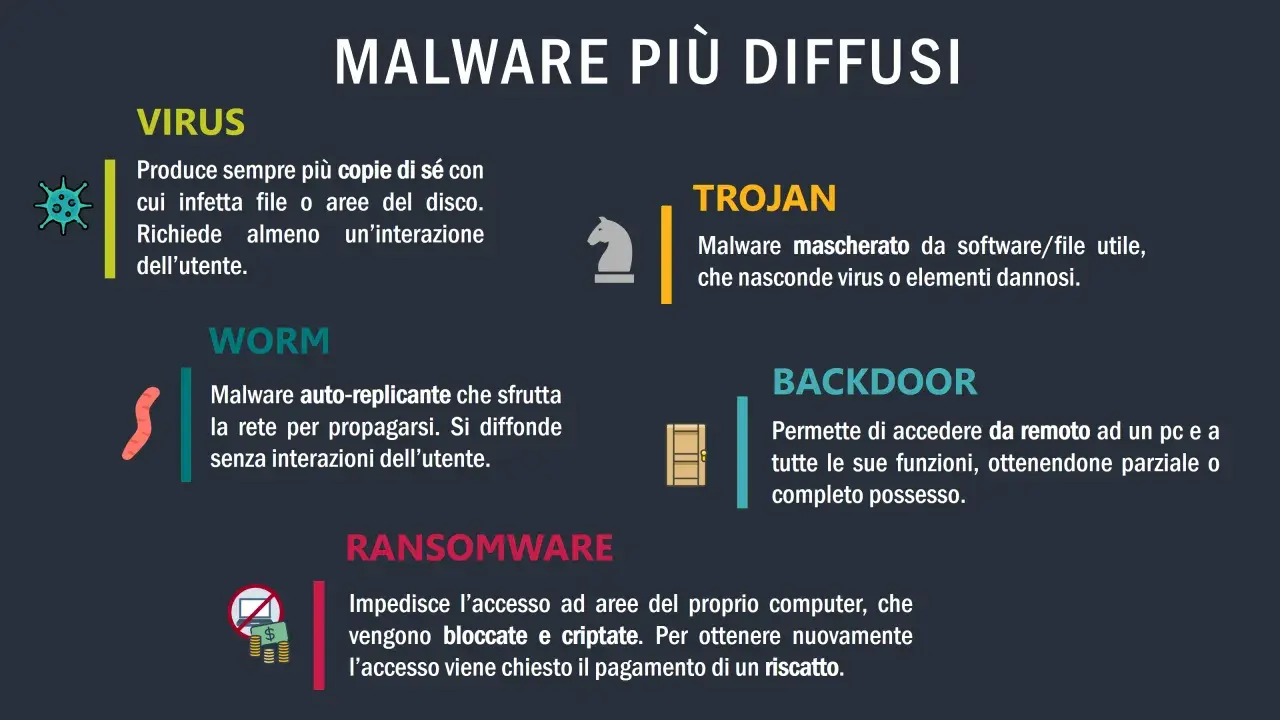
- Trojan si nasconde in programmi apparentemente legittimi e spesso apre la strada ad altre minacce.
- Worm può propagarsi automaticamente nella rete senza richiedere una nuova azione dell’utente.
- Backup offline, aggiornamenti e autenticazione multifattore riducono molto l’impatto di un’infezione.
Gli esempi più utili per distinguere i tipi di malware
Quando parlo di malware, parto sempre da una distinzione semplice. Il termine indica una categoria generale, non una singola minaccia: virus, trojan, spyware e ransomware sono famiglie diverse, anche se nello stesso attacco possono comparire insieme.
| Tipo | Esempio | Come agisce | Rischio principale |
|---|---|---|---|
| Virus | Melissa | Si lega a file o programmi e si attiva quando vengono eseguiti. | Danneggiamento o modifica dei file |
| Worm | Conficker, WannaCry | Si replica sfruttando vulnerabilità o collegamenti di rete. | Diffusione rapida tra dispositivi |
| Trojan | Zeus, Emotet | Si presenta come software, documento o aggiornamento legittimo. | Furto di dati e accesso iniziale |
| Ransomware | LockBit, Ryuk | Cifra i dati o blocca i sistemi e chiede un riscatto. | Interruzione dell’attività e perdita dei dati |
| Spyware | Pegasus, keylogger | Osserva l’attività dell’utente e raccoglie informazioni in modo nascosto. | Violazione della privacy |
| Infostealer | RedLine Stealer | Estrae password, cookie di sessione e dati salvati nel browser. | Furto di account e identità digitali |
| RAT | njRAT | Permette all’attaccante di controllare il dispositivo da remoto. | Spionaggio e installazione di altro malware |
| Wiper | NotPetya | Cancella o rende inutilizzabili i dati senza puntare necessariamente a un riscatto. | Distruzione operativa |
| Adware | Browser hijacker | Mostra pubblicità indesiderata e può modificare browser o motore di ricerca. | Raccolta dati e ulteriori reindirizzamenti |
Virus, worm e trojan non sono sinonimi
Il virus classico ha bisogno di un file ospite e spesso dell’esecuzione da parte dell’utente. Il worm, invece, può sfruttare una falla di rete per propagarsi autonomamente. Il trojan non deve per forza replicarsi: il suo punto di forza è l’inganno, perché convince la vittima a installare o aprire qualcosa che sembra affidabile.
Questa distinzione non è solo teorica. Un ransomware può arrivare come trojan via posta elettronica, ma poi diffondersi come worm all’interno della rete. Per questo io guardo prima al comportamento osservato e solo dopo al nome assegnato dal software di sicurezza.
Ransomware e infostealer mostrano due facce dello stesso problema
Le minacce più visibili non sono sempre quelle più dannose. Un ransomware fa rumore perché blocca i file, mentre un infostealer può restare silenzioso per settimane e consentire l’accesso a email, servizi cloud, account aziendali e piattaforme finanziarie.
Ransomware e doppia estorsione
Un esempio noto è WannaCry, che ha dimostrato quanto velocemente una vulnerabilità non corretta possa favorire la propagazione tra sistemi collegati. Famiglie come LockBit e Ryuk sono diventate invece esempi del modello criminale moderno, in cui l’attaccante può cifrare i dati e minacciare di pubblicarli dopo averli copiati.
Il riscatto non garantisce il recupero dei file né la cancellazione delle informazioni rubate. In un’azienda, il danno comprende spesso fermo operativo, costi di ripristino, perdita di fiducia e possibili obblighi di gestione della violazione dei dati.
Infostealer e furto delle sessioni
Un infostealer può arrivare attraverso software pirata, falsi aggiornamenti del browser, estensioni malevole o allegati apparentemente innocui. Non cerca soltanto la password: può rubare anche cookie di sessione, cioè dati che permettono di riconoscere un accesso già autenticato.
RedLine Stealer è un esempio utile per capire il fenomeno. Il suo valore per i criminali non dipende da effetti spettacolari, ma dalla quantità di credenziali riutilizzabili per prendere il controllo di account e lanciare attacchi successivi.
Leggi anche: Incident response - come gestire un attacco informatico
Trojan bancari e accesso remoto
I trojan bancari sono progettati per intercettare credenziali, modificare pagine web o osservare operazioni finanziarie. Zeus è uno degli esempi storici più conosciuti, mentre Emotet ha mostrato come un malware possa evolvere da minaccia diretta a strumento per distribuire altre infezioni.
Un RAT, acronimo di Remote Access Trojan, porta il controllo a un livello ulteriore. Se installato, può consentire di osservare lo schermo, copiare file, registrare tasti o aggiungere nuovi programmi senza che l’utente se ne accorga.
Come entra il malware nei dispositivi e quali segnali lascia
Nella maggior parte dei casi l’infezione non richiede tecniche fantascientifiche. Basta una combinazione di ingegneria sociale, cioè manipolazione della persona, e una vulnerabilità lasciata senza aggiornamento.
- Phishing tramite email, SMS o messaggi che imitano banche, corrieri e fornitori.
- Allegati infetti con fatture, preventivi, curriculum o documenti Office.
- Software contraffatto, crack e generatori di licenze.
- Falsi aggiornamenti mostrati da siti compromessi o annunci pubblicitari.
- Servizi esposti su Internet con password deboli o sistemi non aggiornati.
- Chiavette USB e dispositivi rimovibili collegati a più computer.
- App installate fuori dagli store ufficiali, soprattutto su smartphone Android.
Un singolo sintomo non dimostra la presenza di malware. Una ventola rumorosa può dipendere da un programma legittimo, così come un browser lento può avere cause banali. La combinazione di più segnali, però, merita una verifica immediata.
| Segnale | Possibile interpretazione | Prima azione prudente |
|---|---|---|
| File rinominati o non più apribili | Ransomware o errore di archiviazione | Disconnettere il dispositivo dalla rete |
| Accessi insoliti agli account | Furto di credenziali o cookie | Cambiare le password da un dispositivo pulito |
| Pop-up e reindirizzamenti continui | Adware o browser hijacker | Non installare il “programma di pulizia” proposto |
| Processore sempre al massimo | Cryptominer o processo malevolo | Controllare processi, applicazioni recenti e log di sicurezza |
| Webcam o microfono attivi senza motivo | Spyware o applicazione con permessi eccessivi | Revocare i permessi e isolare il dispositivo |
Come proteggersi senza affidarsi a un solo antivirus
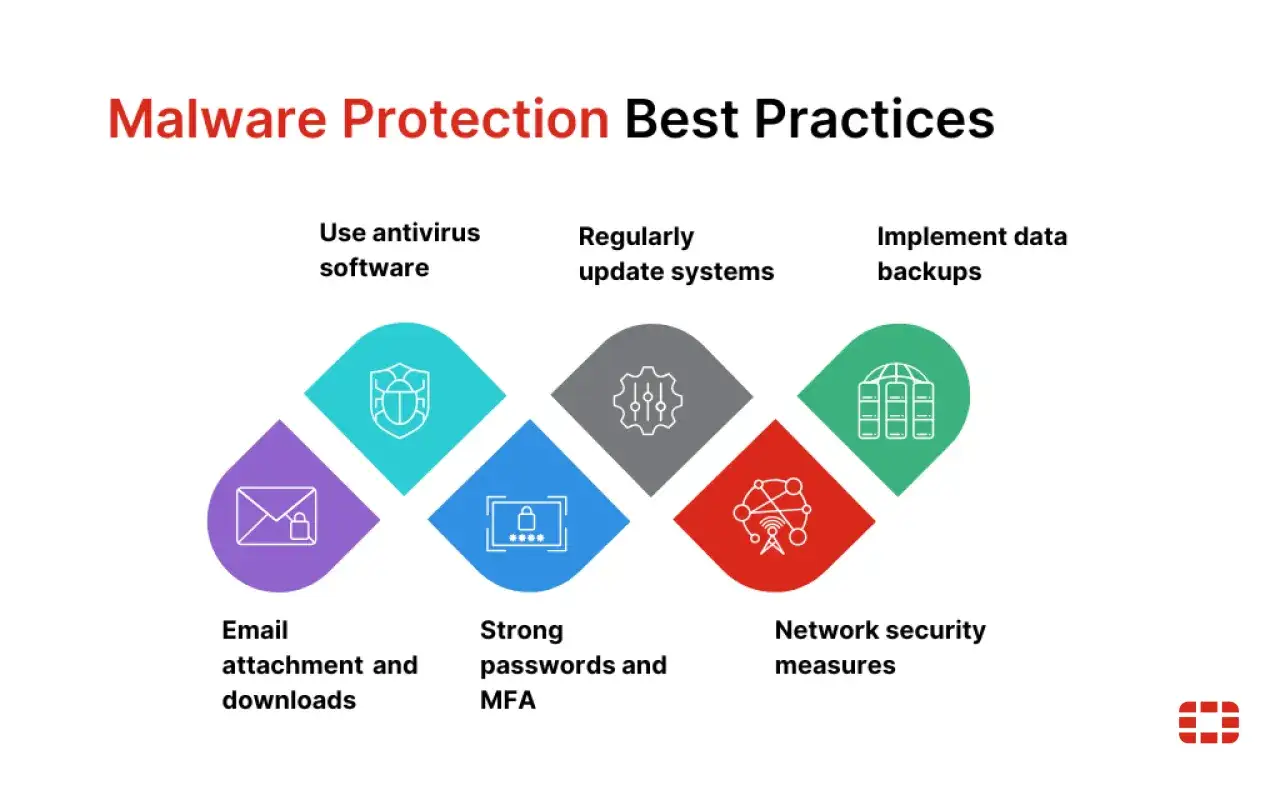
L’antivirus resta una barriera importante, ma non può compensare password riutilizzate, sistemi obsoleti o backup mai verificati. La protezione più solida nasce da più livelli semplici, applicati con costanza.
- Aggiornare sistema, browser e applicazioni appena le correzioni sono disponibili, soprattutto sui servizi raggiungibili da Internet.
- Attivare l’autenticazione multifattore sugli account email, cloud, amministrativi e finanziari. Quando possibile, preferire passkey o app di autenticazione agli SMS.
- Creare backup secondo il modello 3-2-1, con almeno 3 copie dei dati, su 2 supporti diversi e 1 copia isolata o offline.
- Testare il ripristino almeno ogni trimestre. Un backup che non è mai stato recuperato è soltanto una supposizione.
- Limitare i privilegi degli utenti e usare account amministrativi solo quando servono davvero.
- Formare le persone a riconoscere urgenza artificiale, richieste di pagamento, domini simili e allegati inattesi.
Per una piccola impresa aggiungerei segmentazione della rete, gestione centralizzata degli aggiornamenti e registrazione degli accessi. Non serve acquistare subito una piattaforma complessa: spesso fa più differenza proteggere bene email, identità e backup che accumulare strumenti mai configurati.
La sicurezza completa non esiste. Anche un sistema aggiornato può essere colpito da un attacco mirato o da una vulnerabilità appena scoperta, ma una buona architettura riduce la probabilità che un singolo clic diventi un fermo aziendale.
Cosa fare ai primi segnali di infezione
La velocità conta, ma le azioni improvvisate possono distruggere prove o diffondere il problema. Io seguirei questa sequenza, adattandola alla gravità del caso.
- Isolare il dispositivo disattivando Wi-Fi e Bluetooth o scollegando il cavo di rete. In ufficio, avvisare subito chi gestisce la rete.
- Non inserire altre password e non usare il computer sospetto per accedere a banca, email o servizi aziendali.
- Controllare gli account da un dispositivo pulito, revocando le sessioni attive e cambiando le credenziali più importanti.
- Conservare le informazioni, come messaggi, nomi dei file, orari, avvisi e schermate. Evitare di cancellare tutto prima della diagnosi.
- Coinvolgere un tecnico o un team di sicurezza, soprattutto se sono coinvolti più computer, dati personali o sistemi di pagamento.
- Ripristinare soltanto dopo la bonifica, applicando patch, cambiando le credenziali e verificando che il backup sia integro.
Nel caso di ransomware, spegnere il dispositivo può interrompere alcune attività, ma può anche eliminare informazioni utili all’analisi. Per questo, in un contesto aziendale, conviene seguire il piano di risposta agli incidenti e lasciare le decisioni più delicate a personale competente.
Il comportamento conta più del nome del malware
La classificazione serve a orientarsi, ma non bisogna fissarsi sull’etichetta. Un trojan può installare un infostealer, uno spyware può usare tecniche da rootkit e un ransomware può essere distribuito attraverso una campagna di phishing.
La regola pratica che applico è semplice: individuo che cosa è cambiato, isolo il dispositivo, proteggo gli account e verifico i backup prima di tentare una rimozione frettolosa. Questo approccio non elimina ogni rischio, ma riduce molto la possibilità che un’infezione locale diventi un problema per tutta la rete.
