Un programma gratuito, un allegato di lavoro o un falso aggiornamento possono sembrare innocui e invece aprire la porta a chi vuole rubare dati, controllare un dispositivo o installare altro malware. Quando si parla di Trojan, il punto centrale è proprio l’inganno: capire che cosa significa, come funziona e quali segnali osservare aiuta a proteggere sia il computer personale sia l’azienda.
Il significato del Trojan spiegato in modo pratico
- È un malware camuffato da programma, file o applicazione legittima.
- Non è necessariamente un virus perché, di norma, non si replica autonomamente.
- Può rubare password, dati bancari e documenti oppure consentire il controllo remoto.
- La prevenzione più efficace combina aggiornamenti, prudenza e autenticazione a più fattori.
- In caso di sospetta infezione bisogna isolare il dispositivo prima di cancellare le tracce.
Che cosa significa Trojan in informatica
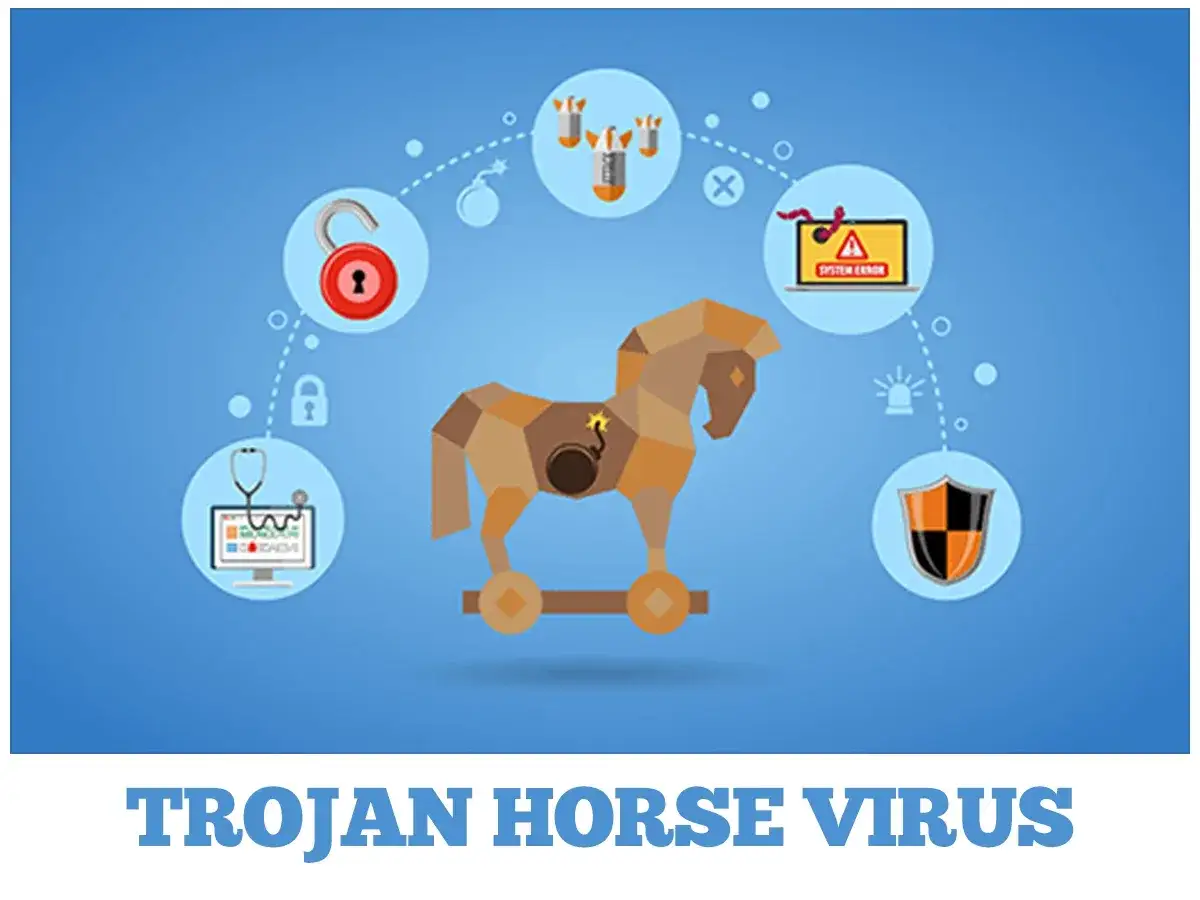
Il termine Trojan indica un software malevolo che nasconde la propria funzione reale dietro un’apparenza affidabile. Può presentarsi come un’app utile, un documento, un aggiornamento del browser, un programma pirata o uno strumento gratuito. L’utente crede di installare qualcosa di legittimo, ma autorizza anche l’esecuzione del codice dannoso.
Il nome richiama il cavallo di legno della mitologia greca. La somiglianza non è solo narrativa: in entrambi i casi l’elemento pericoloso entra perché viene considerato innocuo. Per me questa è la distinzione più importante da ricordare, perché un Trojan non deve per forza “sfondare” le difese del dispositivo. Spesso sfrutta semplicemente la fiducia o la disattenzione della persona.
Un Trojan è quindi una categoria di malware, cioè di software progettato per svolgere attività dannose o non autorizzate. Non tutti i Trojan fanno la stessa cosa e non tutti agiscono immediatamente. Alcuni restano inattivi per giorni, mentre altri iniziano a raccogliere informazioni già al primo avvio.
Trojan, virus e worm non sono la stessa cosa
Nel linguaggio comune queste parole vengono usate come sinonimi, ma tecnicamente descrivono comportamenti diversi. Il virus tende a inserirsi in file esistenti e a replicarsi quando quei file vengono eseguiti. Il worm può propagarsi in rete sfruttando vulnerabilità, spesso senza richiedere la stessa interazione dell’utente.
| Minaccia | Come entra | Comportamento tipico |
|---|---|---|
| Trojan | Inganno, download o installazione volontaria | Nasconde una funzione dannosa in un programma apparentemente legittimo |
| Virus | File infetto o supporto compromesso | Può modificare e infettare altri file |
| Worm | Vulnerabilità o rete non protetta | Può diffondersi automaticamente tra più dispositivi |
La differenza pratica è semplice. Se un file chiede di essere aperto o un’app richiede permessi sproporzionati, il rischio nasce spesso dall’azione dell’utente. Questo non rende la minaccia meno grave, ma indica dove intervenire: controllo della fonte, autorizzazioni limitate e formazione.
Come entra in un dispositivo e che cosa può fare
Il percorso più frequente parte da un’esca credibile. Può essere un’e-mail con fattura, una notifica bancaria falsa, un messaggio su WhatsApp, un software scaricato da un sito non ufficiale o un allegato che sembra provenire da un collega. L’obiettivo non è sempre convincere la vittima con una grande storia: spesso basta creare urgenza, curiosità o paura.
Dopo l’installazione, il Trojan può modificare le impostazioni di avvio, comunicare con un server remoto o scaricare ulteriori componenti. In un ambiente aziendale, un singolo computer compromesso può diventare il punto di partenza per sottrarre credenziali, esplorare la rete interna e colpire i sistemi condivisi.
Le conseguenze più comuni
- Furto di credenziali per e-mail, cloud, social e servizi bancari.
- Registrazione dei tasti premuti tramite un keylogger, cioè un componente che raccoglie ciò che viene digitato.
- Controllo remoto del dispositivo, soprattutto nei RAT, i Remote Access Trojan.
- Installazione di ransomware, spyware o altri programmi dannosi.
- Modifica, copia o cancellazione di documenti.
- Uso del computer per inviare spam, attaccare altri sistemi o nascondere attività criminali.
Un errore frequente consiste nel pensare che l’assenza di finestre strane significhi assenza di pericolo. I Trojan più efficaci cercano proprio di restare silenziosi. Prestazioni leggermente peggiori, traffico di rete insolito o accessi non riconosciuti possono essere più significativi di un messaggio evidente sullo schermo.
I principali tipi di Trojan
La parola Trojan descrive il metodo di ingresso, non un unico effetto. Per capire il rischio bisogna guardare alla funzione del malware, perché un falso programma di utilità e un Trojan bancario possono richiedere risposte diverse.
| Tipologia | Obiettivo | Esempio pratico |
|---|---|---|
| Backdoor o RAT | Controllare il dispositivo a distanza | L’aggressore apre file, installa strumenti o osserva l’attività |
| Banking Trojan | Rubare dati finanziari e codici di accesso | Intercetta credenziali durante l’accesso a un servizio bancario |
| Downloader o dropper | Portare altro malware nel sistema | Installa ransomware dopo una prima fase apparentemente innocua |
| Spyware Trojan | Raccogliere informazioni | Monitora navigazione, messaggi, contatti o documenti |
| SMS o mobile Trojan | Colpire smartphone e applicazioni mobili | Legge messaggi o sfrutta SMS per aggirare alcuni controlli |
Questa classificazione non è rigida. Un singolo campione può avere più funzioni e cambiare comportamento dopo aver ricevuto istruzioni dall’esterno. Nella mia esperienza, il rischio più sottovalutato è il downloader: il primo file sembra poco pericoloso, ma prepara l’arrivo di una minaccia molto più dannosa.
Perché i software pirata sono particolarmente rischiosi
Crack, keygen e versioni “premium gratuite” sono esche efficaci perché l’utente si aspetta già che il programma richieda permessi insoliti o disattivazioni dell’antivirus. In questo modo un avviso di sicurezza viene interpretato come un ostacolo, non come un segnale.
Il problema non riguarda soltanto la legalità del software. Un installer modificato può contenere un Trojan e non ricevere aggiornamenti affidabili. Per un’azienda, il risparmio iniziale è quasi sempre sproporzionato rispetto al costo potenziale di fermo operativo, recupero degli account e perdita dei dati.
Come riconoscere una possibile infezione
Nessun singolo sintomo dimostra con certezza la presenza di un Trojan. Un computer lento può avere molte cause, ma alcuni segnali diventano più preoccupanti quando compaiono insieme o subito dopo l’installazione di un programma.
- Comparsa di applicazioni o estensioni che non si ricorda di aver installato.
- Accessi anomali a posta elettronica, social, cloud o home banking.
- Finestre pop-up, reindirizzamenti del browser e modifiche alla pagina iniziale.
- Antivirus disattivato senza autorizzazione o impossibilità di aggiornarlo.
- Processi sconosciuti, consumo elevato di CPU o traffico di rete insolito.
- File rinominati, bloccati o improvvisamente non più accessibili.
- Contatti che ricevono messaggi inviati dal proprio account senza consenso.
Se sospetto un’infezione, evito di continuare a usare il dispositivo per attività sensibili. Non inserisco nuove password e non apro il conto bancario dallo stesso computer, perché le credenziali potrebbero essere osservate in tempo reale.
Leggi anche: Passkey Apple - come funzionano e quando convengono
Che cosa fare nelle prime ore
- Disconnettere il dispositivo da Wi-Fi, rete aziendale e cavo Ethernet.
- Avvisare il responsabile IT o un tecnico, soprattutto se si tratta di un computer di lavoro.
- Eseguire una scansione con uno strumento di sicurezza aggiornato, preferibilmente da un ambiente affidabile.
- Da un dispositivo pulito, cambiare le password più importanti e revocare le sessioni attive.
- Controllare movimenti bancari, accessi recenti e regole automatiche della posta.
- Conservare messaggi, file sospetti e orari dell’accaduto prima di cancellare qualsiasi elemento utile all’analisi.
La rimozione manuale di un file non garantisce che il sistema sia pulito. Un Trojan può aver creato attività pianificate, nuovi account o componenti nascosti. Per questo, nei casi seri, preferisco una bonifica professionale o il ripristino da un backup verificato, dopo aver messo in sicurezza gli account.
Come prevenire un Trojan a casa e in azienda
La difesa non dipende da un solo antivirus. Un antivirus aggiornato è importante, ma può non riconoscere immediatamente una variante nuova o un file modificato di recente. La protezione più solida nasce dalla combinazione di barriere tecniche e comportamenti prudenti.
- Scaricare programmi e app solo da fonti ufficiali.
- Mantenere aggiornati sistema operativo, browser, applicazioni e dispositivi mobili.
- Usare un antivirus o una piattaforma di endpoint protection con aggiornamenti automatici.
- Attivare l’autenticazione a più fattori, soprattutto per e-mail, cloud, VPN e servizi finanziari.
- Limitare i privilegi amministrativi degli utenti.
- Verificare il mittente reale e il dominio prima di aprire allegati o link.
- Creare backup separati e testare periodicamente il ripristino.
Per le imprese aggiungerei due misure spesso trascurate. La prima è la segmentazione della rete, che limita i danni se un dispositivo viene compromesso. La seconda è una procedura scritta per segnalare gli incidenti: sapere chi isolare, chi chiamare e quali account bloccare riduce i tempi di reazione.
Non consiglio di affidarsi soltanto alla formazione una tantum. Simulazioni di phishing brevi e periodiche, insieme a regole chiare sui software autorizzati, funzionano meglio di una lezione annuale piena di termini tecnici. La sicurezza migliora quando la persona può segnalare un errore senza timore di essere colpevolizzata.
La distinzione che evita molti errori
Un Trojan non è semplicemente “un virus più cattivo”. È soprattutto un programma che induce l’utente a farlo entrare, dopodiché può comportarsi come una backdoor, uno spyware, un ladro di credenziali o un veicolo per ransomware.
La regola pratica che seguo è semplice: se un file richiede di disattivare le protezioni, promette funzioni sproporzionate rispetto alla sua origine o chiede permessi non necessari, mi fermo prima di eseguirlo. Bastano pochi secondi di verifica per evitare che un’apparente comodità si trasformi in un incidente informatico costoso.
