Un SMS avvisa che la tua carta PostePay sta per essere bloccata, oppure una mail segnala un accesso anomalo al conto. Sono scenari credibili, costruiti per spingerti ad agire senza riflettere: qui esamino diversi esempi di phishing che imitano Poste Italiane, spiego i segnali da riconoscere e indico cosa fare se hai già cliccato o fornito dati.
Riconoscere una truffa diventa più semplice quando si osservano urgenza, richiesta e canale
- Urgenza artificiale: blocchi, scadenze e minacce servono a ridurre il tempo per controllare.
- Richieste anomale: Poste Italiane non chiede via SMS o telefono password, PIN, OTP o trasferimenti di denaro.
- Link ingannevoli: il nome visualizzato del mittente non dimostra che il messaggio sia autentico.
- Reazione rapida: dopo la condivisione di dati bisogna contattare subito Poste, bloccare la carta e cambiare le credenziali.
Gli esempi più comuni di phishing a nome di Poste Italiane
Il phishing è una frode in cui il criminale imita un’azienda conosciuta per ottenere credenziali, dati della carta o codici di autorizzazione. Quando il tentativo arriva via SMS si parla più precisamente di smishing; quando arriva con una telefonata, di vishing.
La carta sarebbe in scadenza
Un messaggio tipico può dire che la carta è prossima alla scadenza e che bisogna confermare indirizzo, numero di telefono o dati di pagamento per riceverne una nuova. Il testo sembra plausibile perché sfrutta un evento reale, ma la richiesta di inserire informazioni sensibili attraverso un link è il segnale più importante.
Questo schema funziona soprattutto perché introduce una conseguenza concreta, cioè il mancato rinnovo della carta. La mia regola è semplice: non aggiorno mai dati bancari partendo da un SMS, anche quando il messaggio sembra arrivare dalla conversazione ufficiale già presente sul telefono.
Un accesso sospetto richiede la verifica
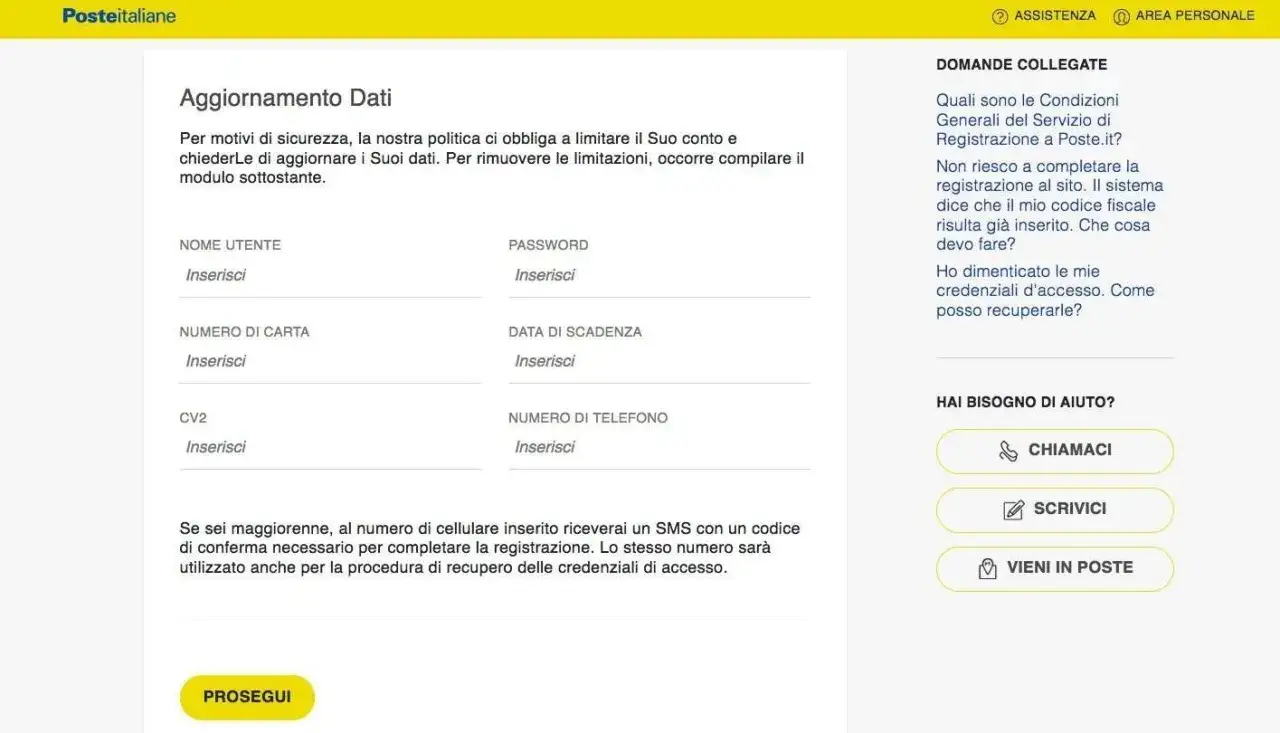
Un’altra variante avvisa di un login insolito, di un pagamento non riconosciuto o di un presunto problema di sicurezza. Il destinatario viene invitato a “mettere in sicurezza il conto” attraverso una pagina che riproduce colori, logo e grafica di PostePay.
La pagina falsa raccoglie spesso username e password in un primo passaggio, poi numero della carta, scadenza, CVV e codice OTP. L’OTP non annulla automaticamente una frode: se lo inserisci nella pagina controllata dal criminale, potresti autorizzare proprio l’operazione che il messaggio diceva di voler bloccare.
Il rimborso o il pagamento di pochi euro
Alcuni messaggi promettono un rimborso, un accredito o la consegna di una somma non riscossa. Altri parlano di una piccola commissione per sbloccare una spedizione o completare una pratica. La cifra ridotta abbassa la soglia di attenzione, ma il modulo può chiedere dati molto più preziosi del pagamento iniziale.
Un addebito di pochi euro è spesso solo il pretesto per acquisire le informazioni necessarie a tentare transazioni successive. La convenienza apparente non rende legittima la richiesta: è il canale usato per contattarti a dover essere verificato.
Il testo cambia, ma il copione psicologico resta uguale
Nei messaggi più efficaci i truffatori non puntano soltanto sugli errori grammaticali. Usano soprattutto paura, fretta e autorità, tre leve che possono convincere anche una persona esperta se il messaggio arriva nel momento sbagliato.
| Leva usata | Esempio di formulazione | Cosa vuole provocare |
|---|---|---|
| Paura | “Abbiamo rilevato un’attività sospetta” | Un accesso impulsivo al link |
| Fretta | “Conferma entro poche ore” | Meno tempo per verificare |
| Autorità | “Servizio antifrode Poste” | Fiducia automatica nel mittente |
| Convenienza | “Ricevi il rimborso” | Curiosità e desiderio di non perdere denaro |
Un dettaglio che molti sottovalutano è il nome mostrato nella notifica. Gli SMS contraffatti possono finire nella stessa conversazione di messaggi autentici attraverso tecniche di manipolazione del mittente, quindi la posizione del messaggio nell’elenco non è una prova di autenticità.
Anche un italiano corretto non basta. Le campagne più curate copiano loghi, firme, colori e riferimenti a servizi reali. Io controllo sempre il comportamento richiesto: se mi viene chiesto di comunicare password, PIN, codici dispositivi o di installare un’app per la sicurezza, considero il messaggio fraudolento.
Come verificare un messaggio senza cadere nella trappola
La verifica deve avvenire fuori dal percorso indicato dal messaggio. Non rispondere, non telefonare al numero presente nell’SMS e non aprire il link per “vedere dove porta”. Apri autonomamente l’app ufficiale oppure digita manualmente l’indirizzo conosciuto nel browser.
Controlla la richiesta, non solo la grafica
- Chiediti se l’azione richiesta è normale per quel servizio.
- Verifica nell’app se esiste davvero un avviso o un’operazione sospetta.
- Controlla il mittente completo delle email, non soltanto il nome visualizzato.
- Diffida di link abbreviati, domini insoliti, parole aggiunte o indirizzi con errori.
- Non fornire mai codici OTP, PIN, password o dati completi della carta a chi ti contatta.
Secondo le indicazioni di Poste Italiane, l’azienda e le Forze dell’Ordine non chiedono mai credenziali, codici di autorizzazione o dati della carta tramite email, SMS, telefonate o social network. La stessa cautela vale per richieste di bonifici, ricariche o trasferimenti verso un presunto conto “sicuro”.
Leggi anche: Esempi di frodi informatiche e come difendersi
Il numero di telefono non è una garanzia
Una chiamata può apparire provenire da un numero italiano o persino da un contatto già salvato. Il numero può essere falsificato e il truffatore può conoscere nome, cognome o ultime cifre della carta grazie a informazioni raccolte online.
Se qualcuno sostiene di essere un operatore antifrode, interrompi la conversazione e richiama usando un canale ufficiale trovato autonomamente. Nessun operatore serio ti chiederà di spostare il denaro o di comunicare un codice ricevuto sul telefono.
Cosa fare dopo un clic o una condivisione di dati
Un clic da solo non significa necessariamente che il conto sia stato svuotato, ma la situazione cambia se hai inserito credenziali, dati della carta o codici. In quel caso agisci subito, anche se non vedi ancora movimenti anomali.
- Chiudi la pagina sospetta e non interagire più con il mittente.
- Contatta immediatamente Poste attraverso un canale ufficiale e chiedi il blocco della carta o delle operazioni a rischio.
- Controlla movimenti, notifiche e autorizzazioni recenti.
- Cambia la password dell’account da un dispositivo affidabile e non riutilizzarla su altri servizi.
- Se hai comunicato dati bancari o subito un addebito, informa la banca e valuta una denuncia alla Polizia Postale.
- Inoltra la comunicazione sospetta a antiphishing@posteitaliane.it, conservando SMS, email, numero del mittente e schermate.
Se hai installato un’app su richiesta del falso operatore, scollega il dispositivo dalla rete e rimuovila solo dopo aver raccolto le informazioni utili. Potrebbe essere necessario controllare i permessi concessi, aggiornare il sistema e verificare da un altro dispositivo che non siano state modificate password o impostazioni.
Il tempo conta, ma non bisogna farsi prendere dal panico. Bloccare rapidamente la carta e mettere in sicurezza l’account riduce il rischio di ulteriori operazioni, anche se non garantisce automaticamente il rimborso di ogni somma persa.
Gli errori che rendono il phishing più efficace
L’errore più frequente è pensare che una truffa sia riconoscibile solo da refusi evidenti. Oggi il messaggio può essere scritto bene, personalizzato e accompagnato da una telefonata di conferma, quindi la grammatica è un indizio debole rispetto alla richiesta di dati o autorizzazioni.
Un altro errore consiste nel cliccare sul link per controllare se il sito è vero. Una pagina contraffatta può imitare perfettamente quella ufficiale e mostrare persino schermate di caricamento o avvisi credibili. La verifica va fatta entrando nel servizio dall’app o dal sito raggiunto autonomamente.
Molti utenti, infine, comunicano il codice ricevuto via SMS perché credono che serva a bloccare l’operazione. In realtà il codice può essere una conferma transazionale. Leggi sempre il testo della notifica e autorizza soltanto operazioni che hai iniziato tu.
La protezione più efficace parte da una regola molto concreta
Quando un messaggio che imita Poste Italiane ti chiede di agire con urgenza, fermati prima di fare qualsiasi cosa. Esci dalla conversazione, apri il canale ufficiale e verifica da lì. Bastano pochi secondi per interrompere il copione costruito dal truffatore.
Non esiste un singolo dettaglio capace di smascherare ogni frode, perché i criminali cambiano testi e canali rapidamente. La difesa più solida combina prudenza sui link, password uniche, notifiche attive e nessuna condivisione di codici.
Il criterio che uso più volentieri è anche il più facile da ricordare: se qualcuno ti contatta per “proteggere” il tuo conto chiedendoti segreti, codici o denaro, non sta proteggendo nulla. Interrompi il contatto e verifica autonomamente prima che l’urgenza decida al posto tuo.
