Una mail che sembra arrivare dalla banca, un messaggio urgente del “direttore” o un sito e-commerce quasi identico a quello ufficiale possono trasformarsi in una perdita di denaro in pochi minuti. Gli esempi di frodi informatiche aiutano a riconoscere il meccanismo prima che sia troppo tardi, sia per chi usa i servizi online sia per chi gestisce un’azienda. Qui raccolgo i casi più frequenti, i segnali da controllare e le azioni concrete da compiere dopo un incidente.
Le frodi digitali sfruttano soprattutto fiducia, urgenza e accessi poco protetti
- Phishing e smishing imitano banche, corrieri e piattaforme per rubare credenziali o codici.
- Business email compromise manipola pagamenti e bonifici aziendali fingendosi un collega o un fornitore.
- Falsi e-commerce incassano denaro senza consegnare il prodotto oppure raccolgono dati di pagamento.
- Account takeover prende il controllo di email, social o home banking usando password rubate.
- La reazione rapida può limitare il danno: banca, blocco degli accessi, raccolta delle prove e denuncia.
Che cosa si intende davvero per frode informatica
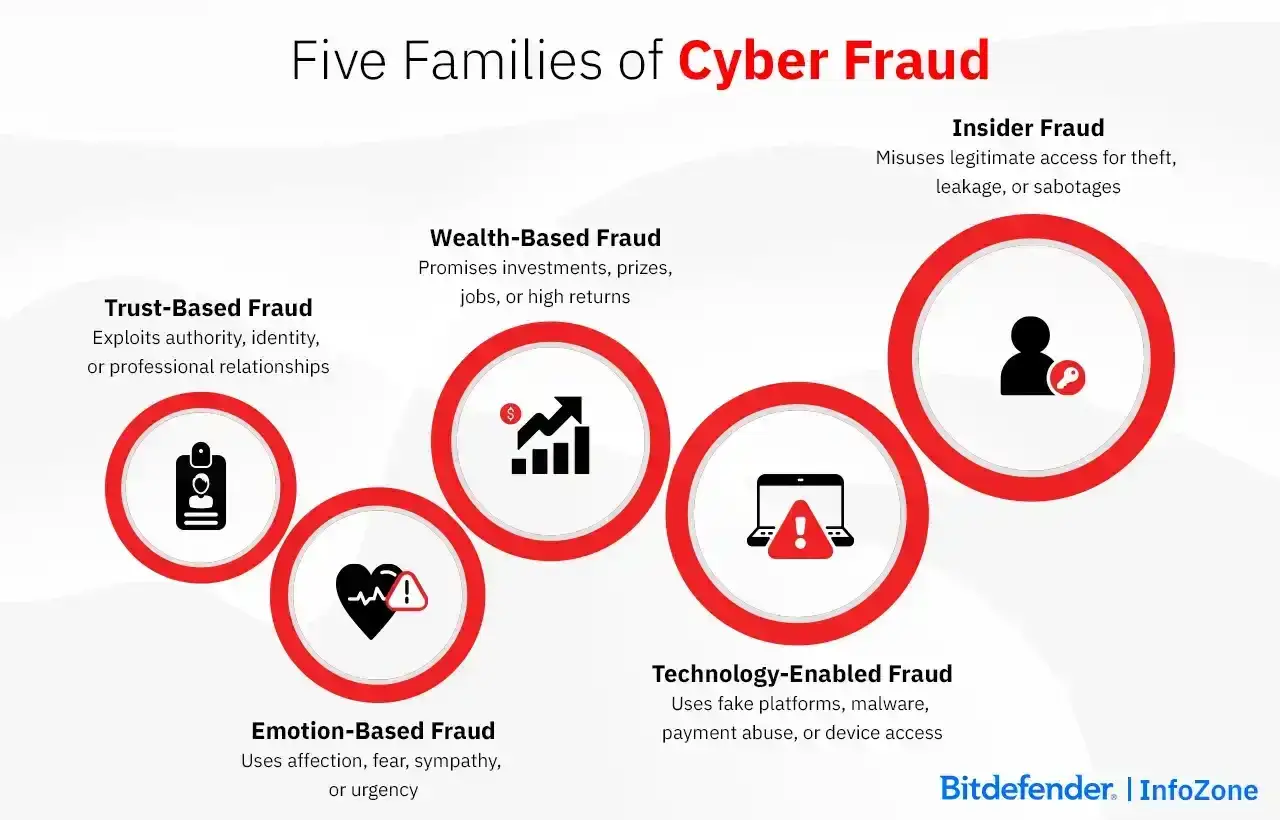
Nel linguaggio comune si parla di frode informatica per indicare un’azione illegale che usa computer, smartphone, internet o sistemi digitali per ottenere un vantaggio economico. Il punto non è soltanto il dispositivo utilizzato, ma il modo in cui il criminale altera un processo, ruba un’identità o induce un pagamento.
La distinzione rispetto alla semplice truffa online non è sempre netta. Nel primo caso può esserci un intervento diretto su un account o su un sistema; nel secondo, spesso, la vittima viene convinta a consegnare volontariamente dati o denaro. Per proteggersi, però, la differenza giuridica conta meno del riconoscimento del meccanismo.Io parto sempre da una domanda pratica: chi sta controllando davvero l’operazione? Un messaggio può sembrare autentico, ma il mittente, il conto destinatario e il sito aperto dal link possono essere controllati da qualcun altro.
Gli esempi più comuni che colpiscono privati e consumatori
Le frodi più diffuse non richiedono necessariamente tecniche sofisticate. Spesso funzionano perché arrivano nel momento giusto, usano un marchio conosciuto e impongono una scelta rapida. La tabella riassume i casi che incontro più spesso nelle attività di educazione alla sicurezza digitale.
| Tipo di frode | Come funziona | Che cosa cerca il criminale |
|---|---|---|
| Phishing | Email o pagina falsa che imita banca, corriere o servizio digitale | Credenziali, codici OTP e dati della carta |
| Smishing | Messaggio SMS con link e richiesta urgente | Accesso all’account o installazione di malware |
| Vishing | Telefonata di un falso operatore bancario o tecnico | Codici, conferme vocali e autorizzazioni |
| Falso e-commerce | Negozio online contraffatto con prezzi anormalmente bassi | Pagamento anticipato e dati personali |
| Account takeover | Accesso abusivo a email, social o piattaforme di pagamento | Denaro, contatti e ulteriori account collegati |
Phishing, smishing e vishing
Nel phishing la vittima riceve un’email che invita a “verificare” un pagamento, sbloccare un conto o aggiornare la password. Lo smishing usa lo stesso schema via SMS, mentre il vishing lo porta al telefono con una persona che conosce alcuni dettagli personali e costruisce un’apparente situazione di emergenza.
Un esempio tipico è il messaggio “abbiamo rilevato un accesso sospetto”. Il link conduce a una pagina quasi identica a quella della banca, ma i dati inseriti arrivano agli autori della frode. Nessun operatore serio dovrebbe chiedere password, PIN o codici temporanei per telefono.
Falsi negozi e truffe nei marketplace
Un sito può avere grafica professionale, recensioni plausibili e un catalogo completo, ma essere stato creato soltanto per incassare. I segnali più forti sono prezzi molto inferiori al mercato, dati societari assenti, condizioni di vendita generiche e pagamenti richiesti esclusivamente tramite bonifico.
Nei marketplace il rischio cambia forma. Il venditore può inviare un link esterno per “confermare la spedizione” oppure chiedere un pagamento fuori dalla piattaforma. In entrambi i casi si perde una parte delle protezioni previste dal servizio.
Furto dell’account e SIM swap
Quando un criminale prende il controllo dell’email principale, spesso non si ferma lì. Usa la funzione “password dimenticata” per entrare in social, cloud, e-commerce e servizi finanziari. L’account takeover è pericoloso proprio perché trasforma un singolo accesso in una catena di compromissioni.
Con il SIM swap, invece, il numero telefonico viene trasferito fraudolentemente su una nuova SIM. Se l’autenticazione dipende solo dagli SMS, il criminale può intercettare i codici di recupero. Per gli account importanti preferisco una chiave di sicurezza o un’app di autenticazione, quando disponibile.
Le frodi informatiche più insidiose per le aziende
In azienda l’obiettivo non è sempre rubare una password. Molti attacchi puntano direttamente a un pagamento, una fattura o un accesso amministrativo. Il criminale studia l’organizzazione, osserva le email e interviene quando il contesto rende credibile la richiesta.
Business email compromise
Nel business email compromise, spesso indicato con la sigla BEC, l’attaccante compromette o imita l’account di un dirigente, di un fornitore o dell’ufficio amministrativo. Può chiedere di modificare l’IBAN, anticipare un pagamento o mantenere riservata l’operazione.Un caso concreto è la falsa email dell’amministratore delegato inviata durante la chiusura mensile. Il tono è breve, l’importo sembra coerente e la richiesta di non telefonare viene giustificata dalla riservatezza. La contromisura più efficace non è un filtro automatico, ma la verifica su un secondo canale prima di qualsiasi variazione bancaria.
Fatture alterate e frodi ai fornitori
Qui il criminale può entrare nella casella di posta di un fornitore e sostituire l’IBAN su una fattura reale. L’email appare autentica perché la conversazione esiste davvero, ma il conto destinatario è cambiato.
Per ridurre il rischio, ogni cambio di coordinate deve essere verificato chiamando un numero già presente nell’anagrafica aziendale. Non bisogna usare il numero indicato nella stessa email, perché potrebbe essere stato modificato insieme alla fattura.
Leggi anche: Carta di credito clonata, quanto tempo serve per il rimborso?
Ransomware con richiesta di riscatto
Il ransomware blocca o cifra i dati e chiede denaro per ripristinare l’accesso. Non è sempre una frode nel senso più stretto del termine, ma rientra pienamente negli incidenti che possono produrre un danno economico e operativo.
Il riscatto non garantisce il recupero dei file e può lasciare l’organizzazione esposta a ulteriori ricatti. Una copia di sicurezza 3-2-1, con tre copie dei dati su due supporti diversi e almeno una copia isolata, riduce la dipendenza dalla trattativa.
Come riconoscere una frode prima di pagare
Le tecniche cambiano, ma i segnali ricorrenti sono sorprendentemente stabili. Il messaggio cerca di impedirmi di riflettere, verificare o coinvolgere un’altra persona. Quando compaiono insieme urgenza, autorità e conseguenze negative, considero l’operazione sospetta fino a prova contraria.
- Richiesta di pagamento o modifica dell’IBAN con tempi insolitamente stretti.
- Link abbreviati, domini simili a quelli ufficiali o errori nell’indirizzo del mittente.
- Domanda di password, PIN, codice OTP o accesso remoto al dispositivo.
- Prezzo troppo basso rispetto a quello praticato da rivenditori affidabili.
- Invito a mantenere il segreto o a non chiamare il referente abituale.
- Allegati inattesi, soprattutto file compressi o documenti che chiedono di attivare macro.
Un errore frequente è controllare soltanto il logo o il nome visualizzato del mittente. Sono elementi facili da copiare. Io controllo invece il dominio completo, apro il servizio digitando manualmente l’indirizzo conosciuto e verifico ogni pagamento fuori dalla conversazione originale.
Cosa fare subito dopo una frode informatica
La velocità è importante, ma agire in modo disordinato può peggiorare la situazione. Se ho autorizzato un bonifico sospetto, contatto immediatamente la banca e chiedo il richiamo dell’operazione. Per una carta compromessa, chiedo il blocco e la sostituzione; per un account violato, cambio la password da un dispositivo sicuro.
- Bloccare il denaro e gli accessi contattando banca, gestore della carta e servizio coinvolto.
- Mettere in sicurezza l’email principale, revocando sessioni sconosciute e controllando le regole di inoltro automatico.
- Conservare le prove senza cancellare messaggi, ricevute, numeri di telefono, intestazioni email e schermate.
- Presentare denuncia alla Polizia Postale o alle autorità competenti, portando una cronologia precisa dei fatti.
- Avvisare i contatti se l’account è stato usato per inviare messaggi fraudolenti.
Non bisogna vergognarsi di aver cliccato o autorizzato un’operazione. Le frodi moderne sono progettate per sfruttare attenzione, fretta e fiducia. La cosa più utile è ricostruire i fatti con precisione, perché ogni ora può aiutare a limitare il danno e a impedire altri accessi.
Le protezioni che fanno davvero la differenza
Per un privato, il livello minimo comprende password uniche con gestore, autenticazione a più fattori, aggiornamenti automatici e notifiche per ogni movimento bancario. L’autenticazione a più fattori aggiunge una verifica oltre alla password, ma gli SMS non sono la soluzione più robusta quando esistono alternative come app dedicate o chiavi fisiche.In azienda servono anche procedure. La formazione è utile solo se accompagna regole semplici e applicabili, per esempio due approvazioni per i bonifici rilevanti, conferma telefonica dei cambi IBAN e separazione tra account ordinari e account amministrativi.
Sul piano tecnico, filtri antiphishing, gestione degli aggiornamenti, backup isolati e controllo degli accessi riducono la superficie di attacco. Per la posta aziendale, SPF, DKIM e DMARC aiutano a contrastare la falsificazione del dominio, ma non sostituiscono la verifica umana: un account legittimo già compromesso può superare molti controlli automatici.
La misura più sottovalutata resta la simulazione. Un breve test interno, svolto senza colpevolizzare chi sbaglia, mostra se le persone sanno segnalare un messaggio sospetto e se il processo di blocco funziona davvero. Una procedura provata vale più di una policy lasciata in un documento.
La lezione pratica che accomuna tutti gli esempi
Phishing, falsi negozi, furto di account e frodi sui bonifici hanno una radice comune: qualcuno cerca di farci compiere un’azione senza lasciarci il tempo di verificarla. Per questo la difesa più efficace combina tecnologia, procedure e una piccola abitudine quotidiana, cioè interrompere l’automatismo prima di cliccare o pagare.
Quando una richiesta riguarda denaro, credenziali o accessi, verifico sempre mittente, destinatario e canale. Sono tre controlli rapidi, ma spesso bastano per trasformare una frode apparentemente credibile in un tentativo evidente.
