Un computer può sembrare normale e, nello stesso tempo, nascondere un accesso abusivo con privilegi elevati. Un rootkit serve proprio a questo: occultare malware, processi o modifiche profonde al sistema per rendere più difficile la scoperta dell’attacco. Qui chiarisco che cos’è, come agisce, quali segnali osservare e cosa fare per proteggere un dispositivo personale o l’infrastruttura di un’azienda.
Capire il rootkit significa riconoscere una minaccia progettata per restare invisibile
- Funzione principale nascondere malware, file, processi o accessi non autorizzati.
- Livelli diversi può operare nelle applicazioni, nel kernel, nel bootloader o nel firmware.
- Rilevamento difficile una scansione antivirus normale non offre sempre una garanzia sufficiente.
- Rischio concreto l’attaccante può mantenere il controllo, rubare dati o usare il dispositivo per altri attacchi.
- Risposta più sicura isolare il dispositivo e valutare reinstallazione, analisi offline o intervento specialistico.
Che cos’è un rootkit e perché è diverso da un virus
Un rootkit è un insieme di tecniche o componenti software usati per nascondere la presenza di una minaccia e mantenere un accesso privilegiato a un dispositivo. Il termine unisce “root”, cioè l’utente amministratore nei sistemi Unix e Linux, e “kit”, un insieme di strumenti.
La distinzione più importante è questa. Un virus cerca in genere di replicarsi o danneggiare file, mentre un rootkit punta soprattutto alla furtività. Può nascondere un trojan, una backdoor, un keylogger o un altro malware, facendo apparire il sistema più pulito di quanto sia davvero.
Non tutti i rootkit sono identici e il termine non indica sempre un singolo programma. In alcuni casi descrive il meccanismo che manipola le funzioni del sistema operativo per falsificare ciò che l’utente o gli strumenti di sicurezza vedono. Per questo considero riduttivo definirlo semplicemente “un virus invisibile”.
Leggi anche: CLOUD Act e dati in Europa - cosa deve sapere un’azienda
Dove può annidarsi
| Tipo | Area coinvolta | Perché è difficile da individuare |
|---|---|---|
| Rootkit applicativo | Programmi e account utente | Può sostituire o alterare strumenti di sistema visibili all’utente. |
| Rootkit del kernel | Parte centrale del sistema operativo | Può interferire con processi, file, driver e controlli di sicurezza. |
| Bootkit | Avvio del computer e bootloader | Parte prima del sistema operativo e può modificarne il caricamento. |
| Rootkit firmware | UEFI, BIOS o firmware dei dispositivi | Può sopravvivere alla reinstallazione del sistema operativo. |
Il livello di insediamento cambia molto la risposta. Un componente che vive solo nella memoria può sparire con un riavvio, mentre una compromissione del firmware richiede strumenti specifici e, in alcuni casi, il supporto del produttore.
Come entra nel sistema e che cosa può fare
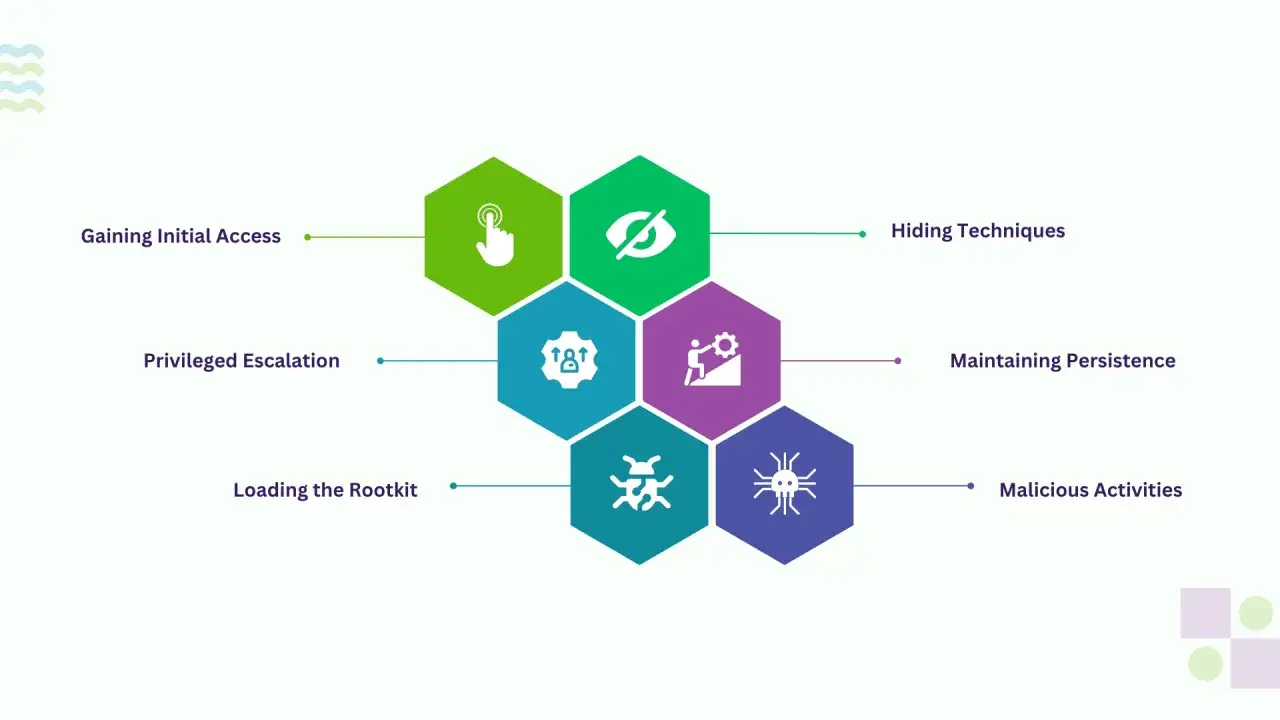
Un rootkit raramente è il primo elemento dell’attacco. Di solito arriva dopo che il criminale ha ottenuto privilegi amministrativi sfruttando una vulnerabilità, una password rubata, un allegato malevolo o un programma contraffatto.
Su un computer personale, il punto di ingresso può essere un installer scaricato da una fonte non affidabile, una crack o un documento che sfrutta software non aggiornato. In un’azienda, il rischio aumenta quando sono esposti servizi remoti, gli account amministrativi sono condivisi o i sistemi rimangono privi di patch per troppo tempo.
Una volta installato, il rootkit può nascondere file e cartelle, alterare l’elenco dei processi, filtrare le connessioni di rete o mascherare utenti creati dall’attaccante. Il suo obiettivo non è necessariamente rubare direttamente le informazioni, ma proteggere la permanenza del malware che svolge quella funzione.
- Persistenza permette alla minaccia di riattivarsi dopo un riavvio.
- Occultamento rende meno visibili file, processi, driver e chiavi di sistema.
- Controllo consente di eseguire comandi con privilegi molto elevati.
- Movimento laterale può facilitare il passaggio ad altri dispositivi della rete.
Questo spiega perché un dispositivo compromesso può diventare un punto d’appoggio per sottrarre credenziali, intercettare attività, installare ransomware o partecipare ad attacchi contro terzi. La presenza del rootkit indica spesso che l’intrusione è già arrivata a una fase seria.
Quali segnali osservare e come si cerca una minaccia nascosta
Non esiste un sintomo unico che dimostri la presenza di un rootkit. Prestazioni molto basse, blocchi improvvisi o traffico insolito possono dipendere da decine di cause diverse. Diventano più interessanti quando compaiono insieme a account sconosciuti, impostazioni modificate o avvisi di sicurezza disattivati.
- antivirus o strumenti di protezione che si disattivano senza motivo;
- connessioni verso indirizzi o servizi non riconosciuti;
- nuovi utenti amministratori o accessi in orari insoliti;
- driver installati senza una modifica autorizzata;
- errori di avvio, schermate anomale o configurazioni UEFI cambiate;
- file di sistema alterati o controlli di integrità che falliscono.
La verifica più affidabile combina più livelli. Si può partire da una scansione antimalware aggiornata, ma nei casi sospetti preferisco usare un ambiente offline o avviabile da supporto affidabile, perché il sistema compromesso potrebbe mentire proprio sugli elementi che si stanno controllando.
In una rete aziendale servono anche log centralizzati, controllo dell’integrità dei file, telemetria EDR e analisi dei comportamenti. L’EDR, cioè una piattaforma che osserva gli endpoint e correla gli eventi, aiuta a collegare un accesso anomalo all’installazione di un driver o a una connessione persistente.
Una scansione pulita non equivale sempre a una certezza assoluta. I rootkit più profondi possono non essere rilevati dagli strumenti installati nello stesso sistema operativo, e alcuni falsi positivi possono riguardare driver legittimi. Per questo un’indagine seria deve considerare anche data di installazione, firma digitale, origine del software e attività dell’account.
Cosa fare se sospetti un’infezione
La prima azione è isolare il dispositivo dalla rete, scollegando cavo Ethernet o Wi-Fi. Non conviene continuare a usare quel computer per accedere a posta elettronica, home banking, gestionali o account amministrativi, perché le credenziali potrebbero essere intercettate.
- Annota i sintomi, gli orari e gli ultimi programmi o aggiornamenti installati.
- Disconnetti il dispositivo dalla rete senza cancellare subito file o registri.
- Da un dispositivo sicuramente pulito, cambia le password più importanti e revoca le sessioni attive.
- Esegui una verifica offline con strumenti affidabili e aggiornati.
- Se il sospetto rimane, salva solo i dati necessari e valuta una reinstallazione completa.
- Per firmware, UEFI o dispositivi aziendali, coinvolgi il produttore o un tecnico specializzato.
La reinstallazione del sistema operativo è spesso la scelta più prudente per un computer personale, ma non risolve automaticamente un rootkit firmware. Prima di ripristinare un backup, controllo che sia precedente all’infezione e che non contenga eseguibili o configurazioni compromesse.
In azienda il dispositivo va trattato come un possibile incidente di sicurezza. Spegnerlo può impedire la raccolta di dati utili dalla memoria, mentre lasciarlo collegato consente all’attaccante di agire ancora. La decisione dipende dal valore delle informazioni e dalla presenza di un piano di incident response.
Come ridurre il rischio su computer e reti aziendali
La difesa più efficace non dipende da un unico antivirus. Si basa sulla riduzione dei privilegi, sull’aggiornamento costante e sulla capacità di accorgersi rapidamente di una modifica anomala.
| Misura | Effetto pratico | Limite da considerare |
|---|---|---|
| Aggiornamenti di sistema e firmware | Correggono vulnerabilità sfruttabili per ottenere privilegi elevati. | Vanno testati e programmati, soprattutto sui sistemi critici. |
| Secure Boot | Verifica che il processo di avvio utilizzi componenti autorizzati. | Non protegge da ogni attacco e deve essere configurato correttamente. |
| Principio del privilegio minimo | Riduce la possibilità che un malware diventi amministratore. | Richiede account separati e procedure più disciplinate. |
| EDR e monitoraggio dei log | Rilevano comportamenti e accessi che una scansione statica può perdere. | Richiedono configurazione, aggiornamento e qualcuno che analizzi gli avvisi. |
| Backup offline o immutabili | Permettono il recupero dopo una compromissione grave. | Devono essere testati, perché un backup inutilizzabile protegge solo sulla carta. |
Per i dispositivi personali consiglio di mantenere attivi gli aggiornamenti automatici, usare software provenienti da fonti ufficiali e separare l’account amministratore da quello quotidiano. In azienda aggiungerei MFA, segmentazione della rete e account amministrativi individuali, così un singolo furto di credenziali non apre subito l’intera infrastruttura.
La regola 3-2-1 per i backup resta utile anche qui. Prevede almeno tre copie dei dati, su due supporti diversi, con una copia isolata o fuori sede. Non impedisce l’infezione, ma limita il danno economico e operativo quando il ripristino diventa necessario.
La regola pratica per non sottovalutare un rootkit
Il punto da ricordare è semplice: un rootkit non è solo un malware da rimuovere, ma un possibile segnale di controllo già ottenuto sul sistema. Se i privilegi, l’avvio o il firmware sono stati alterati, eliminare un singolo file non basta a considerare il dispositivo affidabile.
Io valuterei sempre tre elementi insieme, cioè il livello di accesso raggiunto, la qualità delle prove disponibili e l’importanza dei dati presenti. Quando l’incertezza è alta e il computer gestisce informazioni sensibili, una reinstallazione verificata o un’analisi professionale costa meno di un’intrusione lasciata attiva per settimane.
