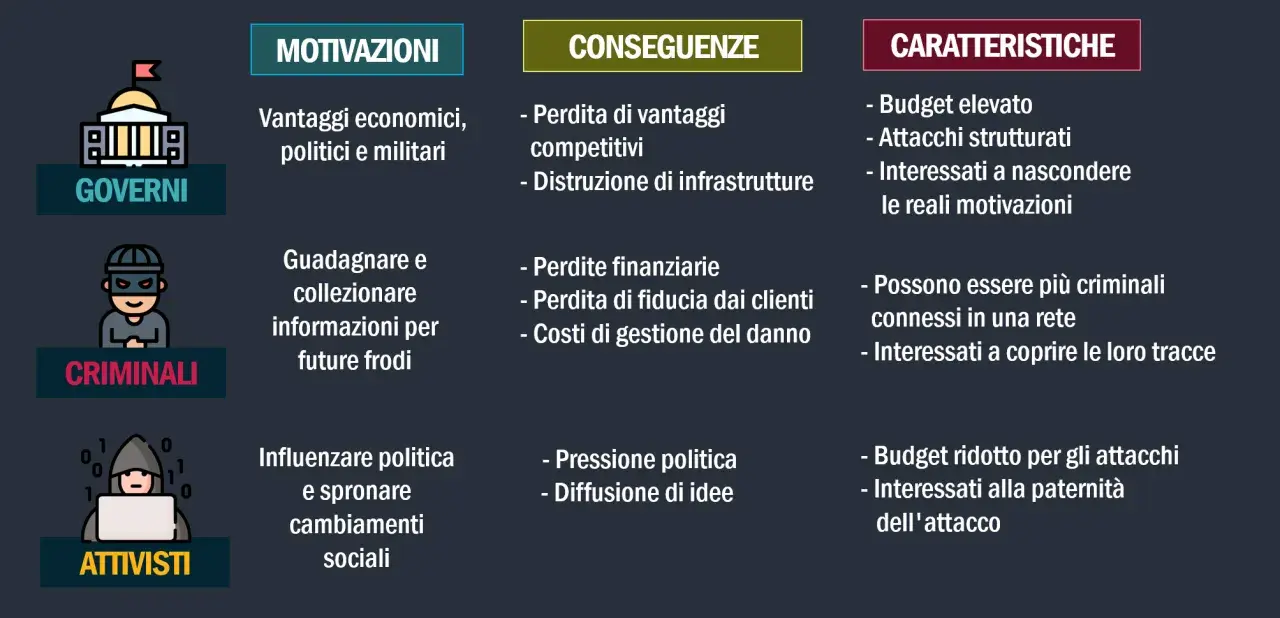
Un attacco cyber può colpire contemporaneamente operatività, finanze e fiducia
- Fermi operativi e servizi indisponibili possono durare da poche ore a diversi giorni.
- Le perdite comprendono ripristino, consulenze, mancati ricavi e possibili riscatti.
- Un data breach può imporre una notifica al Garante entro 72 ore.
- La perdita di fiducia di clienti e partner spesso dura più dell’emergenza tecnica.
- Backup isolati, MFA e un piano di risposta riducono l’impatto più di molte soluzioni acquistate senza una strategia.
Il primo danno è spesso il blocco dell’attività
La conseguenza più immediata riguarda la disponibilità dei sistemi. Un ransomware può cifrare file e server, mentre un attacco DDoS può rendere irraggiungibile un sito saturando le connessioni. In entrambi i casi, l’azienda può continuare ad avere personale e prodotti, ma non riuscire più a vendere, fatturare, consegnare o assistere i clienti.
In una realtà manifatturiera il problema può fermare il gestionale e la pianificazione della produzione. In uno studio professionale può impedire l’accesso ai documenti. Per un e-commerce, anche poche ore di indisponibilità durante un periodo commerciale importante possono tradursi in ordini persi e clienti che non tornano.
Secondo l’Osservatorio Cybersecurity & Data Protection del Politecnico di Milano, nel 2025 il 34% delle grandi imprese italiane ha subito attacchi con costi significativi di ripristino, mentre il 3% ha registrato anche un impatto sull’operatività. Il dato non significa che ogni incidente abbia la stessa gravità, ma conferma una cosa che vedo spesso: la sicurezza informatica è ormai un problema di business, non soltanto del reparto IT.Disponibilità, riservatezza e integrità
Gli effetti cambiano anche in base a ciò che l’attaccante riesce a compromettere. La disponibilità riguarda l’accesso a sistemi e dati, la riservatezza la loro possibile esposizione, mentre l’integrità riguarda modifiche non autorizzate. Un bonifico alterato o un listino prezzi manipolato possono essere più pericolosi di un semplice blocco temporaneo.
| Obiettivo colpito | Ripercussione tipica | Esempio concreto |
|---|---|---|
| Disponibilità | Fermo dei servizi | Server cifrati o sito offline |
| Riservatezza | Furto o divulgazione di dati | Database clienti copiato |
| Integrità | Alterazione delle informazioni | Coordinate bancarie sostituite in una fattura |
Il costo reale supera quasi sempre il riscatto
Il conto di un attacco non coincide con la richiesta dell’aggressore. Bisogna sommare ore di fermo, attività forensi, consulenza legale, ripristino, comunicazione e perdita di fatturato. Anche quando i backup funzionano, recuperare sistemi complessi richiede tempo e personale qualificato.
Esiste poi il rischio di pagare e non risolvere nulla. Il pagamento del riscatto non garantisce la restituzione dei dati, né impedisce agli attaccanti di pubblicarli o tornare a colpire l’organizzazione. Io considero il riscatto una scelta estrema, da valutare con specialisti e autorità competenti, mai una scorciatoia automatica.Perdite dirette e perdite indirette
- Perdite dirette come bonifici fraudolenti, hardware da sostituire e interventi tecnici urgenti.
- Perdite operative dovute a ordini non elaborati, produzione ferma o servizi non erogati.
- Costi legali e assicurativi legati a responsabilità, comunicazioni e gestione del sinistro.
- Costi commerciali derivanti da clienti persi, penali contrattuali e opportunità rinviate.
- Costi strategici causati dal rinvio di progetti digitali o investimenti necessari al rilancio.
La Banca d’Italia ha rilevato che l’effetto negativo di un incidente può aumentare la vulnerabilità dell’impresa anche dopo l’attacco, influenzando continuità aziendale e valutazione del rischio. È un aspetto sottovalutato: un’azienda indebolita da un grave incidente può avere più difficoltà a finanziare la crescita proprio quando deve investire per riprendersi.
La violazione dei dati apre un fronte legale e organizzativo
Quando vengono esposti dati personali, l’incidente diventa anche un data breach, cioè una violazione che può compromettere riservatezza, disponibilità o integrità delle informazioni relative a persone fisiche. Possono essere coinvolti dati anagrafici, credenziali, informazioni sanitarie, dati fiscali o semplici contatti aziendali.
Il Garante per la protezione dei dati personali indica che, quando la violazione presenta un rischio per i diritti e le libertà delle persone, il titolare deve notificare l’evento senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza del breach. Non ogni attacco richiede automaticamente una notifica, ma la decisione deve essere documentata e motivata.
Il mancato rispetto degli obblighi GDPR può portare a sanzioni amministrative fino a 20 milioni di euro o al 4% del fatturato mondiale annuo, a seconda della violazione e applicando il limite più alto previsto. Questa è una soglia massima, non una multa automatica: contano gravità, durata, negligenza, misure adottate e collaborazione con l’autorità.
La parte difficile è sapere cosa è successo
Nelle prime ore spesso non è chiaro quali dati siano stati consultati, copiati o modificati. Per questo l’azienda deve conservare log, immagini dei sistemi e altre evidenze, evitando di cancellare tutto per “ripartire da zero”. Una bonifica frettolosa può distruggere informazioni utili per capire l’origine dell’attacco e dimostrare di aver agito correttamente.
Se sono coinvolti fornitori cloud, software gestionali o partner logistici, la responsabilità operativa diventa condivisa ma non scompare. Contratti, accordi sul trattamento dei dati e procedure di escalation dovrebbero chiarire chi informa chi, con quali tempi e con quali prove.
La reputazione si danneggia quando manca trasparenza
Clienti e partner tollerano più facilmente un incidente gestito con lucidità di uno minimizzato o comunicato in ritardo. Il danno reputazionale nasce dall’attacco, ma cresce quando l’azienda non sa spiegare cosa è accaduto, quali informazioni sono coinvolte e quali misure sta adottando.
La fiducia può diminuire anche senza una fuga di dati confermata. Un cliente che non riesce ad accedere al proprio account o riceve una fattura sospetta si chiede se l’azienda sappia proteggere i suoi interessi. A mio avviso, la qualità della comunicazione durante la crisi fa quasi la stessa differenza della qualità della risposta tecnica.
Gli effetti si propagano nella filiera
Un attacco a un fornitore può bloccare aziende che non sono state penetrate direttamente. Un gestionale condiviso, una piattaforma di pagamento o un servizio di autenticazione non disponibile può interrompere processi essenziali in tutta la catena.
Per questo grandi clienti e assicurazioni chiedono sempre più spesso evidenze su backup, gestione degli accessi, formazione e piani di continuità. Una PMI con controlli deboli può perdere una commessa non perché abbia già subito un attacco, ma perché non riesce a dimostrare di poter proteggere il proprio ecosistema digitale.
La risposta nelle prime ore decide l’ampiezza del danno
Un piano di risposta non deve essere un documento elegante lasciato in una cartella. Deve indicare persone, numeri di emergenza, priorità e decisioni già concordate. La sequenza può cambiare in base all’incidente, ma io partirei da queste azioni:
- Isolare i sistemi compromessi senza spegnere automaticamente ogni dispositivo, perché si potrebbero perdere evidenze utili.
- Attivare il team di crisi, coinvolgendo IT, direzione, legale, privacy, comunicazione e fornitori specializzati.
- Proteggere gli account privilegiati, revocando sessioni sospette e cambiando le credenziali da dispositivi affidabili.
- Valutare l’impatto su dati, clienti, sistemi critici, pagamenti e obblighi di notifica.
- Ripristinare per priorità, partendo dai processi indispensabili e da backup verificati.
- Comunicare con precisione, evitando promesse che l’indagine non consente ancora di mantenere.
Il ripristino non equivale alla semplice reinstallazione dei computer. Prima bisogna capire se l’attaccante è ancora presente, quali credenziali sono state rubate e se i backup sono integri. Un sistema riportato online troppo presto può essere nuovamente compromesso in poche ore.
Leggi anche: Carta di credito clonata, quanto tempo serve per il rimborso?
Il backup utile è quello che si riesce a recuperare
La regola 3-2-1 resta una base concreta: tre copie dei dati, su due supporti diversi, con una copia fuori sede. Per difendersi dal ransomware, almeno una copia dovrebbe essere offline o immutabile, cioè non modificabile durante il periodo di conservazione.
La prova decisiva è il test di ripristino. Un backup mai verificato è soltanto una speranza, soprattutto se mancano le credenziali, le chiavi di cifratura o le istruzioni per ricostruire l’infrastruttura. Le esercitazioni dovrebbero misurare anche il tempo necessario a tornare operativi, non solo la presenza dei file.
Prevenire costa meno quando si parte dalle priorità
Nessuna misura elimina completamente il rischio. Un’azienda può però ridurre molto la probabilità che un singolo errore diventi una crisi generalizzata, iniziando da controlli con un rapporto costi-benefici favorevole.
| Misura | Cosa riduce | Limite da considerare |
|---|---|---|
| Autenticazione multifattore | Furto e riutilizzo delle password | Va applicata anche agli account amministrativi e ai fornitori |
| Patch e aggiornamenti | Sfruttamento di vulnerabilità note | Richiedono inventario e test per evitare incompatibilità |
| Segmentazione della rete | Propagazione del malware | Una configurazione complessa va mantenuta nel tempo |
| Formazione e simulazioni | Phishing e frodi via email | Un corso isolato non cambia le abitudini |
| Backup isolati e testati | Perdita o cifratura dei dati | Il recupero deve essere provato con regolarità |
La formazione non serve a trasformare tutti i dipendenti in tecnici di sicurezza. Serve a far riconoscere richieste anomale, verificare un cambio di coordinate bancarie e segnalare rapidamente un comportamento sospetto. In molti casi, la velocità della segnalazione limita l’espansione dell’incidente più di una tecnologia costosa installata senza procedure.
Per le organizzazioni soggette a requisiti specifici, come quelli collegati alla NIS2, servono inoltre responsabilità formalizzate, gestione del rischio, continuità operativa e capacità di segnalare gli incidenti secondo le regole applicabili. La dimensione dell’impresa non è una scusa per ignorare il tema, ma può determinare il livello di formalizzazione e il supporto esterno necessario.
La resilienza si misura nel momento in cui tutto si ferma
Le conseguenze di un attacco cyber possono essere tecniche, economiche, legali e umane nello stesso momento. Il danno più grave non dipende sempre dalla sofisticazione dell’attacco, ma da quanto l’organizzazione è impreparata a riconoscerlo, contenerlo e ripartire.
La priorità pratica è costruire una combinazione sostenibile di accessi protetti, sistemi aggiornati, backup recuperabili, fornitori controllati e procedure provate. È questa capacità di reagire, più della promessa di una protezione assoluta, a difendere continuità e fiducia nel lungo periodo.
