Un server che controlla un impianto industriale, un archivio con dati riservati o una copia di backup non dovrebbe essere raggiungibile da ogni dispositivo aziendale. La tecnica chiamata air gap crea una separazione concreta tra sistemi critici e reti esterne, ma richiede procedure rigorose per trasferire dati, applicare aggiornamenti e gestire le emergenze. In questa guida chiarisco come funziona, quando conviene, quali rischi restano e come progettare una protezione realmente efficace.
La separazione fisica riduce l’attacco, ma richiede disciplina
- Definizione Una rete isolata non ha collegamenti fisici attivi né scambi automatici con altri sistemi.
- Utilità È indicata per infrastrutture critiche, sistemi OT, archivi sensibili e backup contro il ransomware.
- Limite principale USB, notebook, accessi tecnici e collegamenti dimenticati possono riaprire il percorso verso la rete isolata.
- Buona pratica Ogni trasferimento deve essere autorizzato, controllato, registrato e sottoposto a scansione.
- Decisione corretta Non sostituisce segmentazione, cifratura, patching, monitoraggio e formazione del personale.
Che cos’è davvero una rete air-gapped
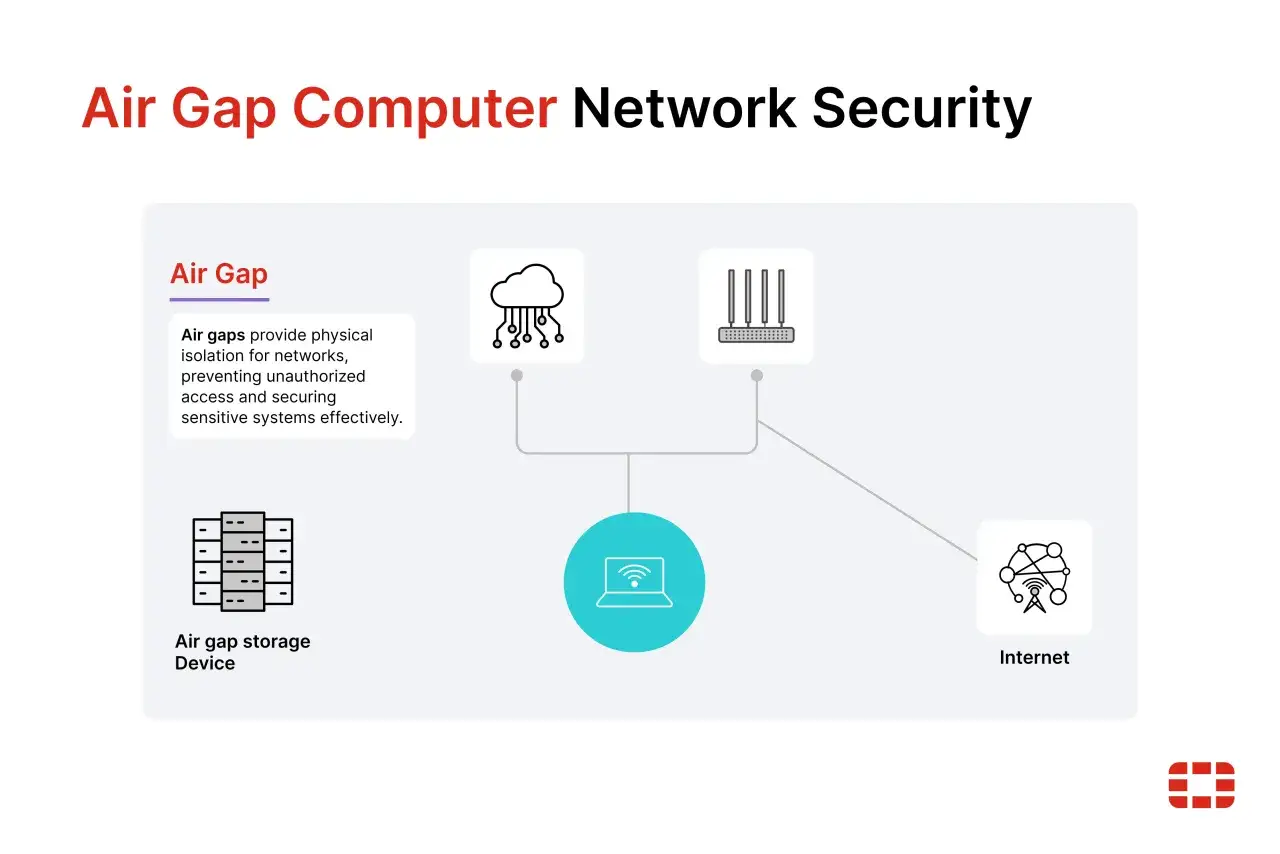
Un’architettura air-gapped separa un sistema dagli altri attraverso l’assenza di connessioni di rete dirette. Secondo la definizione utilizzata da NIST, anche il trasferimento logico non deve essere automatizzato: i dati passano solo manualmente e sotto controllo umano.
In pratica, il computer isolato non naviga su Internet, non comunica con la rete aziendale e non espone servizi accessibili da remoto. La distanza non è soltanto una regola sul firewall, ma una barriera fisica o procedurale che rende molto più difficile il movimento laterale di un attaccante.
Questo punto viene spesso frainteso. Una VLAN separata, una subnet protetta o una rete con accesso limitato sono misure importanti, ma non equivalgono automaticamente a una separazione fisica. Se esiste un router, un modem, un collegamento Wi-Fi o un servizio remoto attivo, il sistema non è più completamente isolato.
La differenza tra isolamento fisico e segmentazione
| Soluzione | Collegamento | Vantaggio | Limite |
|---|---|---|---|
| Rete isolata fisicamente | Nessuna connessione diretta | Riduce fortemente gli attacchi remoti | Scambi dati e manutenzione sono più lenti |
| Segmentazione di rete | Connessione controllata da firewall e regole | Più flessibile e semplice da amministrare | Una configurazione errata può aprire il passaggio |
| Backup offline | Supporto scollegato dalla rete | Protegge le copie dal ransomware | Non protegge il sistema operativo in produzione |
Io tratto la separazione fisica come una misura di contenimento, non come una garanzia assoluta. È molto potente contro gli attacchi che arrivano dalla rete, ma perde efficacia quando le persone trasferiscono file senza controlli o quando rimane attivo un collegamento tecnico dimenticato.
Dove conviene usare questa protezione
Il costo operativo dell’isolamento ha senso quando il danno di una compromissione sarebbe superiore alla perdita di comodità. La scelta è particolarmente ragionevole per sistemi che devono restare disponibili, integri o riservati anche durante un attacco informatico.
Infrastrutture industriali e sistemi OT
Gli ambienti OT, cioè le tecnologie che controllano macchinari e processi fisici, possono gestire centrali, linee produttive, impianti energetici o sistemi di trattamento. In questi casi un malware non compromette soltanto file e account, ma può provocare fermi produttivi o conseguenze sulla sicurezza fisica.
Un sistema isolato può essere adatto a un PLC, a una console di supervisione o a un server storico che non deve comunicare continuamente con Internet. L’isolamento, però, va progettato insieme ai requisiti operativi: se il tecnico deve collegarsi ogni giorno con un portatile esterno, il rischio si sposta proprio su quel portatile.
Backup e archivi ad alto valore
Un backup sempre collegato è facilmente individuabile e, in molti casi, può essere cifrato o cancellato dallo stesso attaccante che ha compromesso la rete. Per questo CISA raccomanda di conservare copie offline o separate, con chiavi di cifratura non accessibili dalla rete ordinaria.
La copia offline non deve essere confusa con un semplice disco USB lasciato sulla scrivania. Servono inventario, protezione fisica, controllo degli accessi e prove periodiche di ripristino. Un backup che non è mai stato testato è soltanto una promessa.
Laboratori, archivi riservati e sistemi legacy
Laboratori di ricerca, archivi con proprietà intellettuale e computer che eseguono software non più aggiornabile possono beneficiare dell’isolamento. In quest’ultimo caso la misura non risolve la vulnerabilità, ma riduce le possibilità che venga sfruttata da un aggressore remoto.
La mia regola pratica è semplice: più un sistema è vecchio, critico o difficile da correggere, più ha senso ridurne l’esposizione. Se invece deve scambiare dati continuamente con applicazioni cloud e utenti remoti, è spesso più realistico puntare su segmentazione avanzata, controllo degli accessi e monitoraggio.
Come funziona il trasferimento dei dati
La rete isolata non può vivere senza aggiornamenti, configurazioni e scambi con l’esterno. Il problema è creare un passaggio controllato, in cui ogni file venga trattato come un possibile vettore di attacco, anche quando proviene da un collega o da un fornitore noto.
- Un responsabile autorizza il trasferimento e ne definisce lo scopo.
- Il file viene prelevato da una fonte verificata e registrato nell’inventario.
- Il supporto viene analizzato su una postazione intermedia non collegata alla rete critica.
- Il contenuto viene controllato con antivirus, analisi comportamentale e verifica dell’integrità.
- Un operatore trasferisce soltanto i file necessari usando un supporto dedicato.
- Il sistema isolato importa i dati e registra chi, quando e perché ha eseguito l’operazione.
- Il supporto viene cancellato in modo sicuro, ricondizionato o conservato secondo la policy aziendale.
Per gli aggiornamenti software preferisco usare pacchetti firmati digitalmente e verificare l’hash, cioè l’impronta matematica del file. La firma conferma l’origine del pacchetto, mentre l’hash permette di capire se il contenuto è cambiato durante il trasferimento.
Quando il rischio è elevato, è utile una stazione di trasferimento dedicata, con sistema operativo aggiornato, accesso limitato e registri centralizzati. Non userei mai lo stesso dispositivo USB per passare da una rete Internet-facing a una rete critica senza una procedura documentata.
Perché l’isolamento può fallire
Una rete può essere definita isolata sulla carta e avere comunque un percorso verso l’esterno. In valutazioni di sicurezza, NSA e CISA hanno evidenziato casi in cui reti OT considerate completamente separate erano raggiungibili attraverso connessioni speciali, dimenticate o installate per errore.
I collegamenti nascosti
- Modem utilizzati per l’assistenza del fornitore.
- Access point Wi-Fi lasciati attivi.
- Connessioni cellulari o dispositivi di telemetria.
- Notebook collegati prima alla rete aziendale e poi a quella isolata.
- Switch o cavi aggiunti senza aggiornare la documentazione.
- Servizi cloud o strumenti di gestione remota installati per comodità.
Il rischio più sottovalutato resta il supporto rimovibile. Un file infetto può entrare attraverso una chiavetta, un disco esterno o un aggiornamento apparentemente legittimo. Anche l’errore umano può annullare in pochi secondi una barriera costruita con molta attenzione.
Il problema degli attacchi indiretti
Un attaccante può compromettere il computer usato per preparare gli aggiornamenti e attendere che un operatore trasferisca il materiale nella rete isolata. Esistono inoltre tecniche sofisticate che sfruttano segnali radio, periferiche, firmware o componenti hardware, anche se non rappresentano lo scenario più comune per una piccola azienda.
Per questo non considero sufficiente la frase “non è collegato a Internet”. Servono verifiche fisiche, inventario delle porte, controllo dei dispositivi e audit periodici. Una revisione trimestrale dei collegamenti e dei supporti autorizzati è un punto di partenza ragionevole, da adattare alla criticità dell’ambiente.
Come progettare un sistema isolato senza renderlo ingestibile
La sicurezza deve convivere con il lavoro quotidiano. Se una procedura è troppo lenta o poco chiara, prima o poi qualcuno la aggirerà. Il progetto deve quindi stabilire in anticipo chi può trasferire dati, quali strumenti può usare, quali controlli sono obbligatori e cosa accade in caso di emergenza.
Controlli tecnici essenziali
- Separazione fisica documentata e porte inutilizzate disabilitate.
- Disattivazione di Wi-Fi, Bluetooth e interfacce non necessarie.
- Account nominativi con privilegi minimi e autenticazione forte dove possibile.
- Cifratura dei dati a riposo e dei supporti rimovibili.
- Firma digitale e verifica dell’integrità degli aggiornamenti.
- Registrazione degli accessi, delle importazioni e delle esportazioni.
- Backup separati, con almeno una copia non raggiungibile dalla rete produttiva.
Il patching è il punto più delicato. Una macchina isolata non può scaricare automaticamente le correzioni, quindi l’azienda deve predisporre un calendario, una fonte affidabile per i pacchetti e una procedura di test. Rimandare gli aggiornamenti per mesi può lasciare aperta una vulnerabilità già conosciuta.
Leggi anche: VirusTotal, come interpretare i risultati e tutelare la privacy
Controlli organizzativi
Ogni trasferimento dovrebbe avere un proprietario, un motivo e una traccia verificabile. Io introdurrei almeno un registro con data, operatore, supporto, file trasferiti e risultato dei controlli, oltre a una separazione tra chi richiede l’operazione e chi la approva quando il rischio è alto.
La formazione deve concentrarsi su situazioni concrete. Un dipendente deve sapere perché non può usare la propria chiavetta, perché un tecnico esterno non può collegarsi liberamente e perché un file urgente non bypassa la scansione.
Air gap, zero trust o segmentazione
Queste strategie non sono intercambiabili. La separazione fisica elimina molti percorsi di rete, mentre il modello zero trust verifica continuamente identità, dispositivo, applicazione e autorizzazione. La segmentazione riduce il raggio d’azione di un intruso, ma presuppone che le connessioni siano configurate e monitorate correttamente.
| Obiettivo | Misura più adatta | Quando combinarla |
|---|---|---|
| Impedire l’accesso remoto a un sistema critico | Separazione fisica | Con controllo fisico e procedure per i supporti |
| Limitare i movimenti dopo una compromissione | Segmentazione e microsegmentazione | Con monitoraggio e regole aggiornate |
| Verificare ogni accesso | Zero trust | Con autenticazione forte e privilegi minimi |
| Recuperare i dati dopo un ransomware | Backup offline | Con cifratura separata e test di ripristino |
Per una PMI italiana, spesso la soluzione più equilibrata non è isolare tutto. Isolerei soltanto i sistemi davvero critici e proteggerei il resto con segmentazione, gestione delle identità, backup offline e monitoraggio. La proporzione tra rischio e complessità conta più dell’etichetta tecnologica.
La barriera più solida è una procedura che le persone riescono a seguire
Una separazione fisica ben progettata riduce drasticamente la superficie d’attacco, ma non rende invulnerabile l’infrastruttura. Il risultato dipende dalla combinazione di isolamento, supporti controllati, aggiornamenti verificati, cifratura, logging e prove di ripristino.
Prima di adottarla, chiederei tre cose al responsabile IT: quali sistemi devono davvero restare isolati, come verranno trasferiti gli aggiornamenti e quanto tempo serve per ripristinare il servizio. Se queste risposte non sono documentate, il progetto è ancora incompleto.
La scelta migliore non è costruire una rete chiusa e dimenticarla, ma creare un ambiente critico con confini verificabili e procedure sostenibili. È questa disciplina quotidiana, più della semplice assenza di un cavo, a trasformare l’isolamento in una reale misura di sicurezza informatica.
