Un allegato ricevuto via email, un programma scaricato da un sito poco noto o un link che sembra portare alla banca possono nascondere un rischio. In questa guida spiego che cos’è VirusTotal, come analizza file e indirizzi web, come interpretare i risultati e quali errori evitare per proteggere meglio dati e dispositivi.
VirusTotal aiuta a valutare un rischio, ma non sostituisce la prudenza
- VirusTotal raccoglie i risultati di numerosi motori antivirus e strumenti di analisi.
- Può controllare file, URL, domini, indirizzi IP e hash.
- Un risultato positivo non significa automaticamente che un file sia pericoloso.
- I file caricati nell’analisi pubblica possono essere condivisi con la comunità e i partner di sicurezza.
- Per documenti riservati serve un servizio di scansione privata, non il caricamento standard.
Che cos’è VirusTotal e a cosa serve
VirusTotal è una piattaforma online che permette di analizzare elementi digitali potenzialmente pericolosi. Il servizio confronta un file o un indirizzo web con numerosi motori antivirus, database di reputazione e strumenti di sicurezza, così da offrire una valutazione più ampia rispetto a quella di un singolo programma installato sul computer.
Io lo considero soprattutto uno strumento di verifica. È utile quando un antivirus non segnala nulla, ma il contesto continua a sembrare sospetto, oppure quando si vuole controllare un installer, un allegato o un dominio prima di interagirci.
La piattaforma non “certifica” che un file sia sicuro. Mostra invece le evidenze disponibili in quel momento. Un file può risultare pulito perché è nuovo, perché usa tecniche evasive o perché nessun motore ha ancora aggiornato le proprie firme.
Quali elementi si possono analizzare
- File, come programmi, documenti, archivi compressi e script.
- URL, per individuare phishing, malware o pagine sospette.
- Domini e indirizzi IP, attraverso dati di reputazione e relazioni osservate.
- Hash, cioè l’impronta digitale di un file, senza doverlo ricaricare.
Questa varietà rende VirusTotal interessante anche per aziende e professionisti IT. Un responsabile può, per esempio, controllare un dominio appena registrato o confrontare l’hash di un programma distribuito internamente con quello già presente nei database.
Come funziona un’analisi su VirusTotal
Il funzionamento è abbastanza semplice, ma dietro l’interfaccia c’è una pipeline composta da più livelli. Quando si invia un file, VirusTotal può calcolarne l’hash, confrontarlo con campioni già noti, sottoporlo a diversi motori antivirus e, in alcuni casi, eseguirlo in ambienti controllati chiamati sandbox.
Una sandbox è un ambiente isolato nel quale si osserva il comportamento di un file senza esporre direttamente il computer dell’utente. L’analisi può rilevare, per esempio, modifiche al registro di sistema, connessioni verso server remoti, creazione di processi o tentativi di cifrare documenti.
Il ruolo dei motori antivirus
La documentazione tecnica del servizio indica l’uso di oltre 70 prodotti antivirus, oltre a più di 10 sandbox per l’analisi dinamica, anche se la disponibilità concreta può dipendere dal tipo di oggetto e dal report consultato. Ogni motore applica regole e criteri propri, perciò i risultati possono essere diversi tra loro.
Questo è il punto di forza e, allo stesso tempo, il limite del servizio. Più rilevazioni indipendenti rendono il segnale più interessante, ma non esiste una formula universale come “un antivirus positivo equivale a malware” oppure “zero rilevazioni equivale a sicurezza assoluta”.
Cosa succede quando il file è già noto
Se l’hash del file è già presente, la piattaforma può mostrare un report esistente senza richiedere il caricamento del contenuto. In pratica, l’hash funziona come una impronta digitale: se cambia anche un solo dettaglio del file, cambia anche il valore e il risultato precedente potrebbe non essere più applicabile.
Per questa ragione, prima di caricare un allegato aziendale conviene cercare il suo hash. È un gesto rapido e riduce il rischio di divulgare informazioni che non dovevano uscire dall’organizzazione.
Come leggere il report senza farsi ingannare
Il numero più visibile è spesso il rapporto tra motori che hanno segnalato l’elemento e motori che non lo hanno rilevato. Quel numero è utile, ma non va letto da solo. Io controllo sempre anche la categoria della rilevazione, la reputazione della fonte e il comportamento osservato.
| Voce del report | Cosa indica | Come interpretarla |
|---|---|---|
| Detection | Motori che hanno segnalato il file o l’URL | Un segnale da approfondire, non una sentenza automatica |
| Details | Tipo di file, dimensione, hash e metadati | Aiuta a verificare se l’oggetto corrisponde a quello atteso |
| Behavior | Azioni eseguite durante la sandbox | Mostra attività sospette come persistenza o connessioni remote |
| Relations | Domini, IP, file e campagne collegate | Permette di capire il contesto più ampio della minaccia |
| Community | Commenti e classificazioni degli utenti | Può offrire indizi, ma richiede una valutazione critica |
Quando una sola rilevazione è un falso positivo
Un file legittimo può essere segnalato da uno o pochi motori per diversi motivi. Succede con programmi poco diffusi, strumenti di amministrazione remota, file protetti da packer o applicazioni che modificano impostazioni di sistema.
In questi casi confronto la rilevazione con la provenienza del file, la firma digitale, l’hash pubblicato dal produttore e il comportamento nella sandbox. Un installer scaricato dal sito ufficiale e firmato digitalmente merita una valutazione diversa da un eseguibile ricevuto tramite un link anonimo.
Quando il rischio appare più credibile
Il sospetto aumenta quando più motori indipendenti riconoscono lo stesso comportamento, quando il file tenta di stabilire connessioni insolite o quando l’URL è associato a phishing e domini appena creati. Anche la presenza di relazioni con altri campioni dannosi può cambiare molto la valutazione.
Non cerco quindi una soglia magica. Valuto il report come un insieme di indizi e, se il contenuto non è indispensabile, scelgo la soluzione più semplice: non aprirlo e procurarmi una copia da una fonte affidabile.
File, URL e hash richiedono controlli diversi
Non tutti gli oggetti si analizzano nello stesso modo. Un file permette di osservare codice e comportamento, mentre un URL viene valutato anche sulla base della reputazione del dominio, dei redirect, dei certificati e dei contenuti caricati dalla pagina.
Controllare un file
- Verifico la provenienza e il nome del file.
- Calcolo o cerco il suo SHA-256, quando possibile.
- Controllo le rilevazioni e i dettagli tecnici.
- Osservo eventuali comportamenti anomali.
- Confronto il risultato con la firma digitale o con l’hash pubblicato dal produttore.
Il controllo è particolarmente utile per software scaricati da repository non ufficiali, allegati inattesi e archivi compressi protetti da password. La password può impedire una scansione automatica completa, quindi un risultato rassicurante potrebbe essere incompleto.
Controllare un link
Per un URL guardo il dominio reale, non solo il testo visualizzato nel messaggio. Un collegamento con la scritta “area clienti” può puntare a un dominio completamente diverso, magari con una variazione minima nel nome.
VirusTotal può mostrare redirect, classificazioni di phishing, dati DNS e relazioni con altri indirizzi. Tuttavia, non inserisco mai credenziali per “provare” una pagina sospetta: la scansione non rende sicuro il sito e non sostituisce l’accesso manuale da un’app o da un indirizzo già conosciuto.
Perché l’hash è spesso la scelta più prudente
Cercare un hash già noto è preferibile quando il file contiene dati personali, informazioni finanziarie o materiale aziendale. Se non esiste alcun report, resta comunque necessario decidere se il contenuto può essere condiviso e se l’analisi pubblica è compatibile con gli obblighi di riservatezza.
Privacy e limiti da conoscere prima di caricare qualcosa
Questo è l’aspetto che più spesso viene sottovalutato. L’analisi pubblica non va considerata come un archivio privato: i campioni e i relativi report possono essere condivisi con la comunità VirusTotal e con partner del settore della sicurezza.
Non caricherei mai un contratto, un documento con dati di clienti, una chiave privata, un backup o un file proprietario senza aver verificato prima le condizioni del servizio. Anche se il file sembra innocuo, potrebbe contenere informazioni sensibili nei metadati o nel testo.
Quando usare la scansione privata
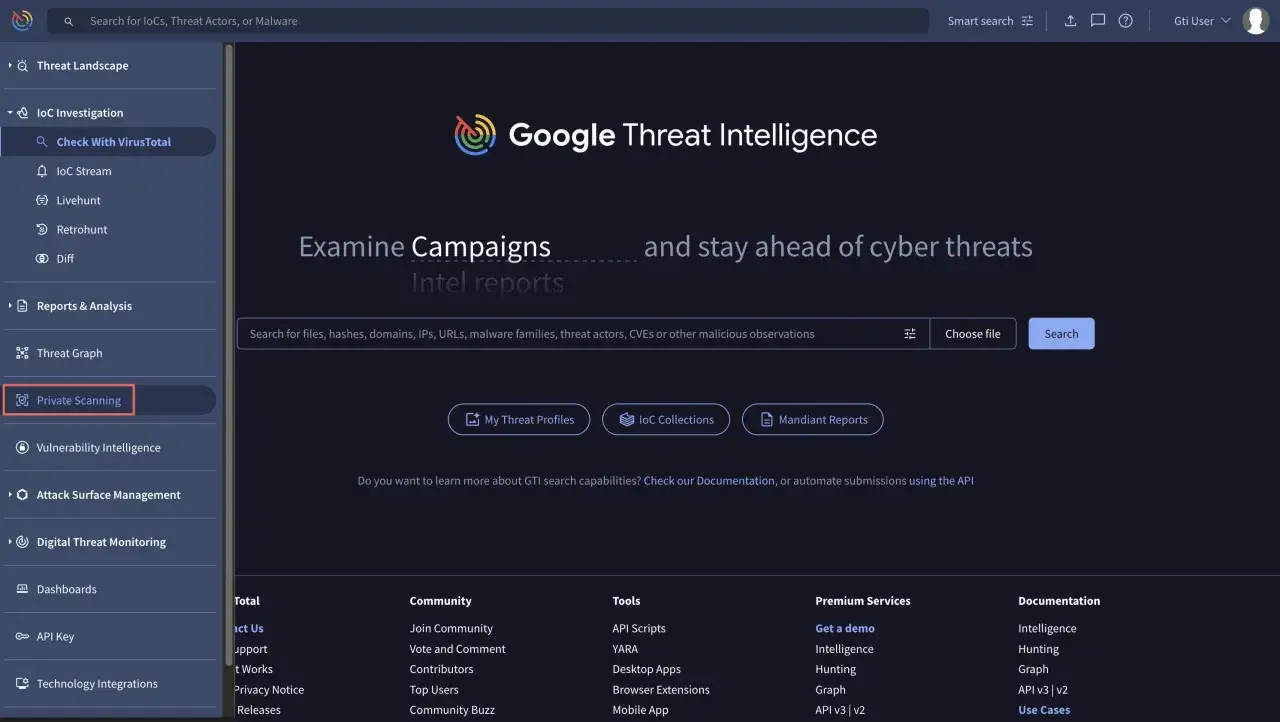
VirusTotal offre una modalità di Private Scanning pensata per analizzare file e URL con maggiori garanzie di riservatezza. È una soluzione distinta dal caricamento pubblico e va scelta esplicitamente tramite l’apposito flusso.
Per un’azienda, però, la privacy non è l’unico criterio. Occorre valutare conservazione dei dati, autorizzazioni interne, eventuale trasferimento internazionale e compatibilità con GDPR e policy aziendali. Se il file è molto delicato, la scelta migliore può essere una scansione locale o un ambiente isolato sotto il controllo dell’organizzazione.
Leggi anche: Come diventare hacker in modo legale e trovare lavoro
Gli altri limiti del servizio
- Rilevazioni incomplete perché le minacce nuove possono non essere ancora conosciute.
- Falsi positivi dovuti a programmi rari o tecniche di compressione del codice.
- Risultati datati quando si consulta un report creato in precedenza.
- Impossibilità di garantire sicurezza per file o siti che cambiano comportamento nel tempo.
VirusTotal è quindi un eccellente secondo parere, non un lasciapassare. La combinazione più solida resta formata da sistema aggiornato, autenticazione multifattore, backup separati e attenzione alla fonte del file o del link.
Un metodo pratico per usarlo senza perdere tempo
Nel mio flusso di controllo parto sempre dal contesto. Se un documento arriva da un mittente inatteso, chiedo conferma attraverso un canale diverso prima di aprirlo, anche quando il report di VirusTotal non mostra problemi.
Per un file non riservato uso questa sequenza essenziale:
- Non eseguo subito il file.
- Cerco prima l’hash già disponibile.
- Se serve, invio il campione solo dopo aver verificato che non contenga dati sensibili.
- Esamino rilevazioni, metadati, comportamento e relazioni.
- Se il risultato è ambiguo, cerco una versione ufficiale o chiedo una verifica professionale.
Per un URL applico la stessa logica, ma aggiungo il controllo del dominio e dei redirect. Un sito legittimo compromesso può avere una reputazione storicamente buona, mentre una pagina di phishing può comparire online da poche ore e non avere ancora segnalazioni.
La regola più utile è semplice: un risultato pulito riduce l’incertezza, non elimina il rischio. Se il contenuto non è necessario, non vale la pena forzare una decisione solo perché alcuni motori non lo hanno rilevato.
La risposta utile da ricordare quando compare un file sospetto
VirusTotal è una piattaforma di analisi multipla che combina antivirus, sandbox e dati di reputazione per aiutare a capire se un file o un indirizzo web presenta segnali di rischio. Il suo valore cresce quando si leggono anche il contesto, l’origine e il comportamento dell’oggetto.
La cautela decisiva riguarda la privacy: non caricare dati riservati nell’analisi pubblica. Usato come secondo parere e inserito in una procedura più ampia di sicurezza informatica, lo strumento può far risparmiare tempo e impedire errori costosi senza creare una falsa sensazione di protezione.
