La curiosità di capire come diventare hacker può trasformarsi in una professione concreta, ma non basta imparare qualche comando o installare Kali Linux. Servono basi tecniche, allenamento costante, capacità investigative e soprattutto autorizzazione: qui metto in ordine competenze, percorsi di studio, strumenti, costi realistici e primi sbocchi nel mercato italiano.
Il percorso serio unisce tecnica, pratica e responsabilità
- Etica e legalità vengono prima di qualsiasi strumento.
- Le basi indispensabili sono reti, sistemi operativi, programmazione e web.
- Un laboratorio personale consente di fare pratica in modo sicuro e autorizzato.
- Le certificazioni aiutano, ma progetti e capacità dimostrabili pesano spesso di più.
- Gli sbocchi includono penetration testing, SOC, AppSec, digital forensics e threat intelligence.
La prima scelta è l’etica, non il software
La parola “hacker” indica una persona capace di comprendere e mettere alla prova sistemi informatici. Nel lavoro si parla più precisamente di ethical hacker o penetration tester, cioè un professionista incaricato di trovare vulnerabilità per permettere a un’azienda di correggerle.
La distinzione più importante riguarda il consenso. Un test è legittimo solo quando esistono autorizzazione scritta, obiettivi definiti e limiti chiari. Provare ad accedere a un account, a una rete Wi-Fi o a un sito senza permesso non diventa lecito solo perché l’intenzione è “imparare”.
| Profilo | Obiettivo | Comportamento |
|---|---|---|
| White hat | Proteggere sistemi e dati | Opera con autorizzazione e documenta i risultati |
| Black hat | Ottenere vantaggi o causare danni | Agisce senza consenso, spesso per profitto o sabotaggio |
| Gray hat | Individuare problemi senza un incarico formale | Può violare regole e legge anche senza un danno evidente |
In Italia, l’accesso abusivo a un sistema informatico o telematico è disciplinato dall’articolo 615-ter del Codice penale. Anche la divulgazione di dati, l’interruzione di servizi e la manipolazione di informazioni possono creare conseguenze penali e civili. Io considero la documentazione del permesso parte integrante della competenza tecnica, non una formalità amministrativa.
Le basi tecniche da costruire prima del pentesting
Il penetration testing, cioè la simulazione controllata di un attacco, è una specializzazione. Prima di arrivarci bisogna capire bene come funzionano i sistemi che si vogliono analizzare. Il framework NICE del NIST organizza il lavoro nella cybersecurity per ruoli, attività, conoscenze e competenze: è un buon promemoria del fatto che non esiste un unico profilo da hacker.
Reti e protocolli
Partirei da TCP/IP, DNS, HTTP, TLS, routing, subnetting e firewall. Non serve memorizzare ogni dettaglio teorico, ma bisogna saper seguire il percorso di una richiesta, distinguere un problema di rete da uno di autenticazione e riconoscere il ruolo di server, client e proxy.
Wireshark può aiutare a osservare il traffico in laboratorio, mentre Nmap viene usato per mappare servizi e porte in ambienti autorizzati. L’obiettivo non è lanciare scansioni a caso, ma imparare a interpretare ciò che si vede e a collegarlo alla superficie di attacco.
Sistemi operativi e shell
Linux è molto presente nei server e negli strumenti di sicurezza, mentre Windows resta centrale negli ambienti aziendali. Per questo studierei permessi, processi, servizi, log, utenti, Active Directory e gestione degli aggiornamenti, usando la shell per automatizzare attività ripetitive.
Kali Linux è una distribuzione utile, ma non sostituisce la conoscenza dei sistemi. L’errore più comune è confondere il possesso di una raccolta di tool con la capacità di svolgere un’analisi: chi non comprende il sistema sottostante spesso non sa valutare neppure il risultato dello strumento.
Programmazione e web
Python è un ottimo punto di partenza per scrivere piccoli script, elaborare dati e automatizzare controlli. Aggiungerei basi di JavaScript, SQL, HTML, API REST e Git, perché molte vulnerabilità nascono dall’interazione tra codice, database e logica applicativa.
Per la sicurezza web, la Web Security Academy di PortSwigger offre materiali e laboratori interattivi gratuiti su autenticazione, controllo degli accessi, SQL injection, XSS, SSRF e altre categorie di vulnerabilità. Sono esercizi progettati per essere svolti in un ambiente didattico, quindi molto più adatti a chi inizia rispetto a un sito reale scelto casualmente.
Un percorso pratico per imparare senza perdersi
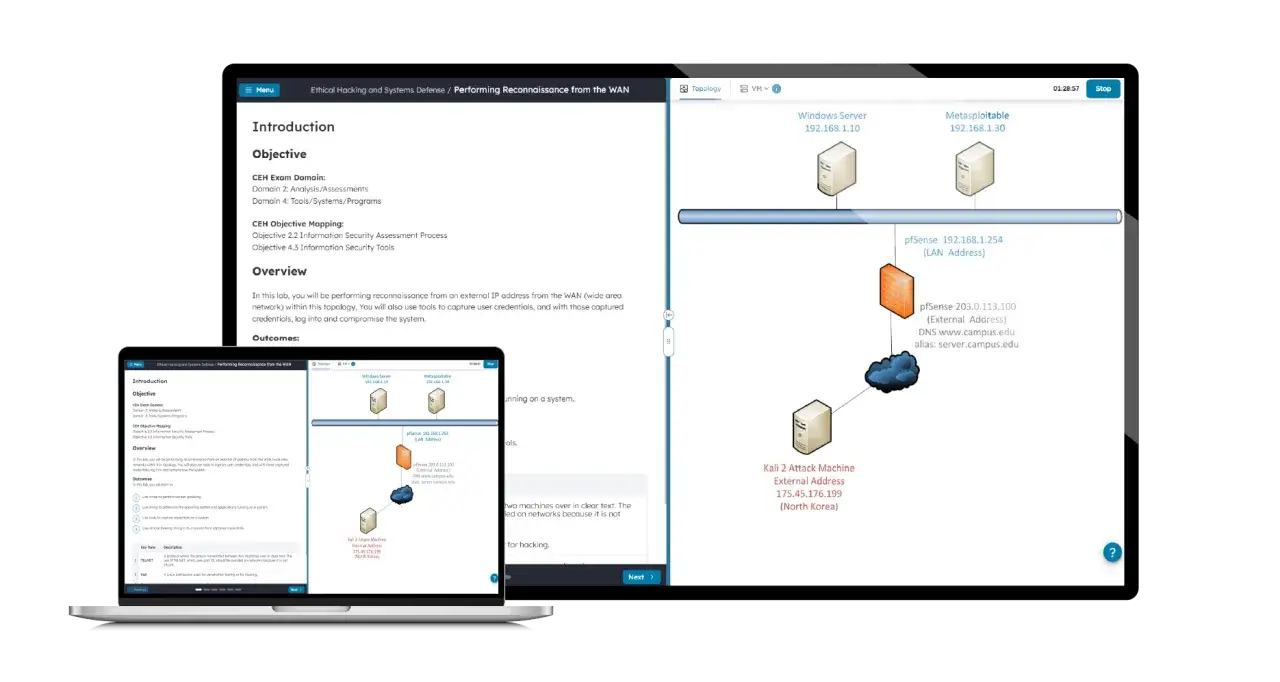
Io organizzerei lo studio in cicli di teoria, pratica e scrittura. Con 8-10 ore alla settimana, una persona motivata può costruire basi credibili in circa 6-12 mesi; diventare autonoma in attività offensive complesse richiede normalmente molto più tempo ed esperienza sul campo.
Primi due mesi
Dedicherei le prime settimane a reti, Linux, Windows, Python e concetti di sicurezza come autenticazione, autorizzazione, cifratura, vulnerabilità e gestione del rischio. Ogni argomento dovrebbe produrre un piccolo risultato concreto, per esempio una rete virtuale documentata o uno script semplice che analizza un file di log.
Dal terzo al sesto mese
A questo punto costruirei un laboratorio con macchine virtuali isolate, snapshot e dati fittizi. Si possono usare piattaforme di training come TryHackMe, Hack The Box o laboratori web dedicati, scegliendo esercizi coerenti con il proprio livello e annotando obiettivo, osservazioni, evidenze e correzioni.
La pratica migliore non consiste nel collezionare macchine completate. Dopo ogni esercizio scriverei un breve report con descrizione del problema, impatto, prova controllata e rimedio consigliato. Questa abitudine allena una competenza che molti principianti trascurano: spiegare un rischio a chi deve davvero correggerlo.
Dopo il sesto mese
È il momento di scegliere una direzione. Chi ama applicazioni e API può concentrarsi sull’AppSec; chi preferisce infrastrutture e identità può approfondire reti, cloud e Active Directory; chi ragiona bene sotto pressione può valutare SOC e incident response.
Per misurare i progressi userei tre indicatori semplici: riesco a spiegare il problema senza leggere appunti, so riprodurlo solo in un ambiente autorizzato e so proporre una mitigazione realistica. Se manca uno di questi tre elementi, probabilmente la preparazione è ancora incompleta.
Formazione, certificazioni e costi da mettere in conto
Non esiste un unico titolo obbligatorio. In Italia si può arrivare alla cybersecurity da una laurea in informatica, da un percorso ITS, da una formazione professionale o da uno studio autonomo sostenuto da progetti e certificazioni.
| Percorso | Durata indicativa | Vantaggio | Limite |
|---|---|---|---|
| Studio autonomo | 6-18 mesi per le basi | Flessibile e poco costoso | Richiede disciplina e portfolio personale |
| ITS o corso professionalizzante | Circa 2 anni | Approccio pratico e contatto con aziende | Qualità e specializzazioni cambiano molto |
| Laurea informatica | Circa 3 anni | Basi solide e maggiore accesso ai percorsi corporate | È più lunga e meno focalizzata sul pentesting |
| Master o corso specialistico | 6-24 mesi | Accelerazione dopo una base tecnica | Può avere costi elevati senza garantire un lavoro |
Tra le certificazioni, CompTIA Security+ è orientata ai fondamenti, mentre CEH propone una panoramica ampia delle metodologie di ethical hacking. OSCP+, invece, ha un taglio fortemente pratico e richiede di dimostrare capacità di accesso iniziale, escalation dei privilegi e gestione di scenari con Active Directory.
Il budget può partire da zero o poche decine di euro al mese usando software libero e laboratori gratuiti. Un corso strutturato può costare da alcune centinaia a diverse migliaia di euro, mentre una certificazione avanzata può richiedere un investimento molto maggiore: prima di pagare, controllerei programma, esame, aggiornamento dei contenuti e risultati verificabili degli ex studenti.
La certificazione non è una scorciatoia. Può aiutare a superare un filtro del recruiting, ma un repository con report chiari, script originali e progetti ben spiegati spesso dimostra più competenza di una lista di badge non accompagnata da esperienza.
Come trasformare la preparazione in un lavoro
Il ruolo di penetration tester è solo una delle possibilità. Le aziende cercano anche SOC analyst, vulnerability analyst, security engineer, incident responder, cloud security specialist e application security engineer. Alcune posizioni richiedono capacità offensive, altre sono soprattutto investigative o difensive.
Per iniziare, preparerei un portfolio pubblico senza inserire dati reali, indirizzi IP di terzi o materiale ottenuto senza consenso. Un buon progetto può includere una rete virtuale segmentata, l’analisi di un’applicazione deliberatamente vulnerabile, una regola di rilevamento per un SIEM o un report di rischio scritto per un pubblico non tecnico.
Nel curriculum descriverei il risultato, non solo il nome dello strumento. “Ho usato Burp Suite” dice poco; “ho analizzato autenticazione e controllo degli accessi in un laboratorio, documentando tre difetti e relative mitigazioni” comunica un livello di maturità molto diverso.
Bug bounty e divulgazione responsabile
Il bug bounty può essere un buon esercizio, ma soltanto se si rispettano scope, regole del programma e procedure di disclosure. Un programma autorizza alcune verifiche, non ogni tipo di scansione o accesso all’intera infrastruttura del proprietario.
Chi trova una vulnerabilità dovrebbe raccogliere prove minime, evitare di accedere a dati non necessari e segnalare il problema attraverso il canale previsto. Non pubblicherei dettagli tecnici prima che il gestore abbia avuto il tempo di intervenire, soprattutto quando sono coinvolti dati personali o servizi essenziali.
Leggi anche: Social media phishing, come riconoscere le truffe e reagire
Le competenze che fanno la differenza
La curiosità aiuta, ma da sola non basta. In pratica distinguo quattro qualità decisive: pazienza nell’analisi, pensiero laterale, precisione nella documentazione e comunicazione. Un professionista deve saper spiegare perché una vulnerabilità conta, quanto è probabile che venga sfruttata e quale rimedio offre il miglior rapporto tra costo e riduzione del rischio.
Anche l’inglese tecnico è quasi indispensabile, perché documentazione, advisory e ricerca arrivano spesso prima in quella lingua. Non serve parlare in modo perfetto: serve saper leggere una guida, verificare una fonte e trasformare informazioni sparse in una procedura comprensibile.
Gli errori che rallentano quasi tutti all’inizio
- Imparare solo i tool senza capire reti, sistemi e applicazioni.
- Saltare da una piattaforma all’altra senza completare un percorso coerente.
- Provare scansioni su bersagli reali per curiosità, con possibili conseguenze legali.
- Rincorrere certificazioni costose prima di avere una base pratica.
- Ignorare la parte difensiva, come log, patch, segmentazione e monitoraggio.
- Presentare risultati tecnici senza spiegare impatto e soluzione.
Il mio consiglio più concreto è scegliere un solo tema per 4-6 settimane e produrre qualcosa di verificabile. Per esempio, si può studiare l’autenticazione web, completare laboratori dedicati, costruire una piccola applicazione di test e scrivere un report finale. La continuità batte l’entusiasmo discontinuo, soprattutto in una disciplina che cambia rapidamente.
Un altro errore è pensare che l’hacking significhi soltanto attaccare. Capire come si difende un sistema rende più efficace anche l’analisi offensiva, perché permette di valutare logging, rilevabilità, impatto operativo e qualità della correzione.
Il criterio più utile per scegliere il prossimo passo
Non partirei dalla domanda “quale strumento devo installare?”, ma da “quale problema di sicurezza voglio imparare a risolvere?”. Questa prospettiva aiuta a scegliere tra web security, reti, cloud, analisi malware, digital forensics o difesa dei sistemi.
Per le prossime settimane fisserei un obiettivo misurabile, come completare 10 laboratori autorizzati, scrivere 3 report tecnici e realizzare un progetto personale. Alla fine, il traguardo non è sembrare un hacker, ma dimostrare di saper individuare un rischio, limitarne l’impatto e comunicarlo con responsabilità.
