Riconoscere l’inganno prima che diventi un problema
- Obiettivo principale sono password, codici temporanei, dati di pagamento e accesso agli account.
- Il segnale più comune è una richiesta urgente accompagnata da un link o da un allegato.
- Un account conosciuto può essere stato compromesso e usato per rendere il messaggio più credibile.
- L’autenticazione a due fattori riduce il rischio, ma non sostituisce attenzione e verifica.
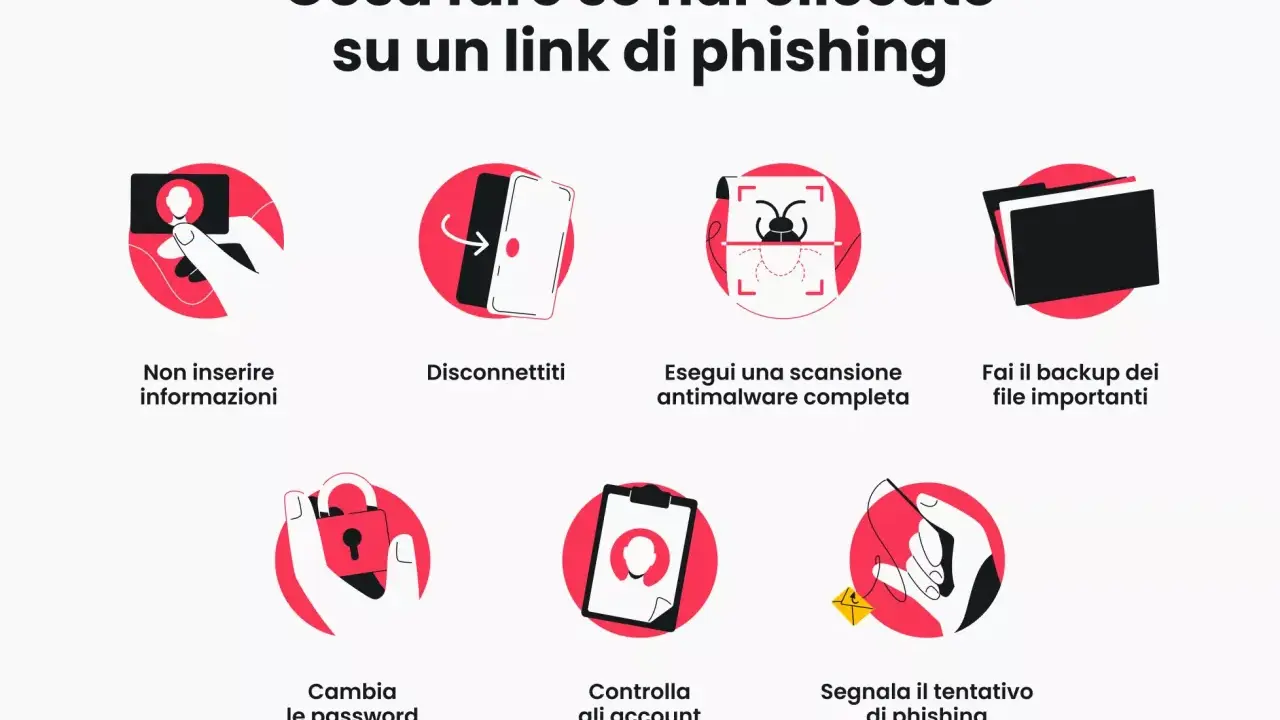
- Dopo un clic bisogna cambiare le password, revocare le sessioni e segnalare l’accaduto rapidamente.
Come funziona il phishing sui social network
Il meccanismo è semplice, ma spesso viene eseguito con grande precisione. L’attaccante crea un profilo falso, compromette un account reale oppure pubblica un annuncio sponsorizzato che conduce a una pagina contraffatta. La pagina può imitare Instagram, Facebook, LinkedIn, TikTok, WhatsApp o un servizio di pagamento.
Il fine è ottenere una reazione automatica. Il messaggio parla di blocco imminente, verifica obbligatoria, violazione delle regole, rimborso o accesso a un’opportunità esclusiva. Quando la vittima inserisce le credenziali, queste finiscono nelle mani dell’aggressore, anche se il sito mostrava il lucchetto del browser.
Perché i social rendono l’attacco più convincente
Sui social i criminali possono osservare interessi, professione, relazioni e abitudini della persona. Queste informazioni permettono di personalizzare il testo, una tecnica chiamata ingegneria sociale, cioè la manipolazione psicologica usata per spingere qualcuno a compiere un’azione rischiosa.
Un messaggio inviato da un profilo familiare ha inoltre una credibilità iniziale molto maggiore rispetto a una mail anonima. Nella mia esperienza, l’errore più frequente non è non conoscere il phishing, ma dare per scontato che un contatto noto sia automaticamente sicuro.
Il fenomeno non riguarda soltanto i singoli utenti. Nel report sulle campagne malevole del 2025, AgID ha censito 3.620 campagne e ha segnalato anche un forte ricorso a temi riconducibili a servizi digitali conosciuti. Il dato conferma una tendenza importante: l’identità visiva di un marchio o di un ente viene spesso usata per costruire fiducia in pochi secondi.
I segnali che aiutano a smascherare un messaggio falso
Non esiste un unico indizio valido in ogni situazione. Io valuto sempre il messaggio nel suo insieme, dando più peso alla combinazione di pressione psicologica, richiesta insolita e destinazione del link.
- Urgenza artificiale: “agisci entro 10 minuti”, “ultimo avviso” o minacce di sospensione.
- Richiesta di codici: nessun vero operatore dovrebbe chiedere password, codici 2FA o codici ricevuti via SMS.
- Profilo appena creato: pochi contenuti, follower incoerenti, nome quasi identico a quello originale.
- Link anomalo: dominio abbreviato, errori ortografici, indirizzo con parole aggiunte o estensioni insolite.
- Premio o investimento garantito: rendimenti sicuri, omaggi esclusivi e guadagni senza rischio sono esche ricorrenti.
- Richiesta di spostarsi altrove: l’interlocutore insiste per continuare su Telegram, WhatsApp o una chat privata.
- Allegati inattesi: file che invitano ad abilitare macro, installare applicazioni o copiare comandi nel terminale.
Un aspetto spesso sottovalutato riguarda gli annunci pubblicitari. Un’inserzione può sembrare professionale, avere un marchio noto e apparire nel feed legittimamente, ma condurre comunque a una pagina fraudolenta. Per questo non considero la presenza di un contenuto sponsorizzato una garanzia di autenticità.
Il controllo più rapido
Non cliccare sul collegamento. Apri invece l’app ufficiale o digita manualmente l’indirizzo del servizio, poi controlla notifiche, messaggi e stato dell’account. Se il presunto mittente è una persona conosciuta, contattala attraverso un canale diverso e chiedi conferma.
Quando il messaggio sostiene di provenire da un’azienda, verifica il mittente nelle impostazioni ufficiali della piattaforma. Meta raccomanda di controllare gli avvisi di accesso non riconosciuto e di attivare la verifica in due passaggi, soprattutto per gli account che gestiscono pagine aziendali o campagne pubblicitarie.
Le truffe più comuni cambiano volto, non obiettivo
Falsi avvisi di sicurezza
La vittima riceve una notifica secondo cui il profilo verrà chiuso per una violazione. Il link porta a un falso centro assistenza che raccoglie email, password e talvolta codici di autenticazione. L’obiettivo è prendere il controllo dell’account e usarlo per contattare altri utenti.
Account clonati e messaggi degli amici
Un profilo copia nome, foto e biografia di una persona reale. Dopo aver ottenuto fiducia, chiede denaro, un codice ricevuto sul telefono o un clic su un presunto concorso. La foto profilo conta poco: bisogna osservare data di creazione, cronologia dei contenuti e coerenza dei contatti.
Offerte di lavoro e opportunità finanziarie
LinkedIn e altri ambienti professionali vengono sfruttati con proposte di lavoro, partnership o investimenti. Spesso la conversazione comincia in modo credibile e solo dopo compare la richiesta di pagare una quota, scaricare un’app o condividere documenti personali.
Falsi concorsi e assistenza clienti
Un marchio annuncia un premio, mentre un falso operatore chiede dati per “sbloccare” la vincita. In altri casi l’utente pubblica una lamentela e viene contattato da un profilo che imita l’assistenza. È una tecnica efficace perché intercetta persone già interessate o preoccupate.
Leggi anche: Esempi di frodi informatiche e come difendersi
Applicazioni e strumenti apparentemente utili
Alcuni messaggi invitano a installare app per vedere chi ha visitato il profilo, aumentare i follower o recuperare un account. Se richiedono il login social, possono sottrarre le credenziali direttamente. Io considero sospetta qualsiasi applicazione che prometta funzioni non offerte dalla piattaforma e chieda subito l’accesso completo.
Cosa fare dopo un clic o una consegna di credenziali
La velocità conta, ma il panico porta spesso a nuove decisioni sbagliate. Se hai soltanto aperto la pagina senza inserire dati, chiudila, aggiorna il dispositivo e controlla eventuali download. Se hai digitato password o codici, considera l’account potenzialmente compromesso.
- Cambia subito la password dall’app o dal sito ufficiale, usando un dispositivo affidabile.
- Chiudi le sessioni attive e rimuovi dispositivi che non riconosci.
- Revoca app e autorizzazioni concesse di recente ad applicazioni o servizi esterni.
- Attiva l’autenticazione a due fattori, preferendo un’app autenticatrice quando disponibile.
- Proteggi prima l’email collegata, perché spesso viene usata per reimpostare la password social.
- Controlla pagamenti e messaggi inviati per individuare attività non autorizzate.
- Segnala il profilo o il contenuto alla piattaforma e avvisa i contatti se dal tuo account sono partiti messaggi sospetti.
Se sono stati forniti dati bancari, contatta immediatamente la banca tramite il numero ufficiale. In caso di perdita economica, conserva screenshot, ricevute, nomi dei profili e orari dei messaggi. Queste informazioni possono essere utili per la denuncia e per contestare eventuali operazioni.
Non riutilizzare la password appena cambiata su altri servizi. Un aggressore prova spesso le stesse credenziali su posta elettronica, e-commerce, cloud e strumenti aziendali. Un password manager, cioè un gestore che crea e conserva password diverse, riduce concretamente questo rischio.
Come proteggere profili personali e aziendali
La sicurezza efficace nasce da poche abitudini ripetute, non da controlli complicati eseguiti una volta sola. Per un profilo personale bastano una password unica, 2FA, aggiornamenti automatici e una revisione periodica delle sessioni attive.
Per un’azienda serve anche una procedura condivisa. Chi gestisce una pagina dovrebbe sapere che un messaggio privato non autorizza mai a consegnare codici o a installare strumenti. La regola deve essere scritta, provata e facilmente applicabile anche nei momenti di pressione.
| Area | Misura utile | Limite da conoscere |
|---|---|---|
| Accesso | Password unica e autenticazione a due fattori | La 2FA non protegge se il codice viene comunicato all’attaccante |
| Dispositivi | Aggiornamenti, blocco schermo e antivirus attivo | Non impediscono di inserire volontariamente i dati in un sito falso |
| Permessi | Revisione mensile di app collegate e amministratori | Un account amministratore compromesso può coinvolgere tutta la pagina |
| Formazione | Simulazioni brevi e istruzioni per segnalare gli incidenti | Una singola lezione non cambia comportamenti nel lungo periodo |
| Recupero | Email e numero di telefono sempre aggiornati | Il recupero deve essere protetto quanto l’account principale |
Per i team, separerei gli account personali da quelli professionali e limiterei gli amministratori alle persone che ne hanno davvero bisogno. Questa misura sembra banale, ma riduce l’impatto di un singolo furto di credenziali. È anche utile stabilire un secondo canale di verifica per pagamenti, cambi di coordinate bancarie e richieste urgenti.
Gli errori che rendono inefficace la difesa
Il primo errore è affidarsi alla grafica. Logo, colori e linguaggio professionale possono essere copiati facilmente. Il secondo è pensare che il phishing riguardi soltanto utenti inesperti: i messaggi più efficaci sfruttano proprio situazioni plausibili e informazioni reali.
Un altro problema è usare soltanto gli SMS come secondo fattore e poi comunicare il codice in chat. Il codice protegge l’accesso solo se resta segreto. Quando possibile, preferisco un’app autenticatrice o una chiave di sicurezza, soprattutto per account aziendali e amministrativi.Infine, molte persone cancellano il messaggio e considerano chiuso l’incidente. Se le credenziali sono state inserite, cancellare la conversazione non revoca l’accesso. Bisogna intervenire sull’account, sull’email collegata e su ogni servizio dove la password è stata riutilizzata.
La regola pratica per usare i social con più sicurezza
Prima di rispondere a una richiesta inattesa, interrompo il ritmo e verifico tre elementi: chi parla, cosa sta chiedendo e dove conduce il collegamento. Se uno dei tre non torna, uso l’app ufficiale per controllare l’informazione e non il link ricevuto.
Questa pausa di pochi secondi è spesso più utile di una lunga lista di strumenti. La tecnologia aiuta a ridurre il rischio, ma la protezione reale nasce dall’unione di password uniche, autenticazione forte, permessi limitati e una procedura chiara per reagire. Nei social, la prudenza non significa diffidare di tutto: significa verificare prima di concedere accesso, denaro o informazioni.