Un clic frettoloso su un allegato, una password riutilizzata o una richiesta urgente apparentemente arrivata dal direttore possono aprire la porta a un attacco. Il firewall umano nasce proprio dall’idea che persone preparate, procedure semplici e strumenti adeguati possano fermare molte minacce prima che raggiungano i sistemi aziendali.
La sicurezza efficace parte dalle decisioni quotidiane
- La persona è una barriera attiva, non soltanto il punto debole dell’organizzazione.
- La formazione continua funziona meglio del corso annuale dimenticato dopo pochi giorni.
- Phishing, social engineering e furto di credenziali richiedono esercitazioni pratiche.
- MFA, password manager e procedure di segnalazione riducono il rischio di errore.
- Misurare i comportamenti è più utile che contare semplicemente le ore di formazione.
Che cosa significa davvero avere un firewall umano
Con questa espressione si indica l’insieme di conoscenze, comportamenti e controlli che aiutano le persone a riconoscere e bloccare un tentativo di attacco. Non è un software e non sostituisce firewall, antivirus o sistemi di monitoraggio. È uno strato aggiuntivo che interviene quando la tecnologia non riesce a capire se una richiesta è legittima.
Un dipendente che verifica l’IBAN prima di autorizzare un pagamento, segnala un messaggio sospetto o rifiuta di condividere un codice MFA sta svolgendo una funzione di sicurezza concreta. Dalla mia esperienza, il cambiamento più importante arriva quando la sicurezza smette di essere vista come un compito esclusivo del reparto IT e diventa una responsabilità distribuita.
La definizione è utile anche per evitare un equivoco. Non si tratta di chiedere alle persone di diventare esperti di informatica, ma di costruire decisioni semplici e ripetibili nei momenti in cui l’attaccante cerca di creare fretta, paura o confusione.
Quali minacce può fermare la componente umana
La difesa personale è particolarmente efficace contro gli attacchi che sfruttano la fiducia. Il phishing tradizionale è solo il caso più noto. Oggi lo stesso schema può arrivare tramite SMS, telefonate, chat aziendali, videoconferenze o messaggi vocali generati con l’intelligenza artificiale.
Phishing e furto di credenziali
Un messaggio può imitare il tono della banca, del responsabile finanziario o di un fornitore abituale. Il segnale più utile non è sempre un errore grammaticale, perché i testi generati automaticamente possono essere molto convincenti. Bisogna controllare il mittente reale, il dominio, il contesto e l’urgenza della richiesta.
Business email compromise
In questo attacco il criminale si finge un dirigente o un partner commerciale e chiede un pagamento, una modifica delle coordinate bancarie o l’invio di documenti riservati. Una regola interna efficace impone una verifica tramite un secondo canale, per esempio una telefonata a un numero già presente in rubrica.
Leggi anche: Account hackerato? Come capirlo e cosa fare subito
Social engineering e accessi fisici
Il social engineering manipola il comportamento attraverso pretesti credibili. Un visitatore senza badge, una richiesta di accesso “solo per un minuto” o una telefonata al supporto tecnico possono avere lo stesso obiettivo di un malware. In questi casi funzionano procedure brevi e conosciute, non istruzioni di venti pagine che nessuno consulta durante l’emergenza.
Come si costruisce una difesa umana che funziona
Un programma serio parte dall’osservazione dei rischi reali dell’azienda. Un ufficio amministrativo affronta soprattutto frodi nei pagamenti e allegati malevoli, mentre un team tecnico deve prestare maggiore attenzione a credenziali privilegiate, repository e accessi cloud.
- Individuare i comportamenti critici. Elenca le azioni che potrebbero causare un incidente, come autorizzare bonifici, condividere dati personali o usare dispositivi non gestiti.
- Creare regole verificabili. Ogni regola deve spiegare cosa fare. “Presta attenzione alle email” è vago; “verifica ogni cambio di IBAN con una chiamata” è applicabile.
- Formare con esempi realistici. Messaggi generici insegnano poco. È più utile simulare situazioni vicine al lavoro quotidiano, senza umiliare chi commette un errore.
- Rendere facile la segnalazione. Un pulsante nella posta o un canale dedicato riducono il tempo tra il sospetto e l’intervento del reparto IT.
- Correggere senza colpevolizzare. Una simulazione fallita deve spiegare l’errore e offrire un breve modulo di recupero. La vergogna spinge le persone a nascondere gli incidenti.
Per mantenere l’attenzione, preferisco una combinazione di micro-formazione mensile da 10-15 minuti, esercitazioni periodiche e brevi richiami dopo gli incidenti. Il corso annuale obbligatorio può servire per la conformità, ma raramente modifica da solo le abitudini.
Le indicazioni europee sull’igiene digitale insistono proprio su formazione, riconoscimento del phishing e cambiamento dei comportamenti. Il punto pratico è semplice: la consapevolezza deve essere collegata a strumenti e procedure, altrimenti resta soltanto teoria.
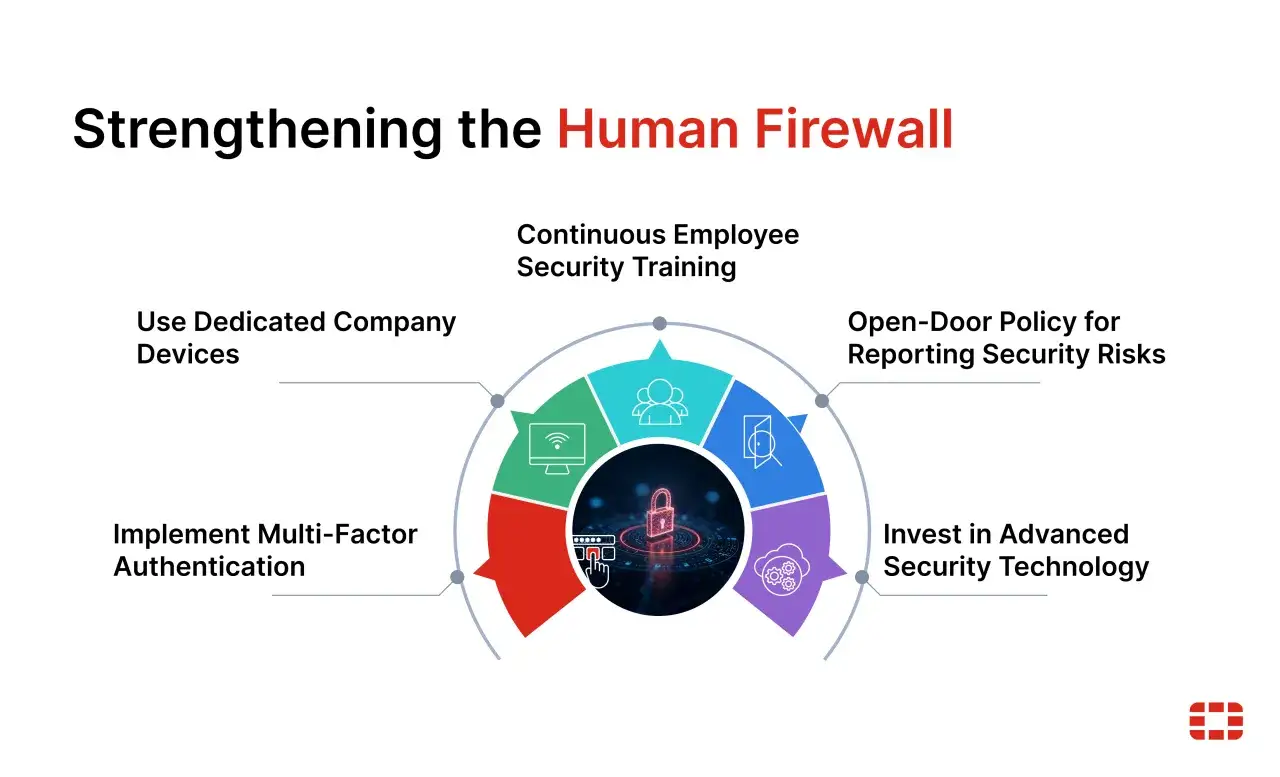
Gli strumenti che rafforzano la barriera umana
La formazione non deve lasciare tutto il peso sulle spalle degli utenti. Una persona può riconoscere un messaggio sospetto e commettere comunque un errore se l’azienda non offre un modo sicuro per verificare la richiesta.
| Misura | Che cosa protegge | Limite da considerare |
|---|---|---|
| Autenticazione multifattore | Riduce l’impatto delle password rubate | Non elimina il rischio di approvare richieste fraudolente |
| Password manager | Evita password riutilizzate e facilita credenziali uniche | Richiede configurazione e recupero dell’account |
| Filtro antiphishing | Blocca molti messaggi e domini pericolosi | Può non riconoscere attacchi personalizzati |
| Pulsante di segnalazione | Accelera l’analisi di email sospette | Deve essere collegato a un processo di risposta |
| Simulazioni controllate | Misurano reazioni e aree di rischio | Se usate male, generano sfiducia e risentimento |
L’autenticazione multifattore, in particolare, dovrebbe essere attiva almeno per posta elettronica, VPN, strumenti cloud e account amministrativi. Quando possibile, sceglierei metodi resistenti al phishing, come passkey o chiavi di sicurezza, perché richiedono meno decisioni da parte dell’utente.
Un buon sistema di segnalazione dovrebbe permettere di inviare un messaggio sospetto in meno di un minuto. Se la procedura richiede di copiare intestazioni tecniche, compilare moduli complessi e aspettare una risposta, molte persone finiranno per ignorare il problema.
Come misurare se il programma sta migliorando
Il numero di persone che ha completato un corso dice poco. Preferisco osservare indicatori collegati ai comportamenti, come il tasso di segnalazione delle simulazioni, il tempo medio di risposta e la percentuale di utenti che ripetono lo stesso errore.
- Tasso di segnalazione dei messaggi simulati, non soltanto numero di clic.
- Tempo medio di segnalazione dall’arrivo del messaggio sospetto.
- Riduzione degli errori ripetuti dopo la formazione correttiva.
- Copertura della MFA sugli account più importanti.
- Partecipazione dei manager, che influenza direttamente il comportamento dei team.
Non userei mai una classifica pubblica dei dipendenti più vulnerabili. Può sembrare motivante, ma spesso produce l’effetto opposto. È più utile analizzare i dati per ruolo, tipo di minaccia e processo aziendale, così da capire dove intervenire senza trasformare la sicurezza in una gara.
Un obiettivo ragionevole non è arrivare a zero errori. Nessuna organizzazione può garantirlo. Il risultato da cercare è una cultura in cui le persone si fermano prima di eseguire una richiesta anomala e segnalano rapidamente ciò che non torna.
Gli errori che rendono fragile questa strategia
Il primo errore è considerare l’essere umano soltanto come l’anello debole. Se una procedura è confusa, il sistema di accesso è scomodo e i tempi di lavoro sono irrealistici, aumentano le scorciatoie. La sicurezza deve rendere facile il comportamento corretto.
Un altro problema è usare simulazioni punitive. Inviare una finta email e rimproverare pubblicamente chi clicca può aumentare il numero di segnalazioni nel breve periodo, ma danneggia la fiducia. Una simulazione ben progettata deve spiegare quale indizio è stato trascurato e come riconoscerlo la prossima volta.
Infine, molte aziende dimenticano fornitori, collaboratori esterni e nuovi assunti. La protezione si indebolisce proprio nei passaggi di consegne, nei periodi di smart working e durante i cambiamenti organizzativi. Per questo inserirei la formazione di base già nell’onboarding e la ripeterei quando cambiano strumenti o responsabilità.
La sicurezza cresce quando la prudenza diventa normale
Una barriera umana efficace non dipende da dipendenti perfetti, ma da persone messe nelle condizioni di fare la scelta giusta. Servono formazione breve e continua, autenticazione forte, procedure di verifica e un ambiente in cui segnalare un dubbio sia considerato un comportamento professionale.
Il principio che applico più spesso è molto concreto: ogni richiesta urgente che coinvolge denaro, credenziali o dati riservati deve avere una verifica indipendente. Questa semplice abitudine non blocca ogni attacco, ma riduce drasticamente il vantaggio che il criminale cerca di ottenere attraverso fretta e pressione.
