Una batteria che si scarica in poche ore, il telefono caldo anche a riposo o un’app che non ricordi di aver installato possono far pensare a un controllo da remoto. Capire come accorgersi di un trojan usato per intercettazioni richiede però metodo, perché gli stessi segnali possono dipendere da un aggiornamento difettoso, da una batteria usurata o da una semplice app troppo invasiva. Qui raccolgo i controlli più utili su Android e iPhone, le azioni da compiere senza distruggere eventuali prove e i limiti delle verifiche fai da te.
I segnali da valutare e le mosse che proteggono davvero il dispositivo
- Un solo sintomo non basta per confermare la presenza di uno spyware.
- Batteria, temperatura e traffico dati vanno confrontati con il normale comportamento del telefono.
- Su Android conviene eseguire una scansione con Google Play Protect e controllare autorizzazioni e app installate.
- Su iPhone il Controllo di sicurezza aiuta a verificare condivisioni, account e accessi sospetti.
- In caso di rischio concreto, usa un altro dispositivo sicuro prima di cambiare password o chiedere assistenza.
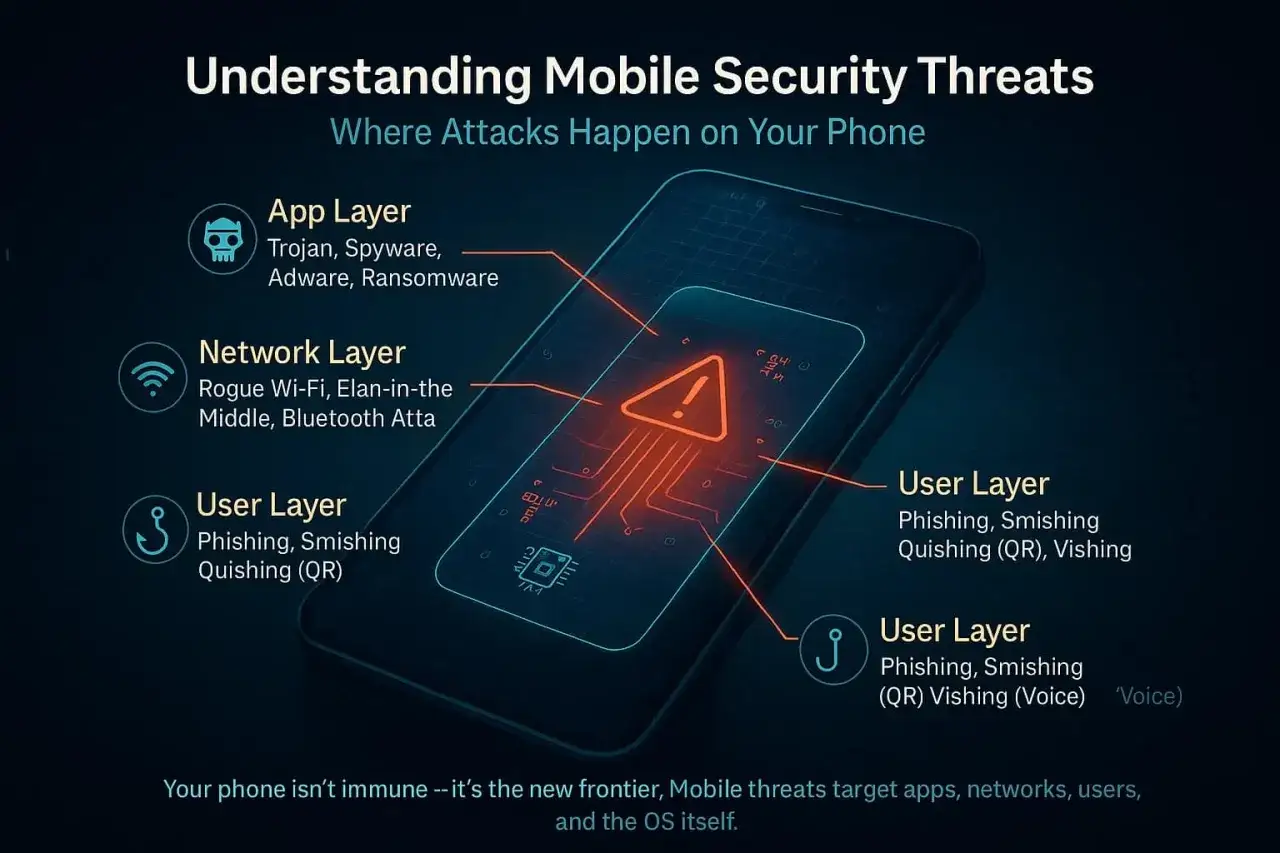
Un trojan può intercettare, ma i sintomi non bastano da soli
Un trojan è un programma che si presenta come qualcosa di legittimo, per esempio un’app, un aggiornamento o un allegato, ma dopo l’installazione esegue attività nascoste. Quando raccoglie messaggi, posizione, credenziali, audio o immagini viene spesso definito spyware, cioè un software progettato per sorvegliare l’utente e inviare dati a terzi.
La parola “intercettazione” può creare confusione. In Italia esiste il captatore informatico usato in specifiche attività investigative autorizzate, mentre un trojan installato senza consenso è un abuso informatico. Dal punto di vista dell’utente, tuttavia, il primo controllo è simile: cercare comportamenti anomali senza scambiare ogni problema tecnico per una prova di sorveglianza.
I segnali che meritano un controllo
| Segnale | Possibile spiegazione | Quanto è indicativo |
|---|---|---|
| Batteria che cala rapidamente e telefono caldo a riposo | Registrazione, geolocalizzazione o sincronizzazione intensa, ma anche batteria degradata | Medio, soprattutto se compare all’improvviso |
| Aumento insolito del traffico dati | Invio di file o registrazioni, aggiornamenti automatici o video in streaming | Medio, se il consumo arriva da un’app sconosciuta |
| App, profili VPN o autorizzazioni che non riconosci | Installazione indesiderata o configurazione modificata | Alto, se l’app può usare microfono, fotocamera o accessibilità |
| Messaggi letti, posizione conosciuta o accessi ad account non tuoi | Compromissione del telefono, dell’account oppure condivisione attiva | Alto, ma va verificata la causa |
Rumori, clic o brevi interruzioni durante una chiamata sono invece indizi molto deboli. Più spesso dipendono dalla rete, dal VoLTE, dal Bluetooth o dal microfono. Nella pratica considero significativo un insieme di segnali che nasce nello stesso periodo, per esempio traffico dati notturno, surriscaldamento e un’app con accesso permanente al microfono.
Anche rallentamenti, riavvii e pop-up non dimostrano automaticamente un’intercettazione. Il loro peso aumenta se coincidono con impostazioni cambiate senza il tuo intervento o con attività che qualcuno conosce pur non avendo accesso legittimo al telefono.
Controlli concreti su Android e iPhone
Android
Apri il Google Play Store, entra nel profilo e avvia Play Protect. Il servizio controlla periodicamente le applicazioni, comprese quelle installate da origini esterne, e può segnalare, disattivare o rimuovere software dannoso. Non è una garanzia assoluta, ma è il primo controllo gratuito e sensato.
Esamina poi l’elenco completo delle app, non soltanto quelle visibili nella schermata principale. Cerca nomi generici come “System Service” o “Aggiornamento”, icone vuote e applicazioni installate in date che non riconosci. Controlla con particolare attenzione gli accessi a microfono, fotocamera, SMS, posizione e accessibilità, perché alcuni spyware sfruttano proprio queste autorizzazioni.
Verifica anche la sezione dedicata ad amministratori del dispositivo, VPN, installazione da origini sconosciute e servizi di accessibilità. Un’app che non conosci e che possiede contemporaneamente accessibilità e permesso di amministratore merita un’analisi immediata, anche se il suo nome sembra innocuo.
Leggi anche: SMS Postepay sospetto? Come riconoscere una truffa
iPhone
Su iPhone controlla le app presenti, i permessi per microfono e fotocamera, i profili di configurazione e le connessioni VPN. In Impostazioni puoi anche verificare quali dispositivi hanno accesso al tuo Apple Account e rimuovere quelli che non riconosci.
Se utilizzi iOS 16 o versioni successive, il Controllo di sicurezza consente di rivedere rapidamente le condivisioni con persone e applicazioni, modificare il codice e interrompere alcuni accessi. È particolarmente utile quando il problema non è un trojan, ma un account condiviso, una posizione lasciata attiva o un dispositivo associato senza che tu te ne sia accorto.
Un iPhone privo di app sospette non è automaticamente pulito. Gli attacchi mirati possono sfruttare vulnerabilità, profili aziendali o credenziali Apple rubate. D’altra parte, la presenza di un’app sconosciuta non prova da sola l’intercettazione: potrebbe essere un componente installato dal produttore o da un’organizzazione che gestisce il dispositivo.
Cosa fare nelle prime ore se il sospetto è concreto
La reazione più importante è evitare di alimentare il problema. Se pensi che il telefono sia controllato, non inserire nuove password, dati bancari o codici di autenticazione su quel dispositivo. Per le operazioni delicate usa un computer o uno smartphone affidabile, preferibilmente non collegato agli stessi account del dispositivo sospetto.
- Annota ciò che osservi. Segna orari, app, notifiche, consumo dati e cambiamenti nelle impostazioni. Se potrebbe servire un’analisi forense, evita di cancellare subito l’app o di ripristinare il telefono.
- Riduci la connettività attivando la modalità aereo o spegnendo il dispositivo, se non hai bisogno di mantenerlo raggiungibile. Questa misura limita il trasferimento dei dati, ma non sostituisce la bonifica.
- Metti in sicurezza gli account da un dispositivo diverso. Cambia prima la password dell’email principale, poi quelle finanziarie e dei social, revoca le sessioni aperte e attiva l’autenticazione a più fattori.
- Contatta la banca se compaiono movimenti, accessi o notifiche insolite. Bloccare rapidamente carte e operatività online riduce il danno più di qualsiasi scansione.
- Aggiorna e scansiona il dispositivo quando puoi farlo senza mettere a rischio la tua sicurezza. Rimuovi le app dannose solo dopo aver valutato l’eventuale necessità di conservare le prove.
Il ripristino di fabbrica è efficace in molti casi, ma va considerato l’ultimo passaggio di una procedura ordinata. Prima fai un backup selettivo di foto e documenti, annota i contatti importanti e, dopo il reset, non reinstallare automaticamente tutte le app. Ripristinare un backup completo può riportare anche configurazioni o software indesiderati.
Se il sospetto riguarda una persona vicina o un possibile caso di stalking, la prudenza cambia priorità. Disinstallare subito lo spyware potrebbe generare una reazione o far capire all’altra persona che è stata scoperta; per chiedere aiuto è più sicuro usare un dispositivo diverso e, in caso di pericolo immediato, rivolgersi ai servizi di emergenza.
Quando una scansione non è sufficiente
Gli strumenti automatici riconoscono soprattutto minacce già note. Un software mirato, ben occultato o installato attraverso una vulnerabilità può non comparire nell’elenco delle app e non generare un avviso. Per questo, se gli indizi sono numerosi o coinvolgono dati aziendali, non considerare un risultato “nessuna minaccia” come una certificazione assoluta.
Un’analisi professionale può esaminare configurazioni, profili, log, applicazioni, traffico e integrità del sistema. Il tecnico dovrebbe spiegare prima che cosa può verificare, quali dati verranno trattati e se l’intervento conserva una copia utile per eventuali accertamenti. La bonifica e l’analisi forense non sono la stessa cosa: la prima mira a rendere sicuro il dispositivo, la seconda a documentare che cosa è successo.
Serve maggiore cautela quando noti accessi a servizi finanziari, modifiche persistenti alle impostazioni, un dispositivo sbloccato con root o jailbreak, oppure informazioni private conosciute da terzi in modo inspiegabile. In questi casi conviene preservare il dispositivo prima di cancellare e rivolgersi a un centro qualificato o alla Polizia Postale, usando un canale sicuro.
La protezione quotidiana che riduce davvero il rischio
La maggior parte delle infezioni nasce da un passaggio evitabile: un’app scaricata fuori dallo store, un aggiornamento falso, un link urgente o una password riutilizzata. Io partirei da poche regole semplici e verificabili, perché una configurazione sostenibile protegge più di un’app “miracolosa” installata dopo il problema.
- Mantieni aggiornati sistema operativo, browser e applicazioni.
- Installa software solo da fonti ufficiali e controlla sviluppatore, recensioni e permessi.
- Usa un codice di sblocco lungo e non condividerlo con persone che potrebbero installare software sul telefono.
- Attiva l’autenticazione a più fattori per email, banca, cloud e account di lavoro.
- Controlla una volta al mese permessi, app, profili VPN, dispositivi associati e consumo dati.
- Per il lavoro, separa gli account personali da quelli aziendali e usa la gestione centralizzata dei dispositivi quando disponibile.
Diffiderei delle applicazioni che promettono di “scoprire qualsiasi intercettazione” dopo pochi secondi. Alcune mostrano soltanto indicatori generici, altre chiedono permessi invasivi e diventano esse stesse un rischio. Play Protect, Controllo di sicurezza, aggiornamenti e verifica degli account sono una base più credibile; un software di sicurezza aggiuntivo può aiutare, ma deve provenire da un produttore noto e avere uno scopo chiaro.
Il criterio che uso prima di parlare di intercettazione
Prima di concludere che c’è un trojan, cerco una combinazione di elementi: un cambiamento improvviso, un’app o un permesso non spiegabile, un consumo anomalo e un effetto concreto sulla privacy o sugli account. Un sintomo isolato è un campanello, non una diagnosi. Se più segnali convergono, interrompo l’uso del dispositivo per le attività sensibili, proteggo gli account da un apparecchio sicuro e scelgo tra bonifica e analisi forense in base alla necessità di conservare le prove.
