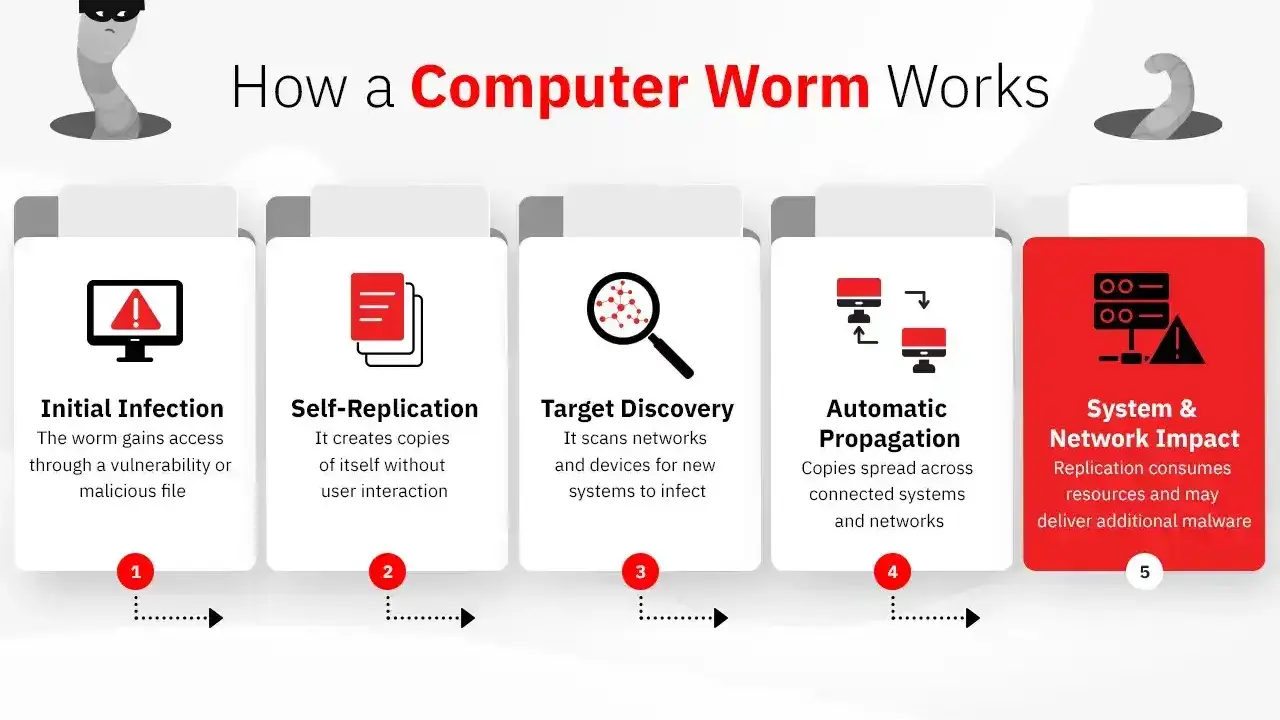
Un computer che rallenta all’improvviso, una rete aziendale congestionata o file sospetti che compaiono senza un’azione evidente possono avere una causa comune: un worm informatico. Quando ci si chiede che cos’è il “worm”, la risposta più utile non è solo una definizione, ma capire come si propaga, quali danni può provocare e come interromperne rapidamente la diffusione. In questa guida chiarisco il funzionamento del malware, le differenze rispetto a virus e trojan e le misure più concrete per proteggere dispositivi e aziende.
Il worm è un malware autonomo che può propagarsi da solo
- Definizione Il worm è un programma malevolo capace di autoreplicarsi e raggiungere altri dispositivi.
- Diffusione Sfrutta soprattutto vulnerabilità non corrette, reti, allegati, condivisioni e supporti USB.
- Danni Può consumare banda e risorse, rubare dati, aprire accessi abusivi o installare altro malware.
- Differenza dal virus Non ha necessariamente bisogno di legarsi a un file ospite per replicarsi.
- Difesa Aggiornamenti, segmentazione della rete, backup e monitoraggio riducono molto il rischio.
Che cos’è un worm informatico e perché è pericoloso
Un worm è un tipo di malware autoreplicante, cioè un software progettato per creare copie di sé e diffonderle verso altri computer, server o dispositivi connessi. A differenza di molte minacce che aspettano un clic dell’utente, può sfruttare automaticamente una vulnerabilità o un servizio esposto.
Il termine inglese significa “verme” e rende bene l’idea di un codice che si muove all’interno di una rete. Una volta entrato in un sistema, il worm può cercare altri dispositivi raggiungibili, tentare di sfruttarli e continuare la catena. Il risultato è spesso una crescita molto rapida del numero di macchine coinvolte.
La capacità di replicarsi non significa però che tutti i worm abbiano lo stesso obiettivo. Alcuni si limitano a consumare risorse, mentre altri possono rubare informazioni, modificare impostazioni di sicurezza, installare backdoor o consegnare un payload, vale a dire l’azione dannosa principale del malware.
Come entra in un dispositivo e come si diffonde
Il punto di ingresso cambia in base alla variante e al sistema preso di mira. Nella pratica, ho riscontrato quattro canali ricorrenti che meritano particolare attenzione.
- Vulnerabilità software presenti in sistemi operativi, server, router o applicazioni non aggiornate.
- Messaggi di phishing con allegati o collegamenti che inducono l’utente a eseguire un file.
- Condivisioni di rete accessibili con password deboli o permessi configurati male.
- Supporti rimovibili, come chiavette USB e dischi esterni, che trasferiscono il codice da un computer all’altro.
Dopo l’infezione, il worm può analizzare la rete locale, individuare indirizzi IP o servizi vulnerabili e inviare copie di sé. Questo processo può avvenire senza segnali evidenti e senza che la persona davanti allo schermo faccia qualcosa.
Non tutti i worm sono completamente automatici. Alcuni richiedono che l’utente apra un allegato o avvii un programma, ma la caratteristica distintiva resta la possibilità di propagarsi oltre il dispositivo iniziale. È proprio questa combinazione tra autonomia e velocità a renderli pericolosi per reti aziendali, scuole e infrastrutture con molti dispositivi.
Quali danni può provocare un worm
Il danno più immediato è spesso il consumo anomalo di CPU, memoria e larghezza di banda. Moltiplicandosi, il malware può rallentare i computer, saturare la rete e rendere instabili servizi che, in condizioni normali, funzionano correttamente.
Gli effetti possono però essere più seri. Un worm può cancellare o modificare file, sottrarre credenziali, raccogliere dati sensibili, disattivare strumenti di protezione o usare il dispositivo infetto come punto di partenza per altri attacchi.
In azienda il problema non riguarda solo il computer colpito. Se la rete è piatta e tutti i sistemi comunicano liberamente, un’infezione iniziale può estendersi ai server condivisi, ai sistemi gestionali e ai dispositivi di backup. Per questo considero la segmentazione della rete una misura concreta, non un accorgimento riservato alle grandi organizzazioni.
Alcuni episodi storici aiutano a capire la portata del fenomeno. Code Red sfruttò vulnerabilità di server web e si diffuse rapidamente, mentre Conficker colpì numerosi sistemi Windows usando più modalità di propagazione. WannaCry, invece, è ricordato soprattutto come ransomware, ma la sua capacità di diffondersi in modo simile a un worm amplificò l’impatto dell’attacco.
La differenza tra worm, virus, trojan e ransomware
Queste categorie vengono spesso confuse perché possono comparire nello stesso incidente. Io preferisco distinguerle osservando soprattutto come entrano nel sistema e come si muovono, non soltanto il danno finale.
| Minaccia | Come si comporta | Rischio tipico |
|---|---|---|
| Worm | Si replica e può diffondersi autonomamente tra dispositivi o reti. | Propagazione rapida, congestione e compromissione di più sistemi. |
| Virus | Si lega normalmente a un file o programma ospite e si attiva quando quel contenuto viene eseguito. | Danneggiamento o modifica dei file infetti. |
| Trojan | Si presenta come software legittimo, ma nasconde funzioni malevole. | Furto di dati, accesso remoto o installazione di altre minacce. |
| Ransomware | Cifra o blocca i dati e chiede un pagamento per ripristinare l’accesso. | Fermo operativo e perdita temporanea o permanente dei dati. |
Le categorie non si escludono sempre a vicenda. Un ransomware può avere una componente di propagazione da worm e un trojan può essere il primo strumento usato per ottenere l’accesso. La distinzione serve quindi a scegliere la risposta corretta, non a incasellare l’incidente in modo rigido.
Come riconoscere un’infezione e cosa fare subito
Un singolo sintomo non dimostra la presenza di un worm, ma alcuni segnali insieme meritano un controllo immediato. Tra i più comuni ci sono traffico di rete insolito, rallentamenti improvvisi, processi sconosciuti, account bloccati e tentativi di accesso ripetuti verso altri dispositivi.
In una rete aziendale può insospettire anche la comparsa dello stesso file, processo o avviso di sicurezza su molte macchine in poco tempo. In questo caso continuare a usare normalmente i computer può favorire la propagazione.
- Isola il dispositivo disattivando Wi-Fi, rete cablata e, se necessario, VPN. Non spegnere automaticamente tutti i sistemi senza un piano, perché potresti perdere dati utili all’analisi.
- Avvisa il responsabile IT o il referente per la sicurezza, indicando orario, sintomi, utenti coinvolti e operazioni eseguite.
- Conserva le evidenze, come messaggi sospetti, avvisi antivirus e indirizzi di rete, senza inoltrare file potenzialmente infetti.
- Blocca la diffusione applicando regole temporanee su firewall, account, condivisioni e segmenti di rete interessati.
- Rimuovi il malware con strumenti aggiornati e ripristina i sistemi solo dopo aver verificato la causa dell’infezione.
Se sono coinvolti dati personali o sistemi critici, la gestione non dovrebbe fermarsi alla scansione antivirus. Servono valutazione dell’incidente, controllo dei log e, quando previsto, notifica secondo gli obblighi applicabili.
Come prevenire la diffusione di un worm
La prevenzione più efficace nasce dalla somma di misure semplici applicate con costanza. Il primo passo è mantenere aggiornati sistemi operativi, applicazioni, firmware e dispositivi di rete, dando priorità alle vulnerabilità già sfruttate pubblicamente.
- Applica gli aggiornamenti con una procedura di verifica e, in azienda, con un inventario degli asset.
- Usa firewall e segmentazione per limitare le comunicazioni tra reparti, server e dispositivi non essenziali.
- Disabilita servizi inutilizzati e chiudi le porte che non hanno una funzione precisa.
- Proteggi gli account con password uniche, autenticazione a più fattori e privilegi amministrativi ridotti.
- Controlla allegati e USB con criteri di autorizzazione e scansione automatica.
- Esegui backup isolati, verificando periodicamente che il ripristino funzioni davvero.
- Monitora la rete per individuare scansioni anomale, picchi di traffico e connessioni verso destinazioni insolite.
L’antivirus resta utile, ma non è una garanzia assoluta. Un worm recente può sfruttare una vulnerabilità prima che esista una firma di rilevamento, mentre un dispositivo dimenticato o non aggiornabile può diventare l’anello debole. La difesa migliore combina patching, controllo degli accessi, monitoraggio e formazione.
Per una piccola attività non serve partire da un progetto enorme. Un inventario aggiornato, aggiornamenti automatici dove possibile, backup testati e separazione della rete degli ospiti producono spesso più sicurezza di strumenti costosi configurati male.
La regola pratica per non sottovalutare il worm
Il worm non è semplicemente un virus “più aggressivo”. È una minaccia definita soprattutto dalla sua capacità di replicarsi e spostarsi tra sistemi, spesso sfruttando errori di configurazione o vulnerabilità già note.
Quando un dispositivo mostra segnali anomali, la scelta più prudente è interrompere la connettività, segnalare l’evento e verificare l’intera rete, non soltanto il computer che ha manifestato il problema. Nella mia esperienza, sono la rapidità di isolamento e la qualità dei backup a fare la differenza tra un incidente circoscritto e un fermo operativo esteso.
