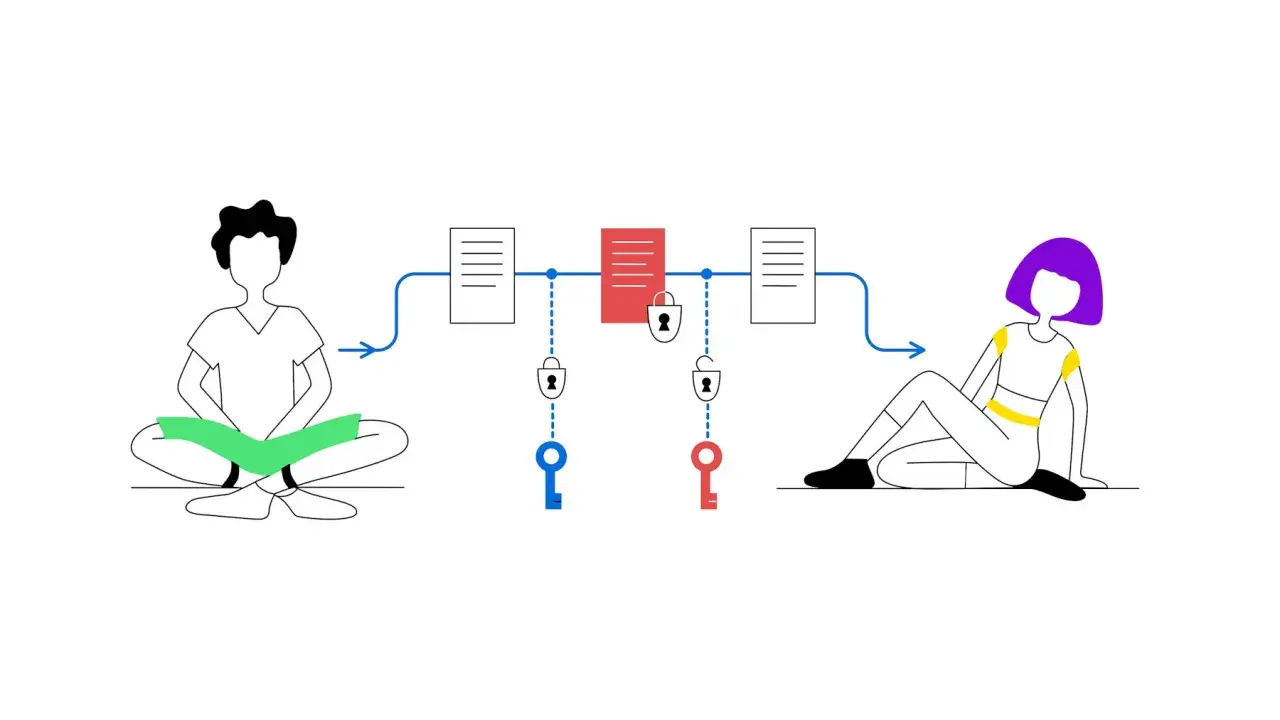
Quando un telefono Android chiede di scegliere un certificato o autorizzare una chiave privata, dietro quella finestra può esserci Android KeyChain. È un componente di sicurezza pensato soprattutto per gestire credenziali digitali, certificati e chiavi usati da app, reti aziendali e connessioni protette. Qui chiarisco che cos'è, come funziona, cosa protegge davvero e perché non va confuso con un normale gestore di password.
Android KeyChain gestisce credenziali digitali che devono restare protette
- Funzione principale è dare accesso controllato a chiavi private e certificati.
- Non è un gestore di password come quelli usati per compilare automaticamente i login.
- Serve spesso per VPN, Wi-Fi aziendale, autenticazione TLS e certificati installati dall'utente.
- Android separa KeyChain da Keystore, che protegge le chiavi appartenenti alle singole applicazioni.
- Eliminare un certificato può impedire l'accesso a una rete o a un servizio aziendale.
Che cos'è Android KeyChain e a cosa serve
Android KeyChain è l'interfaccia con cui il sistema operativo consente alle applicazioni autorizzate di usare chiavi private e catene di certificati conservate nell'archivio delle credenziali. La classe KeyChain è disponibile dalla versione Android 4.0, introdotta con il livello API 14, ma il suo funzionamento concreto può cambiare leggermente in base al produttore e alla versione del dispositivo.
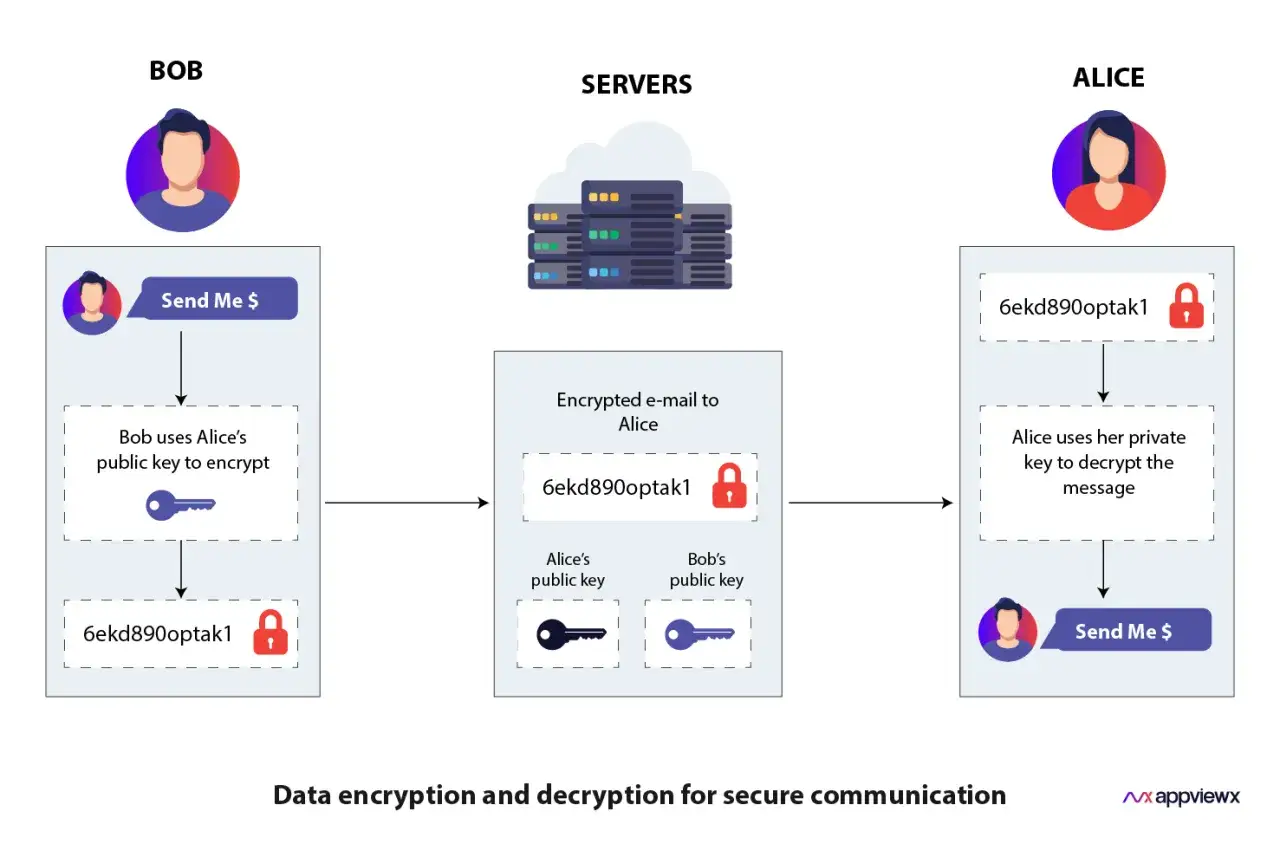
In termini semplici, una chiave privata dimostra l'identità del dispositivo o dell'utente senza dover trasmettere la chiave stessa. Il certificato associato contiene invece informazioni sull'identità e sulla validità della chiave. Android KeyChain fa da intermediario, così l'applicazione non deve gestire direttamente file sensibili o chiedere all'utente di importarli ogni volta.
Un caso tipico è una rete Wi-Fi aziendale che usa l'autenticazione tramite certificato. L'utente installa il profilo fornito dall'organizzazione, Android conserva le credenziali e la rete può verificare il dispositivo. Lo stesso meccanismo può essere usato da una VPN, da un client di posta professionale o da un servizio che richiede autenticazione reciproca.
Come funziona quando un'app richiede una credenziale
Il processo è generalmente invisibile finché non serve una scelta esplicita. Quando un'applicazione deve usare un certificato, il sistema può mostrare una schermata in cui l'utente seleziona l'alias, cioè il nome con cui quella coppia di chiave e certificato è registrata.
- L'app segnala che serve una chiave privata per una determinata connessione.
- Android mostra le credenziali disponibili e, quando necessario, chiede il consenso dell'utente.
- L'app riceve l'alias selezionato, non necessariamente il materiale segreto in forma leggibile.
- Il sistema fornisce la chiave e la catena di certificati per completare l'autenticazione.
La distinzione è importante: l'app non dovrebbe semplicemente copiare una chiave privata nella propria cartella. Il sistema mantiene il controllo sull'accesso e può restituire un risultato nullo se l'utente annulla la richiesta o se non esiste una credenziale compatibile.
Quando vedo comparire una richiesta KeyChain durante la configurazione di una rete o di una VPN, non la considero automaticamente un segnale di attacco. Però controllo sempre quale app sta facendo la richiesta, quale servizio sto configurando e la provenienza del certificato. Un certificato ricevuto da un amministratore IT è una cosa; un file installato dopo aver aperto un allegato sospetto è un'altra.
Che cosa protegge e quali sono i suoi limiti
Android KeyChain protegge soprattutto le credenziali usate per provare l'identità durante una connessione. Può quindi contribuire a rendere più sicuri l'accesso a una rete privata, la connessione a un server aziendale o un'autenticazione basata su certificati. La protezione effettiva dipende anche dal blocco schermo, dalla gestione del dispositivo e dal supporto hardware del modello.
Non significa però che ogni dato del telefono venga cifrato automaticamente. KeyChain non sostituisce gli aggiornamenti di sicurezza, la verifica delle app installate o una corretta configurazione del server. Inoltre, se un certificato viene emesso da un'autorità non affidabile o installato senza capire a cosa serva, il problema può essere la fiducia assegnata, non il funzionamento tecnico dell'archivio.
Un limite spesso trascurato riguarda la perdita del dispositivo. La schermata di blocco riduce il rischio di accesso locale, ma non annulla ogni minaccia, soprattutto se il telefono è sbloccato, modificato con permessi di root o gestito da software non affidabile. Per dispositivi di lavoro, la combinazione più solida resta quella tra cifratura del dispositivo, gestione aziendale e autenticazione forte.
KeyChain, Android Keystore e gestore di password non sono la stessa cosa
Il nome genera confusione perché “keychain” e “keystore” sembrano indicare lo stesso archivio. In realtà svolgono ruoli vicini ma diversi. La scelta corretta dipende da chi deve usare la credenziale e da quale tipo di segreto si vuole conservare.
| Strumento | Uso principale | Chi lo utilizza |
|---|---|---|
| Android KeyChain | Accesso a chiavi private e certificati installati nel sistema | App che devono autenticare l'utente o il dispositivo presso un servizio |
| Android Keystore | Generazione e uso di chiavi crittografiche legate a un'app | Sviluppatori che proteggono dati, token o operazioni di firma |
| Gestore di password | Memorizzazione e compilazione di nomi utente e password | Utente, browser o applicazione di gestione credenziali |
Il sistema Android Keystore consente normalmente di usare una chiave per cifrare, decifrare o firmare senza esportarla come testo leggibile. Su alcuni dispositivi le operazioni possono essere supportate da un ambiente hardware protetto, ma non è garantito su ogni modello. Per questo non prometterei mai lo stesso livello di protezione a tutti gli smartphone Android.
Un gestore di password, invece, conserva credenziali pensate per i login tradizionali. Se il problema è ricordare la password di un sito, KeyChain non è lo strumento giusto. Se il problema è dimostrare l'identità del dispositivo durante una connessione TLS, il certificato può essere molto più adatto di una semplice password.
Come gestire certificati e richieste senza fare danni
Le voci relative alle credenziali possono trovarsi in percorsi diversi, ad esempio nelle impostazioni di sicurezza, nelle opzioni avanzate della rete o nella gestione dei certificati. I nomi cambiano tra Samsung, Xiaomi, Google Pixel e altri produttori, quindi è più utile cercare “certificati”, “credenziali” o “tipo di sicurezza” nelle impostazioni che seguire un percorso unico.
Prima di installare un certificato
- Verifica chi lo ha fornito e per quale servizio è richiesto.
- Controlla se riguarda una rete Wi-Fi, una VPN, la posta aziendale o un altro sistema noto.
- Evita certificati ricevuti da fonti casuali o richiesti da app che non hanno una ragione evidente.
- Conserva una copia delle istruzioni dell'amministratore, perché la rimozione può interrompere l'accesso.
Se compare una richiesta di KeyChain mentre visiti un sito qualsiasi, chiudo la finestra e verifico l'applicazione che l'ha generata. Una pagina web normalmente non dovrebbe ottenere una chiave privata solo perché è stata aperta nel browser. Al contrario, una schermata durante la configurazione guidata di una VPN aziendale può essere perfettamente coerente.
Leggi anche: Che cos’è APT e come usarlo su Debian e Ubuntu
Prima di eliminare una credenziale
Rimuovere un certificato non equivale a liberare spazio in modo innocuo. Potresti perdere l'accesso a una rete, a un portale interno o a un account gestito dall'azienda. Prima di procedere, annota il nome del certificato e chiedi conferma all'amministratore se il telefono è utilizzato per lavoro.
La regola pratica per capire se serve davvero
Il modo più semplice per interpretare Android KeyChain è chiedersi quale identità debba essere verificata. Se si tratta di una connessione professionale basata su certificati, il componente ha una funzione precisa. Se invece vuoi salvare password di siti, codici o note riservate, devi usare uno strumento progettato per quel compito.
La mia raccomandazione è di non disattivare o rimuovere KeyChain solo perché il nome sembra sospetto o perché appare tra le app di sistema. Prima identifica il certificato, l'app coinvolta e il servizio che lo utilizza. In sicurezza informatica, capire la funzione di una credenziale vale più del cancellarla alla cieca.
