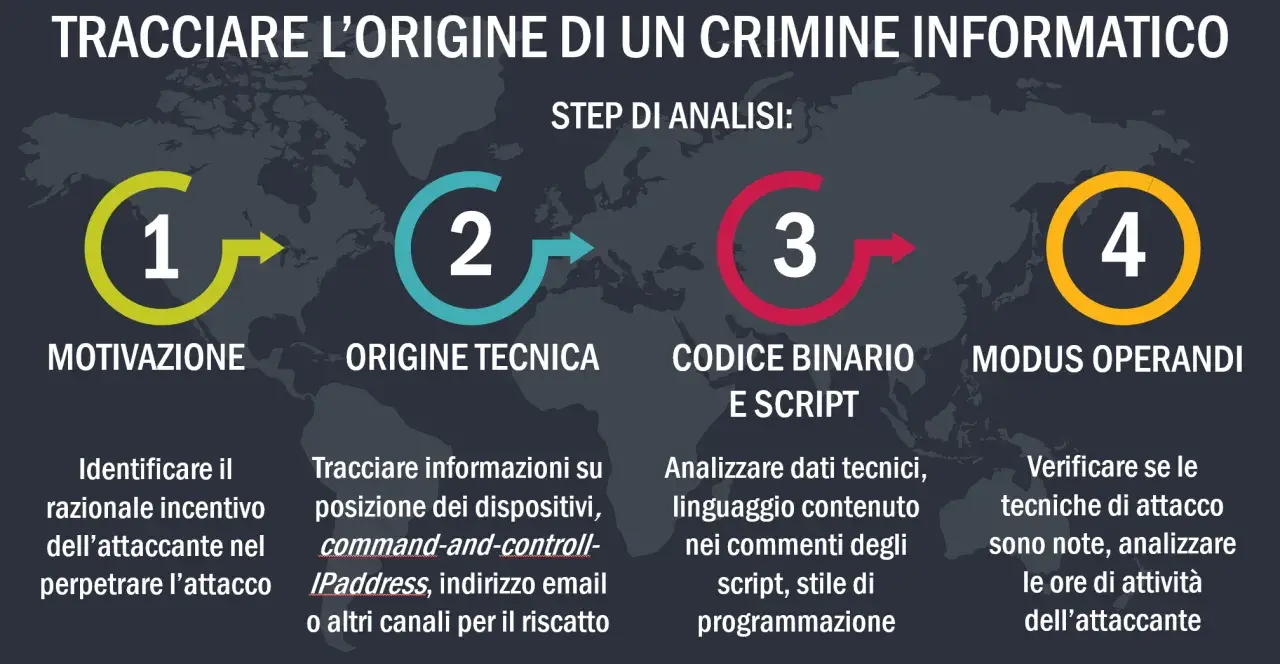
Un dipendente apre un allegato apparentemente normale, un account viene bloccato o il sito aziendale smette di rispondere: in pochi minuti un attacco hacker può trasformarsi da problema tecnico in emergenza operativa. In questo articolo chiarisco come funziona un’intrusione, quali segnali riconoscere, quali difese hanno davvero priorità e cosa fare nelle prime ore per limitare danni a dati, denaro e reputazione.
Capire il rischio aiuta a prevenire il blocco dell’attività
- Phishing e furto delle credenziali restano tra le principali porte d’ingresso.
- Ransomware, sottrazione di dati e DDoS producono danni molto diversi.
- MFA, aggiornamenti e backup verificati riducono concretamente la superficie d’attacco.
- Dopo un’intrusione bisogna isolare i sistemi, conservare le prove e coinvolgere subito specialisti.
- Pagare un riscatto non garantisce né il recupero dei dati né la cancellazione delle informazioni rubate.
Che cosa accade davvero durante un attacco informatico
Con questa espressione si indica un tentativo non autorizzato di accedere, alterare, bloccare o danneggiare un computer, una rete o un servizio digitale. Non serve che l’aggressore “prenda il controllo di tutto”: anche il furto di una singola casella email può aprire la strada a frodi, accessi abusivi e ulteriori compromissioni.
Io distinguo sempre tre obiettivi. La riservatezza viene violata quando qualcuno legge dati senza permesso, l’integrità quando modifica file o transazioni e la disponibilità quando rende inutilizzabili sistemi e servizi. Un’azienda può quindi subire un incidente anche senza vedere file cifrati o computer completamente bloccati.
| Tipo di intrusione | Obiettivo principale | Conseguenza tipica |
|---|---|---|
| Furto di credenziali | Accedere a email, cloud o gestionali | Frodi, spionaggio e movimento laterale nella rete |
| Ransomware | Cifrare dati e fare pressione sulla vittima | Fermo operativo e possibile divulgazione di informazioni |
| Data breach | Esfiltrare dati personali o aziendali | Perdita di riservatezza, costi e danni reputazionali |
| DDoS | Saturare un sito o un servizio | Indisponibilità per clienti e dipendenti |
Da dove entra più spesso una minaccia
Il punto debole non è sempre un software sofisticato. Secondo l’ENISA, nel periodo analizzato per la Threat Landscape 2025 il phishing rappresentava circa il 60% dei principali vettori di intrusione, mentre lo sfruttamento delle vulnerabilità arrivava al 21,3%. Il dato suggerisce una cosa semplice: rubare un accesso valido spesso è più conveniente che forzare una barriera tecnica.
Phishing e ingegneria sociale
Un messaggio può imitare una banca, un fornitore, un corriere o perfino un collega. Le campagne più efficaci non contengono necessariamente errori evidenti: usano urgenza, pagamenti insoliti, documenti condivisi e pagine di accesso molto simili a quelle reali.
La variante chiamata vishing sfrutta una telefonata, mentre lo smishing usa SMS o messaggi istantanei. La mia regola pratica è verificare ogni richiesta sensibile attraverso un secondo canale, soprattutto quando chiede denaro, password o modifica dell’IBAN.
Vulnerabilità e configurazioni deboli
Un programma non aggiornato può contenere una falla già conosciuta e sfruttabile con strumenti disponibili sul mercato criminale. Lo stesso vale per password predefinite, porte remote esposte, account senza MFA e servizi cloud configurati in modo troppo permissivo.
Leggi anche: Carta di credito clonata, quanto tempo serve per il rimborso?
Fornitori, cloud e catena digitale
Un’impresa può essere colpita attraverso il gestionale, il provider IT, un’estensione del browser o un componente open source. Questo è il rischio di supply chain, cioè l’attacco a un fornitore per raggiungere molte organizzazioni collegate.
- accessi da Paesi o orari insoliti;
- regole di inoltro automatico create nella posta;
- file rinominati, estensioni cambiate o richieste di riscatto;
- rallentamenti improvvisi e traffico di rete anomalo;
- richieste urgenti di pagamento provenienti da account conosciuti.
Quali danni può provocare a persone e imprese
L’impatto dipende da ciò che viene compromesso e dalla rapidità della risposta. Un account email rubato può generare una frode in poche ore, mentre un ransomware può bloccare produzione, assistenza clienti e fatturazione per giorni o settimane.
| Area colpita | Effetto concreto | Domanda da porsi |
|---|---|---|
| Operatività | Servizi, macchinari o gestionali indisponibili | Qual è il processo che non può fermarsi? |
| Dati | Furto, cifratura o modifica di informazioni | Esiste una copia integra e recente? |
| Finanza | Bonifici fraudolenti, costi tecnici e perdita di ricavi | Chi autorizza e verifica i pagamenti? |
| Reputazione | Perdita di fiducia da parte di clienti e partner | Chi comunica e con quali informazioni verificate? |
Il ransomware è particolarmente insidioso perché combina blocco dei sistemi e pressione psicologica. Gli aggressori possono minacciare di pubblicare i dati sottratti, ma non esiste alcuna certezza che il pagamento elimini le copie già possedute o impedisca una nuova richiesta.
Per una PMI il rischio è spesso amplificato dalla dipendenza da pochi account, da un unico fornitore IT o da procedure non documentate. La sicurezza, quindi, non è solo una questione tecnica: riguarda direttamente continuità operativa e strategia aziendale.
Come ridurre il rischio con priorità realistiche
Non consiglio di iniziare acquistando molti strumenti. Prima costruirei una base ordinata, misurabile e sostenibile. Un’azienda che conosce i propri sistemi e sa ripristinare i dati è in una posizione migliore anche se non dispone di un SOC interno.
- Inventariare gli asset. Elencare dispositivi, applicazioni, account amministrativi, dati critici e fornitori con accesso alla rete.
- Attivare l’autenticazione multifattore. La MFA deve coprire prima email, VPN, cloud, gestionali e account con privilegi elevati.
- Aggiornare e ridurre l’esposizione. Applicare rapidamente le patch critiche, disattivare servizi inutilizzati e limitare gli accessi remoti.
- Proteggere i backup. Mantenere più copie, su supporti differenti, con almeno una copia isolata dalla rete. Un backup è utile solo se il ripristino viene testato.
- Separare i privilegi. L’account usato per la posta o la navigazione non dovrebbe avere diritti da amministratore.
- Allenare le persone. Simulazioni brevi e ripetute funzionano meglio di un corso annuale dimenticato dopo pochi giorni.
- Preparare un piano di risposta. Devono essere già noti i contatti del responsabile IT, del fornitore, dell’assicurazione e degli eventuali consulenti legali.
Per misurare i progressi bastano pochi indicatori. Io controllerei la percentuale di account protetti da MFA, il tempo medio per applicare una patch critica, l’ultima data di test dei backup e il tempo necessario per disabilitare un’utenza compromessa.
Cosa fare nelle prime ore dopo il sospetto
La prima reazione non dovrebbe essere la ricerca del colpevole, ma il contenimento. Un computer infetto collegato alla rete può permettere all’intruso di spostarsi verso altri dispositivi, quindi ogni minuto può aumentare la portata dell’incidente.
- Isolare i dispositivi coinvolti. Scollegare rete e Wi-Fi del computer sospetto, senza cancellare file o log.
- Non spegnere tutto automaticamente. In alcuni casi la memoria e le connessioni attive contengono informazioni utili all’analisi forense.
- Bloccare gli accessi compromessi. Da un dispositivo pulito cambiare le password, revocare sessioni attive e controllare le regole di inoltro della posta.
- Conservare le prove. Salvare email, messaggi, orari, schermate, indirizzi IP e nomi dei file senza modificarli.
- Coinvolgere subito professionisti. Il provider IT, un incident responder o il CSIRT competente possono aiutare a delimitare l’accaduto.
- Valutare comunicazioni e obblighi. Se sono coinvolti dati personali, clienti o infrastrutture essenziali, la valutazione legale e privacy deve partire presto.
Durante la crisi eviterei di promettere tempi di ripristino non verificati. È preferibile comunicare ciò che si sa, indicare cosa si sta facendo e aggiornare gli interessati con regolarità, mantenendo però riservati i dettagli che potrebbero facilitare ulteriori abusi.
La sicurezza si misura quando l’attività torna operativa
Una protezione efficace non punta all’impossibile obiettivo di azzerare ogni rischio. Punta a ridurre la probabilità di compromissione, individuare presto l’anomalia e ripartire con dati affidabili.
La verifica decisiva arriva dopo l’emergenza. Bisogna capire da dove è entrato l’intruso, quali credenziali sono state esposte, quali sistemi sono rimasti vulnerabili e quali procedure devono cambiare. Un test di ripristino, una revisione degli accessi e una simulazione annuale possono fare più differenza di una lunga lista di prodotti acquistati senza metodo.
