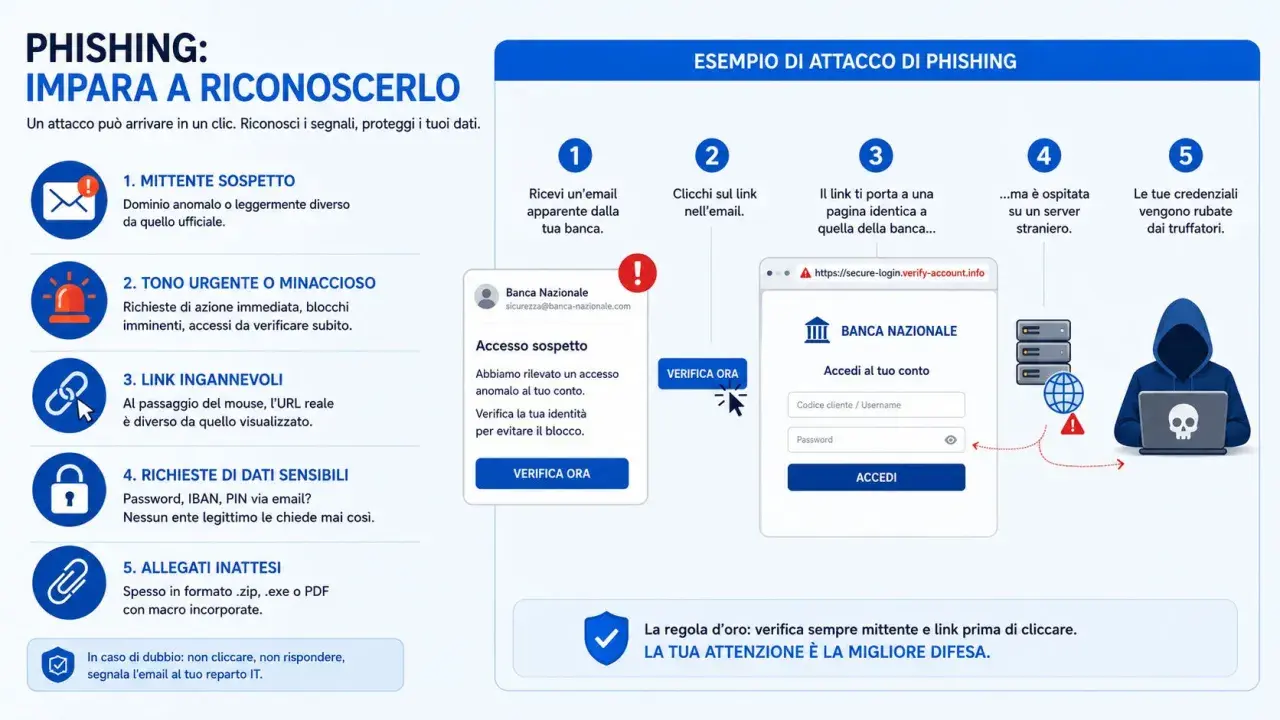
Un SMS che segnala un pacco in giacenza, una telefonata dalla “banca” o una fattura con nuove coordinate possono trasformare un gesto abituale in una perdita economica. Per orientarsi tra le tipologie di frodi servono criteri semplici, esempi concreti e una strategia di difesa adatta sia ai privati sia alle aziende. In queste pagine distinguo i principali schemi digitali, i segnali d’allarme e le azioni da compiere prima e dopo un incidente.
Capire il meccanismo della frode aiuta a bloccarla in tempo
- Phishing, smishing e vishing usano email, SMS e telefonate per rubare credenziali o codici.
- La manipolazione del pagatore induce la vittima ad autorizzare personalmente un bonifico.
- Le aziende sono esposte soprattutto a frodi sulle fatture, furto degli account e ransomware.
- L’autenticazione a più fattori riduce il rischio, ma non sostituisce le verifiche umane.
- Nei primi 30 minuti bisogna contattare banca, provider e autorità, conservando tutte le prove.
Le principali frodi digitali partono dall’inganno
Non tutte le frodi funzionano allo stesso modo. Io le distinguo innanzitutto in base al punto debole sfruttato: la persona, il pagamento, l’identità o il sistema informatico. Questa distinzione è più utile di una semplice lista di nomi, perché suggerisce anche la contromisura da adottare.
Phishing, smishing, vishing e quishing
Il phishing arriva soprattutto via email e imita banche, corrieri, enti pubblici o piattaforme digitali. Lo smishing trasferisce lo stesso schema negli SMS e il vishing nelle telefonate, spesso con un operatore che crea urgenza e chiede di “mettere in sicurezza” il conto.
Una variante sempre più comune è il quishing, cioè il phishing tramite QR code. Il codice può comparire su un avviso falso, una locandina o un messaggio e condurre a una pagina che raccoglie password, dati della carta o codici temporanei.
Furto d’identità e presa di controllo degli account
Nel furto d’identità criminali raccolgono dati personali, documenti, numeri di telefono e credenziali per aprire servizi, chiedere finanziamenti o impersonare la vittima. Quando riescono a entrare in un account già esistente si parla spesso di account takeover, ovvero la presa di controllo di email, social, caselle PEC o home banking.Il rischio non riguarda solo il denaro. Un account email compromesso può diventare la chiave per reimpostare molte altre password, leggere conversazioni riservate e intercettare fatture o contratti. Per questo considero l’email aziendale uno degli asset più importanti da proteggere.
Frodi nei pagamenti e business email compromise
La frode può avvenire con una carta clonata, un acquisto online non autorizzato o un bonifico disposto da un criminale che ha rubato le credenziali. Nel business email compromise, invece, l’attaccante finge di essere un amministratore, un fornitore o un cliente e chiede di modificare l’IBAN o pagare subito una fattura.
La forma più insidiosa è quella in cui la vittima autorizza personalmente il pagamento, magari dopo aver ricevuto una telefonata credibile. Il rapporto pubblicato nel 2026 dalla Banca d’Italia, relativo al secondo semestre 2025, indica proprio la manipolazione del pagatore come la forma prevalente di frode nei bonifici.
Malware, infostealer e ransomware
Il malware è un programma malevolo che può registrare ciò che viene digitato, rubare cookie di sessione o modificare una pagina di pagamento. Gli infostealer sono progettati in particolare per sottrarre password e dati dal browser, mentre il ransomware blocca file e sistemi e chiede un riscatto.
Qui l’inganno e la tecnica spesso si combinano. Un allegato apparentemente innocuo, un software pirata o un falso aggiornamento possono aprire la porta a un attacco più ampio, soprattutto quando l’azienda non separa gli account e non dispone di copie di sicurezza offline.
| Tipologia | Come agisce | Segnale tipico | Difesa prioritaria |
|---|---|---|---|
| Phishing e smishing | Imita un servizio affidabile per rubare dati | Urgenza e link inatteso | Accedere dall’app o dal sito ufficiale |
| Vishing | Usa una telefonata e una falsa identità | Richiesta di codici o trasferimenti | Chiudere e richiamare il numero ufficiale |
| Frode sulle fatture | Modifica IBAN o istruzioni di pagamento | Variazione comunicata via email | Verifica con un secondo canale |
| Furto d’identità | Usa dati personali per agire a nome della vittima | Contratti o accessi sconosciuti | Proteggere documenti e identità digitale |
| Malware e ransomware | Infetta dispositivi e sottrae o blocca dati | File insoliti, rallentamenti, richieste di riscatto | Aggiornamenti, EDR e backup verificati |
Il fattore umano resta il bersaglio più esposto
La maggior parte delle truffe non comincia con un attacco spettacolare a un server, ma con una richiesta costruita per ottenere una reazione impulsiva. I criminali sfruttano urgenza, paura, autorità e curiosità, cioè quattro leve psicologiche che rendono plausibile anche un messaggio mediocre.
Un mittente contraffatto, un logo copiato o un numero telefonico manipolato non dimostrano l’autenticità della comunicazione. La mia regola è semplice: quando una richiesta riguarda denaro, password o documenti, verifico sempre attraverso un canale diverso da quello usato per contattarmi.
Come riconoscere una richiesta sospetta
- Propone una conseguenza immediata, come il blocco del conto o una multa.
- Chiede password, PIN, codici OTP, dati della carta o copia di un documento.
- Invita a cliccare un link, scansionare un QR code o installare un’app.
- Comunica un cambio di IBAN senza una conferma telefonica già conosciuta.
- Presenta errori, domini insoliti o dettagli incoerenti con le comunicazioni abituali.
- Richiede riservatezza e impedisce di coinvolgere colleghi, familiari o banca.
Un singolo errore ortografico non basta per smascherare una frode, così come un messaggio scritto bene non è una garanzia. Nel 2026 i contenuti generati o perfezionati con l’intelligenza artificiale possono rendere testi, voci e immagini più convincenti. La verifica del processo conta più dell’aspetto estetico del messaggio.
Per privati e imprese cambiano i danni, non la logica
Per un privato il danno più immediato può essere un pagamento non autorizzato, il furto dell’identità o l’accesso alla posta elettronica. Per un’impresa, la stessa dinamica può provocare perdite finanziarie, divulgazione di dati e interruzione operativa, oltre a problemi contrattuali e reputazionali.
Le frodi sulle fatture sono un buon esempio. Un dipendente può ricevere una richiesta apparentemente proveniente da un fornitore reale, con importo e riferimenti corretti, ma con coordinate bancarie sostituite. Il controllo dell’IBAN tramite un contatto già presente in rubrica costa pochi minuti e può evitare una perdita molto più difficile da recuperare.
Le difese bancarie aiutano, ma non annullano il rischio. L’autenticazione forte del cliente, nota come SCA, aggiunge verifiche all’accesso o al pagamento; non può impedire da sola che una persona autorizzi un bonifico verso un truffatore. Anche la verifica del beneficiario è utile, ma va interpretata con attenzione e non sostituisce una procedura interna.
Per dare una dimensione al fenomeno, il rapporto della Banca d’Italia pubblicato nel 2026 stima per il secondo semestre 2025 un tasso di frode nei pagamenti pari a 3 euro ogni 100.000 euro transati, cioè lo 0,003% in valore. La percentuale è contenuta, ma il dato medio non descrive l’impatto di un singolo bonifico fraudolento su una piccola azienda o su una famiglia.
Una difesa efficace combina tecnologia e procedure
Installare un antivirus e cambiare password ogni tanto non basta. La protezione funziona quando riduce contemporaneamente la probabilità dell’inganno e l’entità del danno, creando più ostacoli indipendenti tra l’attaccante e il denaro o i dati.
Le misure essenziali per tutti
- Usare password lunghe e uniche, conservate in un password manager.
- Attivare l’autenticazione a più fattori, preferendo app di autenticazione o chiavi di sicurezza agli SMS quando possibile.
- Aggiornare sistema operativo, browser, applicazioni e router.
- Controllare con regolarità movimenti bancari, accessi e notifiche.
- Non installare software su richiesta ricevuta via telefono o messaggio.
- Limitare la pubblicazione di dati personali utili a costruire truffe mirate.
Leggi anche: Lavorare nella sicurezza informatica - ruoli, competenze e stipendi
Le regole che fanno la differenza in azienda
Ogni variazione delle coordinate bancarie dovrebbe richiedere una verifica fuori banda, cioè un contatto attraverso un numero già noto e non quello indicato nell’email. Per i pagamenti rilevanti conviene introdurre una doppia approvazione e separare chi prepara un bonifico da chi lo autorizza.
Servono anche backup testati, gestione centralizzata degli aggiornamenti, segmentazione della rete e formazione periodica. La formazione non deve limitarsi a una presentazione annuale: simulazioni brevi e realistiche aiutano a riconoscere meglio le richieste anomale senza trasformare la sicurezza in un esercizio burocratico.Diffido delle soluzioni vendute come protezione totale. Un servizio avanzato di monitoraggio può costare da qualche centinaio a diverse migliaia di euro l’anno, in base a utenti e copertura, ma senza procedure chiare anche lo strumento più sofisticato può essere aggirato da una telefonata ben costruita.
Nei primi 30 minuti bisogna limitare il danno
Se hai cliccato un link o autorizzato un pagamento, non perdere tempo a ricostruire tutto prima di agire. Contatta subito la banca usando il numero ufficiale, chiedi il blocco degli strumenti coinvolti e segnala la disposizione come fraudolenta o sospetta.- Blocca carta, conto o credenziali compromesse.
- Cambia le password partendo dall’email principale e attiva l’autenticazione a più fattori.
- Disconnetti le sessioni attive e rimuovi applicazioni o accessi che non riconosci.
- Se un dispositivo aziendale è coinvolto, isolalo dalla rete senza cancellare i dati.
- Conserva email, SMS, numeri di telefono, ricevute, orari e schermate.
- Presenta denuncia alla Polizia Postale e informa il gestore del servizio utilizzato.
La Banca d’Italia suggerisce di rivolgersi innanzitutto alla banca o all’assicurazione per bloccare le operazioni e indica anche la possibilità di denunciare il reato telematico. Il rimborso non è automatico in ogni situazione: dipende dal tipo di operazione, dalla tempestività della segnalazione e dalla diligenza dimostrata.
La domanda decisiva è chi deve verificare prima del pagamento
Riconoscere le diverse frodi serve soprattutto a distribuire meglio le responsabilità. Il phishing richiede attenzione individuale, la frode sulle fatture richiede una procedura aziendale, il ransomware richiede resilienza tecnica e il furto d’identità richiede controllo dei propri accessi e documenti.
La misura più efficace, secondo me, è introdurre una pausa obbligatoria per ogni richiesta insolita di denaro o dati. Un controllo aggiuntivo di due minuti può interrompere una catena costruita per spingere la vittima ad agire in pochi secondi. La sicurezza digitale diventa concreta proprio quando questa pausa entra nelle abitudini quotidiane.
