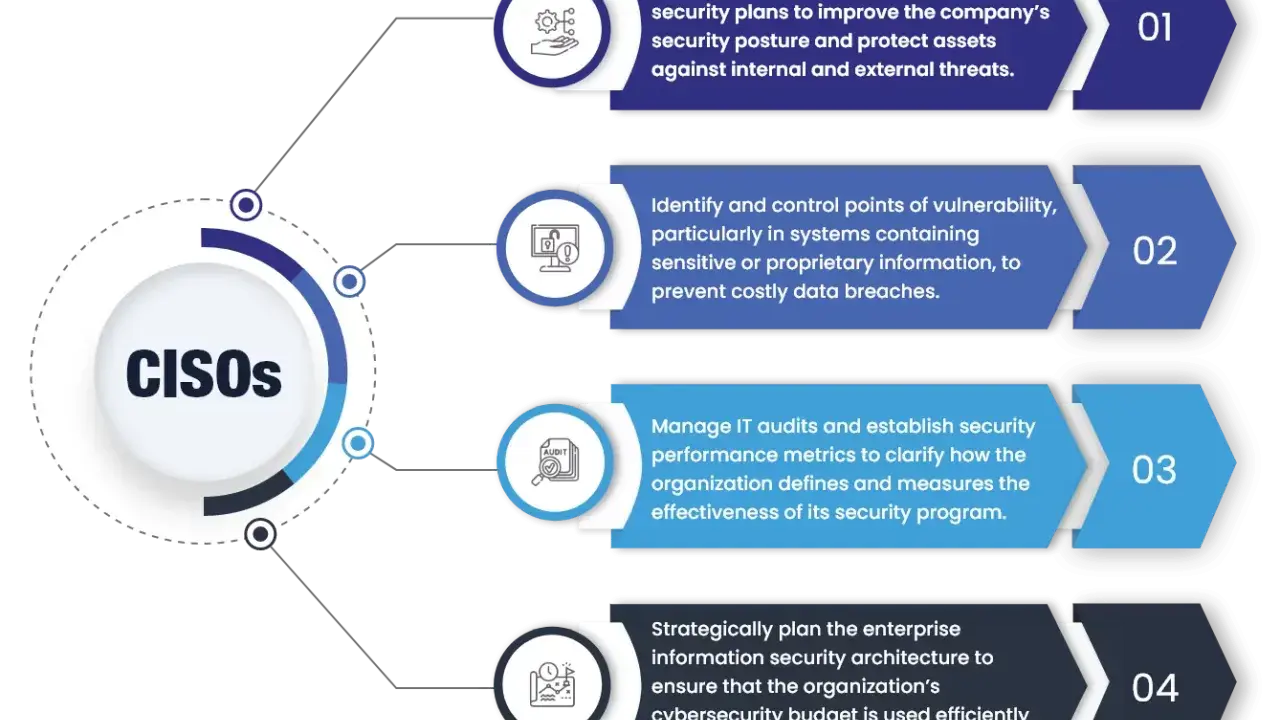
Quando un’azienda subisce un attacco informatico, la tecnologia è solo una parte del problema. Servono decisioni rapide, responsabilità chiare e una strategia capace di collegare sicurezza, continuità operativa e obiettivi di business. Il significato di CISO va quindi oltre il semplice “responsabile IT”: indica la figura che guida la protezione delle informazioni e dei sistemi aziendali, coordinando persone, processi, fornitori e investimenti.
Il CISO trasforma la sicurezza informatica in una responsabilità aziendale concreta
- CISO significa Chief Information Security Officer, cioè responsabile della sicurezza delle informazioni.
- Il suo compito principale è ridurre il rischio cyber, non soltanto installare strumenti tecnici.
- Collabora con direzione, IT, legale, risorse umane, privacy e fornitori strategici.
- Gestisce prevenzione, risposta agli incidenti, continuità operativa e conformità normativa.
- Il suo valore si misura con indicatori concreti, come tempi di rilevazione, risposta e ripristino.
Il significato di CISO e il suo posto in azienda
CISO è l’acronimo di Chief Information Security Officer. In italiano si può tradurre come responsabile della sicurezza delle informazioni o direttore della sicurezza informatica. Secondo la descrizione adottata anche nelle linee guida professionali italiane, è la figura di massimo livello incaricata di definire e coordinare la strategia di sicurezza dell’organizzazione.
La differenza rispetto a un tecnico specializzato è sostanziale. Il CISO non deve necessariamente configurare ogni firewall o analizzare personalmente ogni alert del SOC, cioè del Security Operations Center. Deve però assicurarsi che esista un sistema coerente per prevenire, rilevare, gestire e superare gli incidenti.
Nella pratica, il CISO traduce problemi tecnici in decisioni comprensibili al management. Spiega, per esempio, perché un server obsoleto rappresenti un rischio economico, quali investimenti siano prioritari e quale livello di rischio l’azienda sia disposta ad accettare. È questo passaggio, spesso sottovalutato, a rendere il ruolo davvero strategico.
Cosa fa davvero un CISO ogni giorno
Il lavoro cambia molto in base alle dimensioni dell’impresa, al settore e alla maturità digitale. In una banca il CISO dovrà presidiare resilienza operativa, frodi e requisiti regolamentari; in una media azienda manifatturiera potrebbe concentrarsi soprattutto su sistemi industriali, accessi remoti e sicurezza della filiera.
Le responsabilità più frequenti includono:
- definire la strategia di cybersecurity e le relative policy;
- valutare i rischi legati a dati, applicazioni, infrastrutture e fornitori;
- coordinare sicurezza delle reti, endpoint, identità, cloud e applicazioni;
- organizzare la risposta agli incidenti e i piani di continuità operativa;
- promuovere formazione e consapevolezza tra i dipendenti;
- controllare audit, certificazioni, contratti e obblighi normativi;
- presentare a direzione e consiglio di amministrazione rischi, priorità e budget.
Un’attività importante è la gestione del rischio di terze parti. Un’azienda può avere sistemi interni ben protetti e restare vulnerabile attraverso un fornitore cloud, un partner logistico o un software gestionale non aggiornato. Per questo il CISO deve verificare anche chi ha accesso ai dati, con quali privilegi e secondo quali garanzie contrattuali.
La risposta agli incidenti è un altro banco di prova. Un buon piano stabilisce in anticipo chi deve isolare i sistemi, chi comunica con clienti e autorità, chi conserva le prove e chi autorizza il ripristino. Senza questa preparazione, anche un attacco tecnicamente contenibile può trasformarsi in una crisi disordinata.
CISO, CIO e DPO non sono la stessa figura
Le aziende confondono spesso ruoli diversi perché tutti lavorano intorno alla tecnologia e alle informazioni. Il CISO può collaborare strettamente con CIO e DPO, ma ha responsabilità specifiche e non intercambiabili.
| Ruolo | Responsabilità principale | Domanda a cui risponde |
|---|---|---|
| CISO | Sicurezza delle informazioni e gestione del rischio cyber | Come proteggiamo sistemi, dati e operatività? |
| CIO | Strategia IT, infrastrutture e servizi tecnologici | Come usiamo la tecnologia per far funzionare e crescere l’azienda? |
| DPO | Protezione dei dati personali e conformità privacy | Come trattiamo i dati personali in modo lecito e trasparente? |
| IT manager | Gestione operativa di sistemi, reti e supporto tecnico | Come manteniamo disponibili e funzionanti i servizi IT? |
Il CISO non è quindi semplicemente il “capo dell’IT”. Il CIO tende a privilegiare disponibilità, innovazione e continuità dei servizi, mentre il CISO valuta anche esposizione, minacce e conseguenze di una scelta tecnologica. Un sistema molto comodo ma con privilegi eccessivi può essere utile all’IT e problematico per la sicurezza.
Nemmeno il DPO può essere sostituito dal CISO. La sicurezza è uno strumento essenziale per proteggere i dati personali, ma la privacy comprende anche basi giuridiche, diritti degli interessati, tempi di conservazione e trasparenza. A mio giudizio, la collaborazione tra queste figure funziona bene solo quando sono chiari ruoli, autonomia e responsabilità.
Quali competenze servono per ricoprire il ruolo
Un CISO efficace combina competenze tecniche e capacità manageriali. Conoscere reti, identità, cloud, vulnerabilità e sistemi di rilevazione è indispensabile, ma non basta. Il ruolo richiede anche di saper costruire un budget, negoziare con i fornitori e parlare con il vertice aziendale senza rifugiarsi nel gergo tecnico.
Leggi anche: Carta clonata, cosa fare subito e come ottenere il rimborso
Competenze tecniche e organizzative
- Gestione del rischio, per collegare minacce e possibili danni economici.
- Incident response e digital forensics, per contenere gli attacchi e ricostruire cosa è accaduto.
- Security architecture, cioè progettazione di sistemi con controlli di protezione integrati.
- Governance e compliance, con conoscenza di framework, policy e audit.
- Business continuity e disaster recovery, per mantenere o ripristinare i servizi essenziali.
- Leadership, comunicazione e gestione delle crisi.
Certificazioni come CISSP, CISM, ISO/IEC 27001 Lead Implementer o Lead Auditor possono dimostrare preparazione, ma non sostituiscono l’esperienza. Una certificazione non garantisce che il professionista sappia ottenere budget, cambiare comportamenti interni o gestire un attacco alle due di notte.
Il profilo migliore dipende dal contesto. In una multinazionale può servire un dirigente abituato a coordinare team distribuiti; in una PMI italiana può essere più utile una persona capace di lavorare con un piccolo team interno e fornitori esterni, mantenendo comunque una visione strategica.
Perché il ruolo è diventato centrale in Italia
La crescita del cloud, del lavoro remoto e delle catene di fornitura digitali ha ampliato la superficie d’attacco. Nel frattempo, le organizzazioni devono gestire requisiti sempre più precisi. La direttiva NIS2 si applica nel quadro europeo dal 18 ottobre 2024, mentre DORA è applicabile al settore finanziario dal 17 gennaio 2025.
Queste norme non impongono automaticamente a ogni impresa di assumere un CISO con questo titolo. Rendono però più difficile lasciare la sicurezza senza un responsabile effettivo, senza budget e senza reporting verso il management. In caso di incidente, non basta dimostrare che esiste una policy: bisogna poter mostrare che i rischi sono stati valutati e che le misure sono state applicate.
Per gli incidenti rilevanti soggetti a NIS2, il modello europeo prevede una segnalazione iniziale entro 24 ore, una notifica più completa entro 72 ore e un rapporto finale entro un mese, salvo aggiornamenti per eventi ancora in corso. Le modalità concrete dipendono dall’ambito e dalle autorità competenti, ma il messaggio per le aziende è chiaro: la risposta deve essere preparata prima dell’emergenza.
Il CISO aiuta anche a evitare un errore frequente. La conformità non coincide con la sicurezza. Un audit superato fotografa una situazione in un determinato momento; la protezione reale richiede aggiornamenti, test, monitoraggio e correzioni continue. La certificazione ISO 27001 può essere utile, ma non rende invulnerabile un’organizzazione.
Come si misura il lavoro del CISO
Contare il numero di antivirus installati dice poco. Preferisco indicatori collegati alla capacità dell’azienda di resistere e recuperare. Tra i più utili ci sono il tempo medio di rilevazione, il tempo medio di risposta, il tempo di ripristino, la percentuale di sistemi aggiornati e il numero di vulnerabilità critiche aperte oltre la scadenza.
Altri segnali importanti riguardano le persone e i processi. Si possono misurare la partecipazione alla formazione, l’esito delle simulazioni di phishing, la percentuale di fornitori valutati e la frequenza dei test di backup e disaster recovery.
Un cruscotto efficace non deve diventare un elenco infinito di numeri. Per il consiglio di amministrazione sono più utili tre informazioni: quali sono i rischi principali, quanto costa ridurli e cosa può succedere se si decide di non intervenire. La sicurezza diventa così una scelta manageriale, non una spesa tecnica difficile da interpretare.
La domanda giusta da fare prima di nominare un CISO
Prima di creare la posizione, un’azienda dovrebbe chiarire quale perimetro avrà il responsabile, a chi riferirà, quali risorse potrà utilizzare e quali decisioni potrà prendere. Un CISO senza accesso al management, senza budget e senza autorità sui processi critici rischia di avere un titolo importante ma strumenti insufficienti.
Nelle realtà più piccole può essere ragionevole affidarsi a un consulente esterno o a un servizio vCISO, purché esista un referente interno capace di applicare le decisioni. La soluzione più economica non è sempre la migliore: il criterio corretto è la proporzione tra rischio, complessità e capacità di risposta.
In sintesi, il CISO è la persona che rende visibile e governabile il rischio informatico. Non promette sicurezza assoluta, obiettivo irrealistico, ma costruisce le condizioni per prevenire gli incidenti, limitarne l’impatto e mantenere l’azienda operativa quando qualcosa va storto.
