Ricevere un’email apparentemente inviata dal proprio indirizzo, con minacce di pubblicare video o informazioni private, può far pensare subito a un account violato. Nella maggior parte dei casi si tratta invece di spoofing e sextortion fraudolenta: il mittente viene falsificato per creare panico e spingere al pagamento. Qui chiarisco come riconoscere la truffa, controllare davvero la casella e intervenire se hai cliccato, risposto o pagato.
La regola pratica per gestire un ricatto via email
- Non pagare: il pagamento non garantisce la cancellazione dei presunti contenuti.
- Non rispondere e non aprire link, allegati o file inclusi nel messaggio.
- Conserva le prove, compresi messaggio originale, intestazioni tecniche e indirizzo Bitcoin.
- Controlla gli accessi all’account prima di concludere che sia stato violato.
- Cambia la password e attiva l’autenticazione a due fattori se emergono segnali sospetti.
Perché sembra un’email inviata da te
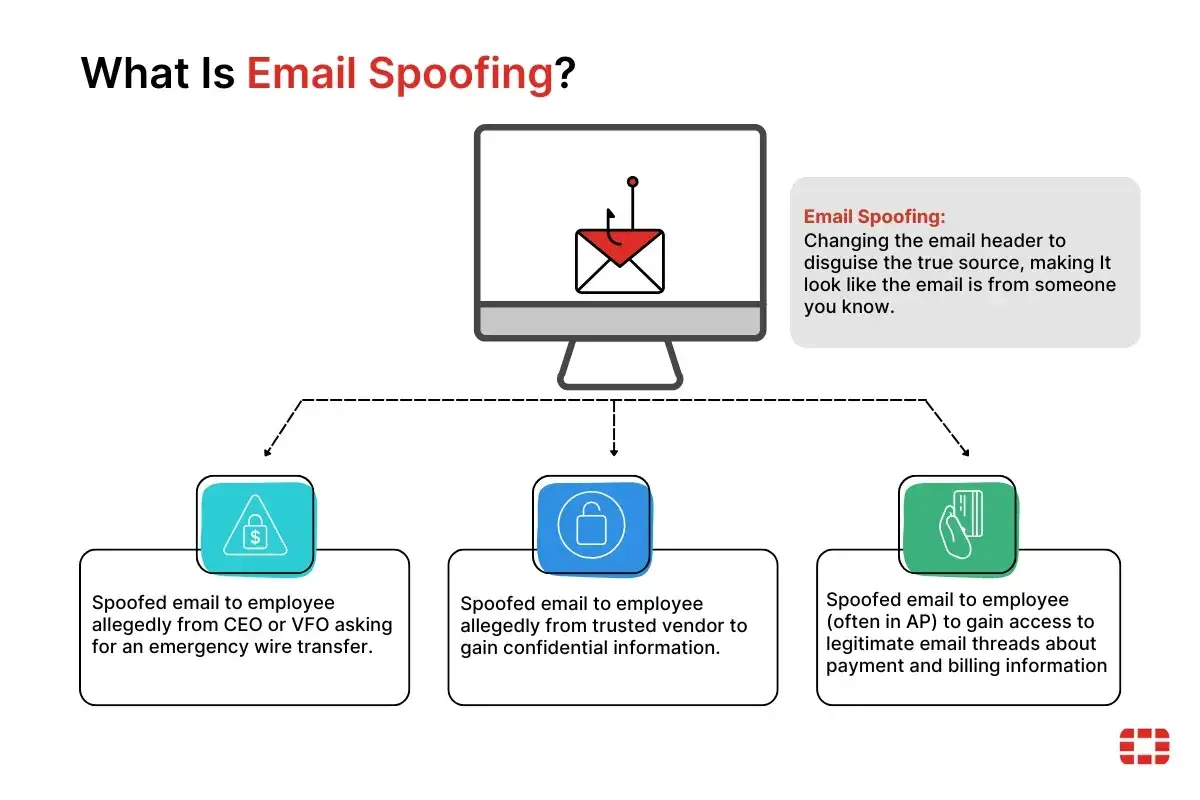
Il campo “Da” che vedi nel programma di posta non è una prova assoluta dell’identità del mittente. Un criminale può falsificare quell’informazione e inserire proprio il tuo indirizzo, una tecnica chiamata email spoofing. Il messaggio può quindi sembrare partito dalla tua casella anche quando non è mai entrato nel tuo account.
Lo schema è studiato per colpire la parte emotiva. Il testo parla spesso di webcam, cronologia dei siti visitati, contatti, foto intime o malware installati sul computer, poi impone una scadenza molto breve e una richiesta in Bitcoin. Secondo le campagne osservate dal CERT-AGID, gli importi e i nomi dei presunti gruppi criminali cambiano, mentre la struttura della minaccia resta quasi identica.
La presenza del tuo indirizzo, di una vecchia password o di qualche dato personale non dimostra automaticamente che il dispositivo sia sotto controllo. Le password obsolete possono provenire da vecchie fughe di dati, mentre nomi, numeri e indirizzi email circolano facilmente online. Il ricatto sfrutta proprio il dubbio, non una prova tecnica.
Spoofing e account compromesso non sono la stessa cosa
Nel caso di spoofing, il truffatore usa il tuo indirizzo solo come identità apparente. In caso di compromissione reale, invece, potresti trovare accessi sconosciuti, email inviate senza il tuo consenso, filtri modificati o inoltri automatici. Questa distinzione è il punto più importante dell’intera verifica.
| Segnale | Interpretazione probabile | Prima azione |
|---|---|---|
| Il messaggio è finito nello spam | Filtro antispam o controlli del provider attivati | Non interagire e conserva il messaggio |
| Il mittente coincide con il destinatario | Possibile spoofing, non prova di accesso | Controlla attività e impostazioni dell’account |
| Trovi email inviate da te che non riconosci | Possibile accesso abusivo | Cambia subito password e revoca le sessioni |
| La password citata è ancora in uso | Credenziale potenzialmente esposta | Sostituiscila ovunque sia stata riutilizzata |
Cosa fare nei primi minuti senza peggiorare la situazione
La prima reazione utile è molto semplice: non pagare e non rispondere. Non cercare di convincere il mittente, non minacciarlo e non seguire le sue istruzioni. Una risposta conferma che l’indirizzo è attivo e può portare ad altre richieste di denaro.
Prima di eliminare il messaggio, salvalo o segnalalo come phishing usando la funzione del tuo provider. Se possibile, conserva anche l’email originale con le intestazioni complete, non soltanto uno screenshot. Annotare data, ora, importo richiesto, wallet Bitcoin e ogni eventuale allegato aiuta nel caso sia necessario presentare una denuncia.
- Non cliccare link e non scaricare allegati.
- Non inviare documenti, password, codici o fotografie.
- Segnala il messaggio come spam o phishing.
- Controlla l’account da un dispositivo aggiornato e affidabile.
- Se trovi anomalie, cambia la password e disconnetti le sessioni attive.
Non consiglio di formattare subito il computer solo perché l’email parla di un trojan. È una misura sproporzionata quando non ci sono altri segnali di infezione e può cancellare elementi utili per capire cosa è successo. Una scansione con software di sicurezza aggiornato ha più senso, soprattutto se hai aperto un allegato o installato qualcosa.
Come verificare se la casella è stata davvero violata
Accedi direttamente al servizio di posta digitando l’indirizzo nel browser o usando l’app ufficiale. Evita di entrare passando da un link contenuto nell’email. Cerca la sezione dedicata a attività recenti, dispositivi collegati e accessi e controlla date, località, browser e indirizzi IP.
Un IP sconosciuto non è sempre una prova decisiva. Reti mobili, VPN, server aziendali e provider possono mostrare località approssimative o inattese. Diventa più significativo quando coincide con un orario in cui non usavi l’account o con altri cambiamenti non autorizzati.
Leggi anche: Cyber resilience - prepararsi e ripartire dopo un attacco
Le impostazioni che controllo sempre
- Inoltro automatico verso indirizzi che non riconosci.
- Filtri che archiviano, cancellano o nascondono i messaggi.
- Indirizzi email e numeri di telefono per il recupero.
- Applicazioni esterne autorizzate ad accedere alla casella.
- Sessioni attive su computer e smartphone sconosciuti.
- Email inviate, bozze e cestino con attività anomala.
Se usi Gmail, la guida di Google permette di esaminare gli accessi e gli indirizzi IP recenti. Il principio è simile anche con Outlook, iCloud e gli altri provider. Io considero credibile l’ipotesi di compromissione solo quando esiste almeno un indizio indipendente oltre al mittente falsificato, per esempio un accesso sconosciuto o una regola creata da altri.
Per un controllo più tecnico puoi aprire “Mostra originale” o “Visualizza origine messaggio”. Le righe Received, insieme ai risultati SPF, DKIM e DMARC, aiutano a capire da quali server è transitata l’email e se il dominio è stato autenticato. Non serve interpretare ogni riga: se hai dubbi, salva l’originale e fallo esaminare da un tecnico o dalla Polizia Postale.
Se hai cliccato, risposto o pagato
Un clic non significa automaticamente che il dispositivo sia infetto, ma cambia il livello di attenzione. Se hai inserito una password, sostituiscila immediatamente da un dispositivo sicuro e cambia la stessa credenziale su tutti gli altri servizi dove l’avevi riutilizzata. Attiva anche la verifica in due passaggi, preferendo un’app di autenticazione o una passkey quando disponibili.
Se hai scaricato un file, non riaprirlo. Disconnetti temporaneamente il dispositivo dalla rete se noti comportamenti anomali, come programmi sconosciuti, finestre improvvise o accessi ai file, poi esegui una scansione. In un’azienda è importante avvisare subito il responsabile IT, perché una casella compromessa può essere usata per colpire clienti, fornitori e colleghi.
Se hai pagato, contatta immediatamente banca, piattaforma di scambio o servizio utilizzato per il trasferimento. Non pagare una seconda volta se il truffatore promette di “chiudere la pratica” o chiede una commissione. Conserva ricevute, identificativi della transazione e conversazioni per la denuncia.
Quando il ricatto riguarda presunti contenuti intimi, parlarne con una persona fidata riduce il rischio di decisioni impulsive. Se sono coinvolti minori o immagini reali diffuse senza consenso, non inoltrare il materiale e rivolgiti rapidamente alle autorità. In questi casi il problema non è solo informatico, ma può avere conseguenze penali e personali concrete.
Come proteggere email personale e aziendale
La difesa più efficace non è cambiare password ogni settimana, ma usare password lunghe, uniche e gestite con un password manager. Una password riutilizzata è il punto debole più comune: se finisce in un vecchio archivio trafugato, può essere provata anche su posta, social e servizi finanziari.
- Attiva l’autenticazione a due fattori.
- Mantieni aggiornati sistema operativo, browser e applicazioni.
- Controlla periodicamente inoltri, filtri e autorizzazioni.
- Disattiva account vecchi che non utilizzi più.
- Fai backup separati dei documenti importanti.
- Per il lavoro, usa policy SPF, DKIM e DMARC sul dominio aziendale.
SPF, DKIM e DMARC sono meccanismi che aiutano i server a verificare se un messaggio è autorizzato dal dominio dichiarato. Non eliminano ogni truffa e non proteggono da tutti i furti di credenziali, ma riducono la possibilità che qualcuno usi il dominio aziendale per impersonare l’impresa.
Il Garante Privacy richiama l’attenzione sui messaggi che impongono urgenza, chiedono dati personali o invitano a cliccare collegamenti. Per me questa è una regola pratica eccellente: più una comunicazione cerca di impedirti di riflettere, più conviene interrompere l’azione e verificare attraverso un canale conosciuto.
Il ricatto perde forza quando separi paura e prove
Un’email inviata apparentemente da te non dimostra che qualcuno abbia visto la webcam, letto i tuoi file o controllato la cronologia. Nella maggior parte dei casi il messaggio è un tentativo automatizzato di estorsione psicologica, costruito con dettagli generici, minacce ricorrenti e una falsa scadenza.
La procedura corretta è lineare. Conserva l’originale, non interagire, verifica accessi e impostazioni, cambia le credenziali solo se serve o comunque se una password è stata riutilizzata, quindi segnala il caso. Se compare un accesso realmente sconosciuto, un malware o una perdita economica, chiedi assistenza tecnica e presenta denuncia senza aspettare che il truffatore aumenti la pressione.
La calma non è passività: è il modo più concreto per togliere al mittente il controllo della situazione e proteggere davvero i tuoi account.
