Basta un accesso remoto configurato male per trasformare una comodità aziendale in un punto d’ingresso per attaccanti. Il significato di RDP, le sue modalità di funzionamento e i rischi collegati sono quindi importanti per chi lavora da remoto, gestisce server Windows o deve proteggere i sistemi informativi di un’azienda.
RDP permette di usare un computer Windows da un’altra posizione
- RDP significa Remote Desktop Protocol.
- Consente di visualizzare e controllare un computer remoto tramite rete.
- La porta predefinita è la 3389, ma cambiarla non basta a proteggere il servizio.
- NLA, MFA, VPN e firewall riducono sensibilmente il rischio di accessi abusivi.
- Un RDP esposto direttamente su Internet può subire brute force, furti di credenziali e ransomware.
Che cos’è RDP e cosa significano le tre lettere
RDP è l’acronimo di Remote Desktop Protocol, cioè protocollo di desktop remoto. È una tecnologia sviluppata da Microsoft che permette a un dispositivo client di collegarsi a un computer o a un server Windows e di utilizzarne l’interfaccia grafica, la tastiera, il mouse e alcune risorse condivise.
In termini semplici, il computer remoto esegue programmi e processi, mentre il dispositivo dell’utente riceve la schermata e invia i comandi. Microsoft Learn descrive RDP proprio come un sistema capace di fornire visualizzazione e input remoti per applicazioni Windows eseguite su un server.
RDP non è quindi un programma specifico, ma un protocollo di comunicazione. Il programma “Connessione desktop remoto” presente in Windows è soltanto uno dei client che lo utilizzano. Esistono anche client per macOS, Linux, Android e iOS, oltre a soluzioni integrate nei servizi cloud.
RDP, Remote Desktop e accesso remoto indicano la stessa cosa?
Nel linguaggio quotidiano i tre termini vengono spesso usati come sinonimi, ma non sono perfettamente identici. Remote Desktop indica la funzionalità di accesso al desktop, mentre RDP è il protocollo che trasporta immagini, comandi, audio e altri dati tra i due dispositivi.
Un accesso remoto può invece usare anche tecnologie diverse, come VPN, SSH, VNC o strumenti di assistenza. La distinzione è utile perché ogni tecnologia ha livelli di controllo, prestazioni e rischi differenti.
Come funziona una connessione RDP
Una sessione RDP segue una sequenza abbastanza chiara. Il client contatta il computer remoto, negozia i parametri della connessione, verifica l’identità dell’utente e stabilisce una sessione grafica. Da quel momento, l’utente lavora quasi come se fosse davanti al computer fisico.
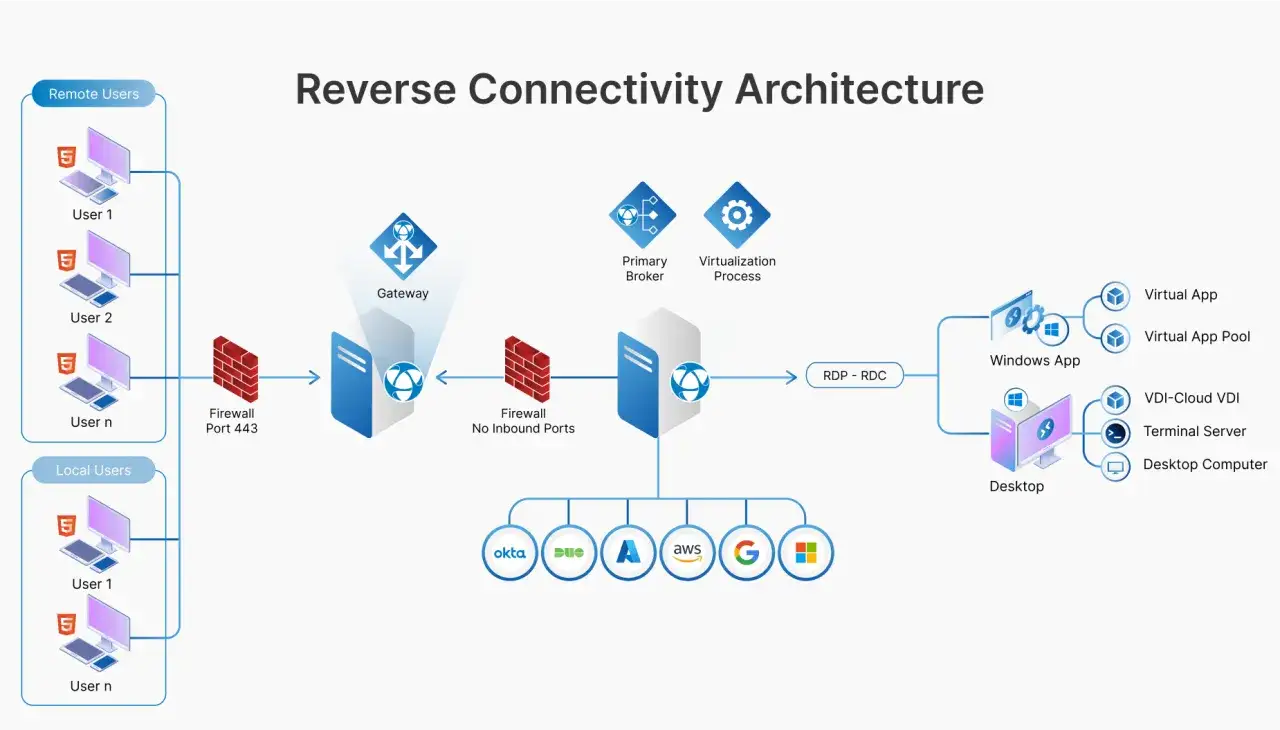
- Raggiungibilità. Il client deve poter raggiungere il server attraverso la rete aziendale, una VPN, un gateway o Internet.
- Autenticazione. L’utente inserisce credenziali locali, di dominio o associate a un’identità cloud.
- Negoziazione della sicurezza. Client e server stabiliscono il metodo di autenticazione e cifratura disponibile.
- Creazione della sessione. Windows carica il profilo dell’utente e presenta il desktop remoto.
- Scambio dei dati. Schermata, input, audio, stampanti, appunti e altre risorse vengono gestiti attraverso canali RDP.
La porta usata per impostazione predefinita è la TCP/UDP 3389. È possibile configurarne una diversa, ma questa modifica serve soprattutto a ridurre il rumore delle scansioni automatiche. Non sostituisce autenticazione forte, segmentazione di rete e controllo degli accessi.
Che cosa fa la Network Level Authentication
La Network Level Authentication, spesso abbreviata in NLA, richiede che l’utente venga autenticato prima che venga aperta completamente la sessione desktop. Questo limita il consumo di risorse e riduce alcune superfici d’attacco.
La considero una configurazione di base, non una protezione completa. Un account debole, una password riutilizzata o una porta pubblicata senza filtri possono comunque lasciare spazio a tentativi di intrusione.
Quali risorse possono essere reindirizzate
RDP può consentire il reindirizzamento di clipboard, dischi locali, stampanti, microfono, smart card e dispositivi USB. Queste funzioni sono comode, ma aumentano il numero di risorse che la sessione remota può raggiungere.
In un ambiente aziendale conviene abilitarle solo quando servono davvero. Per esempio, condividere il testo copiato può essere utile, mentre il reindirizzamento automatico di tutti i dischi locali può creare rischi inutili in caso di compromissione dell’account.
A cosa serve RDP in azienda
RDP è particolarmente utile quando un dipendente deve accedere a un computer dell’ufficio, quando un amministratore deve gestire un server o quando un’azienda utilizza macchine virtuali centralizzate. I dati restano sul sistema remoto e l’utente interagisce con essi tramite una sessione controllata.
Questo modello può semplificare il lavoro IT. Aggiornamenti, applicazioni e file possono rimanere concentrati in un’infrastruttura centrale, riducendo la necessità di installare e mantenere tutto sui singoli notebook.
Non lo considero però la risposta universale a ogni esigenza di lavoro a distanza. La scelta dipende dal tipo di attività, dal numero di utenti, dalla sensibilità dei dati e dal livello di controllo richiesto.
| Soluzione | Funzione principale | Quando usarla | Limite da considerare |
|---|---|---|---|
| RDP | Controllare un desktop Windows remoto | Gestione server, applicazioni centralizzate, assistenza tecnica | Richiede una configurazione rigorosa degli accessi |
| VPN | Creare un canale sicuro verso la rete aziendale | Accedere a più servizi interni | Non offre da sola un desktop remoto |
| SSH | Gestire sistemi tramite terminale | Server Linux, automazione e amministrazione avanzata | Non è pensato per un’interfaccia grafica completa |
| VNC | Condividere lo schermo remoto | Supporto multipiattaforma e assistenza visuale | Prestazioni e sicurezza variano molto secondo l’implementazione |
La combinazione più prudente per molte aziende è VPN più RDP, oppure un Remote Desktop Gateway con criteri di accesso ben definiti. In questo modo il servizio non viene lasciato direttamente esposto alla rete pubblica.
Perché RDP può diventare un rischio informatico
Il protocollo non è insicuro per definizione. Il problema nasce quando viene pubblicato su Internet senza adeguate barriere, quando usa account privilegiati o quando le credenziali non sono protette. Gli attaccanti scansionano continuamente gli indirizzi esposti e provano combinazioni di username e password rubate.
Un accesso riuscito può consentire di installare malware, sottrarre documenti, creare nuovi account o muoversi verso altri sistemi della rete. In molti attacchi ransomware, il controllo di una sessione remota rappresenta un passaggio importante per raggiungere server e backup.
CISA indica l’accesso remoto, incluso RDP, tra i servizi che devono essere protetti e monitorati. La raccomandazione è concreta: non basta attivare la cifratura, bisogna anche limitare chi può collegarsi, da dove e con quali privilegi.
Leggi anche: Email falsa PayPal, come riconoscerla e cosa fare subito
Gli errori che incontro più spesso
- Lasciare la porta 3389 aperta a qualsiasi indirizzo Internet.
- Usare password brevi, prevedibili o già utilizzate su altri servizi.
- Permettere l’accesso RDP a tutti gli account amministrativi.
- Disattivare NLA per risolvere rapidamente un problema di compatibilità.
- Ignorare aggiornamenti di Windows Server e dei client.
- Abilitare senza criterio dischi locali, clipboard e dispositivi USB.
- Non conservare log sufficienti per ricostruire gli accessi.
Cambiare la porta predefinita è l’errore più emblematico. Può ridurre alcuni tentativi automatici, ma offre una protezione minima. Se manca l’autenticazione a più fattori o il filtraggio degli indirizzi, il servizio resta esposto.
Come proteggere correttamente l’accesso RDP
La sicurezza dipende da più livelli che devono funzionare insieme. Il mio approccio parte sempre dalla riduzione dell’esposizione e arriva solo dopo alla comodità d’uso.
- Disattivare RDP dove non serve. Un servizio inutilizzato non deve restare attivo per abitudine.
- Evitare l’esposizione diretta. Preferire VPN, Remote Desktop Gateway o accessi filtrati da firewall.
- Attivare NLA. È una misura essenziale per anticipare l’autenticazione rispetto all’apertura della sessione.
- Usare MFA. L’autenticazione a più fattori aggiunge una verifica oltre alla password e riduce l’impatto delle credenziali rubate.
- Limitare gli account autorizzati. Creare gruppi dedicati e concedere soltanto i privilegi necessari.
- Applicare aggiornamenti regolari. Sistema operativo, gateway e client devono essere mantenuti aggiornati.
- Filtrare la rete. Consentire l’accesso solo da reti, dispositivi o indirizzi approvati quando è possibile.
- Registrare e controllare gli eventi. Tentativi falliti, orari insoliti e accessi da località inattese meritano attenzione.
- Ridurre i reindirizzamenti. Clipboard, dischi e periferiche vanno abilitati solo per una necessità precisa.
Per un’azienda con pochi utenti, questa configurazione può essere gestita con policy di gruppo e regole firewall. In una realtà più grande servono anche inventario degli asset, gestione delle identità, monitoraggio centralizzato e procedure di risposta agli incidenti.
Un ulteriore controllo riguarda i file con estensione .rdp. Un file può contenere impostazioni di connessione e richieste di reindirizzamento di risorse locali. Prima di aprirlo è prudente verificare la provenienza e non accettare automaticamente ogni autorizzazione proposta.
La regola pratica per capire se RDP è adatto
Il significato di RDP si riassume nella possibilità di usare a distanza un computer Windows attraverso una sessione interattiva. La tecnologia è utile, veloce e spesso indispensabile, ma la sua sicurezza dipende dalla rete che la circonda e dalle identità che possono utilizzarla.
Per un uso personale o aziendale limitato, partirei da tre domande semplici. RDP è davvero necessario? Chi può accedervi? Che cosa succede se quelle credenziali vengono rubate? Le risposte indicano subito se bastano alcune policy oppure se serve una protezione più strutturata.
La configurazione più sensata non è quella con più funzioni attive, ma quella che lascia aperto solo ciò che serve. Un accesso remoto ben delimitato, aggiornato, protetto da MFA e osservato nei log può essere uno strumento affidabile anche per infrastrutture aziendali delicate.
