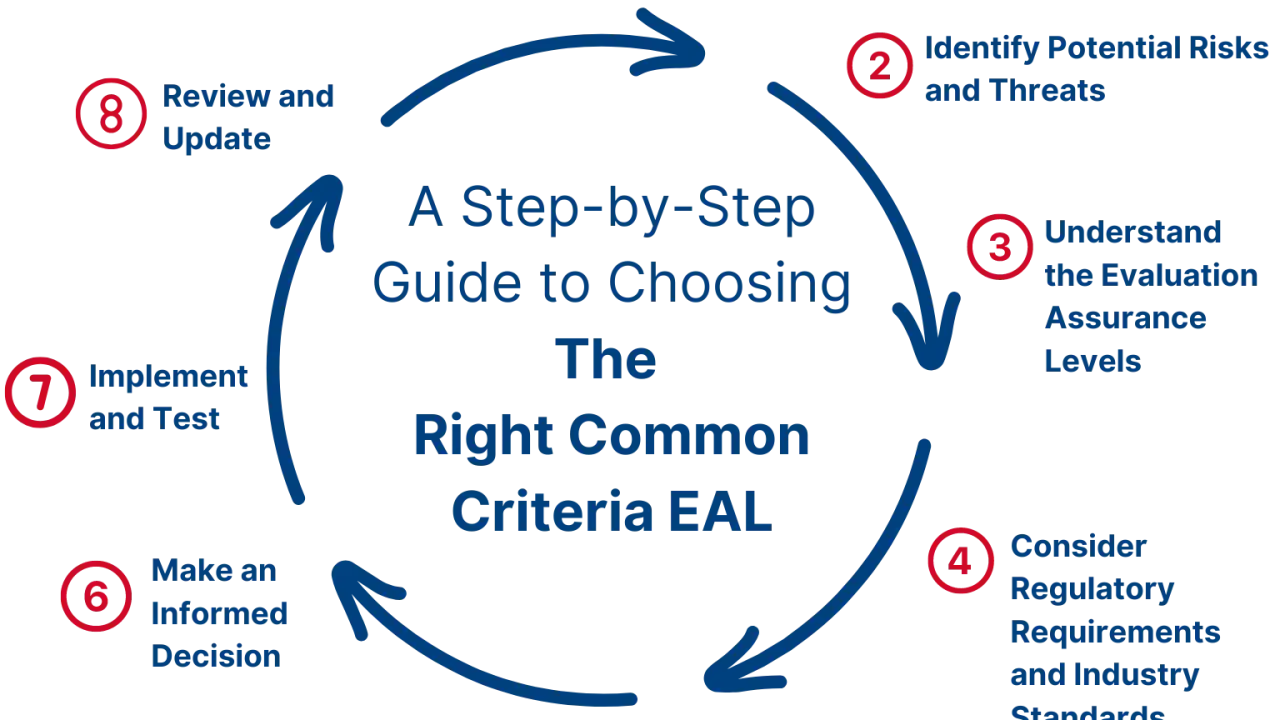
Quando un’azienda deve scegliere un firewall, una smart card o una piattaforma software per gestire dati sensibili, la domanda non è soltanto “quanto è sicura?”, ma “chi lo ha verificato e con quali criteri?”. In questo articolo chiarisco che cosa sono i Common Criteria, come funziona la valutazione secondo ISO/IEC 15408, che ruolo hanno i livelli EAL e quando una certificazione offre davvero un vantaggio concreto.
La certificazione diventa utile quando collega requisiti, prove tecniche e uso reale
- Standard internazionale per valutare la sicurezza di prodotti e componenti IT.
- ISO/IEC 15408 definisce i criteri, mentre ISO/IEC 18045 descrive la metodologia di valutazione.
- Security Target delimita ciò che viene davvero esaminato e in quali condizioni.
- EAL da 1 a 7 indicano il rigore della valutazione, non una classifica assoluta dei prodotti.
- EUCC porta questo approccio nel quadro europeo con i livelli di affidabilità “sostanziale” e “elevato”.
Che cosa misura davvero Common Criteria
Il nome ufficiale è Common Criteria for Information Technology Security Evaluation. Si tratta di uno standard internazionale, collegato alla serie ISO/IEC 15408, che permette di valutare in modo strutturato le proprietà di sicurezza di un prodotto tecnologico.
La certificazione non dichiara che un prodotto sia invulnerabile. Attesta piuttosto che determinate funzioni di sicurezza sono state analizzate da valutatori indipendenti, sulla base di requisiti documentati e di una metodologia riconosciuta. Questa distinzione è fondamentale: un certificato riduce l’incertezza, ma non elimina il rischio operativo.
Il prodotto valutato può essere un sistema operativo, un dispositivo di rete, un modulo hardware, una smart card, un sistema di autenticazione o un componente crittografico. Anche il software aziendale può rientrare nel perimetro, purché il produttore riesca a definire con precisione le funzioni e i confini dell’oggetto esaminato.
La differenza tra sicurezza dichiarata e sicurezza verificata
Molti produttori descrivono un prodotto come “sicuro” sulla base di funzionalità, test interni o conformità generiche. L’approccio Common Criteria chiede qualcosa di più concreto: quale minaccia viene affrontata, quale requisito viene applicato e quale evidenza dimostra che il requisito è rispettato?
Per esempio, non basta dichiarare che un dispositivo protegge le chiavi crittografiche. La valutazione può esaminare la gestione delle chiavi, i controlli di accesso, la separazione dei ruoli, la resistenza agli attacchi e la documentazione necessaria per configurare correttamente il dispositivo.
I componenti che rendono verificabile la sicurezza
Il valore del modello sta nella sua struttura. Il produttore non presenta un prodotto in modo generico, ma definisce un perimetro tecnico e una serie di requisiti che il laboratorio dovrà controllare.
Target of Evaluation
Il Target of Evaluation, spesso abbreviato in TOE, è l’oggetto preciso della valutazione. Può comprendere un prodotto intero oppure solo una parte, come il modulo di sicurezza di un sistema più ampio.
Questo dettaglio cambia completamente il significato del certificato. Se viene valutato soltanto un componente, non si può automaticamente estendere il risultato all’intera infrastruttura che lo utilizza. Io controllo sempre la descrizione del TOE prima di considerare una certificazione come elemento decisivo in una gara o in un acquisto.
Security Target
Il Security Target è il documento centrale del progetto. Descrive l’oggetto valutato, le minacce considerate, gli obiettivi di sicurezza, le ipotesi sull’ambiente e i requisiti che il prodotto deve soddisfare.
In pratica, il documento stabilisce il contratto tecnico della valutazione. Un prodotto può risultare certificato per una configurazione, una versione e uno scenario d’uso specifici. Se l’azienda lo installa in modo diverso, usa componenti non compresi nel perimetro o disattiva determinati controlli, la protezione effettiva può discostarsi da quella verificata.
Protection Profile
Il Protection Profile raccoglie requisiti di sicurezza pensati per una categoria di prodotti. È utile quando più soluzioni devono essere confrontate secondo una base comune, per esempio nel caso di smart card, dispositivi di rete o moduli hardware di sicurezza.
Il profilo non descrive necessariamente l’implementazione interna. Indica invece quali risultati di sicurezza il prodotto deve raggiungere. Per chi acquista, questo rende il confronto più ordinato e riduce il rischio di confrontare brochure commerciali costruite con criteri diversi.
Requisiti funzionali e requisiti di affidabilità
I Security Functional Requirements, o SFR, descrivono ciò che il prodotto deve fare per proteggere informazioni e operazioni. Possono riguardare autenticazione, controllo degli accessi, audit, gestione delle identità, riservatezza, integrità e comunicazioni sicure.
I Security Assurance Requirements, o SAR, riguardano invece il livello di evidenza e rigore richiesto per dimostrare che quelle funzioni sono state progettate e implementate correttamente. Questa separazione aiuta a capire perché due prodotti con funzioni simili possano avere valutazioni molto diverse.
Come si svolge una valutazione passo dopo passo
Una valutazione non consiste in un singolo test eseguito alla fine dello sviluppo. È un percorso documentale e tecnico che coinvolge il produttore, un laboratorio specializzato e un organismo di certificazione.
- Definizione del perimetro. Il produttore identifica versione, componenti, interfacce, ambiente operativo e configurazione sottoposta all’esame.
- Redazione dei requisiti. Vengono descritti minacce, obiettivi di sicurezza, requisiti funzionali e livello di affidabilità richiesto.
- Preparazione delle evidenze. Il fornitore mette a disposizione architettura, manuali, codice o parti di codice, procedure di sviluppo, test e informazioni sulla gestione delle vulnerabilità.
- Analisi indipendente. L’ITSEF, cioè il laboratorio di valutazione, verifica la documentazione ed esegue le attività tecniche previste.
- Esame della vulnerabilità. I valutatori analizzano la resistenza del prodotto rispetto al potenziale di attacco previsto dal livello scelto.
- Decisione e certificato. L’organismo di certificazione esamina i risultati del laboratorio e rilascia il certificato, eventualmente con condizioni e limitazioni.
La fase che rallenta più spesso i progetti non è il test funzionale, ma la qualità delle evidenze. Documentazione incompleta, processi di sviluppo poco tracciabili e modifiche tardive possono generare rilavorazioni costose e rinviare la certificazione.
Il certificato va quindi letto insieme al rapporto di valutazione e alla descrizione del prodotto. Cerco sempre tre elementi: versione esaminata, configurazione certificata e condizioni d’uso. Senza queste informazioni, il marchio rischia di diventare una rassicurazione vaga invece di uno strumento decisionale.
EAL, EUCC e altre certificazioni a confronto
Gli Evaluation Assurance Levels, indicati con la sigla EAL, vanno da EAL1 a EAL7. I livelli superiori richiedono attività di analisi più profonde e una maggiore quantità di evidenze, ma non significano automaticamente che il prodotto sia “più sicuro” in ogni scenario.
| Elemento | Che cosa indica | Come leggerlo |
|---|---|---|
| EAL | Rigore e profondità della valutazione | Confrontarlo solo tra prodotti valutati per obiettivi simili |
| Security Target | Perimetro, minacce e requisiti del prodotto | Verificare se corrisponde al proprio caso d’uso |
| Protection Profile | Requisiti comuni per una categoria di prodotti | Utile per gare, capitolati e confronti omogenei |
| Rapporto di valutazione | Attività svolte e risultati ottenuti | Leggere eventuali esclusioni, condizioni e limitazioni |
Il ruolo del sistema europeo EUCC
In Europa questo approccio è stato inserito nel sistema EUCC, lo schema europeo di certificazione della cybersicurezza basato sui criteri internazionali. Il programma riguarda prodotti ICT, componenti hardware e software e utilizza organismi di valutazione accreditati.
Secondo ENISA, lo schema prevede due livelli di affidabilità, “sostanziale” ed “elevato”, collegati al rischio e alla profondità delle verifiche. I certificati EUCC possono essere emessi dal 2025 e sono accompagnati da procedure di monitoraggio, gestione delle vulnerabilità e divulgazione durante il periodo di validità.
Questo passaggio è importante per le aziende che operano in più Paesi europei. Una valutazione riconosciuta a livello europeo può semplificare capitolati, verifiche dei fornitori e dimostrazione dei requisiti di sicurezza, anche se non sostituisce una valutazione del rischio specifica dell’organizzazione.
Perché non è la stessa cosa di ISO 27001
ISO 27001 riguarda principalmente il sistema di gestione della sicurezza delle informazioni di un’organizzazione. Esamina processi, responsabilità, gestione del rischio e controlli aziendali.
La certificazione basata sui Common Criteria si concentra invece su un prodotto o componente e sulle sue proprietà di sicurezza. Le due certificazioni possono completarsi, ma non sono intercambiabili: una dimostra maturità organizzativa, l’altra fornisce evidenze tecniche su un oggetto definito.
Quando conviene investire nella certificazione
La valutazione ha senso soprattutto quando la sicurezza del prodotto influenza direttamente una decisione di acquisto, un requisito regolamentare o l’accesso a mercati sensibili. Penso, per esempio, a soluzioni per pubblica amministrazione, difesa, telecomunicazioni, pagamenti, identità digitale e infrastrutture critiche.
Per un’azienda che sviluppa software destinato al mercato generale, invece, il percorso può essere sproporzionato se non esiste una domanda concreta da parte dei clienti. La certificazione richiede tempo, competenze e disciplina documentale; non dovrebbe essere intrapresa solo per aggiungere un logo al materiale commerciale.
Che cosa preparare prima di iniziare
- Versione stabile del prodotto, con componenti e dipendenze già identificati.
- Architettura di sicurezza, inclusi confini, flussi di dati e privilegi.
- Processo di sviluppo tracciabile, con gestione delle modifiche e delle configurazioni.
- Piano di gestione delle vulnerabilità, aggiornamenti, comunicazioni e responsabilità.
- Obiettivo commerciale o normativo che giustifichi il livello di valutazione scelto.
Un errore frequente consiste nel selezionare prima il livello EAL e solo dopo definire ciò che deve essere protetto. Io partirei dall’analisi delle minacce e dai requisiti del cliente, poi sceglierei il livello di assurance compatibile con il rischio, il budget e i tempi disponibili.
Leggi anche: Attacco informatico - come riconoscerlo e reagire
I limiti da non nascondere
La certificazione vale per un determinato perimetro. Non garantisce che ogni integrazione, aggiornamento o configurazione successiva mantenga automaticamente le stesse proprietà. Un cambiamento significativo può richiedere attività di assurance continuity, cioè una verifica della continuità dell’affidabilità dopo la modifica.
Inoltre, il certificato non sostituisce patch, monitoraggio, segmentazione di rete, controllo degli accessi o formazione del personale. Un dispositivo certificato installato con password predefinite o collegato a una rete mal configurata resta un problema di sicurezza. Il risultato migliore arriva quando la certificazione del prodotto è inserita in un programma più ampio di gestione del rischio.
La certificazione vale quando è legata a una decisione concreta
Per me, il modo più corretto di interpretare questa valutazione è semplice: non è un timbro generico sulla sicurezza, ma una raccolta di prove delimitate e verificabili relative a un prodotto, a una versione e a uno scenario.
Prima di acquistare, conviene controllare il certificato, il Security Target, il livello di assurance e le condizioni operative. Prima di certificare, invece, bisogna chiarire quali minacce si vogliono affrontare e quale risultato serve davvero al mercato.
Letto in questo modo, lo standard diventa uno strumento pratico per ridurre il rischio nelle scelte tecnologiche, migliorare la trasparenza tra fornitori e clienti e trasformare la sicurezza da promessa commerciale in evidenza tecnica utilizzabile.
