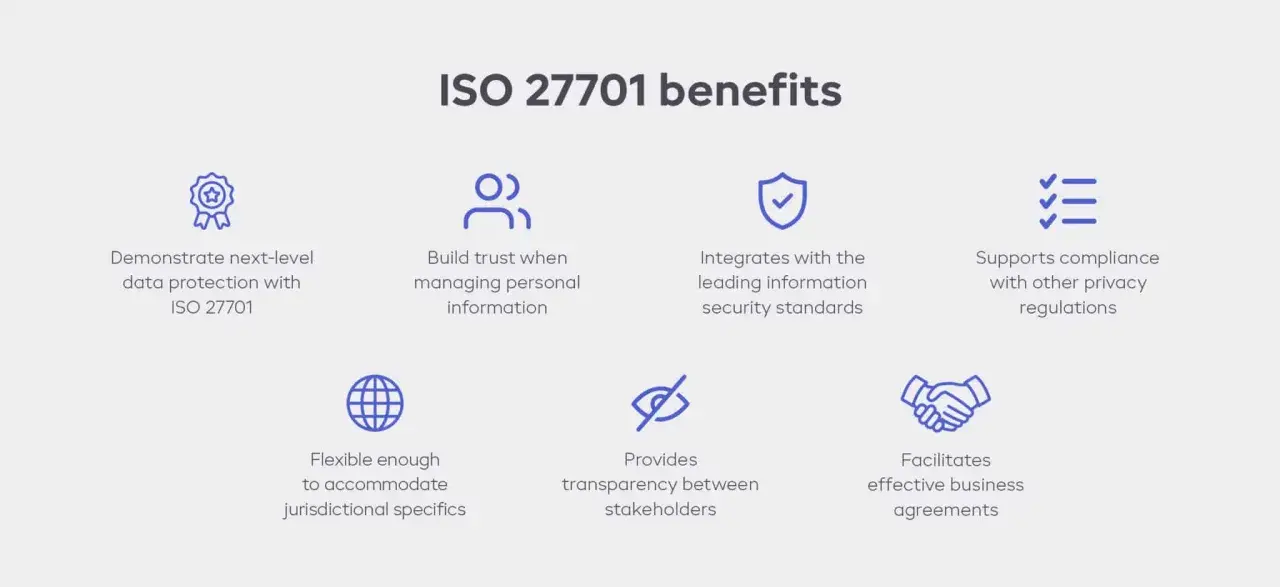
Quando un’azienda italiana gestisce dati di clienti, dipendenti o utenti, la conformità al GDPR non può restare confinata a informative e moduli firmati. Lo standard ISO 27701 aiuta a trasformare la privacy in un sistema organizzato, misurabile e migliorabile, chiarendo responsabilità, rischi, controlli e prove documentali. Vediamo cosa prevede l’edizione più recente, come si collega alla sicurezza delle informazioni e come affrontare un progetto realistico.
La privacy diventa più solida quando è gestita come un sistema
- ISO/IEC 27701:2025 è l’edizione attualmente pubblicata dello standard per il Privacy Information Management System.
- Il modello si applica a titolari e responsabili del trattamento che gestiscono dati personali.
- La certificazione può dimostrare un approccio strutturato, ma non equivale automaticamente alla conformità GDPR.
- Il sistema copre rischi, fornitori, diritti degli interessati, incidenti, conservazione e privacy by design.
- Per una PMI già organizzata, un progetto concreto richiede spesso 3-6 mesi, mentre strutture più complesse possono impiegare 6-12 mesi.
Che cos’è ISO/IEC 27701 e perché conta per le imprese italiane
ISO/IEC 27701:2025 è uno standard internazionale per creare, mantenere e migliorare un Privacy Information Management System, o PIMS. In termini semplici, offre un metodo per governare il trattamento dei dati personali con ruoli chiari, valutazione dei rischi, procedure operative e verifiche periodiche.
L’edizione 2025 è la seconda edizione e ha sostituito quella del 2019. La revisione rende lo standard autonomo, pur mantenendo la possibilità di integrarlo con ISO/IEC 27001, il riferimento per il sistema di gestione della sicurezza delle informazioni.
Per un’azienda italiana il valore non sta nel possedere un certificato da mostrare sul sito, ma nel riuscire a rispondere con documenti e attività verificabili a domande molto concrete. Quali dati trattiamo? Per quale finalità? Chi vi accede? Quando li cancelliamo? Come gestiamo un fornitore cloud o una richiesta di accesso?
La mia valutazione è netta. Il PIMS funziona quando collega privacy, processi e decisioni aziendali; diventa invece un esercizio burocratico se produce solo nuovi documenti senza cambiare il modo in cui marketing, risorse umane, IT e acquisti lavorano ogni giorno.
Che rapporto c’è tra lo standard, ISO 27001 e GDPR
Questi tre riferimenti vengono spesso confusi, ma hanno funzioni diverse. Il GDPR è una norma giuridica vincolante nell’Unione europea, ISO/IEC 27001 organizza la sicurezza delle informazioni e ISO/IEC 27701 aggiunge una gestione strutturata della privacy e dei dati personali.
| Riferimento | Obiettivo principale | Domanda a cui risponde |
|---|---|---|
| GDPR | Stabilire obblighi legali e diritti degli interessati | Il trattamento è lecito e tutela adeguatamente le persone? |
| ISO/IEC 27001 | Gestire i rischi per la sicurezza delle informazioni | Come proteggiamo riservatezza, integrità e disponibilità? |
| ISO/IEC 27701:2025 | Gestire in modo sistematico i dati personali | Come dimostriamo di governare il ciclo di vita della privacy? |
Un’azienda può adottare il modello privacy anche senza avere già ISO 27001, perché l’edizione 2025 è uno standard autonomo. L’integrazione resta però utile quando esistono già controlli di sicurezza, audit interni, gestione degli incidenti e valutazioni del rischio.
La certificazione non sostituisce il lavoro del titolare, del responsabile o del DPO, quando quest’ultimo è obbligatorio. Non cancella inoltre la necessità di predisporre il registro dei trattamenti, valutare la base giuridica, redigere informative adeguate e svolgere una DPIA quando il trattamento presenta un rischio elevato.
In pratica, ISO/IEC 27701 può fornire prove utili del principio di accountability, cioè della capacità di dimostrare le decisioni e le misure adottate. Non offre però una garanzia automatica contro sanzioni o contestazioni: l’efficacia dipende da quanto il sistema riflette davvero i trattamenti svolti.
Quali elementi deve coprire un PIMS ben costruito
Un sistema credibile parte dal perimetro. Bisogna stabilire quali sedi, servizi, applicazioni, categorie di persone e processi rientrano nel sistema, evitando un errore frequente: dichiarare un ambito ristretto e lasciare fuori proprio le attività che generano più rischio.
Inventario e ciclo di vita dei dati
Il registro non dovrebbe essere un file dimenticato in una cartella condivisa. Deve collegare raccolta, utilizzo, condivisione, conservazione e cancellazione dei dati, indicando applicazioni, responsabili, destinatari e trasferimenti verso Paesi terzi.
Un esempio tipico riguarda una piattaforma di e-commerce. Il sistema deve distinguere i dati necessari per l’ordine, quelli utilizzati per l’assistenza e quelli trattati per il marketing. La distinzione è importante perché ogni finalità può avere una base giuridica, un periodo di conservazione e un livello di rischio diverso.
Ruoli, responsabilità e fornitori
Il PIMS chiarisce chi decide le finalità, chi tratta i dati per conto dell’azienda e chi autorizza le modifiche ai processi. La gestione comprende anche i responsabili esterni, i subfornitori e i servizi cloud, con verifiche sulle garanzie offerte e sugli accordi contrattuali.
Non basta raccogliere una certificazione dal fornitore. Occorre capire quali dati tratta, da quali Paesi può accedervi, come gestisce gli incidenti e come restituisce o cancella le informazioni alla fine del rapporto.
Diritti degli interessati e incidenti
Una procedura efficace deve consentire di gestire richieste di accesso, rettifica, cancellazione, limitazione e opposizione entro i tempi previsti. Il punto debole, spesso, non è la mancanza di una casella email, ma l’incapacità di ricostruire rapidamente tutti i sistemi in cui compare la persona interessata.
Lo stesso vale per i data breach. Il PIMS dovrebbe prevedere rilevazione, classificazione, escalation, raccolta delle evidenze e valutazione dell’eventuale notifica. Testare il processo con una simulazione pratica è più utile di una procedura di venti pagine mai provata.
Leggi anche: Violazione della privacy sul lavoro - cosa è consentito?
Privacy by design e misurazione
La protezione deve entrare nella progettazione di nuovi prodotti, campagne e strumenti di intelligenza artificiale. Prima di attivare un servizio, conviene chiedersi quali dati siano davvero necessari, quali impostazioni riducano l’esposizione e come si possa dimostrare la scelta effettuata.
Per capire se il sistema migliora, si possono monitorare indicatori come il tempo medio di risposta alle richieste, la percentuale di fornitori rivalutati, il numero di eccezioni aperte, i tempi di cancellazione e gli esiti della formazione del personale.
Come organizzare l’implementazione senza trasformarla in burocrazia
Io partirei sempre da una fotografia dei trattamenti, non dall’acquisto di un software. Un’applicazione può aiutare a centralizzare scadenze e documenti, ma non decide quali dati siano necessari né corregge un processo commerciale progettato male.
- Definire il perimetro del PIMS, includendo servizi, sedi, processi e categorie di dati.
- Analizzare i gap tra pratiche attuali, requisiti dello standard e obblighi GDPR applicabili.
- Valutare i rischi considerando probabilità, impatto sui diritti delle persone e misure già presenti.
- Assegnare ruoli e responsabilità a direzione, privacy, IT, sicurezza, risorse umane e acquisti.
- Creare o aggiornare procedure per diritti, incidenti, fornitori, conservazione, DPIA e privacy by design.
- Formare le persone con esempi legati al loro lavoro, non con una lezione generica sul GDPR.
- Verificare il sistema attraverso audit interni, riesame della direzione e azioni correttive.
Una PMI con processi già documentati può pianificare indicativamente 3-6 mesi. Se mancano inventario dei dati, controlli di sicurezza e responsabilità interne, è più realistico considerare 6-12 mesi. Sono stime operative, non termini imposti dalla norma.
La certificazione richiede un organismo indipendente e normalmente passa da una verifica documentale e da un audit sull’applicazione concreta dei controlli. Prima dell’audit ufficiale, suggerisco almeno una verifica interna completa e una prova di gestione di una richiesta dell’interessato o di un incidente.
Quando conviene certificarsi e quali limiti considerare
La certificazione può avere senso per aziende che gestiscono grandi volumi di dati, lavorano con clienti internazionali, partecipano a gare, vendono servizi B2B o devono dimostrare affidabilità nella catena di fornitura. In questi casi, un modello riconosciuto riduce le spiegazioni ripetitive durante le qualifiche dei fornitori.
Per una piccola attività con pochi trattamenti a basso rischio, invece, l’obiettivo iniziale dovrebbe essere costruire controlli proporzionati, non inseguire subito il certificato. Un sistema troppo pesante rispetto alle dimensioni dell’organizzazione può creare costi e rallentamenti senza migliorare davvero la tutela delle persone.
Tra gli errori più comuni vedo tre situazioni. La prima è confondere la conformità formale con la protezione effettiva; la seconda è lasciare il progetto esclusivamente al DPO o al consulente; la terza è trattare i fornitori come un allegato contrattuale invece che come parte del rischio complessivo.
Un altro limite riguarda l’intelligenza artificiale. La norma può aiutare a governare dati di addestramento, prompt, log e accessi, ma non risolve da sola problemi di qualità dei dati, bias, trasparenza o uso illecito. Servono valutazioni specifiche, competenze tecniche e decisioni documentate.
La scelta più utile è costruire evidenze che resistano alla realtà
Il risultato migliore non è una raccolta di procedure perfette sulla carta, ma un’organizzazione capace di spiegare chi fa cosa, con quali dati e per quale motivo. Ogni controllo dovrebbe lasciare una traccia ragionevole, aggiornata e comprensibile anche a chi non lavora ogni giorno sulla privacy.
Prima di avviare il progetto, chiederei alla direzione tre impegni concreti: tempo delle persone, accesso alle informazioni dei fornitori e disponibilità a correggere processi inefficienti. Senza queste condizioni, anche il miglior standard resta un documento; con esse, il PIMS può diventare uno strumento pratico per ridurre rischi, migliorare la fiducia e rendere più ordinata la crescita digitale.
