Una mail inviata al destinatario sbagliato, un archivio sanitario esposto o un furto di credenziali possono trasformare una violazione dei dati in un problema economico e personale. Il punto più delicato, però, è capire quanto si può chiedere: in Italia non esiste una tariffa automatica, ma una valutazione legata al danno concreto, alla diffusione dei dati e alle conseguenze subite. Qui raccolgo criteri, esempi, prove utili e limiti delle tabelle usate per stimare il risarcimento.
La somma dipende dalle conseguenze provate, non dalla sola violazione
- Nessuna tariffa fissa: il GDPR non stabilisce un importo standard per ogni tipo di illecito.
- Servono tre elementi collegati tra loro: violazione, danno effettivo e nesso causale.
- Il danno può essere patrimoniale, non patrimoniale o composto da entrambe le categorie.
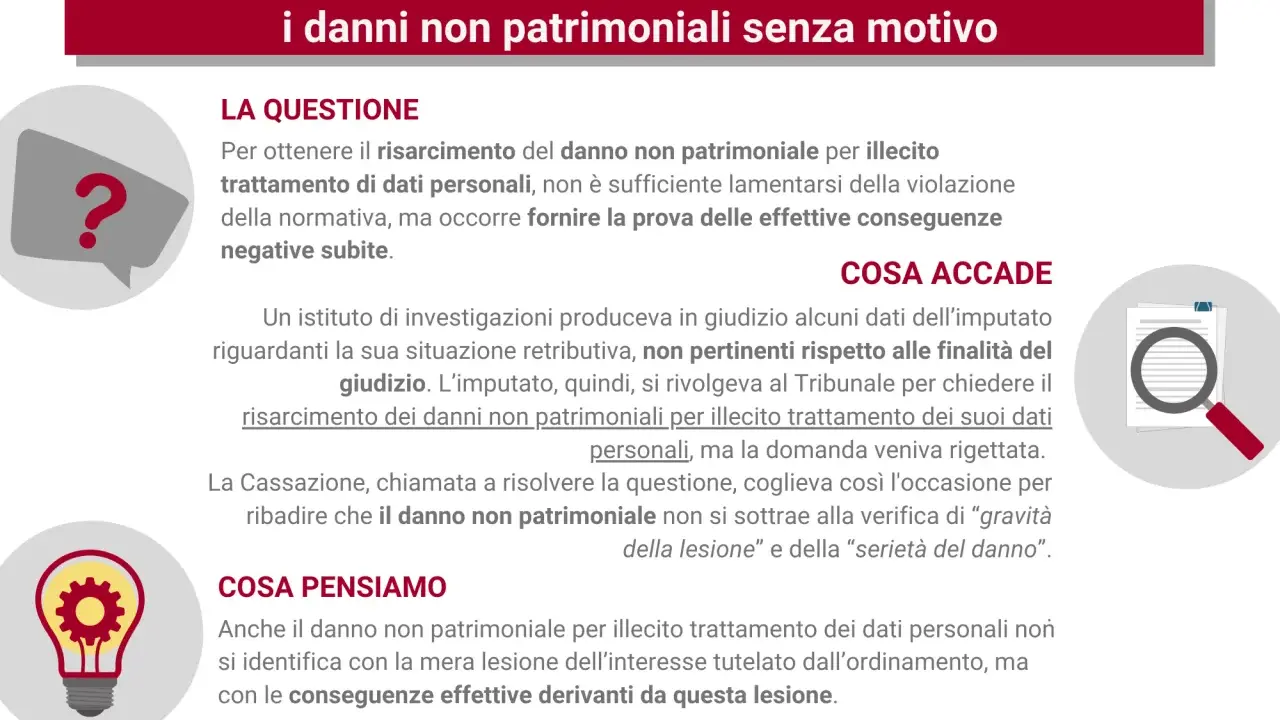
- La semplice perdita di controllo sui dati non produce automaticamente un pagamento, ma non è richiesta una soglia minima di gravità.
- Il Garante può sanzionare l’azienda, mentre il risarcimento si chiede al giudice ordinario.
Perché non esiste una tabella con un importo automatico
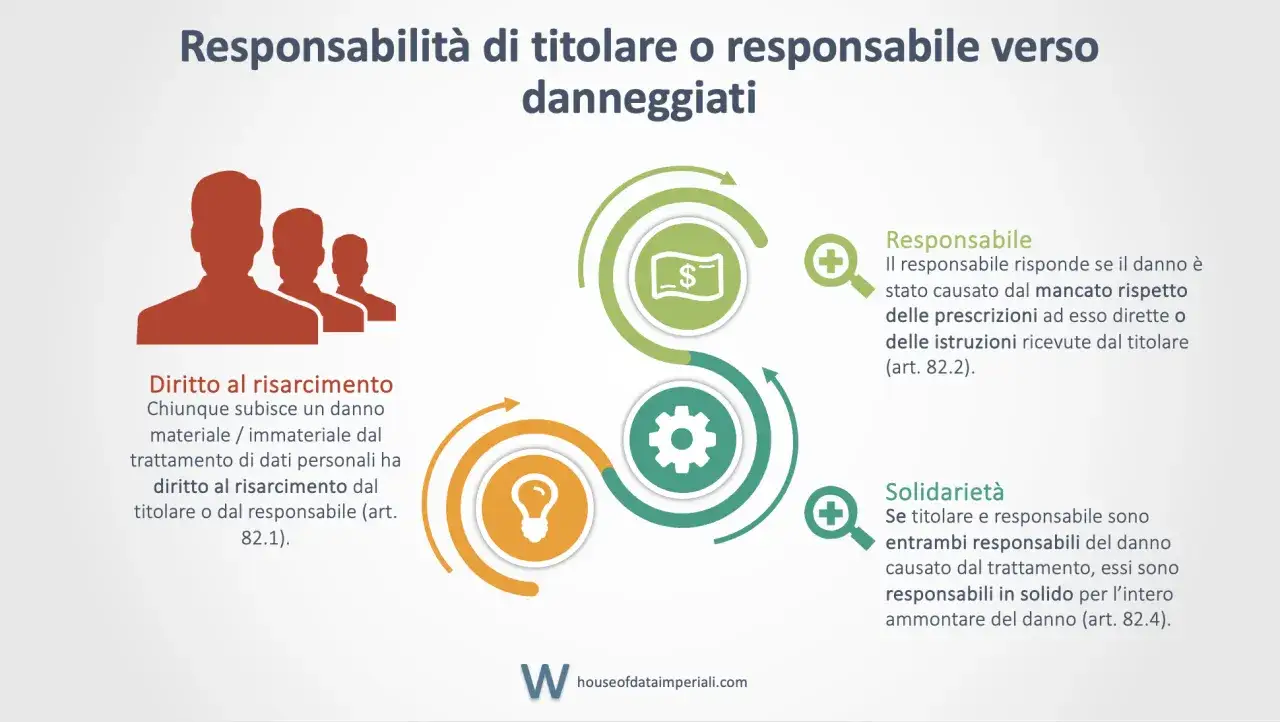
Quando si parla di tabelle per il risarcimento della violazione della privacy, spesso ci si aspetta un meccanismo simile a quello previsto per alcuni danni fisici. La realtà è diversa: l’articolo 82 del GDPR non contiene valori in euro associati a una password divulgata, a un dato sanitario o a un invio promozionale senza consenso.
Il giudice valuta il caso concreto con criteri equitativi, considerando la natura dei dati, il numero di persone che li hanno visti, la durata dell’esposizione e gli effetti sulla vita privata o professionale. Le Tabelle di Milano possono offrire parametri per la liquidazione del danno non patrimoniale, ma non sono una tabella nazionale specifica per la privacy e non sostituiscono la prova del pregiudizio.
| Voce | Cosa significa | Conseguenza pratica |
|---|---|---|
| Violazione | Trattamento illecito, accesso non autorizzato, perdita o diffusione dei dati | Da sola non garantisce un risarcimento |
| Danno patrimoniale | Perdita economica direttamente quantificabile | Si documenta con fatture, estratti conto, contratti o altri importi verificabili |
| Danno non patrimoniale | Ansia, vergogna, lesione della reputazione, discriminazione o perdita di controllo sui dati | Si dimostra con circostanze, documenti, testimonianze e presunzioni |
| Nesso causale | Collegamento tra l’illecito e il danno subito | È necessario spiegare perché quella specifica violazione ha prodotto quelle conseguenze |
La Corte di giustizia dell’Unione europea ha chiarito che non si può imporre una soglia minima di gravità per il danno immateriale. Questo non significa, però, che ogni irregolarità valga automaticamente denaro: occorre comunque dimostrare un pregiudizio reale e il suo collegamento con il trattamento illecito.
Quali danni possono entrare nella richiesta
Danno economico diretto
È la parte più semplice da calcolare quando esistono numeri verificabili. Rientrano, per esempio, le somme sottratte dopo una frode resa possibile dalla fuga di dati, i costi per sostituire documenti, le spese per bloccare carte e account o una perdita di reddito dimostrabile.
Non basta affermare che un data breach avrebbe potuto causare una perdita. Io partirei sempre da una ricostruzione cronologica con importi, date e documenti, separando ciò che è già accaduto dal semplice rischio futuro.
Danno alla sfera personale
Il danno non patrimoniale può riguardare la paura di un uso illecito dei dati, l’angoscia dopo la divulgazione di informazioni sanitarie, la perdita di reputazione o l’impatto sulla vita quotidiana. Anche il timore può avere rilievo, ma deve essere concreto, plausibile e collegato all’incidente, non una preoccupazione astratta.
La diffusione di dati relativi a salute, orientamento sessuale, convinzioni religiose, situazione finanziaria o procedimenti penali tende a essere valutata con maggiore attenzione. Conta anche il contesto: un dato visto da un solo collega non produce necessariamente lo stesso pregiudizio di un’informazione pubblicata online o inviata a migliaia di clienti.
Il danno non è la sanzione del Garante
La sanzione amministrativa punisce il titolare o il responsabile del trattamento per la violazione delle regole. Il risarcimento, invece, serve a compensare la persona danneggiata. Le due somme hanno funzioni diverse e una multa elevata non si trasferisce automaticamente alla vittima.
Le sanzioni previste dal GDPR possono arrivare, nei casi più gravi, fino a 20 milioni di euro o al 4% del fatturato mondiale annuo, a seconda del limite applicabile. Questo dato riguarda l’autorità di controllo, non il valore della domanda individuale.
Una griglia pratica per stimare la gravità del caso
La tabella seguente non è una tariffa e non promette un risultato. È uno strumento preliminare per capire quali elementi possono spostare la valutazione verso un danno limitato, significativo o particolarmente serio.
| Scenario | Elementi che incidono | Prove utili |
|---|---|---|
| Errore circoscritto | Dati comuni, pochi destinatari, rimozione rapida, nessuna conseguenza documentata | Email, segnalazione dell’errore, conferma della cancellazione |
| Accesso o diffusione rilevante | Dati identificativi o finanziari, più destinatari, esposizione protratta, rischio concreto di frode | Comunicazione del data breach, log, notifiche, segnalazioni bancarie |
| Dati particolari o altamente riservati | Informazioni sanitarie, giudiziarie o intime, pubblico ampio, conseguenze sulla reputazione | Copie della pubblicazione, testimonianze, referti, comunicazioni di lavoro |
| Danno economico provato | Addebiti, furto d’identità, perdita di clienti o reddito, costi di ripristino | Estratti conto, fatture, contratti, denunce e documentazione contabile |
| Condotta persistente | Mancata rimozione, ripetizione dell’illecito, mancata risposta ai diritti dell’interessato | Richieste inviate, ricevute, solleciti e screenshot datati |
In alcune decisioni recenti i giudici italiani hanno riconosciuto importi di 2.000 euro in un caso e di 5.000 euro per ciascun minore coinvolto in un altro. Sono esempi utili per capire l’ordine di grandezza di alcune controversie, non valori applicabili a casi simili in modo automatico.
Il criterio che considero più importante è la combinazione tra sensibilità del dato, ampiezza della diffusione e conseguenza concreta. Un database con migliaia di nominativi non porta necessariamente a un risarcimento elevato se non emergono effetti individuali, mentre una divulgazione ristretta può essere grave quando riguarda informazioni intime o sanitarie.
Come preparare una richiesta credibile
- Conserva le prove prima che il contenuto venga rimosso. Salva email, screenshot, messaggi, comunicazioni dell’azienda e date degli eventi.
- Chiedi al titolare del trattamento che cosa è accaduto, quali dati sono coinvolti, chi può averli ricevuti e quali misure sono state adottate.
- Ricostruisci il danno in due sezioni separate, distinguendo perdite economiche e conseguenze personali.
- Collega ogni conseguenza alla violazione con una sequenza temporale chiara. Per esempio, indica quando è iniziata una frode, quando hai ricevuto la notifica e quali dati erano esposti.
- Formula una richiesta economica motivata, evitando cifre tonde prive di spiegazione o richieste basate soltanto sulla gravità astratta dell’illecito.
Una richiesta di accesso o di chiarimenti può aiutare a raccogliere informazioni, ma non equivale a una domanda di risarcimento completa. Se il titolare non risponde o nega il danno, il reclamo al Garante può portare a un controllo amministrativo; per ottenere il pagamento resta necessario rivolgersi all’autorità giudiziaria ordinaria.
Per importi modesti il costo della causa può diventare un fattore decisivo. Prima di procedere valuterei quindi il valore documentato del danno, la solidità delle prove, la possibilità di una soluzione stragiudiziale e l’eventuale necessità di una consulenza legale.
Gli errori che riducono le possibilità di ottenere il risarcimento
Confondere violazione e danno
Un’informativa incompleta o un consenso raccolto male possono dimostrare un illecito, ma non provano automaticamente una perdita economica o una sofferenza risarcibile. La domanda deve spiegare che cosa è cambiato concretamente nella vita della persona dopo l’evento.
Usare la multa come prova dell’importo
La sanzione del Garante può confermare che l’azienda ha commesso una violazione, ma non stabilisce quanto spetta al singolo interessato. Chiederei sempre di separare il provvedimento amministrativo dalla dimostrazione delle conseguenze personali.
Indicare cifre senza metodo
Scrivere “chiedo 10.000 euro per la privacy” senza distinguere voci, durata e prove indebolisce la richiesta. È più efficace presentare una somma coerente con documenti, diffusione dei dati e impatto dimostrabile, lasciando al giudice la liquidazione equitativa quando il danno non è misurabile al centesimo.
Leggi anche: Qual è la legge privacy in Italia e cosa deve fare un’azienda?
Dimenticare la risposta dell’azienda
La rapidità con cui il titolare blocca l’incidente, informa gli interessati e limita la diffusione non cancella l’illecito, ma può incidere sulla valutazione delle conseguenze. Al contrario, ignorare le richieste, lasciare online i dati o minimizzare il problema può aggravare il pregiudizio pratico.
La tabella giusta serve a ordinare le prove
Le tabelle più utili non sono quelle che promettono un prezzo per ogni violazione, perché una simile certezza oggi non esiste. Servono piuttosto a mettere in ordine tipo di dato, destinatari, durata, conseguenze e documenti, così da trasformare una sensazione di lesione in una ricostruzione verificabile.
La regola finale è semplice: una violazione può giustificare un reclamo, ma il risarcimento nasce dall’incontro tra illecito, danno effettivo e nesso causale. Prima di indicare una cifra, controllerei questi tre punti e chiederei una valutazione professionale quando sono coinvolti dati sensibili, frodi, reputazione o somme economiche rilevanti.
