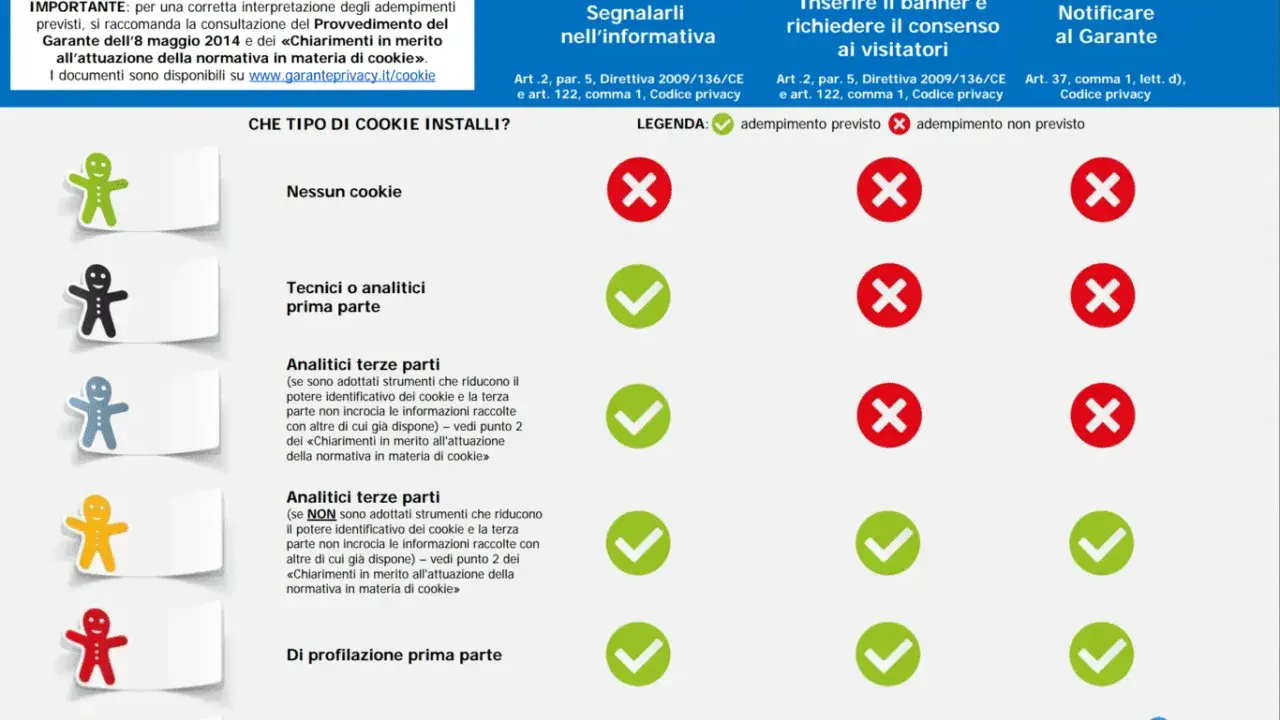
Un banner sui cookie può sembrare un dettaglio tecnico, ma in pochi secondi decide quali informazioni vengono raccolte e con quali finalità. Il rapporto tra cookies e privacy coinvolge utenti, aziende e professionisti digitali, soprattutto quando entrano in gioco profilazione, pubblicità e strumenti di analisi. Qui chiarisco le regole italiane, il funzionamento dei diversi cookie e i controlli pratici da fare per navigare o gestire un sito con maggiore consapevolezza.
Le regole essenziali per gestire cookie e dati senza sorprese
- I cookie tecnici sono necessari per funzioni come autenticazione, carrello e sicurezza e non richiedono il consenso preventivo.
- La profilazione e il marketing comportamentale richiedono un consenso libero, informato e specifico.
- Il banner deve offrire scelte reali, compreso il rifiuto, senza pulsanti ingannevoli o opzioni preselezionate.
- Il semplice scrolling, l’inattività o una casella già spuntata non dimostrano un consenso valido.
- La revoca deve essere facile quanto l’accettazione e le preferenze devono poter essere modificate in qualsiasi momento.
Che cosa cambia tra cookie tecnici, analytics e profilazione
Un cookie è un piccolo file o identificatore che il sito salva nel browser o nel dispositivo dell’utente. Non è automaticamente un problema di privacy: conta soprattutto che cosa fa, chi lo utilizza, per quanto tempo e se permette di collegare la navigazione a una persona identificata o identificabile.
| Categoria | Funzione | Consenso preventivo |
|---|---|---|
| Cookie tecnici | Gestiscono sessione, autenticazione, sicurezza, lingua o carrello. | Non richiesto, ma serve l’informativa. |
| Cookie analytics | Misurano visite e utilizzo del sito per produrre statistiche. | Dipende dalle modalità di configurazione. |
| Cookie di profilazione | Creano profili, personalizzano annunci o seguono il comportamento su più servizi. | Richiesto prima dell’attivazione. |
| Cookie di terze parti | Vengono impostati da fornitori esterni, come piattaforme pubblicitarie o servizi video. | Richiesto se non sono strettamente tecnici. |
I cookie tecnici sono quelli senza i quali una funzione richiesta dall’utente non funzionerebbe correttamente. Penso, per esempio, alla sessione di un’area riservata o alla conservazione dei prodotti nel carrello. In questi casi il sito deve comunque spiegare l’utilizzo dello strumento, ma non deve chiedere un consenso per una funzione indispensabile.
Gli analytics richiedono più attenzione di quanto suggerisca il loro nome. Il Garante li considera assimilabili ai cookie tecnici solo in condizioni precise, tra cui statistiche aggregate, minimizzazione dei dati e assenza di combinazione con altre informazioni. Un sistema di analisi gestito da un fornitore esterno non diventa automaticamente esente solo perché serve a contare le visite.
La profilazione ha invece una finalità diversa. Serve a riconoscere schemi di comportamento e a costruire segmenti di utenti, spesso per mostrare pubblicità personalizzata. Qui la regola pratica è semplice: prima il consenso, poi l’attivazione del cookie o del pixel, non il contrario.
Quando il consenso è davvero necessario
In Italia il riferimento nasce dall’articolo 122 del Codice Privacy, dalla disciplina ePrivacy e dal GDPR. Le Linee guida del Garante del 10 giugno 2021 distinguono tra strumenti tecnici e strumenti usati per finalità ulteriori, ma il principio che applico più spesso è questo: l’utente deve poter scegliere senza essere spinto verso una risposta già decisa.
Un consenso valido deve essere libero, specifico, informato e inequivocabile. Se il banner presenta un grande pulsante colorato per accettare e nasconde il rifiuto in un testo poco visibile, la libertà di scelta diventa discutibile. Lo stesso vale quando un’unica spunta autorizza contemporaneamente analisi, pubblicità, personalizzazione e condivisione con decine di partner.
Non sono sufficienti il silenzio, la semplice prosecuzione della navigazione o lo scrolling della pagina. Nemmeno una casella preselezionata dimostra una scelta attiva. Il consenso deve derivare da un’azione chiara, registrabile e collegata a una finalità comprensibile.
Il caso dei contenuti incorporati
Un video, una mappa, un feed social o un sistema di chat possono caricare identificatori di terze parti prima ancora che l’utente interagisca con essi. Per questo consiglio di usare il click-to-load: il contenuto esterno resta bloccato e viene attivato solo dopo una scelta esplicita, accompagnata da un’informazione essenziale sul fornitore coinvolto.Il consenso per i cookie non sostituisce automaticamente la base giuridica necessaria per ogni successivo trattamento dei dati personali. L’azienda deve quindi valutare separatamente finalità, soggetti coinvolti, durata della conservazione e possibili trasferimenti verso Paesi extra UE. Il banner è solo una parte del sistema di conformità.
Come riconoscere un banner corretto
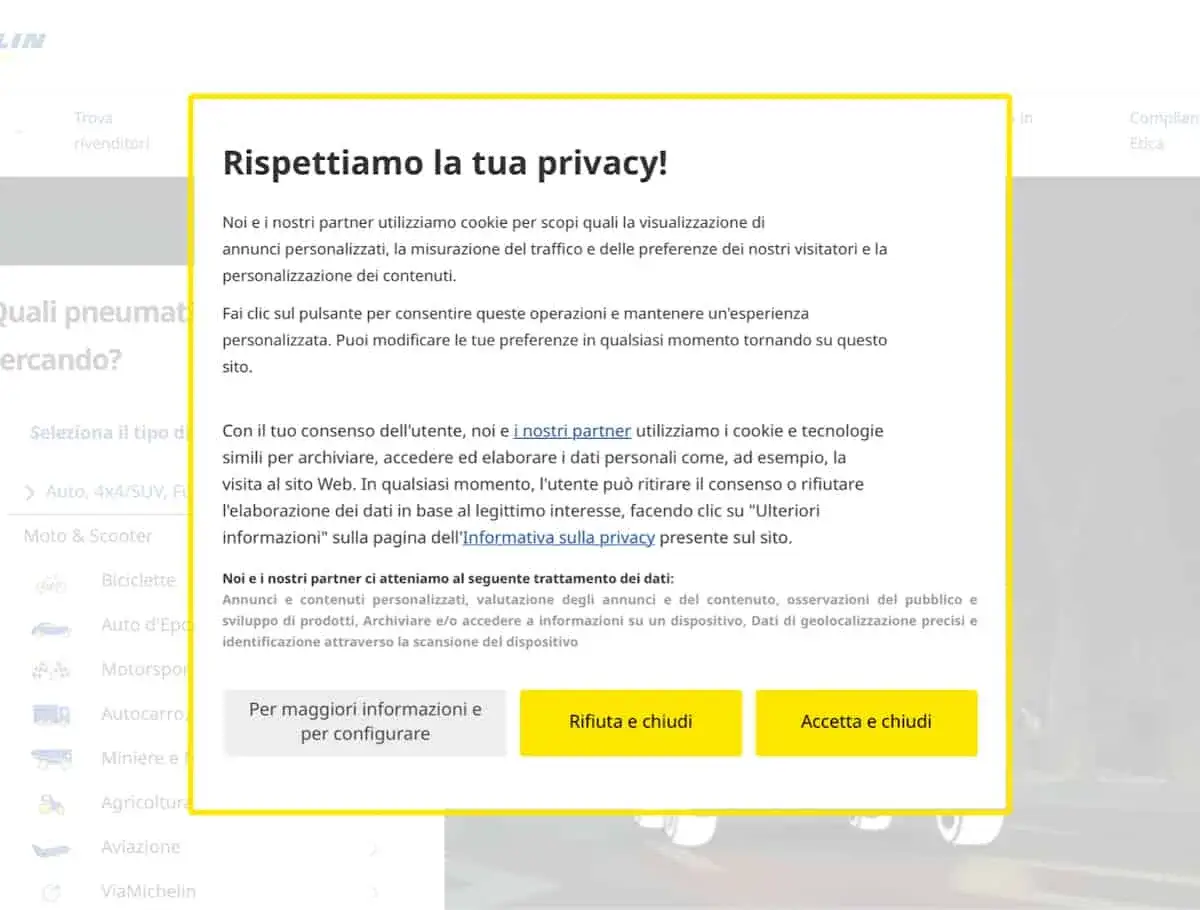
Al primo accesso, il sito dovrebbe limitare l’attività agli strumenti necessari e mostrare un’informativa breve. Il banner deve indicare in modo comprensibile l’uso di eventuali cookie di profilazione, offrire un accesso diretto all’informativa estesa e permettere di accettare, rifiutare o personalizzare le preferenze.
Le categorie non necessarie devono partire disattivate. Una soluzione ordinata prevede un pulsante per accettare tutti i cookie, un comando altrettanto visibile per rifiutarli e un’area nella quale scegliere singolarmente finalità e fornitori. Non considero sufficiente un link generico con la scritta “scopri di più” se l’utente deve attraversare molte schermate per negare il consenso.
La chiusura del banner con la X non dovrebbe equivalere all’accettazione. In genere mantiene le impostazioni predefinite, quindi consente la navigazione con i soli strumenti tecnici. Questa distinzione deve essere spiegata chiaramente, perché molti utenti chiudono il banner pensando di aver rifiutato ogni forma di tracciamento.
Le preferenze devono restare modificabili
Il sito deve lasciare un comando stabile, per esempio nel footer, per riaprire il pannello delle preferenze. La revoca deve essere facile quanto l’accettazione: se basta un clic per autorizzare una categoria, non è corretto pretendere una procedura lunga o l’invio di una richiesta separata.
Il consenso dovrebbe essere documentato con informazioni come data, versione del banner, categorie accettate e impostazioni applicate. Il Garante ammette l’uso di un cookie tecnico per registrare la scelta, purché il sistema non venga utilizzato per finalità estranee. Dopo un rifiuto, il banner non dovrebbe ricomparire a ogni pagina o a ogni visita, salvo cambiamenti rilevanti o altre condizioni specifiche, tra cui il decorso di almeno sei mesi.
Che cosa deve controllare chi gestisce un sito
La conformità comincia prima del banner. Io partirei sempre da un inventario reale, eseguito con strumenti di scansione e controlli manuali, perché spesso il problema non è il testo dell’informativa ma un tag che si attiva troppo presto.
- Individuare gli strumenti presenti nel sito, inclusi pixel, script, plugin, font esterni, video, mappe e sistemi di chat.
- Classificare ogni cookie per finalità, durata, dominio, soggetto che lo installa e dati eventualmente trattati.
- Bloccare gli strumenti non tecnici fino alla scelta dell’utente, verificando il comportamento da browser diversi.
- Rendere coerenti banner e informativa, indicando fornitori, categorie, tempi di conservazione e modalità di revoca.
- Registrare le preferenze e mantenere aggiornato l’elenco delle terze parti.
- Ripetere i test dopo aggiornamenti del CMS, installazione di plugin o cambiamenti nelle campagne pubblicitarie.
Una piattaforma di gestione del consenso, spesso chiamata CMP, può facilitare il lavoro, ma non trasferisce la responsabilità al fornitore. Se una CMP configura male i blocchi o mostra un elenco incompleto, il titolare del sito resta esposto. Per un piccolo blog con soli strumenti tecnici può bastare una gestione semplice; per un e-commerce con advertising e più mercati servono invece mappatura, controllo dei tag e manutenzione continua.
La privacy policy e la cookie policy devono descrivere la situazione effettiva, non quella prevista dal progetto iniziale. Un sito può cambiare comportamento dopo l’inserimento di un singolo plugin. Per questo suggerisco una revisione almeno trimestrale nei progetti commerciali molto dinamici e comunque dopo ogni modifica tecnica importante.
Gli errori che aumentano il rischio e peggiorano l’esperienza
Il primo errore è installare tutti gli strumenti al caricamento della pagina e chiedere il consenso solo dopo. In questo modo il banner diventa una giustificazione tardiva, mentre la scelta dovrebbe precedere l’attivazione dei cookie non necessari.
Un altro problema frequente è chiamare “tecnico” qualsiasi analytics. Se il servizio costruisce profili, collega dati tra domini o alimenta campagne pubblicitarie, la descrizione deve riflettere la finalità effettiva, non l’etichetta commerciale del fornitore.
Vedo spesso anche banner con rifiuto poco visibile, categorie già attive e testi vaghi come “migliorare l’esperienza”. Sono scelte che possono aumentare il tasso di accettazione nel breve periodo, ma riducono fiducia e rendono più difficile dimostrare che la decisione sia stata davvero informata.
Leggi anche: Data privacy framework in azienda - come costruirlo davvero
Cookie wall e modello consent or pay
Il cookie wall blocca l’accesso a un contenuto se l’utente non accetta il tracciamento. Il Garante considera l’accesso condizionato al consenso generalmente problematico, salvo valutazioni caso per caso e la presenza di un contenuto o servizio equivalente senza profilazione.Il modello “consent or pay”, nel quale l’utente sceglie tra pubblicità personalizzata e abbonamento, è ancora oggetto di particolare attenzione regolatoria. Nel 2025 il Garante italiano ha avviato una consultazione sul tema, richiamando questioni come libertà di scelta, trasparenza, sostenibilità economica e pubblicità contestuale. Per chi gestisce un sito, non è prudente trattare il pagamento come soluzione automatica: vanno considerate anche prezzo, alternative disponibili, posizione dell’utente e intrusività del trattamento.
Una strategia più sobria protegge anche il business
La scelta più solida non consiste nel raccogliere il maggior numero possibile di dati, ma nel chiedersi quali strumenti servano davvero. Eliminare script inutili, preferire statistiche aggregate e caricare i servizi esterni solo quando richiesti può ridurre il peso tecnico del sito e rendere il consenso molto più comprensibile.
Dal lato dell’utente, leggere le categorie, rifiutare quelle non necessarie e controllare periodicamente le autorizzazioni del browser offre una protezione concreta, anche se la navigazione privata da sola non impedisce ogni forma di tracciamento. Dal lato dell’azienda, un’esperienza trasparente tende a creare più fiducia di un banner costruito per ottenere un clic distratto.La regola che seguo è essenziale: necessario significa necessario, tutto il resto deve essere spiegato e scelto. Quando tecnologia, informativa e interfaccia raccontano la stessa cosa, la tutela dei dati smette di essere un ostacolo operativo e diventa una componente credibile della strategia digitale.
