Quando un’azienda raccoglie dati per vendere, assistere i clienti o addestrare sistemi di intelligenza artificiale, il rischio non sta solo in un attacco informatico. Un data privacy framework aiuta a stabilire quali dati raccogliere, perché usarli, chi può accedervi e quando eliminarli. In questa guida mostro come costruire un modello pratico, come collegarlo al GDPR e come scegliere tra NIST Privacy Framework e ISO/IEC 27701.
Un sistema efficace trasforma la privacy in una pratica aziendale misurabile
- Obiettivo: gestire i dati personali in modo lecito, trasparente e proporzionato.
- Base italiana: GDPR e Codice Privacy, con il Garante come autorità di controllo.
- Strumenti utili: registro dei trattamenti, valutazione dei rischi, policy interne e controlli tecnici.
- NIST: modello volontario per identificare e ridurre i rischi legati alla privacy.
- ISO/IEC 27701: standard internazionale per organizzare un sistema di gestione delle informazioni personali.
Che cos’è davvero un framework per la privacy dei dati
Un framework per la privacy è un insieme coordinato di regole, responsabilità, procedure e controlli che guida l’intero ciclo di vita dei dati personali. Non riguarda soltanto l’informativa sul sito o il banner dei cookie. Comprende la raccolta, l’accesso, la conservazione, la condivisione, la sicurezza e la cancellazione delle informazioni.
Io lo considero una sorta di mappa operativa. La legge indica i limiti, mentre il framework traduce quei limiti in decisioni quotidiane: chi approva un nuovo software, come si verifica un fornitore, quanto tempo si conserva un dato e cosa succede quando una persona esercita un proprio diritto.
Framework e legge non sono la stessa cosa
Il GDPR è vincolante per le organizzazioni che rientrano nel suo ambito di applicazione. Un modello come il NIST Privacy Framework, invece, è uno strumento volontario per individuare e gestire i rischi. Può aiutare a dimostrare un approccio serio alla protezione dei dati, ma da solo non sostituisce gli obblighi del GDPR.
In Italia il quadro si integra con il Codice in materia di protezione dei dati personali, aggiornato per coordinarsi con la normativa europea. La responsabilità resta dell’organizzazione, che deve poter spiegare e documentare le proprie scelte secondo il principio di accountability.
Gli elementi che non possono mancare
Un sistema credibile parte da una domanda semplice: quali dati trattiamo e per quale motivo? Senza una risposta precisa, anche gli strumenti tecnici più costosi rischiano di proteggere informazioni che non avrebbero dovuto essere raccolte.
| Area | Domanda pratica | Prova da conservare |
|---|---|---|
| Governance | Chi decide finalità, mezzi e responsabilità? | Ruoli, policy e approvazioni |
| Inventario | Quali dati entrano nei sistemi aziendali? | Registro dei trattamenti e mappa dei flussi |
| Base giuridica | Perché il trattamento è autorizzato? | Consenso, contratto, obbligo legale o altra base applicabile |
| Minimizzazione | Stiamo raccogliendo più informazioni del necessario? | Campi del modulo, criteri di raccolta e tempi di conservazione |
| Sicurezza | Come riduciamo accessi indebiti, perdita e alterazioni? | Controlli di accesso, backup, cifratura e test |
| Diritti degli interessati | Come gestiamo accesso, rettifica, cancellazione e opposizione? | Procedura, richieste ricevute e risposte |
| Incidenti | Chi interviene quando avviene una violazione? | Piano di risposta, registro degli eventi e valutazione del rischio |
La parte spesso trascurata è la mappa dei flussi. Un dato può passare dal CRM al servizio di newsletter, dal gestionale al consulente paghe e da lì a un cloud esterno. Se l’azienda conosce solo il primo passaggio, non ha ancora un quadro reale del trattamento.
Leggi anche: Criptovalute da evitare - 7 segnali di rischio
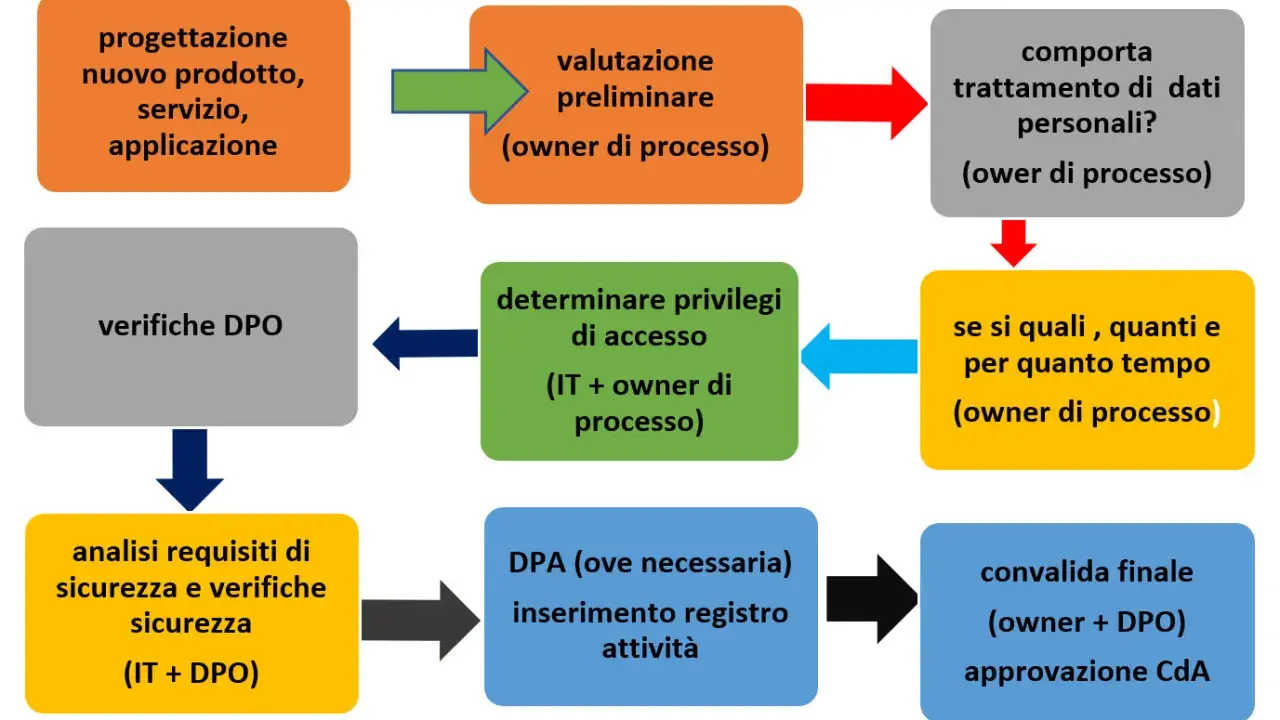
La privacy by design entra prima del progetto
La protezione dei dati dovrebbe essere integrata fin dalla progettazione, non aggiunta dopo il lancio. Per esempio, un’applicazione può usare identificativi pseudonimizzati, raccogliere soltanto la fascia d’età invece della data di nascita completa e impostare come predefinita la condivisione minima.
Questo approccio riduce anche i costi di correzione. Cambiare un flusso prima dello sviluppo è generalmente più semplice che modificare un prodotto già collegato a clienti, fornitori e sistemi di marketing.
Come si confrontano GDPR, NIST e ISO/IEC 27701
Questi riferimenti vengono spesso messi sullo stesso piano, ma hanno funzioni diverse. Il GDPR stabilisce obblighi giuridici, il NIST organizza la gestione del rischio e la ISO/IEC 27701 struttura un sistema di gestione verificabile.
| Riferimento | Natura | Quando è più utile | Limite da conoscere |
|---|---|---|---|
| GDPR | Regolamento obbligatorio | Definire diritti, obblighi, basi giuridiche e sanzioni | Non offre sempre istruzioni operative dettagliate per ogni processo |
| NIST Privacy Framework | Modello volontario basato sul rischio | Collegare privacy, sicurezza, prodotto e gestione aziendale | Non certifica la conformità e non sostituisce la legge europea |
| ISO/IEC 27701 | Standard per un sistema di gestione della privacy | Formalizzare processi, responsabilità, controlli e miglioramento continuo | Richiede impegno organizzativo e non rende automaticamente leciti i trattamenti |
Il NIST, invece, è utile quando serve un linguaggio comune tra direzione, IT, marketing e legale. Le sue funzioni aiutano a identificare, governare, controllare, comunicare e proteggere i rischi legati ai dati. Non è necessario adottarlo integralmente: si può costruire un profilo iniziale concentrato sui rischi più concreti.
Come implementare il modello in azienda
Un framework funziona quando diventa parte dei processi, non quando rimane in un documento condiviso e dimenticato. Per una PMI suggerisco un percorso in sei passaggi, da adattare alla quantità e alla sensibilità dei dati trattati.
- Definire il perimetro. Elencare sedi, sistemi, reparti, fornitori e categorie di interessati coinvolti. Un e-commerce, per esempio, avrà flussi diversi da uno studio professionale o da una piattaforma sanitaria.
- Creare l’inventario dei trattamenti. Per ogni processo indicare dati utilizzati, finalità, base giuridica, destinatari, trasferimenti e tempi di conservazione.
- Valutare i rischi. Considerare probabilità e impatto di accessi indebiti, uso inatteso, perdita, discriminazione o impossibilità per l’interessato di esercitare i propri diritti.
- Stabilire controlli e responsabilità. Servono autorizzazioni, autenticazione forte, separazione degli accessi, backup, cifratura quando proporzionata e una persona responsabile di ogni attività.
- Preparare le procedure operative. Il personale deve sapere come gestire una richiesta di accesso, un nuovo fornitore, un errore di invio o un sospetto data breach. In caso di violazione, il termine ordinario per notificare l’autorità, quando applicabile, è di 72 ore.
- Misurare e aggiornare. Controllare periodicamente trattamenti attivi, account inutilizzati, fornitori, tempi di cancellazione, formazione e incidenti. Un riesame annuale è un minimo ragionevole, ma i processi ad alto rischio richiedono verifiche più frequenti.
Per i diritti degli interessati, una procedura interna dovrebbe prevedere identificazione della persona, ricerca nei sistemi, verifica delle eccezioni e risposta normalmente entro un mese. Senza un responsabile e un registro delle richieste, anche un’organizzazione attenta può perdere il controllo sulle scadenze.
Gli errori che rendono inutile la protezione
Il primo errore è confondere la privacy con la sola sicurezza informatica. Firewall, antivirus e backup proteggono i sistemi, ma non spiegano perché l’azienda raccolga un dato, se la finalità sia legittima o se l’informativa sia comprensibile.
Un altro problema frequente è usare il consenso come soluzione universale. Il consenso deve essere libero, specifico, informato e revocabile; in molti rapporti contrattuali o lavorativi non è realmente libero. Prima di chiederlo, verifico sempre se esista una base giuridica più adatta.- Informative troppo lunghe che nascondono le informazioni essenziali.
- Accessi condivisi che impediscono di capire chi ha consultato un archivio.
- Fornitori non verificati, soprattutto servizi cloud, newsletter, analytics e strumenti di intelligenza artificiale.
- Dati conservati senza scadenza perché nessuno ha definito una regola di cancellazione.
- Policy copiate da un’altra azienda, senza collegamento ai trattamenti effettivi.
- Formazione occasionale che non copre phishing, invio errato, gestione delle richieste e segnalazione degli incidenti.
La sanzione massima prevista dal GDPR può arrivare a 20 milioni di euro o al 4% del fatturato mondiale annuo, a seconda del limite applicabile. Ma il danno più immediato, soprattutto per una PMI, può essere la perdita di fiducia, l’interruzione di un servizio o l’esclusione da una collaborazione commerciale.
Per questo non consiglio di puntare soltanto alla certificazione o al documento formalmente perfetto. Un sistema più semplice, aggiornato e applicato davvero ogni giorno produce spesso una protezione migliore di un modello molto ambizioso che nessuno segue.
La verifica decisiva arriva quando i dati cambiano destinazione
Prima di adottare un nuovo CRM, una piattaforma di marketing o uno strumento di IA, mi pongo quattro domande: quali dati entrano, chi li vede, per quanto tempo restano e per quale scopo vengono riutilizzati. Se una risposta è vaga, il progetto non è ancora pronto per partire.
Un buon framework non blocca l’innovazione digitale. Al contrario, rende più rapide le decisioni perché stabilisce criteri già condivisi per valutare tecnologie, fornitori e nuove iniziative. La privacy diventa così una componente della strategia di business, non un controllo da affrontare soltanto dopo un problema.
Il punto di arrivo non è avere più documenti, ma poter dimostrare che ogni dato personale ha una ragione, un proprietario, una protezione e una fine. È questa combinazione di chiarezza, proporzionalità e responsabilità misurabile a rendere solido il modello nel tempo.
