Quando un sito, un’app o un servizio raccoglie dati personali, la privacy non dovrebbe comparire soltanto alla fine, sotto forma di informativa e consenso. L’approccio privacy by design porta la protezione dei dati dentro le scelte tecniche e organizzative fin dall’inizio, riducendo rischi, costi di correzione e frizioni per gli utenti. In questa guida mostro come funziona, quali principi applicare e come tradurli in decisioni concrete per prodotti digitali e processi aziendali.
La protezione dei dati nasce insieme al prodotto
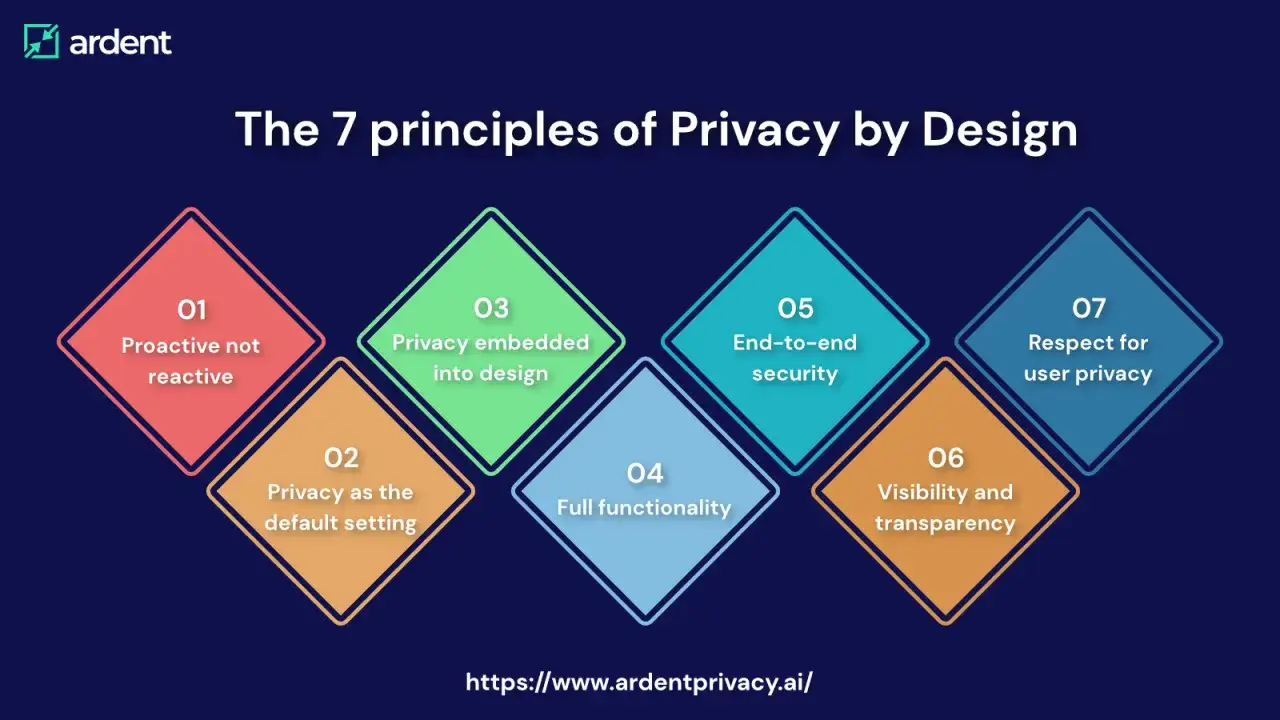
- Articolo 25 del GDPR: la tutela deve essere prevista già nella progettazione e nelle impostazioni predefinite.
- Minimizzazione: si raccolgono solo i dati davvero necessari per una finalità precisa.
- Impostazioni iniziali prudenti: il servizio parte con il livello di condivisione meno invasivo.
- Sicurezza e trasparenza: accessi, conservazione e comunicazioni devono essere comprensibili e controllabili.
- Verifica continua: la conformità va testata durante tutto il ciclo di vita del sistema.
Perché la privacy va progettata prima del lancio
La protezione dei dati fin dalla progettazione significa inserire i requisiti di riservatezza, sicurezza e controllo nel momento in cui si definiscono funzionalità, flussi informativi e architettura tecnica. Non è un controllo finale affidato al legale dopo che il prodotto è già pronto, perché a quel punto cambiare database, schermate o logiche di profilazione può essere costoso e rallentare il lancio.
L’obbligo è collegato all’articolo 25 del GDPR, che richiede al titolare del trattamento di adottare misure tecniche e organizzative adeguate. L’EDPB interpreta questa regola come un impegno concreto a proteggere i diritti delle persone lungo tutto il ciclo di vita del trattamento, dalla raccolta alla cancellazione.La parte “by default” aggiunge un criterio spesso trascurato. Un utente non dovrebbe essere costretto a modificare molte impostazioni per evitare una raccolta eccessiva. Il sistema dovrebbe partire già con la configurazione più rispettosa possibile, lasciando all’interessato la scelta consapevole di condividere ulteriori informazioni.
Per esempio, una piattaforma può permettere la registrazione con il solo indirizzo email e chiedere il numero di telefono soltanto quando serve davvero per una consegna o per l’autenticazione a due fattori. È una differenza piccola nell’interfaccia, ma cambia radicalmente la quantità di dati accumulati dall’azienda.
I principi che diventano scelte tecniche
Un errore frequente consiste nel trattare la privacy come un concetto astratto. Io preferisco tradurla in domande operative, da porre a product manager, sviluppatori, marketing e responsabili del trattamento prima di scrivere il codice definitivo.
Raccogliere meno dati
La minimizzazione impone di chiedersi se ogni campo sia indispensabile. Se un e-commerce vende prodotti digitali, probabilmente non ha bisogno dell’indirizzo di casa; se un’app offre un servizio locale, può essere sufficiente usare una zona approssimativa invece della posizione precisa.
La regola pratica è semplice: per ogni dato bisogna indicare finalità, base giuridica, periodo di conservazione e soggetti autorizzati. Se una risposta non è chiara, quel dato dovrebbe essere eliminato o reso facoltativo.
Separare identità e analisi
La pseudonimizzazione sostituisce gli identificativi diretti con codici separati dai dati anagrafici. Non equivale all’anonimizzazione, perché il collegamento può ancora essere ricostruito, ma riduce l’impatto di un accesso non autorizzato e limita l’esposizione nei processi di analisi.
Un’azienda può, per esempio, analizzare gli acquisti usando un identificativo tecnico invece di nome e cognome. Il team marketing ottiene le informazioni utili sulle vendite, mentre l’accesso ai dati identificativi resta riservato a un numero ristretto di persone.
Rendere le scelte comprensibili
La trasparenza non consiste nel mostrare un documento di venti pagine al momento meno opportuno. Un buon sistema usa informative multilivello, testi brevi vicino al campo interessato e pannelli che permettono di capire quali dati vengono usati e perché.
Anche il consenso deve essere libero e specifico. Un pulsante “Accetta tutto” molto evidente, affiancato da un’opzione difficile da trovare per rifiutare, può trasformare il design in una pressione indebita invece che in una scelta informata.
Proteggere i dati in ogni fase
Crittografia, controllo degli accessi, registrazione degli eventi e backup sono strumenti diversi, con funzioni diverse. La crittografia protegge i dati rendendoli illeggibili senza la chiave corretta; il controllo degli accessi stabilisce chi può consultarli; i log aiutano a ricostruire cosa è successo.
Nella pratica, la sicurezza deve essere proporzionata al rischio. Un archivio con dati sanitari richiede misure più rigorose rispetto a una semplice lista di iscritti a una newsletter, anche se entrambi contengono dati personali.
Come applicare la protezione dei dati durante un progetto
Non serve trasformare ogni sviluppo in un procedimento burocratico. Un processo leggero ma costante produce spesso risultati migliori di una grande verifica concentrata pochi giorni prima della pubblicazione.
- Mappare i flussi. Elencare quali dati entrano nel sistema, dove vengono conservati, chi li utilizza e verso quali fornitori vengono trasferiti.
- Definire la finalità. Collegare ogni raccolta a uno scopo preciso, evitando di accumulare dati “per usi futuri”.
- Valutare i rischi. Stimare cosa potrebbe accadere in caso di perdita, accesso improprio, errore umano o uso incompatibile.
- Scegliere le misure. Applicare minimizzazione, separazione degli accessi, cifratura, pseudonimizzazione e tempi di cancellazione.
- Progettare l’interfaccia. Rendere chiari consensi, preferenze, diritti e conseguenze delle diverse opzioni.
- Testare e documentare. Verificare che le impostazioni funzionino davvero e conservare le motivazioni delle scelte.
| Momento del progetto | Domanda da porsi | Risultato atteso |
|---|---|---|
| Analisi | Quali dati servono davvero? | Elenco minimo dei dati e finalità definite |
| Design | Qual è l’opzione meno invasiva? | Flussi e impostazioni iniziali più prudenti |
| Sviluppo | Chi può accedere a ciascuna informazione? | Permessi, cifratura e log coerenti con il rischio |
| Rilascio | L’utente capisce cosa sta scegliendo? | Consensi e informative realmente comprensibili |
| Manutenzione | Il trattamento è ancora necessario? | Cancellazione, revisione e aggiornamento periodici |
Dove si vede davvero questo approccio
Un negozio online
In un e-commerce, la progettazione corretta separa i dati necessari all’ordine da quelli utili alla comunicazione commerciale. Nome, indirizzo di consegna e informazioni di pagamento servono alla vendita; l’iscrizione alla newsletter deve invece essere facoltativa e distinta.
Una scelta efficace consiste anche nel non conservare direttamente i dati completi della carta quando il pagamento può essere gestito da un provider specializzato. L’azienda riduce così la superficie di rischio e limita la quantità di informazioni sensibili presenti nei propri sistemi.
Un portale per i dipendenti
Un’applicazione HR dovrebbe mostrare a ciascun lavoratore soltanto i documenti che lo riguardano, mentre il responsabile dovrebbe accedere alle informazioni necessarie al proprio ruolo. Non è sufficiente nascondere un menu: i permessi devono essere applicati anche a livello di database e API.
Ho visto spesso sistemi in cui tutti gli amministratori tecnici potevano leggere ogni contenuto per comodità operativa. È una scorciatoia pericolosa. Il privilegio minimo, cioè l’accesso limitato allo stretto necessario, richiede più disciplina ma riduce molto le conseguenze di un errore o di una compromissione.
Leggi anche: Violazione della privacy sul lavoro - cosa è consentito?
Un servizio basato sull’intelligenza artificiale
Nei sistemi di AI bisogna decidere in anticipo se i dati inseriti dagli utenti vengono conservati, usati per addestrare modelli o condivisi con fornitori esterni. Un’interfaccia chiara dovrebbe indicare queste possibilità prima dell’invio, soprattutto quando l’utente può inserire documenti aziendali, informazioni finanziarie o dati relativi alla salute.
In questo scenario, la protezione può includere filtri automatici, rimozione degli identificativi, limiti di conservazione e separazione tra ambiente di test e ambiente di produzione. Queste misure non eliminano ogni rischio, ma rendono il trattamento più controllabile e verificabile.
Gli errori che fanno fallire il progetto
Il primo errore è confondere la conformità con la presenza di documenti. Un’informativa aggiornata non corregge un sistema che raccoglie dati non necessari o che mantiene gli account per un periodo indefinito.
Il secondo è affidarsi completamente al fornitore cloud o alla piattaforma SaaS. Il responsabile esterno può offrire infrastrutture solide, ma il titolare deve comunque scegliere configurazioni, autorizzazioni, tempi di conservazione e finalità coerenti con il proprio trattamento.
Un altro problema nasce dalle impostazioni predefinite troppo aperte. Profili pubblici, tracciamento attivo, condivisione automatica con partner e conservazione illimitata possono aumentare rapidamente il rischio, anche quando il prodotto non presenta vulnerabilità tecniche evidenti.
Esiste poi un compromesso reale tra personalizzazione e minimizzazione. Più dati permettono spesso analisi e raccomandazioni più precise, ma io considero sostenibile raccogliere informazioni aggiuntive solo quando l’utente comprende il vantaggio e può rifiutarle senza perdere il servizio essenziale.
Come misurare e mantenere il risultato
La protezione dei dati non si conclude con il go-live. Ogni nuova funzionalità, integrazione o modifica al modello di business può cambiare finalità, destinatari e livello di rischio, perciò il processo deve entrare nella normale gestione del prodotto.
Alcuni indicatori aiutano a capire se il sistema sta funzionando:
- numero di campi obbligatori rispetto a quelli realmente necessari;
- tempo medio di cancellazione dopo la scadenza della finalità;
- percentuale di accessi privilegiati sottoposti a revisione;
- tempo di risposta alle richieste degli interessati;
- numero di incidenti e quasi incidenti rilevati dai controlli;
- esito dei test su consenso, revoca, esportazione e cancellazione.
La documentazione dovrebbe spiegare non soltanto cosa è stato fatto, ma anche perché. Conservare una decisione progettuale, il rischio valutato e la misura scelta rende più semplice dimostrare la responsabilità del titolare e aggiornare il sistema quando cambiano tecnologia o finalità.
La scelta più efficace è partire da un solo flusso
Per una piccola impresa non è necessario ridisegnare tutta l’infrastruttura in una volta. Suggerisco di iniziare dal flusso più delicato, come registrazione, pagamento, gestione dei dipendenti o chatbot, e di produrre una scheda con dati raccolti, finalità, accessi, conservazione e misure di sicurezza.Da lì si possono eliminare i campi superflui, chiudere i permessi e rendere più chiare le impostazioni iniziali. La privacy diventa così una decisione di prodotto, non un ostacolo aggiunto dopo lo sviluppo, con benefici concreti anche per fiducia degli utenti, continuità operativa e qualità dei dati.
