Quando un’azienda affida a un fornitore cloud, a un CRM o a una piattaforma di marketing i dati di clienti e dipendenti, non basta accettare le condizioni del servizio. Serve capire che cosa significa DPA, quando è necessario e quali responsabilità distribuisce tra le parti. In questa guida chiarisco il significato dell’acronimo, i contenuti indispensabili dell’accordo e i controlli pratici da fare prima di firmarlo.
Il DPA definisce chi può trattare i dati e con quali regole
- DPA significa generalmente Data Processing Agreement, cioè accordo sul trattamento dei dati.
- Si usa quando un fornitore tratta dati personali per conto del titolare.
- Il documento deve rispettare soprattutto l’articolo 28 del GDPR.
- Un DPA non sostituisce l’informativa privacy né la base giuridica del trattamento.
- Vanno verificati anche sub-responsabili, sicurezza, cancellazione e trasferimenti extra UE.
DPA e il suo significato nel mondo della privacy
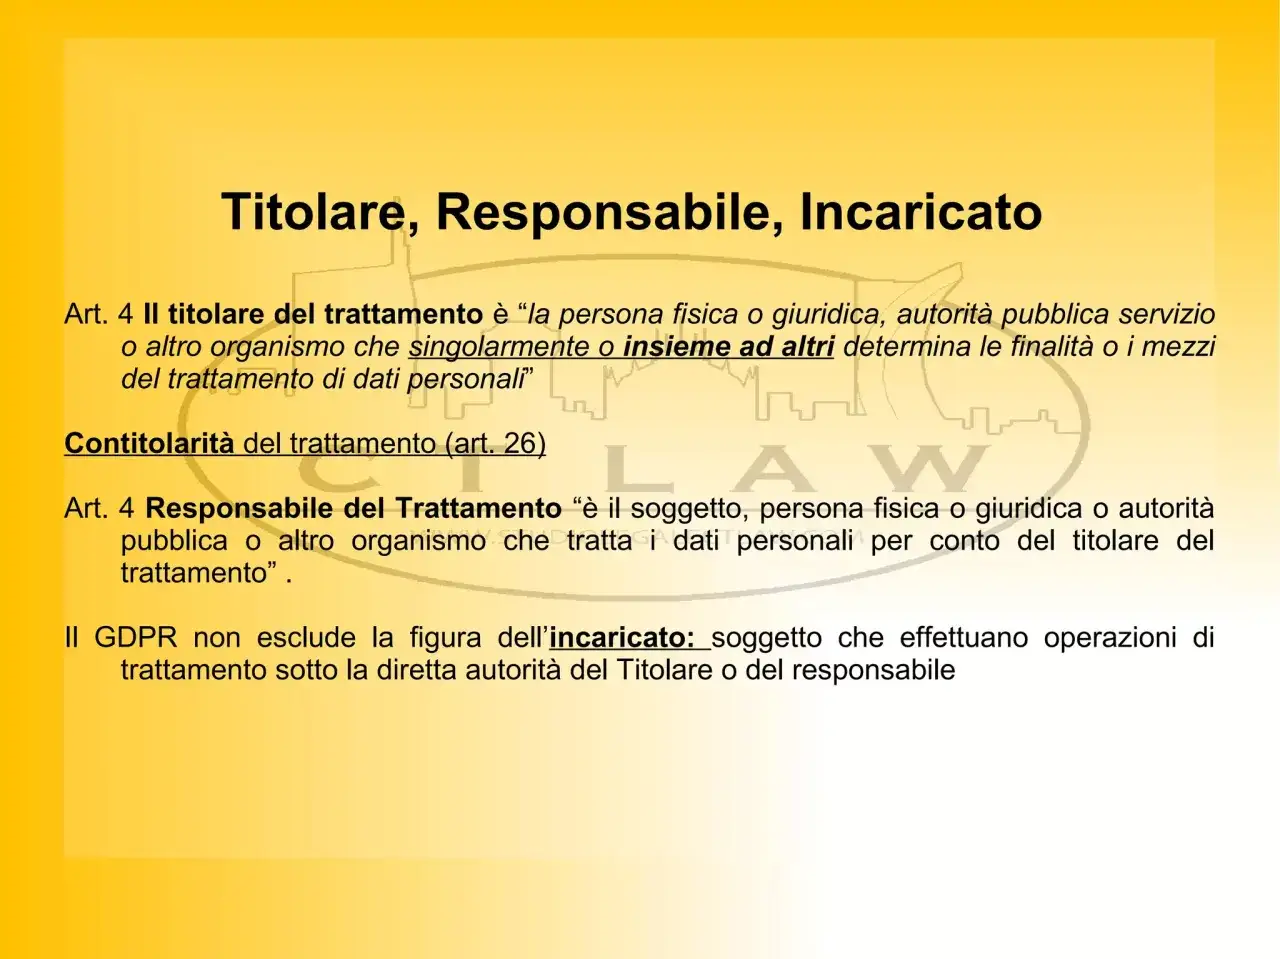
Nel settore della protezione dei dati, DPA è l’acronimo di Data Processing Agreement. In italiano si può tradurre come accordo sul trattamento dei dati o contratto di nomina del responsabile del trattamento.
Il documento regola il rapporto tra il titolare del trattamento, che decide perché e come usare i dati, e il responsabile del trattamento, cioè il soggetto esterno che li gestisce seguendo le istruzioni ricevute. È il caso, per esempio, di un’azienda che utilizza un software SaaS per conservare contatti, ticket di assistenza o informazioni sugli ordini.
La sigla può avere anche altri significati. In alcuni testi inglesi DPA indica la Data Protection Authority, cioè l’autorità di controllo. Quando compare nei contratti con fornitori tecnologici, però, indica quasi sempre il contratto sul trattamento dei dati personali.
La distinzione è importante perché il DPA non è una semplice dichiarazione di intenti. È un documento vincolante che stabilisce limiti, istruzioni, misure di sicurezza e obblighi di collaborazione. Il GDPR richiede che il rapporto sia disciplinato da un contratto o da un altro atto giuridico, anche in formato elettronico.
Quando serve davvero un accordo sul trattamento
Il DPA serve quando un soggetto esterno accede a dati personali e li tratta per conto dell’azienda. Non conta soltanto dove sono archiviati i dati, ma soprattutto che cosa fa concretamente il fornitore e con quale ruolo opera.
Nella pratica, i casi più comuni riguardano:
- servizi di hosting, cloud storage e gestione dei database;
- piattaforme CRM e software per il customer care;
- strumenti di email marketing e automazione commerciale;
- società che elaborano paghe, presenze o candidature;
- fornitori di analytics, sicurezza informatica e manutenzione tecnica;
- call center e servizi di assistenza che consultano i dati dei clienti.
Un fornitore non diventa automaticamente responsabile del trattamento solo perché vede dei dati. Il ruolo dipende dalle attività effettive. Se decide autonomamente finalità e mezzi del trattamento, può essere titolare autonomo o contitolare, e un DPA standard potrebbe non descrivere correttamente il rapporto.
Questo è uno degli errori che incontro più spesso. Le aziende scelgono un’etichetta contrattuale senza verificare i fatti. Il GDPR segue invece una logica sostanziale, non soltanto formale: conta il comportamento reale del fornitore.
Che cosa deve contenere un DPA completo
Un buon accordo non si limita a dire che il fornitore “rispetterà la normativa”. Deve spiegare con sufficiente precisione quali dati vengono trattati, per quale scopo e con quali garanzie.
Gli elementi essenziali sono questi:
- Oggetto e durata del trattamento, compreso ciò che accade alla scadenza del contratto.
- Finalità e natura delle operazioni, come raccolta, conservazione, consultazione o cancellazione.
- Tipologie di dati, per esempio dati anagrafici, contatti, dati di pagamento o informazioni di assistenza.
- Categorie di interessati, come clienti, dipendenti, utenti registrati o fornitori.
- Obbligo di trattare i dati solo sulla base di istruzioni documentate del titolare.
- Obblighi di riservatezza per il personale autorizzato ad accedere ai dati.
- Misure tecniche e organizzative adeguate al rischio, tra cui controllo degli accessi, cifratura, backup e registrazione degli eventi.
- Assistenza al titolare per richieste degli interessati, violazioni dei dati, valutazioni d’impatto e controlli dell’autorità.
- Regole per la nomina dei sub-responsabili, cioè i fornitori utilizzati dal responsabile principale.
- Restituzione o cancellazione dei dati al termine del servizio, incluse le copie presenti nei backup secondo tempi realistici e documentati.
- Possibilità di svolgere audit e verifiche, con modalità proporzionate e non puramente teoriche.
La parte sulla sicurezza merita particolare attenzione. Una formula generica non permette di capire se il servizio sia adeguato a dati ordinari, informazioni finanziarie o categorie particolari di dati. Io cerco sempre dettagli su autenticazione multifattore, separazione degli ambienti, gestione delle credenziali, tempi di conservazione dei log e procedure di incidente.
Leggi anche: Data privacy framework in azienda - come costruirlo davvero
La gestione dei sub-responsabili
Molti servizi dipendono da una catena di fornitori. Una piattaforma può usare un provider cloud, un servizio per l’invio delle email e un’azienda esterna per il supporto tecnico. Il DPA deve rendere questa catena visibile e controllabile.
Il titolare può concedere un’autorizzazione specifica o generale, ma nel secondo caso deve poter ricevere informazioni sulle modifiche e opporsi all’ingresso di nuovi sub-responsabili. Non è sufficiente una frase che autorizzi il fornitore a coinvolgere “qualsiasi partner presente e futuro” senza alcun meccanismo di informazione.
DPA, informativa privacy e altri documenti non sono equivalenti
Le aziende spesso confondono documenti che hanno funzioni molto diverse. La tabella aiuta a separare i piani e a evitare di considerare risolto un obbligo quando ne è stato soddisfatto soltanto un altro.
| Documento | A cosa serve | Chi coinvolge |
|---|---|---|
| DPA | Regola il trattamento svolto da un fornitore per conto del titolare. | Titolare e responsabile |
| Informativa privacy | Spiega agli interessati quali dati vengono usati, per quali finalità e con quali diritti. | Titolare e interessato |
| Accordo di riservatezza | Impegna le parti a non divulgare informazioni confidenziali. | Le parti contrattuali |
| Clausole contrattuali standard | Offrono garanzie per determinati trasferimenti di dati verso Paesi terzi. | Esportatore e importatore dei dati |
Un NDA può proteggere segreti commerciali, ma non descrive necessariamente le misure richieste dall’articolo 28 del GDPR. Allo stesso modo, il DPA non comunica direttamente agli utenti come vengono trattati i loro dati e non dimostra da solo che il trattamento abbia una base giuridica valida.
Neppure la firma del DPA autorizza automaticamente ogni trasferimento fuori dallo Spazio economico europeo. Se i dati raggiungono un Paese terzo, bisogna valutare il meccanismo applicabile e le garanzie supplementari necessarie. Questo punto diventa ancora più delicato quando il fornitore utilizza infrastrutture distribuite in più aree geografiche.
Come controllare un DPA prima di accettarlo
Prima di firmare, io seguo una verifica semplice ma concreta. L’obiettivo non è trasformare ogni contratto in una trattativa infinita, bensì capire se il testo descrive davvero il servizio acquistato.
- Mappare i dati. Elenca quali informazioni entreranno nel servizio, da chi provengono e se comprendono dati particolari.
- Controllare i ruoli. Verifica che il fornitore agisca davvero come responsabile e che non si riservi usi autonomi incompatibili con le istruzioni.
- Leggere la lista dei sub-responsabili. Cerca nomi, Paesi, attività svolte e procedura per comunicare le modifiche.
- Esaminare la sicurezza. Non fermarti a parole come “standard elevati”: cerca controlli verificabili, certificazioni pertinenti e procedure documentate.
- Verificare incidenti e tempi di risposta. Il contratto dovrebbe indicare come il fornitore comunica una violazione e quali informazioni mette a disposizione.
- Controllare uscita e cancellazione. Chiarisci formato della restituzione, tempi di eliminazione e gestione delle copie di backup.
- Verificare audit e responsabilità. Le verifiche devono essere possibili, mentre eventuali limiti non devono renderle inutili.
Per un piccolo sito con soli dati di contatto il livello di dettaglio può essere diverso rispetto a una piattaforma sanitaria o finanziaria. Il criterio corretto è la proporzionalità al rischio, non la lunghezza del documento.
Gli errori più comuni dopo la firma
Un DPA firmato non mette l’azienda al riparo da ogni problema. Il titolare deve scegliere fornitori affidabili, impartire istruzioni coerenti e mantenere una forma di controllo nel tempo. Delegare un’attività non significa delegare interamente la responsabilità.
Tra gli errori più frequenti vedo:
- firmare il documento senza censire i trattamenti realmente affidati;
- lasciare attivi account e accessi di ex dipendenti del fornitore;
- ignorare i cambiamenti nella lista dei sub-responsabili;
- caricare dati sensibili in strumenti di intelligenza artificiale senza verificare uso, conservazione e riutilizzo;
- confondere il termine di 72 ore per la notifica al Garante con il tempo concesso al responsabile per informare il titolare;
- non aggiornare il DPA quando cambiano software, finalità o categorie di dati.
In caso di violazione, il responsabile deve avvisare il titolare senza ingiustificato ritardo. Il termine di 72 ore riguarda, quando applicabile, la notifica del titolare all’autorità di controllo, non una regola che consenta al fornitore di attendere tre giorni prima di segnalare l’incidente.
Le sanzioni GDPR possono arrivare, nei casi più gravi, fino a 20 milioni di euro o al 4% del fatturato mondiale annuo, considerando il valore più elevato. Il rischio economico è importante, ma spesso il danno operativo e reputazionale arriva molto prima della sanzione.
La regola pratica per leggere ogni DPA
Il modo più utile per interpretare il significato di DPA è considerarlo una mappa delle responsabilità. Deve permettere di rispondere senza ambiguità a cinque domande: quali dati vengono trattati, chi può accedervi, per quale scopo, con quali protezioni e che cosa succede quando il rapporto finisce.
Se il documento risponde bene a queste domande, è una base concreta per governare il rapporto con il fornitore. Se resta vago su sub-responsabili, trasferimenti, incidenti o cancellazione, la firma da sola non risolve il problema: indica soltanto che il lavoro di verifica deve ancora cominciare.
