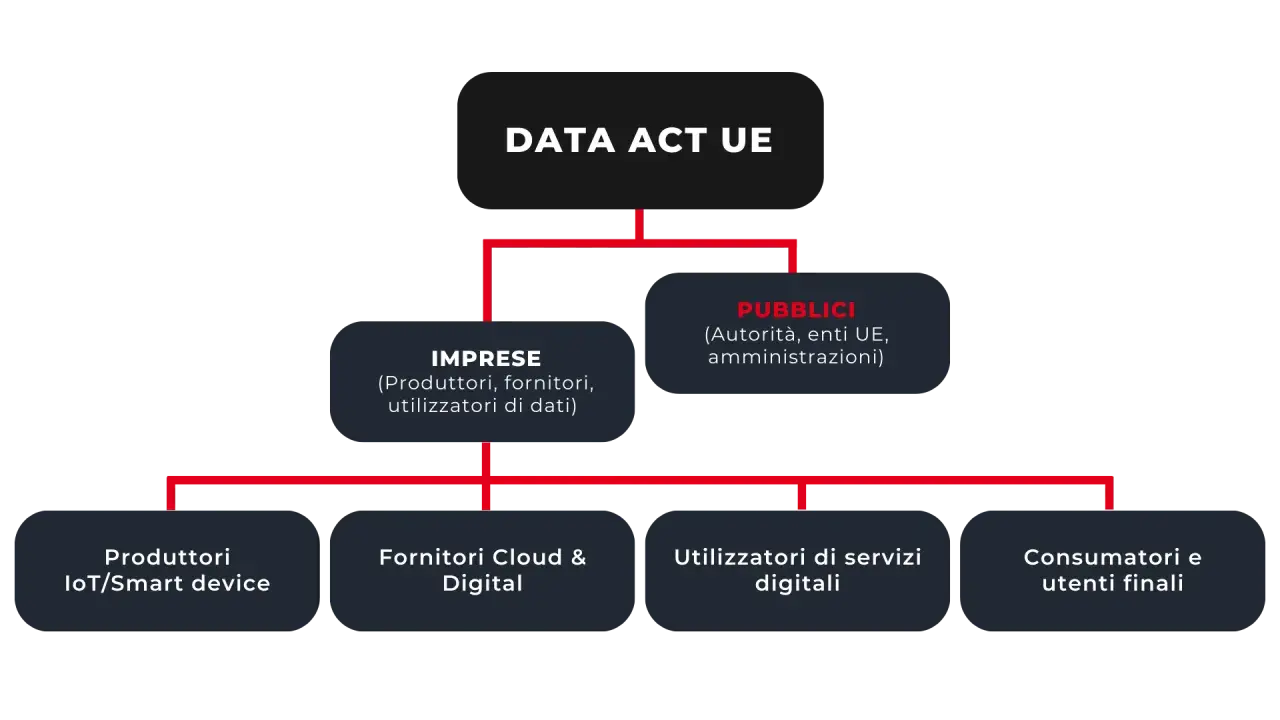
Quando un’auto, un macchinario o uno smartwatch raccolgono dati durante l’uso, la domanda non è più soltanto chi possiede il dispositivo, ma chi può utilizzare quelle informazioni. Il Data Act europeo introduce regole comuni sull’accesso, la condivisione e la portabilità dei dati, con effetti concreti per cittadini, imprese e fornitori cloud. In questo articolo chiarisco cosa cambia in Italia, quali sono le scadenze e come conciliare il nuovo regolamento con la privacy.
Le regole sui dati diventano più accessibili e operative
- Utenti più tutelati possono accedere ai dati generati dai prodotti connessi che possiedono, affittano o utilizzano.
- Il regolamento si applica dal 12 settembre 2025, con alcuni obblighi tecnici successivi.
- Il GDPR resta pienamente valido quando i dati permettono di identificare una persona.
- Le imprese devono preparare contratti, API, procedure di accesso e registri dei dati.
- Dal 12 gennaio 2027 il passaggio tra fornitori cloud dovrà essere libero anche dai costi di switching.
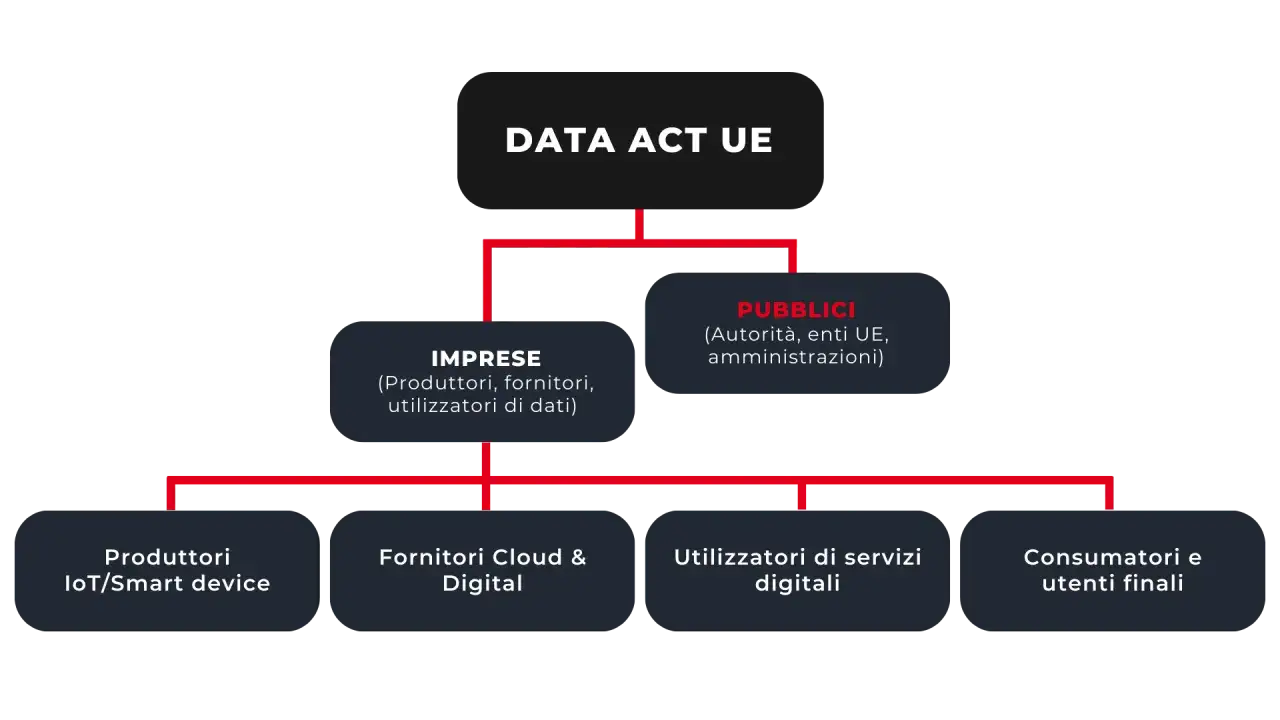
Che cosa cambia davvero per chi usa prodotti connessi
Il regolamento riguarda i dati generati dall’utilizzo di prodotti connessi e dei servizi collegati. Penso a un’automobile, a un trattore dotato di sensori, a un impianto industriale, a un dispositivo medico o a un’applicazione che controlla una lavatrice intelligente.
Il punto centrale è semplice: l’utente non deve più dipendere completamente dal produttore per sapere quali dati vengono creati e per poterli usare. Il proprietario, il locatario o chi utilizza legittimamente il prodotto può chiedere l’accesso ai dati e, in determinate condizioni, autorizzarne la trasmissione a un’altra impresa.
Non si tratta soltanto di ottenere un file pieno di informazioni tecniche. I dati possono servire per scegliere un’officina indipendente, confrontare prestazioni, sviluppare servizi post-vendita o controllare i consumi. Per una piccola azienda agricola, ad esempio, accedere ai dati di un macchinario può rendere possibile una manutenzione predittiva senza acquistare ogni servizio direttamente dal produttore.
Quali dati rientrano nella disciplina
Rientrano soprattutto i dati generati automaticamente durante l’uso del prodotto o del servizio. Possono includere misurazioni, parametri di funzionamento, cronologia degli eventi e metadati, cioè informazioni che descrivono quando, come e in quale formato il dato è stato creato.
Il diritto non copre indistintamente ogni contenuto presente nel dispositivo. Restano fuori, tra gli altri, alcuni contenuti protetti da proprietà intellettuale, segreti commerciali e dati elaborati dal fornitore attraverso analisi proprietarie che non coincidono con il dato generato dall’utente.
La differenza è importante. Un’impresa può chiedere i dati grezzi prodotti da un sensore, ma non necessariamente pretendere l’algoritmo proprietario con cui il produttore calcola una previsione o assegna un punteggio di rischio.
Le date che cambiano gli obblighi per aziende e clienti
Nel 2026 le regole sono già operative, ma non tutti gli obblighi scattano nello stesso momento. La cronologia va letta con attenzione, perché confondere la data di applicazione generale con quella relativa alla progettazione dei nuovi prodotti può portare a decisioni sbagliate.
| Data | Che cosa significa |
|---|---|
| 12 settembre 2025 | Il regolamento diventa applicabile nell’Unione europea. |
| 12 settembre 2026 | L’obbligo di progettare prodotti e servizi connessi per rendere i dati facilmente accessibili riguarda quelli immessi sul mercato dopo questa data. |
| 12 settembre 2027 | Alcune regole sui contratti esistenti a tempo indeterminato o molto lunghi iniziano ad applicarsi anche a rapporti precedenti. |
| 12 gennaio 2027 | Terminata la fase transitoria, il passaggio tra servizi cloud non potrà più prevedere costi di switching o di uscita dei dati. |
Per chi acquista un prodotto nuovo, il 12 settembre 2026 è quindi una soglia tecnica rilevante. Per chi gestisce un servizio cloud o un contratto B2B, invece, gli adempimenti sono già un tema concreto. La Commissione europea chiarisce inoltre che, fino al gennaio 2027, possono ancora essere addebitati costi direttamente collegati al trasferimento, purché siano ammissibili e trasparenti.
La mia raccomandazione è di non aspettare la scadenza finale. Adeguare un’API, riscrivere un contratto o migrare dati storici richiede spesso più tempo della verifica giuridica iniziale, soprattutto quando i sistemi sono stati costruiti senza standard comuni.
Privacy e dati personali restano governati dal GDPR
Il nuovo regolamento non sostituisce il GDPR e non crea una scorciatoia per utilizzare liberamente informazioni personali. Se un dato consente di identificare una persona, direttamente o indirettamente, l’accesso e la condivisione devono rispettare base giuridica, minimizzazione, trasparenza e sicurezza.Un esempio tipico è quello di un veicolo connesso. I dati relativi a consumi e usura possono essere utili a un’officina, ma la posizione del conducente, gli orari dei percorsi o l’associazione tra veicolo e persona possono richiedere cautele molto più stringenti.
Come gestire una richiesta di accesso
Prima di consegnare i dati, l’impresa dovrebbe verificare almeno quattro elementi. Occorre identificare chi presenta la richiesta, distinguere i dati personali da quelli non personali, chiarire la finalità della condivisione e applicare misure per evitare che informazioni su altri soggetti vengano divulgate senza motivo.
- Definire con precisione quali categorie di dati sono disponibili.
- Separare i dati dell’utente da quelli riferiti a terzi.
- Verificare la base giuridica prevista dal GDPR per ogni trattamento.
- Registrare accessi, trasferimenti, destinatari e tempi di conservazione.
Il Garante per la protezione dei dati personali ricorda che anche dati apparentemente tecnici, come indirizzi IP, geolocalizzazione e identificativi del dispositivo, possono essere dati personali. Per questo una semplice esportazione in formato CSV non risolve automaticamente il problema della conformità.
Nei progetti più delicati suggerisco di coinvolgere il responsabile della protezione dei dati, quando presente, già nella fase di progettazione. Correggere dopo un flusso di condivisione costruito male è più costoso e spesso meno efficace che introdurre subito pseudonimizzazione, controlli degli accessi e criteri di cancellazione.Cloud, contratti e condivisione tra imprese
Una parte significativa della disciplina riguarda i servizi di trattamento dei dati, compresi cloud ed edge computing. L’obiettivo è ridurre il vendor lock-in, cioè la situazione in cui cambiare fornitore diventa così difficile o costoso da sembrare impraticabile.
I fornitori devono facilitare l’esportazione dei dati in formati comuni e leggibili dalle macchine, offrire interfacce adeguate e rimuovere gli ostacoli tecnici che impediscono di cambiare servizio o di utilizzare più fornitori contemporaneamente.
La portabilità, però, non equivale a una migrazione automatica senza progettazione. Un database può essere esportato correttamente e tuttavia perdere funzionalità, integrazioni, permessi o configurazioni applicative. Prima di firmare un contratto cloud, conviene quindi verificare non soltanto il prezzo mensile, ma anche il formato di export, i tempi di assistenza e la possibilità di testare un ripristino.
Regole nei rapporti B2B
Quando la legge impone a un’impresa di condividere dati con un’altra impresa, le condizioni devono essere eque, ragionevoli e non discriminatorie. Il titolare dei dati può chiedere una compensazione ragionevole, ma le microimprese e le piccole imprese beneficiano di limiti specifici in diverse situazioni.
Il regolamento protegge inoltre le aziende dalle clausole contrattuali gravemente squilibrate. Questo è particolarmente utile per le PMI italiane, che spesso accettano condizioni standard senza avere il potere negoziale necessario per modificarle.
Leggi anche: Dati biometrici e sicurezza aziendale - cosa valutare?
Quando può intervenire il settore pubblico
In caso di necessità eccezionale, le autorità pubbliche possono chiedere dati detenuti da imprese per affrontare emergenze o svolgere compiti di interesse pubblico. La richiesta deve essere specifica, proporzionata e motivata, mentre i segreti commerciali e le informazioni personali devono ricevere una protezione adeguata.
Questa disciplina non va confusa con il Data Governance Act, che riguarda soprattutto la disponibilità e la condivisione affidabile dei dati del settore pubblico, i servizi di intermediazione e l’altruismo dei dati. Sono strumenti collegati, ma con funzioni diverse.
Che cosa devono fare ora le imprese italiane
Per un’azienda non basta aggiornare l’informativa privacy. La preparazione efficace parte da una mappa dei dati e arriva fino ai sistemi tecnici, ai contratti e alla gestione delle richieste degli utenti.- Inventariare i prodotti e i servizi connessi, indicando quali dati generano e dove vengono conservati.
- Classificare le informazioni tra dati personali, non personali, segreti commerciali e dati soggetti a diritti di terzi.
- Verificare se l’utente può accedere direttamente ai dati o deve presentare una richiesta.
- Preparare un’API o un sistema di esportazione in formato strutturato e leggibile.
- Aggiornare contratti, condizioni generali, informative e procedure interne.
- Testare la condivisione con fornitori esterni senza compromettere sicurezza e continuità operativa.
Un’azienda che vende sensori industriali, per esempio, dovrebbe sapere quali dati consegnare al cliente, con quali tempi, in quale formato e con quali costi. Dovrebbe anche chiarire quali elaborazioni restano proprietarie e come vengono protetti i dati relativi ai dipendenti che utilizzano il macchinario.
Il rischio più comune è trattare la conformità come un documento legale isolato. Nella realtà, privacy, cybersecurity, procurement e sviluppo prodotto devono lavorare insieme. Se il reparto IT non conosce ciò che il contratto promette, oppure se il commerciale vende accessi che la piattaforma non può garantire, il problema emerge solo davanti alla prima contestazione.
Non esiste un costo standard per l’adeguamento. Per una PMI con pochi prodotti e sistemi moderni può bastare una revisione organizzativa e tecnica contenuta; per un produttore industriale con molti modelli, reti proprietarie e contratti internazionali il lavoro può richiedere mesi. La variabile decisiva non è la dimensione dell’azienda, ma il livello di tracciabilità e interoperabilità già presente.
La scelta più solida per il 2026 nasce dalla qualità del dato
Il regolamento non obbliga le imprese a condividere tutto con chiunque. Chiede piuttosto di costruire un sistema in cui l’accesso sia possibile, motivato, sicuro e compatibile con la protezione delle persone e dei segreti commerciali.
Per cittadini e aziende, il vantaggio più concreto sarà poter usare meglio i dati già prodotti dai dispositivi e dai servizi acquistati. Per i fornitori, la sfida sarà trasformare l’interoperabilità da vincolo normativo in un elemento di fiducia e di competitività.
La strada più prudente consiste nel partire dai flussi realmente utilizzati, testare una richiesta di accesso e simulare una migrazione cloud prima che diventi urgente. Chi conosce oggi i propri dati, i propri contratti e i propri limiti tecnici arriverà alle prossime scadenze con meno costi e molte più possibilità di innovare.
