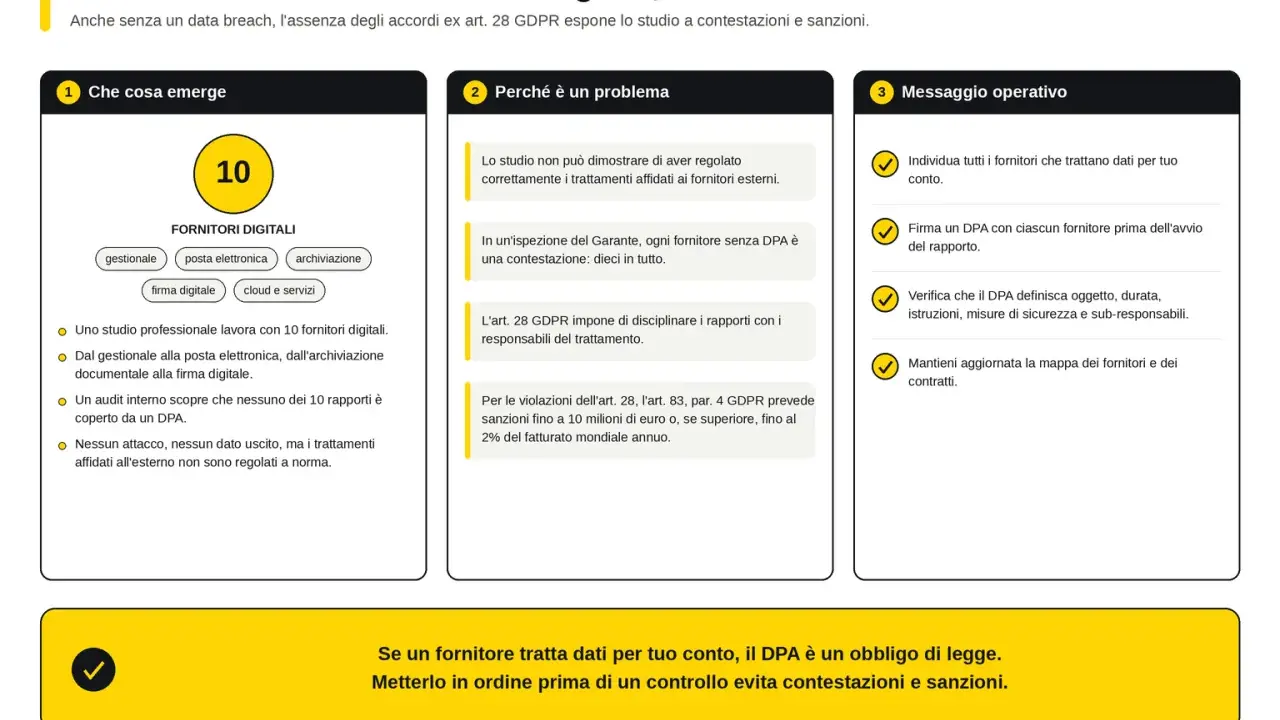
Affidare a un CRM, a un servizio cloud o a un’agenzia marketing i dati dei clienti non significa smettere di esserne responsabili. Il data processing agreement definisce regole, limiti e responsabilità del fornitore che tratta dati personali per conto dell’azienda, trasformando un rapporto commerciale in un processo verificabile e coerente con il GDPR.
Le regole essenziali per proteggere i dati affidati a un fornitore
- Obbligo scritto quando un soggetto tratta dati personali per conto del titolare.
- Articolo 28 del GDPR come riferimento per contenuti, istruzioni e responsabilità.
- Sub-responsabili autorizzati e sottoposti a obblighi di protezione equivalenti.
- Sicurezza, incidenti e audit devono essere descritti con indicazioni operative, non con formule generiche.
- Ruoli reali determinati dalle attività svolte, non soltanto dal nome usato nel contratto.
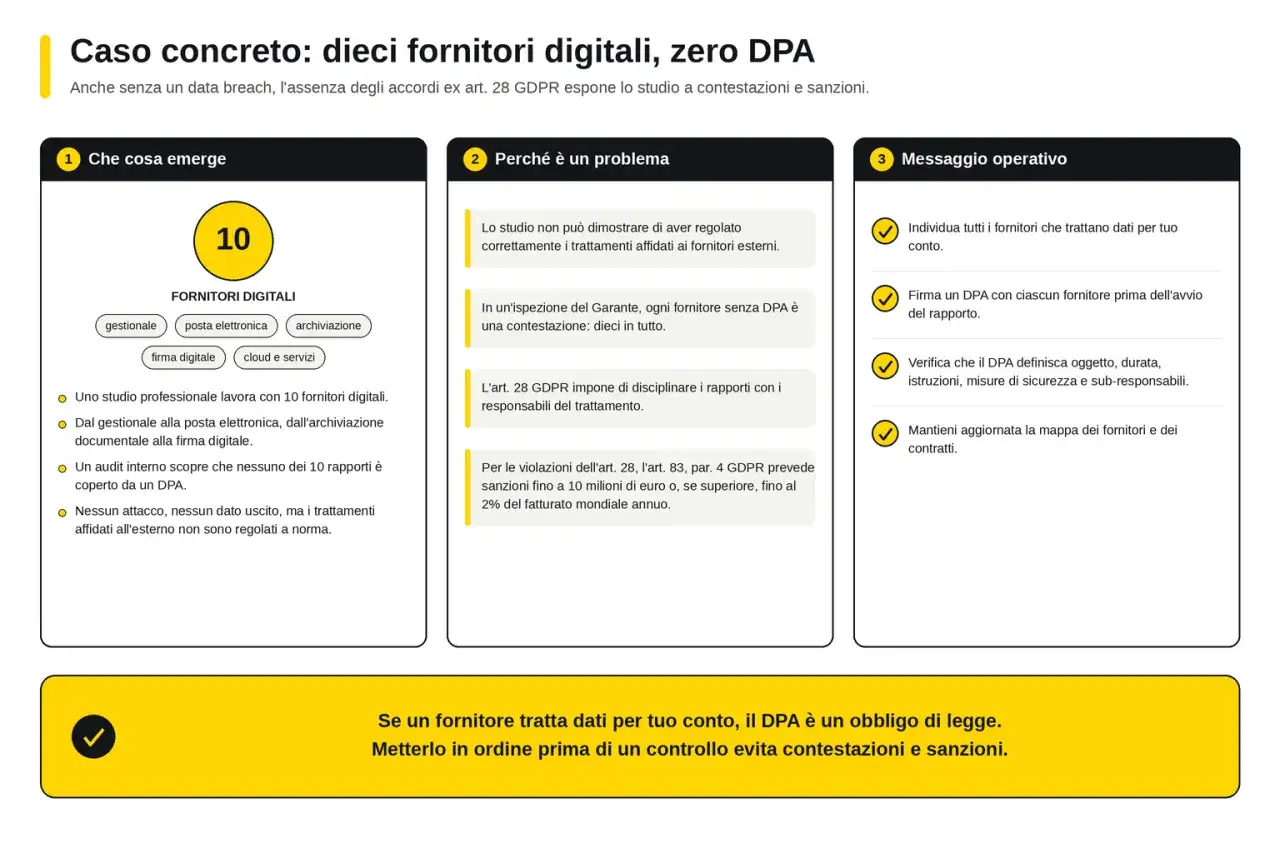
Che cos’è e quando serve un accordo sul trattamento dei dati
Il documento serve quando un’azienda, il titolare del trattamento, incarica un’altra organizzazione di gestire dati personali secondo le proprie istruzioni. È il caso, per esempio, di un software CRM che conserva i contatti commerciali, di un provider cloud che archivia documenti del personale o di un call center che contatta i clienti per conto dell’azienda.
Nel linguaggio del GDPR, il fornitore è il responsabile del trattamento. Non decide autonomamente perché e come usare quei dati, ma esegue attività definite dal titolare. Il contratto che regola il rapporto deve essere scritto, anche in formato elettronico, e deve vincolare entrambe le parti.
La necessità non dipende dalle dimensioni dell’impresa. Anche una piccola attività italiana che usa un gestionale online, un servizio di newsletter o una piattaforma per le paghe può avere bisogno di questo accordo. La domanda corretta non è “il fornitore vede i dati?”, ma “tratta dati personali per conto della mia organizzazione?”.
La distinzione è importante perché un contratto commerciale generico raramente descrive con sufficiente precisione finalità, categorie di dati, misure di sicurezza e gestione degli incidenti. Nella mia valutazione, un documento che si limita a dire “il fornitore rispetta il GDPR” lascia scoperti proprio i punti più delicati.
Cosa deve contenere per essere realmente utile
L’articolo 28 del GDPR richiede che l’accordo descriva almeno la materia trattata, la durata, la natura e la finalità del trattamento, i tipi di dati personali, le categorie di interessati e i diritti e obblighi del titolare. Non è un elenco burocratico. Serve a impedire che il fornitore allarghi il proprio margine d’azione senza che l’azienda se ne accorga.
Un testo ben costruito dovrebbe chiarire questi elementi:
| Elemento | Cosa specificare | Perché conta |
|---|---|---|
| Oggetto e durata | Servizio svolto, sistemi coinvolti e periodo di conservazione | Evita trattamenti indefiniti o dati lasciati online dopo la fine del servizio |
| Istruzioni | Operazioni consentite, finalità e limiti d’uso | Impedisce al responsabile di usare i dati per finalità proprie |
| Categorie di dati | Dati anagrafici, contatti, dati di pagamento, dati particolari | Permette di scegliere misure di sicurezza proporzionate al rischio |
| Interessati | Clienti, dipendenti, candidati, utenti o fornitori | Rende più chiaro quali diritti e richieste potrebbero emergere |
| Sicurezza | Accessi, cifratura, backup, logging, segregazione e continuità operativa | Trasforma l’obbligo generale in controlli verificabili |
Il responsabile deve trattare i dati soltanto su istruzioni documentate, garantire la riservatezza delle persone autorizzate e adottare misure tecniche e organizzative adeguate. Deve inoltre assistere il titolare nella gestione delle richieste degli interessati, nella sicurezza, nella notifica delle violazioni e, quando necessario, nella valutazione d’impatto.
La clausola sulla cancellazione o restituzione dei dati merita particolare attenzione. Alla fine del rapporto bisogna stabilire se i dati devono essere restituiti, cancellati o conservati per un periodo limitato imposto dalla legge, indicando anche come saranno gestite le copie di backup. Una frase vaga sulla “restituzione dei dati” non risolve il problema se il fornitore conserva archivi tecnici per altri 90 giorni.
Titolare, responsabile e sub-responsabile non sono la stessa cosa
Il ruolo delle parti si determina guardando alle attività effettive. Non basta chiamare una società “responsabile” nel contratto se, nella pratica, decide autonomamente finalità e strumenti essenziali del trattamento. Il Garante italiano e l’EDPB insistono proprio su questo punto: la sostanza del rapporto prevale sull’etichetta contrattuale.
Un esempio semplice aiuta. Un’azienda che affida a un provider l’invio di newsletter decide il pubblico, la finalità e il contenuto della comunicazione. Il provider esegue il servizio e, in linea generale, agisce come responsabile. Se però usa gli stessi contatti per costruire un proprio database commerciale, quella nuova finalità non può essere nascosta dentro l’accordo originario.
La gestione dei sub-responsabili
Molti servizi digitali coinvolgono altri operatori. Un software può usare un’infrastruttura cloud esterna, un servizio di assistenza può affidare parte delle chiamate a un partner e una piattaforma di mailing può appoggiarsi a fornitori specializzati nell’invio.
Il responsabile non può coinvolgere liberamente questi sub-responsabili. Serve un’autorizzazione specifica o generale del titolare e, quando l’autorizzazione è generale, il titolare deve essere informato delle modifiche previste e deve poter sollevare obiezioni. Il sub-responsabile deve assumere obblighi di protezione equivalenti a quelli previsti nell’accordo principale.
Io preferisco sempre un registro aggiornato dei sub-responsabili, con nome, servizio svolto, Paese di trattamento e data dell’ultima verifica. È molto più utile di una pagina generica con decine di nomi, soprattutto quando il titolare deve capire rapidamente chi può accedere ai dati.
Leggi anche: Privacy su dispositivi condivisi - come non lasciare dati
Trasferimenti fuori dallo Spazio economico europeo
Se i dati vengono trasferiti fuori dallo Spazio economico europeo, il contratto deve indicare il meccanismo giuridico utilizzato e le eventuali garanzie aggiuntive. Le clausole contrattuali standard possono essere necessarie, ma non sostituiscono automaticamente le clausole sul rapporto tra titolare e responsabile previste dall’articolo 28.
Non è sufficiente leggere “i dati possono essere trattati a livello globale”. Occorre sapere in quali Paesi possono finire, quali fornitori vi accedono e come vengono gestiti accessi governativi, cifratura e misure supplementari. Un trasferimento internazionale mal documentato può diventare il punto più debole dell’intera catena.
Come controllare il fornitore prima della firma
Un accordo efficace nasce prima della firma. Il titolare deve verificare se il fornitore offre garanzie sufficienti rispetto al rischio concreto, non limitarsi a scaricare un modello e allegarlo all’ordine di acquisto.
- Mappare i dati. Elencare quali informazioni saranno trattate, da chi, per quale scopo e attraverso quali sistemi.
- Verificare il fornitore. Esaminare misure di sicurezza, certificazioni, accessi amministrativi, gestione dei backup e precedenti incidenti.
- Controllare i sub-responsabili. Chiedere l’elenco aggiornato e una procedura chiara per le nuove nomine.
- Definire gli incidenti. Stabilire come e quando il fornitore deve informare il titolare di una violazione.
- Concordare l’uscita. Precisare restituzione, cancellazione, tempi tecnici e gestione delle copie residue.
Il GDPR impone al titolare di notificare una violazione all’autorità, quando ricorrono le condizioni previste, entro 72 ore dalla conoscenza dell’evento. Per questo, nel contratto è ragionevole prevedere una comunicazione del responsabile molto più rapida, per esempio entro 24 ore o senza ingiustificato ritardo. Le 24 ore non sono un termine universale imposto dal GDPR, ma una scelta organizzativa utile a lasciare tempo per valutare l’incidente.
Anche il diritto di audit deve essere concreto. Si possono prevedere questionari annuali, documenti di sicurezza, report indipendenti o verifiche mirate in caso di incidente. Un diritto di ispezione troppo ampio può essere difficile da esercitare e costoso per entrambe le parti, mentre un audit completamente escluso rende quasi impossibile verificare le promesse contrattuali.
Per i fornitori cloud, io controllerei almeno la localizzazione dei dati, la gestione degli account privilegiati, la cifratura a riposo e in transito, i tempi di ripristino e la procedura di cancellazione. Una certificazione può essere un buon indicatore, ma non sostituisce la valutazione del servizio specifico che l’azienda sta acquistando.
Gli errori che rendono debole l’accordo
Il primo errore è usare un modello generico senza adattarlo al trattamento reale. Un documento pensato per un servizio di assistenza clienti non descrive automaticamente un software che gestisce dati sanitari o informazioni sui dipendenti.
Il secondo è confondere la sicurezza con una dichiarazione di principio. Scrivere “il responsabile adotta misure adeguate” dice poco. Meglio indicare almeno autenticazione multifattore dove applicabile, gestione degli accessi, backup, registrazione degli eventi, formazione del personale e tempi di risposta agli incidenti.
Un altro problema frequente riguarda l’autorizzazione ai sub-responsabili. Una lista pubblicata online non chiarisce sempre se il titolare può opporsi, entro quale termine e con quali conseguenze operative. La procedura deve essere leggibile anche da chi non ha seguito la trattativa iniziale.
Ci sono poi clausole che sembrano protettive, ma spostano solo il problema. Un responsabile che limita ogni audit a un questionario predefinito può rendere il controllo poco incisivo. Al contrario, un titolare che pretende accesso illimitato ai sistemi del fornitore può creare rischi di sicurezza e costi sproporzionati.
Infine, non bisogna considerare il contratto una forma di esonero dalla responsabilità. Il titolare resta responsabile delle proprie decisioni e deve scegliere fornitori affidabili, impartire istruzioni comprensibili e controllare il rapporto. Il responsabile, dal canto suo, risponde degli obblighi che il GDPR gli attribuisce direttamente e di quelli assunti nel contratto.
La firma è l’inizio del controllo, non la sua conclusione
Un buon accordo sul trattamento dei dati deve restare collegato alla realtà operativa. Se cambia il software, entra un nuovo sub-responsabile, vengono raccolti dati più sensibili o il servizio si sposta in un altro Paese, anche il documento deve essere rivalutato.
Per le aziende italiane, una revisione almeno annuale è un punto di partenza ragionevole, con verifiche aggiuntive dopo incidenti, cambiamenti tecnologici o modifiche sostanziali al servizio. Il controllo dovrebbe coinvolgere privacy, IT, acquisti e, quando il rischio lo richiede, consulenza legale.
La mia regola pratica è semplice: se il contratto non permette di rispondere rapidamente a chi può vedere i dati, perché li vede, dove finiscono e cosa succede quando il rapporto termina, non è ancora abbastanza preciso. La protezione efficace nasce dall’allineamento tra clausole scritte, configurazioni tecniche e comportamenti quotidiani.
