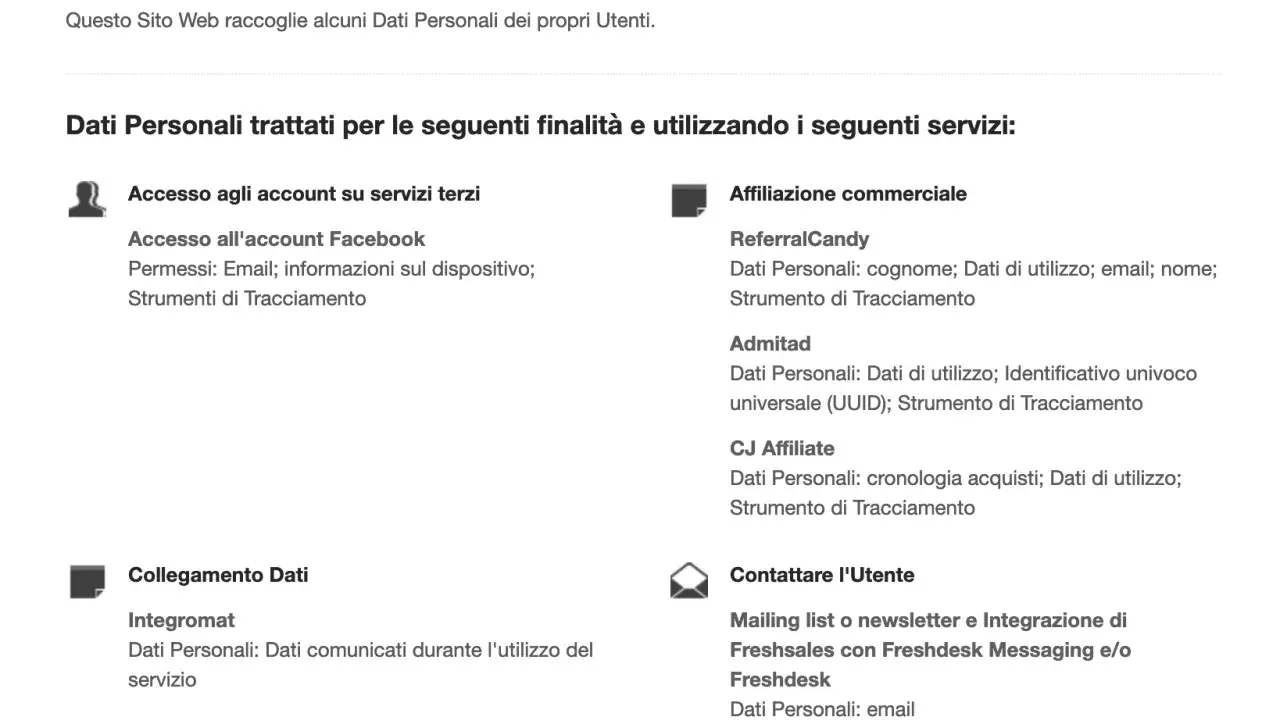
Quando un utente lascia nome, email o numero di telefono su un sito, deve capire subito chi userà quei dati, per quale motivo e per quanto tempo. Un’informativa privacy ben fatta risponde a queste domande senza nascondersi dietro formule incomprensibili e aiuta anche l’azienda a gestire meglio marketing, fornitori digitali e sicurezza. In questa guida chiarisco cosa deve contenere, come collegarla ai cookie e quali errori evitare nel 2026.
Le regole essenziali per informare correttamente gli utenti
- Trasparenza: spiegare dati, finalità, basi giuridiche e destinatari con parole comprensibili.
- Consenso: serve solo quando la legge lo richiede e deve essere libero, specifico e revocabile.
- Cookie: gli strumenti non tecnici richiedono una scelta preventiva prima dell’attivazione.
- Conservazione: indicare un periodo preciso oppure i criteri usati per determinarlo.
- Aggiornamenti: il documento va rivisto quando cambiano strumenti, fornitori o finalità.
Che cos’è e quando serve l’informativa sul trattamento
Il documento previsto dal GDPR informa l’interessato sul modo in cui vengono trattati i suoi dati personali. Non è un’autorizzazione generica e non sostituisce sempre il consenso: informare e raccogliere il consenso sono due attività diverse.
Un sito deve fornire l’informazione quando raccoglie dati attraverso un modulo contatti, una registrazione, un acquisto, una newsletter o strumenti di analisi. Anche dati apparentemente semplici, come l’indirizzo IP associato ad altre informazioni, possono rientrare nella disciplina dei dati personali.
La base giuridica cambia in base allo scopo. Per esempio, gestire un ordine può richiedere l’esecuzione di un contratto, mentre inviare comunicazioni promozionali richiede spesso il consenso. In altri casi possono essere rilevanti un obbligo di legge o il legittimo interesse, che deve essere valutato bilanciando gli interessi dell’organizzazione con i diritti dell’utente.
Il mio criterio è semplice: per ogni dato bisogna poter completare la frase “lo raccolgo perché...”. Se la risposta è vaga, anche il testo finale sarà probabilmente troppo generico.
Gli elementi che il documento deve contenere
Gli articoli 13 e 14 del GDPR indicano le informazioni principali da fornire. Non esiste un modello universale valido per ogni sito, perché il contenuto dipende dai dati raccolti, dagli strumenti utilizzati e dal ruolo dell’azienda.
| Informazione | Cosa deve capire l’utente |
|---|---|
| Titolare del trattamento | Nome, sede e contatti dell’organizzazione che decide finalità e modalità del trattamento. |
| Finalità | Perché i dati vengono utilizzati, ad esempio per rispondere a una richiesta o inviare newsletter. |
| Base giuridica | La ragione legale che rende lecito ogni specifico trattamento. |
| Dati raccolti | Le categorie di informazioni trattate e, se necessario, l’eventuale obbligatorietà del conferimento. |
| Destinatari | Fornitori, consulenti, piattaforme e altri soggetti che possono accedere ai dati. |
| Conservazione | Il periodo previsto oppure i criteri concreti per stabilirlo. |
| Diritti | Come chiedere accesso, rettifica, cancellazione, limitazione, portabilità o opposizione. |
| Trasferimenti | Se i dati escono dallo Spazio economico europeo, quali garanzie li proteggono. |
La differenza tra raccolta diretta e indiretta
Quando l’utente inserisce personalmente i dati, si applica soprattutto l’articolo 13. L’informazione deve essere disponibile al momento della raccolta, non dopo la compilazione del modulo o in una pagina difficilmente raggiungibile.
Se i dati arrivano da un’altra fonte, entra in gioco l’articolo 14. In linea generale, l’interessato deve essere informato entro un termine ragionevole e comunque non oltre un mese dalla raccolta, oppure al momento della prima comunicazione o della comunicazione a un altro destinatario.
Il testo dovrebbe inoltre indicare, quando applicabile, il contatto del responsabile della protezione dei dati, l’eventuale profilazione, la logica delle decisioni automatizzate e il diritto di presentare un reclamo all’autorità di controllo.
Come scrivere un testo chiaro e davvero utile
Una pagina lunga non è automaticamente più trasparente. Se l’utente deve attraversare paragrafi identici per capire perché gli viene chiesto il numero di telefono, il documento non sta svolgendo bene la sua funzione.
Organizza le informazioni per finalità
La struttura più leggibile collega ogni finalità ai dati usati, alla base giuridica, ai destinatari e al periodo di conservazione. Un esempio pratico può essere questo: modulo contatti, nome ed email, risposta alla richiesta, base contrattuale o precontrattuale, conservazione per il tempo necessario a gestire la comunicazione e gli eventuali obblighi successivi.
Marketing, assistenza clienti, fatturazione e analisi del traffico non dovrebbero essere mescolati in un unico paragrafo. Separare gli scopi rende più facile capire quali campi sono necessari e quali servizi opzionali possono essere rifiutati.
Leggi anche: Privacy by design - principi e applicazioni secondo il GDPR
Usa una struttura a più livelli
Per un sito articolato consiglio un’informazione multilivello. La prima schermata deve dare il quadro essenziale, mentre una pagina estesa può approfondire dettagli tecnici e categorie di fornitori.
- Livello breve con titolare, finalità principali e collegamento al testo completo.
- Livello esteso con basi giuridiche, tempi, destinatari, trasferimenti e diritti.
- Informazioni contestuali vicino al modulo o al pulsante che attiva la raccolta.
Nei moduli eviterei caselle già selezionate e formule come “accetto tutto”. Per la newsletter, la scelta deve essere separata da quella necessaria per ricevere un servizio. Il silenzio, la navigazione o una casella preselezionata non dimostrano un consenso valido.
Cookie e strumenti di tracciamento richiedono un controllo separato
La pagina sul trattamento dei dati e la cookie policy sono collegate, ma non sono la stessa cosa. La prima descrive l’insieme dei trattamenti del sito, mentre la seconda deve spiegare quali cookie o identificatori vengono installati, da chi, con quali finalità e per quanto tempo.
| Categoria | Consenso | Indicazioni pratiche |
|---|---|---|
| Cookie tecnici | In genere non necessario | Sono indispensabili per funzioni richieste dall’utente, ma devono essere descritti. |
| Analytics | Dipende dalla configurazione | Non sono automaticamente esenti. Contano finalità, minimizzazione e modalità di gestione. |
| Profilazione e marketing | Necessario prima dell’attivazione | Il banner deve consentire una scelta libera, informata e modificabile. |
| Servizi di terze parti | Dipende dallo strumento | Vanno identificati i fornitori e chiarito il possibile trasferimento dei dati. |
In Italia, per gli strumenti diversi da quelli strettamente tecnici, il banner dovrebbe bloccare l’attivazione fino alla scelta dell’utente. I pulsanti per accettare e rifiutare devono essere realmente equilibrati, senza rendere il rifiuto quasi invisibile.
Lo scrolling da solo non è una modalità affidabile per raccogliere il consenso. Anche il cosiddetto cookie wall richiede grande cautela e può essere problematico se impedisce l’accesso senza offrire un’alternativa equivalente.
La scelta deve essere registrata e modificabile dal sito. Dopo un rifiuto non è corretto riproporre il banner a ogni visita; le linee guida italiane prevedono eccezioni, tra cui un cambiamento significativo delle condizioni o il trascorrere di almeno 6 mesi.
Diritti, conservazione e aggiornamenti da gestire nel tempo
Gli utenti possono chiedere accesso ai propri dati, rettifica, cancellazione, limitazione del trattamento e portabilità. Possono anche opporsi a determinati usi, soprattutto quando la base giuridica è il legittimo interesse o quando i dati vengono utilizzati per marketing diretto.
La richiesta va indirizzata al titolare attraverso un contatto facilmente individuabile. In genere la risposta deve arrivare entro un mese; nei casi complessi il termine può essere prorogato di altri due mesi, informando l’interessato del motivo.
Il GDPR non impone un unico numero di giorni valido per tutti i dati. La conservazione deve essere coerente con lo scopo: un messaggio del modulo contatti non dovrebbe restare archiviato senza limite, mentre fatture e documenti contabili seguono obblighi specifici più lunghi.
La revisione non va fatta solo quando cambia la legge. Io la programmerei almeno ogni 6 o 12 mesi e ogni volta che vengono aggiunti un CRM, una piattaforma newsletter, un pixel pubblicitario, un nuovo modulo o un fornitore cloud.
Per aziende e professionisti, questa manutenzione ha anche un valore operativo. Costringe a sapere dove finiscono i dati, chi può consultarli e quali integrazioni sono davvero indispensabili. È un piccolo esercizio di governance che spesso fa emergere duplicazioni, accessi eccessivi e strumenti dimenticati.
Gli errori che la rendono solo una formalità
- Copiare un modello generico senza verificare moduli, plugin, fornitori e trasferimenti effettivi.
- Indicare “finalità commerciali” senza distinguere newsletter, profilazione e comunicazioni relative a un contratto.
- Scrivere che i dati saranno conservati “per il tempo necessario” senza spiegare quale criterio verrà applicato.
- Raccogliere un unico consenso per più scopi indipendenti.
- Attivare strumenti di marketing prima che l’utente abbia espresso una scelta.
- Dimenticare i dati raccolti indirettamente da piattaforme pubblicitarie, social network o partner commerciali.
- Lasciare una versione superata dopo aver cambiato software o modalità di analisi.
L’errore più costoso, a mio avviso, è confondere la completezza con la trasparenza. Un documento di 15 pagine che non riflette il funzionamento reale del sito protegge poco; una pagina più breve, precisa e aggiornata permette invece all’utente di scegliere con cognizione e all’azienda di dimostrare una gestione più solida.
La verifica finale prima di pubblicare la pagina
Prima della pubblicazione conviene seguire ogni percorso del sito come farebbe un visitatore. Controlla il modulo contatti, la newsletter, il checkout, il banner cookie e gli eventuali contenuti incorporati, verificando che ogni trattamento descritto esista davvero e che nessuno strumento non necessario parta in anticipo.
- Identifica tutti i dati e tutti i fornitori coinvolti.
- Collega ogni finalità a una base giuridica precisa.
- Indica tempi o criteri di conservazione realistici.
- Rendi semplici consenso, rifiuto e revoca.
- Conserva le prove delle scelte e delle revisioni effettuate.
La qualità si misura nella coerenza tra ciò che la pagina promette e ciò che il sito fa realmente. Quando questa corrispondenza è chiara, la privacy smette di essere un testo da nascondere nel footer e diventa una parte concreta della fiducia digitale.
