Quando una piattaforma digitale può analizzare immagini, video o messaggi privati per individuare abusi sui minori, la tutela dei bambini entra inevitabilmente in contatto con la riservatezza delle comunicazioni. In questo articolo chiarisco che cosa indica davvero il progetto europeo noto come chat control eu, qual è la situazione a settembre 2026, come funzionano i controlli e quali conseguenze possono avere per cittadini, aziende e servizi cifrati.
I punti essenziali da capire prima di formarsi un’opinione
- Obiettivo principale è contrastare la diffusione di materiale di abuso sessuale sui minori e il grooming online.
- La misura temporanea oggi consente ai fornitori di svolgere controlli volontari, non impone a ogni app di leggere tutte le chat.
- Le comunicazioni protette da crittografia end-to-end sono escluse dall’attuale deroga temporanea.
- La legge permanente è ancora in negoziazione e potrebbe introdurre valutazioni del rischio, misure preventive e ordini di rilevamento mirati.
- Il vero punto di equilibrio riguarda sicurezza dei minori, protezione dei dati e affidabilità degli algoritmi.
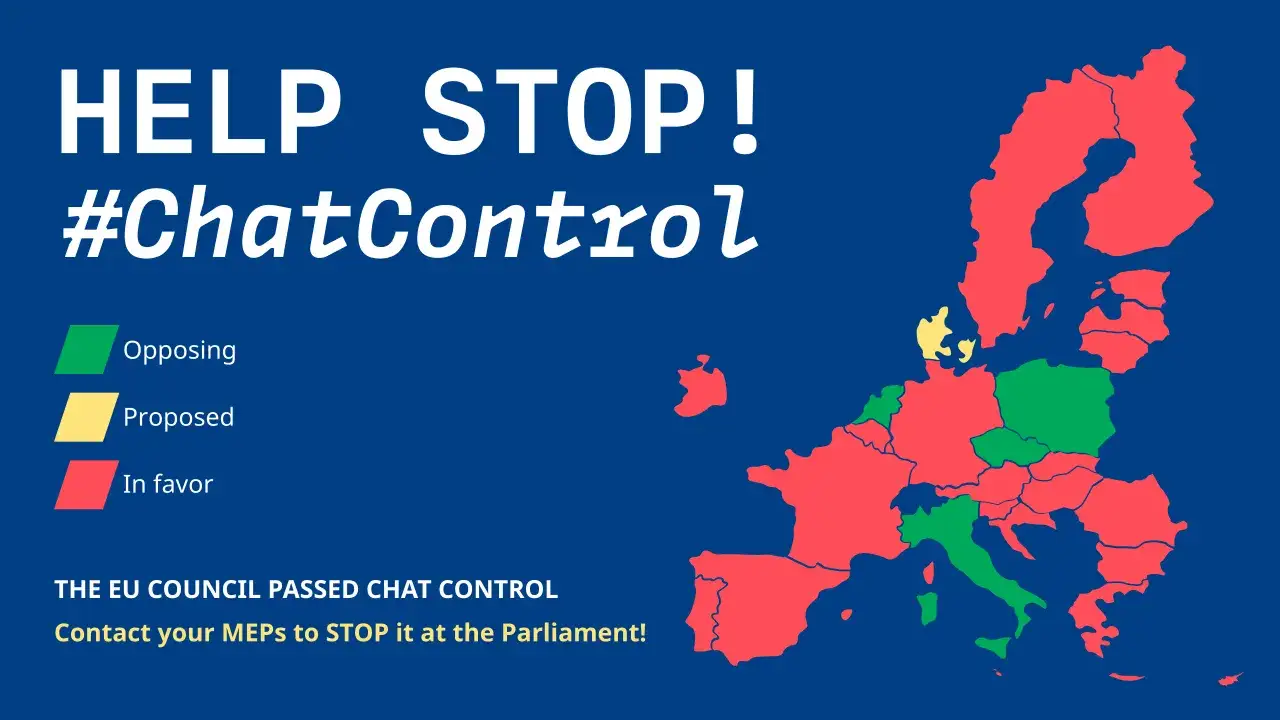
Che cosa indica davvero il progetto europeo
Il nome “chat control” non identifica una singola applicazione né un sistema già installato su tutti gli smartphone. È l’etichetta usata per descrivere le proposte dell’Unione europea contro gli abusi sessuali sui minori online, ufficialmente collegate al regolamento sulla prevenzione e il contrasto del materiale pedopornografico.
La Commissione europea ha proposto un quadro comune per obbligare i servizi digitali a valutare i rischi, adottare misure preventive e, in determinati casi, individuare, segnalare e rimuovere contenuti illegali. Il problema nasce perché alcune di queste attività possono coinvolgere dati e comunicazioni che normalmente sarebbero protetti dalle regole sulla privacy elettronica.
La ragione politica è comprensibile. I dati citati dalla Commissione parlano di oltre 23 milioni di segnalazioni nel 2025, contenenti circa 61,8 milioni di file. Ma una segnalazione non equivale automaticamente a un reato accertato, ed è proprio qui che la tecnologia deve essere valutata con prudenza.
La situazione a settembre 2026
La misura provvisoria precedente è scaduta il 3 aprile 2026. Dopo mesi di discussioni, il Parlamento europeo ha approvato a luglio una versione più limitata e il Consiglio dell’UE ha dato l’approvazione definitiva il 23 luglio.
Il nuovo regime temporaneo consente ai fornitori di riprendere, su base volontaria, la ricerca e la segnalazione di materiale di abuso sessuale sui minori. La deroga si applica fino al 3 aprile 2028, oppure fino all’entrata in vigore di un quadro permanente, se questo arriverà prima.
La legge definitiva, invece, non è ancora conclusa. Parlamento e Consiglio stanno negoziando un testo che potrebbe rendere permanenti alcuni obblighi di prevenzione e introdurre regole più precise sugli ordini di rilevamento.
Come possono funzionare i controlli sui contenuti
Non esiste un unico strumento tecnico. A seconda del contenuto e della versione legislativa considerata, si parla di hashing delle immagini, classificatori basati sull’intelligenza artificiale e analisi di determinati segnali comportamentali.
| Metodo | Che cosa cerca | Limite principale |
|---|---|---|
| Hash di immagini e video | File già identificati e associati a materiale illecito | Può non riconoscere contenuti modificati o nuovi |
| Hash percettivo | Versioni ridimensionate, ritagliate o leggermente alterate di un file noto | Resta dipendente dalla qualità del database di riferimento |
| Classificatori AI | Materiale nuovo o schemi linguistici collegati al grooming | Può produrre falsi positivi e interpretare male il contesto |
| Segnalazioni degli utenti | Contenuti indicati da vittime, utenti o organizzazioni autorizzate | La segnalazione deve essere verificata da persone competenti |
Un hash è una sorta di impronta digitale del file. Se una fotografia già catalogata viene caricata di nuovo, il sistema può confrontare l’impronta senza dover analizzare ogni volta l’immagine nello stesso modo. È una tecnica relativamente precisa per il materiale già noto, ma non risolve il problema dei contenuti inediti.
Più delicata è l’analisi dei testi. Un algoritmo può individuare parole, sequenze o comportamenti che sembrano indicare grooming, ma il linguaggio umano dipende dal contesto. Ironia, citazioni, errori di traduzione o conversazioni innocue possono generare segnalazioni errate.
Leggi anche: Data privacy framework in azienda - come costruirlo davvero
Che cosa cambia con un ordine di rilevamento
Nella proposta permanente, il rilevamento obbligatorio non dovrebbe partire automaticamente per ogni servizio. Il modello discusso prevede prima una valutazione del rischio, poi misure di mitigazione e, solo se queste risultano insufficienti, un possibile ordine mirato e limitato nel tempo.
La posizione del Parlamento europeo punta a richiedere anche un controllo giudiziario e a rivolgere l’ordine a utenti o gruppi specifici collegati da ragionevoli motivi a materiale illecito. Il Consiglio, invece, ha sostenuto un’impostazione più ampia su alcuni aspetti. Finché non esiste un testo finale, non è corretto presentare una sola versione come già approvata.
Privacy e crittografia end-to-end sono il nodo centrale
La crittografia end-to-end fa sì che il contenuto sia leggibile soltanto dal mittente e dal destinatario. Nemmeno il fornitore del servizio dovrebbe poterlo vedere in chiaro. Per questo, introdurre un controllo direttamente dentro una comunicazione cifrata può indebolire la promessa di riservatezza, anche se l’obiettivo dichiarato è limitato.
La misura temporanea reintrodotta nel 2026 esclude le comunicazioni alle quali è stata, viene o sarà applicata la crittografia end-to-end. Questo significa che non esiste oggi un obbligo europeo generale di creare una “porta sul retro” nelle app cifrate.
La discussione sulla legge permanente resta però aperta. Il Parlamento vuole proteggere la cifratura e impedire la sorveglianza generalizzata, mentre altri decisori ritengono che un sistema troppo limitato possa lasciare fuori una parte importante degli abusi.
Le autorità europee per la protezione dei dati hanno espresso dubbi sulla proporzionalità di controlli generalizzati e sui rischi per il segreto delle comunicazioni. A mio giudizio, questo non è un dettaglio tecnico: un falso positivo in una chat privata può esporre una persona innocente a un’indagine, a una sospensione dell’account o alla conservazione di dati molto sensibili.
Che cosa sostiene ciascuna parte del confronto
Il fronte favorevole considera indispensabile mantenere la capacità dei servizi di individuare materiale illegale. Le segnalazioni delle piattaforme sono spesso il punto di partenza delle indagini e, senza una collaborazione stabile tra aziende e autorità, molti casi possono rimanere invisibili.
Chi critica il progetto non difende gli abusi. Contesta soprattutto l’idea che sistemi automatici possano analizzare grandi quantità di comunicazioni private con sufficiente precisione, senza creare un modello di monitoraggio preventivo applicabile in futuro anche ad altri reati.
| Argomento | Possibile vantaggio | Rischio da controllare |
|---|---|---|
| Rilevamento di materiale noto | Può facilitare la rimozione rapida di file già identificati | Errori nei database o uso improprio degli indicatori |
| Analisi AI del grooming | Può aiutare a individuare comportamenti predatori nuovi | Falsi positivi, bias e interpretazione fuori contesto |
| Centro europeo specializzato | Può filtrare le segnalazioni e coordinare le autorità nazionali | Concentrazione di grandi quantità di dati sensibili |
| Ordini mirati | Riduce l’idea di una scansione indiscriminata | Serve una soglia chiara, controllo indipendente e ricorso effettivo |
Il compromesso più ragionevole, secondo me, passa da tre condizioni. La prima è distinguere nettamente il materiale già noto dalle inferenze dell’intelligenza artificiale. La seconda è escludere la sorveglianza generalizzata. La terza è garantire una verifica umana e un rimedio rapido per chi viene segnalato per errore.
Che cosa significa per cittadini e aziende italiane
Per l’utente italiano, la conseguenza più immediata è controllare la politica del servizio utilizzato. Le informazioni importanti sono il tipo di contenuti analizzati, la conservazione dei dati, la gestione dei falsi positivi e l’eventuale uso della crittografia end-to-end.
- Non confondere la misura temporanea con l’obbligo di installare un’app europea di sorveglianza.
- Verificare se il servizio distingue tra contenuti pubblici, messaggi privati e comunicazioni cifrate.
- Usare i canali ufficiali per contestare una sospensione o una segnalazione errata.
- Evitare di condividere materiale sensibile in servizi che non spiegano chiaramente tempi e finalità del trattamento.
Per una startup o una piattaforma italiana, il tema diventa soprattutto organizzativo. Servono una mappatura dei dati, procedure per gestire le segnalazioni, controlli sugli accessi interni e documentazione capace di dimostrare che la tecnologia viene usata solo per lo scopo autorizzato.
Le aziende dovrebbero anche separare i sistemi di moderazione ordinaria dai processi che possono portare a una segnalazione alle autorità. Un algoritmo può suggerire un’anomalia, ma la decisione con conseguenze legali dovrebbe prevedere revisione umana, tracciabilità e possibilità di ricorso.
Il nuovo Centro europeo previsto dalla proposta permanente dovrebbe aiutare a filtrare le segnalazioni, mantenere indicatori tecnici e coordinare il rapporto con Europol e autorità nazionali. Non è però una garanzia automatica di tutela dei dati: la qualità del sistema dipenderà dalle regole di accesso, dai tempi di conservazione e dai controlli indipendenti.
La decisione da tenere d’occhio prima di cambiare app
A settembre 2026 la risposta più corretta è questa: l’Unione europea ha riattivato una deroga temporanea per il rilevamento volontario di materiale di abuso sessuale sui minori, mentre la disciplina permanente è ancora in discussione.
Non è quindi preciso dire che l’UE abbia già autorizzato la lettura indiscriminata di tutte le chat. Allo stesso tempo, sarebbe ingenuo liquidare il tema come una semplice bufala, perché le proposte toccano davvero il rapporto tra moderazione automatica, dati personali e riservatezza delle comunicazioni.
Io guarderei meno agli slogan e più a quattro elementi concreti: chi può ordinare il controllo, quali utenti può riguardare, quali tecnologie sono ammesse e quanto a lungo vengono conservati i dati. Saranno questi dettagli, più del nome “chat control”, a stabilire se il nuovo quadro proteggerà i minori senza trasformare la privacy digitale in un’eccezione.
