Un modulo online chiede informazioni sulla salute, un’azienda raccoglie dati biometrici per controllare gli accessi o un reparto HR archivia certificati medici. In questi casi non si gestiscono semplici dati personali, ma dati particolari soggetti a condizioni più rigide, maggiori garanzie e controlli più attenti. Vediamo cosa rientra in questa categoria, quando il trattamento è possibile e quali misure adottare in Italia.
La regola di base è proteggere il dato prima ancora di utilizzarlo
- Salute, biometria, genetica, orientamento sessuale e altri ambiti rientrano nelle categorie più tutelate.
- Il trattamento è vietato in linea generale, salvo una specifica eccezione prevista dall’articolo 9 del GDPR.
- Servono sempre una base giuridica dell’articolo 6 e una condizione aggiuntiva dell’articolo 9.
- Il consenso deve essere esplicito, specifico e realmente libero, non una casella generica inserita in un modulo.
- La gestione corretta richiede minimizzazione, accessi limitati, tempi di conservazione definiti e sicurezza adeguata.
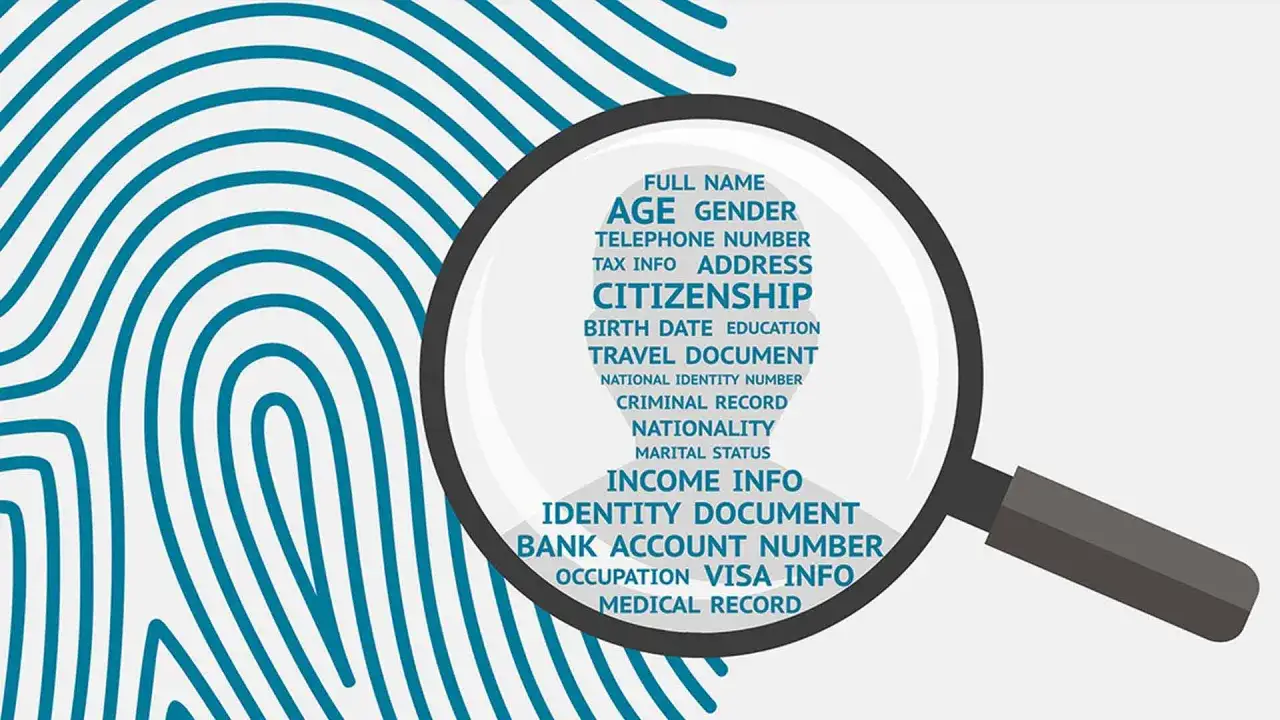
Quali informazioni rientrano nelle categorie particolari
Il GDPR considera particolarmente delicati i dati che possono rivelare aspetti profondi dell’identità, della salute o delle convinzioni di una persona. L’elenco comprende origine razziale o etnica, opinioni politiche, convinzioni religiose o filosofiche e appartenenza sindacale.
Rientrano inoltre i dati genetici, i dati biometrici utilizzati per identificare in modo univoco una persona, i dati relativi alla salute, la vita sessuale e l’orientamento sessuale. Il Garante Privacy italiano usa ancora spesso l’espressione “dati sensibili”, ma la definizione tecnica oggi è quella di categorie particolari di dati personali.
| Categoria | Esempio pratico | Perché richiede attenzione |
|---|---|---|
| Dati sulla salute | Diagnosi, referti, assenze per malattia | Possono esporre condizioni fisiche o psicologiche della persona |
| Dati biometrici | Impronta digitale o riconoscimento facciale per identificare un dipendente | Collegano caratteristiche fisiche uniche all’identità individuale |
| Dati genetici | Risultati di un test genetico | Possono fornire informazioni anche sulla famiglia biologica |
| Convinzioni e opinioni | Iscrizione a un sindacato o adesione politica | Possono influire sulla libertà personale e sul rischio di discriminazione |
| Vita sessuale e orientamento | Informazioni presenti in una cartella sanitaria o in un servizio di supporto | Riguardano la sfera più intima dell’interessato |
Non ogni informazione collegata a una persona è automaticamente una categoria particolare. Una fotografia, per esempio, è un dato personale, ma diventa dato biometrico in senso giuridico quando viene sottoposta a un trattamento tecnico destinato all’identificazione univoca. Anche i dati relativi a condanne penali e reati sono delicati, ma seguono la disciplina distinta dell’articolo 10 del GDPR.
Perché il trattamento è vietato in via generale
La logica del GDPR è semplice: se un’informazione può causare discriminazioni, ricatti o intrusioni profonde nella vita privata, l’organizzazione non può raccoglierla soltanto perché sarebbe utile. L’articolo 9 parte infatti da un divieto generale di trattamento e ammette solo eccezioni precise.
Un errore frequente consiste nel pensare che basti una base giuridica ordinaria. In realtà occorrono due livelli di verifica: una condizione dell’articolo 6 del GDPR, come un obbligo legale o un compito di interesse pubblico, e una specifica deroga dell’articolo 9, paragrafo 2.
Neppure il consenso risolve ogni problema. Deve essere separato, comprensibile e riferito a una finalità concreta. Nel rapporto di lavoro, inoltre, l’asimmetria tra azienda e dipendente può rendere difficile dimostrare che il consenso sia davvero libero. Per questo non userei mai un consenso generico come scorciatoia organizzativa.
Quando è possibile trattare queste informazioni
Le eccezioni previste dal GDPR coprono situazioni importanti, ma non autorizzano raccolte indiscriminate. La domanda corretta non è “abbiamo il consenso?”, bensì “qual è la finalità, quale norma ci autorizza e quali dati sono davvero indispensabili?”.
| Condizione | Applicazione tipica | Limite da rispettare |
|---|---|---|
| Consenso esplicito | Servizi sanitari, ricerche o funzioni richieste direttamente dall’interessato | Deve essere specifico e revocabile, quando la legge lo consente |
| Diritto del lavoro e sicurezza sociale | Gestione di obblighi previdenziali, malattia o tutela della sicurezza | Il trattamento deve essere autorizzato dal diritto europeo, italiano o dalla contrattazione applicabile |
| Interessi vitali | Emergenza sanitaria in cui la persona non può esprimere la propria volontà | Si applica solo quando è realmente necessario proteggere la vita o l’incolumità |
| Accertamento di diritti | Gestione o difesa di una controversia giudiziaria | La raccolta deve restare collegata alla controversia e non trasformarsi in un archivio generale |
| Sanità e assistenza sociale | Cura del paziente, diagnosi, terapia e gestione dei servizi sanitari | Devono esistere garanzie professionali, organizzative e tecniche adeguate |
| Interesse pubblico rilevante | Prevenzione sanitaria, inclusione sociale o funzioni istituzionali | Servono una norma e misure proporzionate per tutelare gli interessati |
Una persona può anche rendere pubblica un’informazione di propria iniziativa, per esempio dichiarando apertamente un’appartenenza politica. Questo non significa però che chiunque possa riutilizzarla per qualsiasi scopo: bisogna valutare il contesto e capire se l’interessato l’abbia resa manifestamente pubblica.
Nel marketing, il margine è particolarmente stretto. Profilare utenti sulla base di salute, orientamento sessuale o convinzioni religiose richiede una verifica giuridica molto rigorosa e, in molti casi, non è giustificabile con il semplice interesse commerciale dell’azienda.
Come gestirli correttamente in azienda
La protezione efficace comincia prima dell’archiviazione. Quando analizzo un nuovo processo digitale, parto dalla finalità e non dal software: il programma può essere sicuro, ma se raccoglie informazioni superflue il problema resta.
1. Definire una finalità precisa
Scriverei in una frase perché il dato è necessario, chi lo utilizza e per quanto tempo. “Migliorare il servizio” è troppo vago; “gestire l’assenza per malattia e gli obblighi previdenziali” è una finalità verificabile.
2. Raccogliere solo ciò che serve
Il principio di minimizzazione impone di limitare i dati a quelli adeguati e pertinenti. In una normale gestione delle assenze, il datore di lavoro può avere bisogno dell’informazione sull’assenza e sulla sua durata, ma non necessariamente della diagnosi completa.
3. Separare ruoli e autorizzazioni
Non tutti gli addetti devono vedere tutto. Il responsabile HR può gestire una pratica, mentre il team amministrativo dovrebbe ricevere soltanto le informazioni necessarie alla propria attività. Gli accessi vanno assegnati per ruolo, registrati e revocati quando una persona cambia mansione.
4. Proteggere dati, dispositivi e fornitori
Servono cifratura quando appropriata, autenticazione forte, backup protetti, aggiornamenti e procedure per gli incidenti. Se un fornitore cloud tratta queste informazioni, il contratto deve chiarire istruzioni, responsabilità, subfornitori, localizzazione e cancellazione dei dati.
5. Stabilire tempi di conservazione reali
Conservare un referto “per sicurezza” senza una scadenza è una cattiva pratica. Definirei un termine legato all’obbligo legale o alla finalità e prevederei una cancellazione, anonimizzazione o revisione periodica. La pseudonimizzazione riduce il rischio, ma non equivale all’anonimizzazione: se la persona può ancora essere reidentificata, il GDPR continua ad applicarsi.
Leggi anche: Privacy e sicurezza dei dati - guida pratica per proteggerti
6. Valutare il rischio prima di partire
Un trattamento su larga scala, biometrico o basato su tecnologie nuove può richiedere una valutazione d’impatto sulla protezione dei dati, chiamata DPIA. Non è un documento da compilare a progetto concluso: serve per capire in anticipo se la soluzione è proporzionata e quali garanzie inserire.
Gli errori più comuni e come evitarli
Il primo errore è inviare dati sanitari a destinatari troppo numerosi. Un foglio condiviso con nomi e motivi delle assenze, una mailing list non protetta o una bacheca interna possono trasformare un trattamento legittimo in una diffusione non necessaria.
Il secondo riguarda il riconoscimento facciale. Usarlo per comodità non basta: occorre dimostrare necessità, proporzionalità e disponibilità di una valida condizione dell’articolo 9. Se un badge o un PIN raggiungono lo stesso risultato con meno intrusività, sono spesso la scelta più prudente.
Un’altra confusione riguarda i dati aggregati. Dire che un gruppo ha registrato un certo numero di assenze può essere compatibile con la privacy, ma solo se nessuno è identificabile, nemmeno combinando reparto, data e dimensione del gruppo.
- Caselle precompilate: non trasformano un consenso generico in consenso esplicito.
- Accesso illimitato: essere dipendente dell’azienda non autorizza a consultare ogni archivio.
- Conservazione senza termine: il rischio cresce con ogni copia e con ogni giorno in più.
- Uso secondario: un dato raccolto per assistere un paziente non può essere riutilizzato automaticamente per profilazione commerciale.
- Fornitori non verificati: un servizio gratuito può avere costi nascosti in termini di controllo, trasferimenti e sicurezza.
Quando si verifica una violazione, bisogna attivare subito la procedura interna, valutare il rischio per le persone e capire se sia necessaria la notifica al Garante entro 72 ore dalla conoscenza della violazione. Il termine non sostituisce l’analisi: ciò che conta è documentare decisioni, impatto e misure adottate.
La checklist che uso prima di raccogliere un dato sensibile
Prima di approvare un modulo, un’applicazione o un nuovo flusso aziendale, verifico cinque punti: finalità definita, base giuridica documentata, minimizzazione, accessi controllati e termine di conservazione. Se uno di questi elementi manca, fermare il progetto per una revisione è quasi sempre più economico che correggere una violazione dopo la diffusione.
La protezione delle categorie particolari non consiste nel non usare mai questi dati. Consiste nel trattarli solo quando servono davvero, con una motivazione verificabile e garanzie commisurate al rischio. È questo equilibrio, più della semplice presenza di un’informativa, a distinguere una gestione privacy formale da una gestione realmente responsabile.
