Raccogliere più informazioni non rende automaticamente un’azienda più efficace: spesso crea archivi costosi, profili difficili da governare e rischi inutili. La minimizzazione dei dati è il principio che aiuta a decidere quali informazioni personali servono davvero, per quanto tempo conservarle e quando smettere di raccoglierle. In questo articolo mostro come applicarlo a moduli online, CRM, newsletter, risorse umane e strumenti di analisi.
Raccogliere solo ciò che serve rende la privacy più solida e il business più efficiente
- Necessità significa raccogliere dati adeguati, pertinenti e limitati allo scopo dichiarato.
- Il principio si applica prima della raccolta e durante tutto il ciclo di vita delle informazioni.
- Un campo facoltativo deve avere una ragione concreta, non essere inserito “nel dubbio”.
- Anonimizzazione, aggregazione e pseudonimizzazione riducono l’esposizione, ma non sono sempre equivalenti.
- La qualità del dato conta più della quantità: meno informazioni inutili significa spesso processi più rapidi.
Cosa richiede davvero il principio di minimizzazione
L’articolo 5 del GDPR impone che i dati personali siano adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità del trattamento. Il Garante per la protezione dei dati personali include questo criterio tra i principi fondamentali del trattamento ([Garante Privacy](https://www.garanteprivacy.it/home/principi-fondamentali-del-trattamento)).
In pratica, non basta chiedersi se un’informazione potrebbe tornare utile un giorno. La domanda corretta è più severa: mi serve per raggiungere questa specifica finalità? Se la risposta è no, il dato non dovrebbe entrare nel sistema, anche quando tecnicamente sarebbe semplice raccoglierlo.
La necessità va valutata in rapporto allo scopo. Per spedire un prodotto servono, in genere, nome, indirizzo e un contatto per la consegna. Il codice fiscale, la data di nascita o il numero di telefono personale non diventano necessari solo perché il modulo può raccoglierli.
Minimizzare non significa raccogliere zero dati
Un servizio digitale ha bisogno di informazioni per funzionare. Il principio non chiede di eliminare ogni dato, ma di evitare l’eccesso e di scegliere il livello minimo di dettaglio compatibile con il risultato atteso.
Per esempio, se devo analizzare il traffico di un sito potrei avere bisogno di dati aggregati per area geografica o fascia oraria, non dell’identità precisa di ogni visitatore. Secondo l’EDPB, prima di trattare dati personali bisogna verificare se la finalità possa essere raggiunta con dati aggregati, anonimizzati o meno granulari ([European Data Protection Board](https://www.edpb.europa.eu/topics/key-gdpr-concepts/basic-principles_en)).
Come applicarlo a un processo aziendale
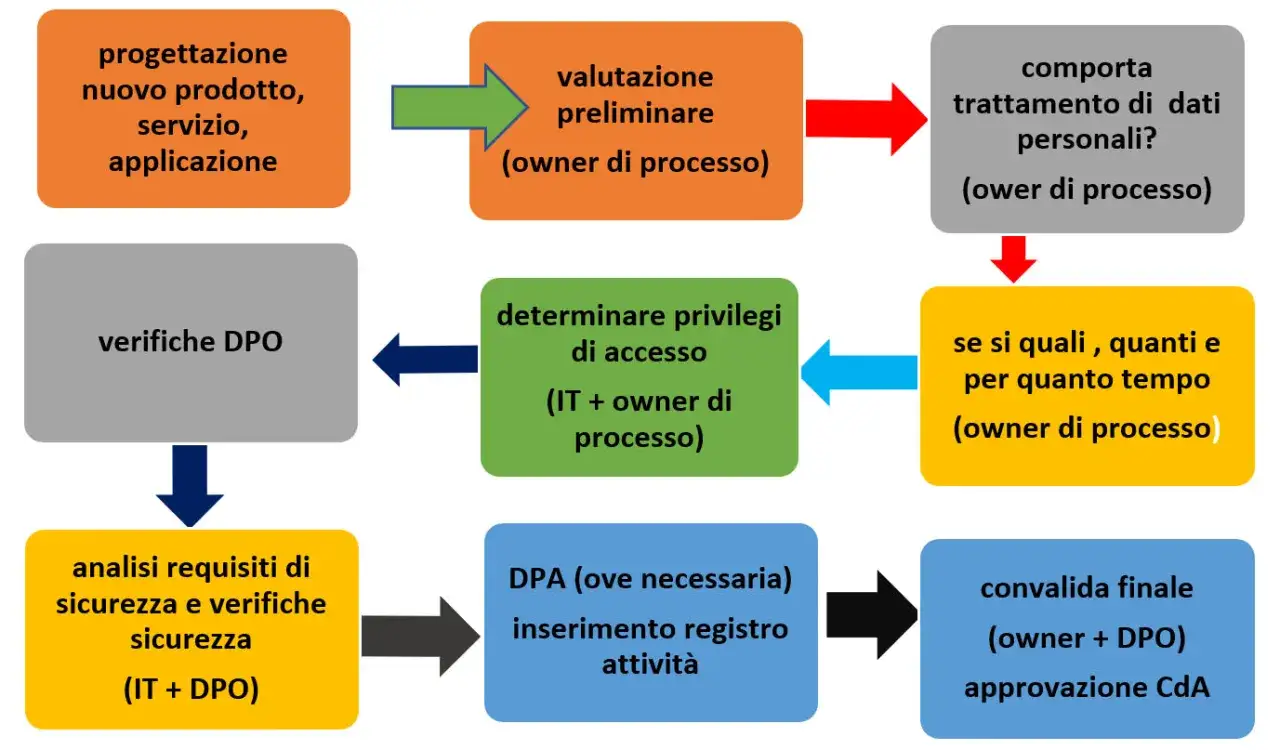
Io parto sempre dalla finalità, non dal modulo già esistente. Quando un’azienda copia campi da un vecchio gestionale a un nuovo strumento senza fare domande, trasferisce anche anni di raccolte superflue.
- Descrivere lo scopo in una frase concreta, ad esempio “gestire la consegna dell’ordine” o “inviare aggiornamenti richiesti dall’utente”.
- Elencare i dati indispensabili per ottenere quel risultato.
- Separare obbligatorio e facoltativo, spiegando perché ogni campo opzionale viene richiesto.
- Definire chi può accedere alle informazioni e con quali strumenti.
- Stabilire la cancellazione o revisione quando il dato non è più utile.
Una piccola matrice aiuta a rendere la decisione verificabile. Non serve un documento di decine di pagine, ma ogni campo importante dovrebbe avere una motivazione comprensibile anche a chi non ha progettato il processo.
| Domanda | Risposta utile |
|---|---|
| Perché raccogliamo questo dato? | Indicare una finalità specifica e attuale. |
| Il servizio funziona senza? | Se sì, valutarne l’eliminazione o renderlo facoltativo. |
| Esiste un’alternativa meno invasiva? | Preferire dato aggregato, anonimizzato o meno preciso. |
| Chi ne ha realmente bisogno? | Limitare accessi, esportazioni e copie. |
| Quando smette di essere utile? | Collegare il dato a una regola di cancellazione o revisione. |
Il controllo non finisce quando il modulo è online. Nuove campagne, integrazioni con piattaforme esterne e funzionalità di intelligenza artificiale possono cambiare la necessità originaria. Per questo preferisco una revisione periodica dei campi e dei flussi, soprattutto dopo modifiche importanti al servizio.
Esempi concreti tra marketing, vendite e risorse umane
La differenza tra una raccolta ragionevole e una sproporzionata emerge meglio nei casi pratici. La tabella seguente mostra dove intervenire senza compromettere il funzionamento del processo.
| Scenario | Dati normalmente utili | Dati da valutare con cautela | Perché conta |
|---|---|---|---|
| Acquisto online | Nome, indirizzo di consegna, e-mail per l’ordine | Data di nascita, professione, numero di telefono non necessario | Riduce l’attrito al checkout e limita l’esposizione in caso di incidente. |
| Newsletter | Indirizzo e-mail e preferenze realmente utilizzate | Indirizzo postale, azienda, interessi non collegati alla campagna | Un modulo breve rende più chiaro cosa l’utente sta accettando. |
| Selezione del personale | Contatti, competenze, esperienze pertinenti al ruolo | Informazioni familiari o dati sensibili non necessari | Evita di accumulare dettagli personali che non servono alla valutazione. |
| Evento aziendale | Nome, contatto organizzativo, esigenze logistiche | Copia del documento d’identità senza una reale necessità | La registrazione resta proporzionata alla gestione dell’evento. |
| Analisi del sito | Dati aggregati su visite, pagine e conversioni | Identificatori persistenti e profili dettagliati non indispensabili | Permette di misurare le performance con un impatto minore sulla privacy. |
Un errore frequente è confondere la personalizzazione con la raccolta indiscriminata. Per suggerire contenuti pertinenti può bastare una preferenza dichiarata dall’utente, mentre conservare ogni interazione per anni produce spesso più rumore che valore.
Nei CRM aziendali consiglio di distinguere i dati necessari alla relazione commerciale da quelli utili solo a una singola campagna. Un archivio più piccolo e aggiornato è più facile da usare, proteggere e correggere.
Cosa non va confuso con la minimizzazione
Limitazione della finalità
La limitazione della finalità stabilisce che i dati siano raccolti per scopi determinati, espliciti e legittimi. La minimizzazione aggiunge un’altra verifica: anche per quello scopo preciso bisogna usare solo le informazioni necessarie.
Un’azienda può quindi avere una finalità legittima, ma raccogliere comunque troppi dati. Il fatto che l’utente abbia selezionato una casella o che esista una base giuridica non rende automaticamente proporzionata qualsiasi richiesta.
Conservazione e accessi
Raccogliere pochi dati è solo una parte del lavoro. Le informazioni devono essere conservate per un periodo coerente con la finalità e rese accessibili soltanto alle persone che ne hanno bisogno. Questo riguarda il principio di limitazione della conservazione e le misure di sicurezza, non solo la progettazione del modulo.
Un dato non necessario va eliminato. Un dato ancora necessario, ma consultabile da troppi utenti o replicato in file locali, resta un rischio. Nella pratica, le copie Excel e le esportazioni manuali sono spesso il punto debole che viene sottovalutato.
Leggi anche: Consent Mode v2 in Italia - guida a consenso e configurazione
Anonimizzazione e pseudonimizzazione
L’anonimizzazione rimuove il legame con una persona in modo tale che non sia ragionevolmente possibile reidentificarla. La pseudonimizzazione sostituisce invece gli identificativi diretti con codici, ma il collegamento può essere recuperato usando informazioni aggiuntive.
La pseudonimizzazione riduce il rischio e può essere utile per test, analisi e sviluppo, ma non trasforma automaticamente il dato in anonimo. Se l’azienda conserva la chiave di collegamento, deve continuare a trattarlo come dato personale.
Gli errori che fanno perdere efficacia al principio
- “Lo chiediamo a tutti”. L’abitudine non dimostra la necessità del dato.
- Campi obbligatori superflui. Costringere l’utente a fornire informazioni non essenziali peggiora trasparenza e usabilità.
- Finalità generiche. Espressioni come “migliorare il servizio” non spiegano da sole quali dati servano.
- Conservazione indefinita. Un archivio storico non è automaticamente utile né giustificato.
- Raccolta preventiva per l’AI. Avere più dati non garantisce un modello migliore, soprattutto se sono incompleti, duplicati o privi di contesto.
- Un’unica regola per tutti i reparti. Vendite, assistenza, amministrazione e marketing hanno finalità diverse e dovrebbero raccogliere insiemi di dati diversi.
Il punto più delicato è trovare il giusto equilibrio. Eliminare informazioni utili può ostacolare l’assistenza clienti, i controlli antifrode o gli obblighi contabili. Per questo la scelta va documentata con un ragionamento proporzionato, non con un obiettivo astratto di riduzione numerica.
Come misurare se la raccolta è davvero migliorata
Non misuro il successo contando soltanto quanti campi sono stati rimossi. Osservo se il processo è diventato più chiaro, se gli utenti completano più facilmente il modulo e se i reparti lavorano con dati più accurati e meno duplicati.
Alcuni indicatori pratici possono aiutare a capire l’effetto della revisione:
- numero di campi obbligatori prima e dopo l’intervento;
- percentuale di moduli abbandonati;
- quantità di dati duplicati o obsoleti nel CRM;
- numero di ruoli autorizzati ad accedere alle informazioni;
- tempo medio necessario per correggere o cancellare un record;
- presenza di regole documentate per la conservazione.
Questi indicatori non sostituiscono una valutazione giuridica, ma rendono visibili i benefici organizzativi. Una raccolta più essenziale può ridurre il lavoro di pulizia, semplificare la gestione delle richieste degli interessati e limitare il numero di sistemi coinvolti.
Quando il trattamento presenta rischi elevati, come nel caso di profilazione estesa o dati particolarmente delicati, la minimizzazione dovrebbe entrare nella valutazione d’impatto e nella progettazione tecnica. È una scelta di privacy by design, cioè una protezione incorporata nel servizio fin dall’inizio, non aggiunta dopo un problema.
La domanda che cambia davvero ogni raccolta
Prima di aggiungere un campo, fermarsi per pochi secondi e chiedere “che cosa ci permette di fare?” è spesso più utile di una lunga revisione a posteriori. Se la risposta resta vaga, quel dato probabilmente non è ancora pronto per essere raccolto.
La regola che applico è semplice: definisco la finalità, raccolgo il minimo indispensabile, limito accessi e durata, poi verifico periodicamente se la scelta è ancora sensata. La buona protezione dei dati nasce da decisioni concrete, prese prima che le informazioni si moltiplichino nei sistemi aziendali.
