La sicurezza biometrica funziona solo se protegge anche la persona
- Autenticazione e identificazione sono operazioni diverse e comportano rischi differenti.
- I dati biometrici usati per riconoscere una persona rientrano nelle categorie particolari previste dal GDPR.
- Una password si può cambiare, un volto o un’impronta compromessi non si possono sostituire.
- La scelta più prudente privilegia template cifrati, conservazione locale e minimizzazione.
- Prima dell’attivazione servono base giuridica, valutazione d’impatto, test anti-spoofing e una procedura alternativa.
Quando la biometria migliora davvero la sicurezza
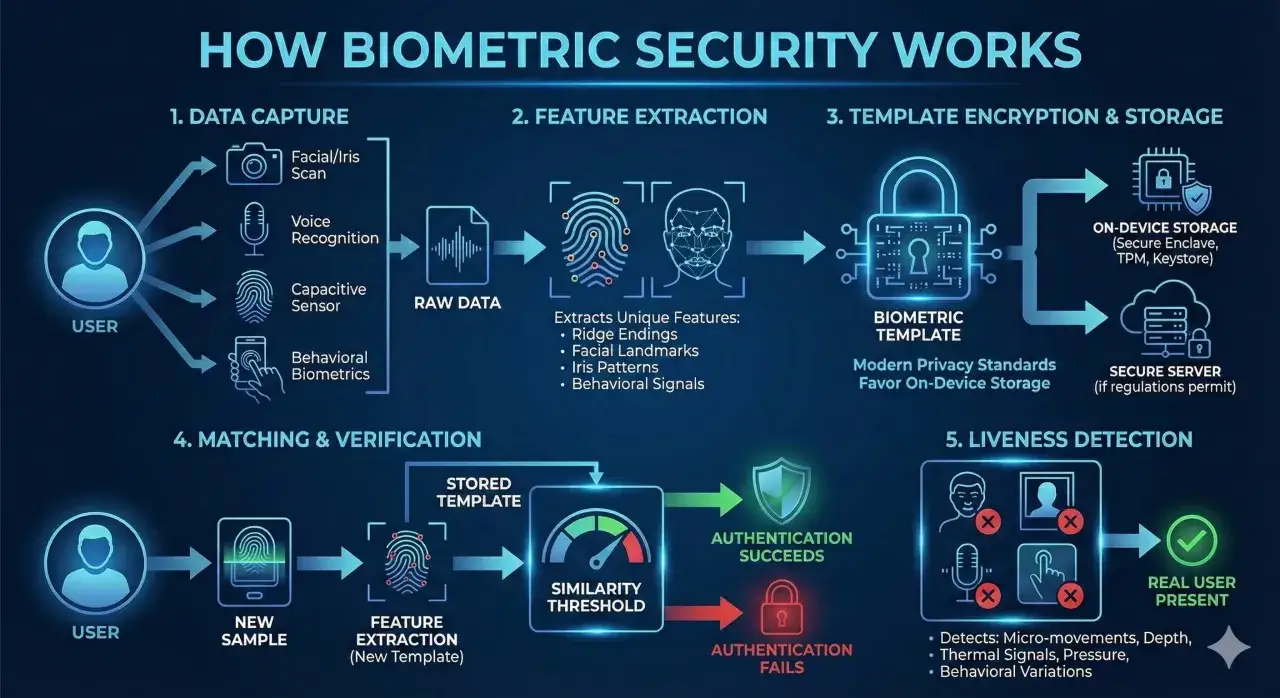
La biometria misura caratteristiche fisiche o comportamentali, come volto, impronte, voce, iride o modo di digitare. Il sistema non dovrebbe limitarsi a leggere un tratto del corpo, ma trasformarlo in un modello matematico, spesso chiamato template biometrico, da confrontare durante l’accesso.
La prima distinzione pratica riguarda la finalità. Con l’autenticazione il sistema verifica se una persona è davvero quella che dichiara di essere, per esempio quando sblocca uno smartphone. Con l’identificazione, invece, confronta un dato con molti profili per capire chi sia la persona rilevata. Quest’ultimo scenario è più invasivo e richiede garanzie molto più forti.
| Uso | Esempio | Profilo di rischio |
|---|---|---|
| Autenticazione uno a uno | Accesso a un dispositivo o a un’area riservata | Più contenuto, se il confronto avviene localmente |
| Identificazione uno a molti | Ricerca di una persona in una banca dati o in un flusso video | Elevato, per scala, errori e possibile sorveglianza |
| Rilevazione di vitalità | Controllo che davanti al sensore ci sia una persona reale | Riduce le frodi, ma non sostituisce gli altri controlli |
Il vantaggio più concreto è la riduzione del rischio legato a password rubate, badge prestati o codici condivisi. In un’azienda può essere utile per proteggere postazioni sensibili, laboratori, dispositivi mobili o applicazioni che trattano dati riservati. A mio giudizio, però, la biometria ha senso soprattutto come uno degli elementi di un sistema multilivello, non come unica barriera.
Il vero punto critico è il dato che non puoi cambiare
Un dato biometrico è legato alla persona in modo molto più stabile rispetto a una password. Se una credenziale viene violata, la si revoca e la si sostituisce; se viene sottratto un modello biometrico, il problema può durare molto più a lungo. Per questo considero la protezione del template più importante dell’effetto scenografico del sensore.
Non basta dire che il dato è cifrato. Bisogna capire dove viene conservato, chi può accedervi, chi gestisce le chiavi, per quanto tempo resta disponibile e se il fornitore può riutilizzarlo per addestrare altri sistemi. Un’architettura ben progettata evita, quando possibile, di trasferire immagini grezze o registrazioni vocali a un archivio centrale.
Conservare il minimo necessario
La soluzione più prudente è spesso il confronto locale, direttamente sul dispositivo, con cancellazione dell’immagine acquisita dopo la verifica. Quando serve una banca dati centralizzata, è preferibile conservare template non reversibili, separare l’identità anagrafica dal modello biometrico e limitare gli accessi con ruoli distinti.
La cifratura deve proteggere il dato sia durante il trasferimento sia quando è archiviato. Servono inoltre autenticazione forte per gli amministratori, registri degli accessi, aggiornamenti regolari, segmentazione della rete e controlli indipendenti sul fornitore. La tecnologia di riconoscimento può essere precisa, ma un pannello di amministrazione lasciato esposto rende inutile gran parte di quella precisione.
Leggi anche: Chat control EU, cosa cambia davvero per privacy e cifratura?
Gestire gli errori senza discriminare
Ogni sistema può produrre falsi positivi, quando accetta la persona sbagliata, o falsi negativi, quando respinge quella corretta. La qualità del sensore, la luce, l’angolazione, l’età, le condizioni della pelle e la composizione del gruppo analizzato possono influire sul risultato.
Per questo non userei mai un rifiuto biometrico come decisione definitiva in ambiti delicati. Deve esistere un metodo alternativo equivalente, come un codice, una tessera o una verifica manuale, senza penalizzare chi non può o non vuole usare il sistema. È una misura di sicurezza, ma anche un modo per ridurre esclusioni e contestazioni.
Cosa richiedono GDPR e regole europee
Quando i dati biometrici sono trattati per identificare in modo univoco una persona, il GDPR li colloca tra le categorie particolari di dati personali. Il trattamento è quindi in linea generale vietato, salvo che ricorra una specifica eccezione prevista dalla normativa, oltre a una base giuridica valida per il trattamento dei dati personali. Il consenso, da solo, non risolve ogni problema. Deve essere libero, specifico, informato e revocabile. In un rapporto di lavoro, per esempio, il reale equilibrio tra datore e dipendente può rendere difficile dimostrare che il consenso sia davvero libero, soprattutto se non esiste un’alternativa concreta.Prima di introdurre il sistema occorre definire finalità, categorie di interessati, dati raccolti, tempi di conservazione, destinatari e misure di protezione. Nella maggior parte dei progetti con riconoscimento biometrico è ragionevole valutare una valutazione d’impatto sulla protezione dei dati, soprattutto quando il trattamento è sistematico, su larga scala o collegato alla videosorveglianza.
Il Garante per la protezione dei dati personali ha più volte richiamato il principio di proporzionalità. Una generica esigenza di sicurezza non basta a giustificare la raccolta indiscriminata di impronte o volti: bisogna spiegare perché strumenti meno invasivi non sarebbero sufficienti e limitare il trattamento allo scopo dichiarato.
Anche l’AI Act aggiunge vincoli importanti. Sono vietati alcuni impieghi, tra cui la categorizzazione biometrica finalizzata a dedurre caratteristiche particolarmente sensibili e la raccolta indiscriminata di immagini facciali da internet o sistemi di videosorveglianza per ampliare banche dati. L’identificazione biometrica remota in tempo reale negli spazi pubblici per finalità di contrasto è ammessa solo in circostanze ristrette e con garanzie specifiche.
La regola pratica è semplice: conformità e sicurezza devono essere progettate insieme. Un sistema può essere tecnicamente robusto e comunque illecito se raccoglie più dati del necessario o li usa per finalità diverse da quelle comunicate.
Come progettare un sistema biometrico più sicuro
Per un’azienda che sta valutando questa tecnologia, suggerisco di partire dal rischio concreto e non dal dispositivo più moderno disponibile sul mercato. Il progetto dovrebbe seguire una sequenza chiara, documentata e verificabile.
- Definire il problema. Stabilire quale minaccia si vuole ridurre, come accessi non autorizzati, furto di dispositivi o uso di badge condivisi.
- Confrontare le alternative. Valutare password robuste, autenticazione a più fattori, token hardware e badge prima di introdurre un dato biometrico.
- Scegliere la modalità meno invasiva. Preferire autenticazione uno a uno, verifica locale e nessuna conservazione dell’immagine originale quando non è indispensabile.
- Verificare il fornitore. Controllare subfornitori, localizzazione dei dati, gestione delle chiavi, procedure di cancellazione e risposta agli incidenti.
- Testare prestazioni e attacchi. Misurare falsi positivi, falsi negativi, resistenza a fotografie, video, maschere, registrazioni e tentativi di manipolazione.
- Preparare il fallback. Garantire un accesso alternativo, assistenza umana e procedure per revocare rapidamente un profilo compromesso.
La rilevazione di vitalità, o liveness detection, può impedire che una foto o una registrazione sostituiscano la persona reale. Non è però una garanzia assoluta: va combinata con limiti ai tentativi, controllo del dispositivo, monitoraggio degli eventi anomali e autenticazione aggiuntiva per le operazioni più rischiose.
In pratica, per accedere a una normale applicazione aziendale sceglierei spesso una combinazione di dispositivo affidabile, autenticazione a più fattori e biometria verificata localmente. Per un archivio altamente sensibile aggiungerei autorizzazioni separate, approvazione doppia e registrazione dettagliata delle operazioni. La biometria velocizza il gesto, ma la sicurezza vera nasce dall’insieme dei controlli.
Gli errori che rendono fragile una buona tecnologia
Il primo errore è raccogliere dati biometrici perché sembrano più moderni o più sicuri dei badge. Se il rischio non è stato definito, il progetto può aumentare costi e responsabilità senza risolvere il problema originale. Una credenziale fisica ben gestita può essere sufficiente in contesti dove l’identificazione continua sarebbe sproporzionata.
Il secondo è conservare immagini complete quando basterebbe un modello matematico. Questa scelta amplia l’impatto di una violazione e può creare usi secondari non previsti. La domanda da porsi è sempre la stessa: qual è il dato minimo che mi permette di ottenere il risultato?
Un altro errore frequente consiste nell’affidarsi alle percentuali commerciali del produttore senza testare il sistema nell’ambiente reale. Un lettore installato in una stanza buia, davanti a persone con occhiali, caschi o mascherine, può comportarsi in modo molto diverso rispetto alla dimostrazione controllata.
Infine, molte organizzazioni dimenticano la fase successiva all’installazione. Servono formazione del personale, audit periodici, aggiornamenti, riesame delle autorizzazioni e una procedura per cancellare i dati quando termina il rapporto con l’utente. La sicurezza biometrica non è un acquisto una tantum, ma un processo da mantenere nel tempo.
La decisione migliore parte da una domanda scomoda
Prima di adottare un sistema biometrico, chiederei al responsabile una cosa molto concreta: cosa succede se questo dato viene copiato? Se l’organizzazione non sa rispondere a questa domanda, probabilmente non ha ancora definito un modello adeguato di revoca, contenimento e gestione degli incidenti.
La biometria può rendere gli accessi più rapidi e difficili da condividere, ma non è automaticamente sinonimo di sicurezza. La scelta più solida è quella che combina necessità dimostrabile, trattamento minimo, protezioni tecniche, controllo umano e un’alternativa praticabile per l’utente. In questo equilibrio si trova il vero valore dei dati biometrici, non nella semplice sostituzione della password.
