Una decisione aziendale può sembrare promettente e rivelarsi fragile quando nessuno ha valutato cosa potrebbe andare storto. Il risk assessment serve proprio a individuare, analizzare e dare una priorità ai rischi prima che compromettano risultati, persone, dati o reputazione. In questa guida chiarisco che cos’è, come si svolge, quali strumenti usare e perché dovrebbe entrare nella strategia aziendale, non restare confinato alla compliance.
Il risk assessment trasforma l’incertezza in decisioni più consapevoli
- Definizione Il risk assessment è la valutazione strutturata dei rischi che possono ostacolare gli obiettivi aziendali.
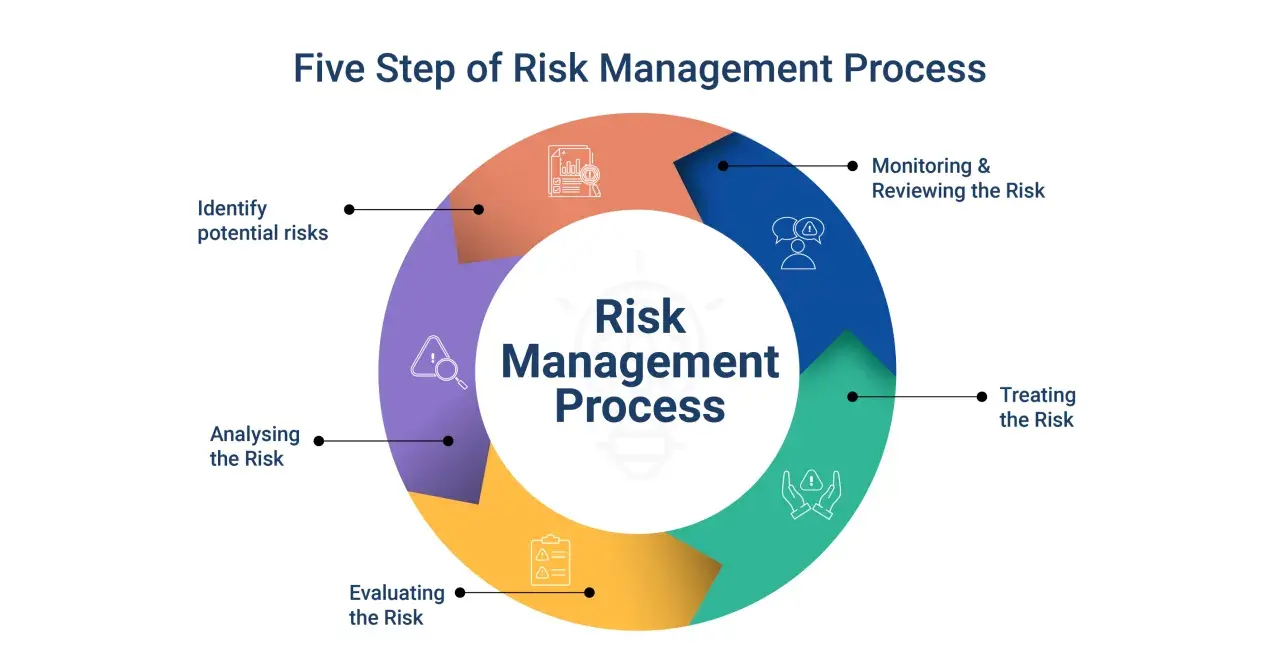
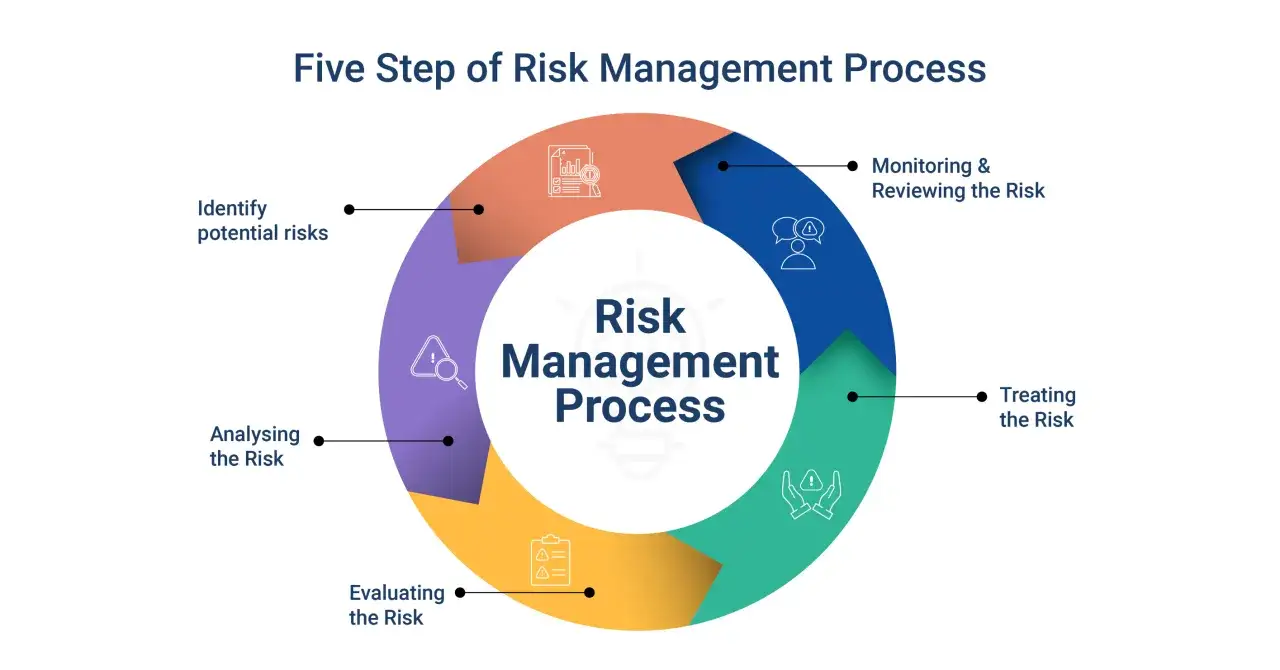
- Processo Comprende identificazione, analisi, valutazione, trattamento e monitoraggio.
- Strategia Aiuta a decidere dove investire, quali rischi accettare e quali ridurre subito.
- Metodo Una matrice probabilità-impatto è utile, ma non sostituisce il giudizio manageriale.
- Italia Per la sicurezza sul lavoro, la valutazione dei rischi segue anche gli obblighi del D.Lgs. 81/2008 e confluisce nel DVR.
Che cos’è il risk assessment e cosa misura davvero
Con risk assessment si intende il processo con cui un’organizzazione individua le minacce e le opportunità legate alle proprie attività, ne stima la probabilità e valuta le conseguenze possibili. Il rischio non è soltanto un evento negativo già in corso. È l’effetto dell’incertezza sugli obiettivi aziendali, come crescita, redditività, continuità operativa o sicurezza.
In pratica, non basta chiedersi “che cosa può succedere?”. Io preferisco partire da una domanda più concreta: quale obiettivo potrebbe essere compromesso, con quale probabilità e con quale impatto economico o organizzativo? Questo sposta l’attenzione dalla paura generica a decisioni verificabili.
Il termine viene spesso confuso con risk management. La differenza è semplice. Il risk assessment è una fase del risk management, mentre quest’ultimo comprende anche la scelta delle contromisure, l’assegnazione delle responsabilità, il monitoraggio e la comunicazione del rischio.
| Concetto | Domanda principale | Risultato |
|---|---|---|
| Risk assessment | Quali rischi esistono e quanto sono rilevanti? | Mappa e priorità dei rischi |
| Risk management | Come dobbiamo governarli? | Piani, controlli, responsabilità e monitoraggio |
| Business continuity | Come continuiamo a operare dopo un’interruzione? | Piani di risposta e ripristino |
La norma ISO 31000 presenta il risk management come un sistema composto da principi, struttura e processo. Il suo valore non sta nel produrre documenti sofisticati, ma nel collegare la valutazione del rischio alle decisioni del vertice e alle attività quotidiane.
Perché è una componente della strategia aziendale
Un’impresa che valuta i rischi soltanto dopo un incidente tende a reagire in ritardo e a spendere di più. Inserire l’analisi nel processo strategico permette invece di confrontare scenari diversi prima di approvare un investimento, lanciare un prodotto o entrare in un nuovo mercato.
Un buon assessment può influenzare decisioni come:
- scegliere tra sviluppo interno e outsourcing;
- stabilire il livello di scorte e la dipendenza da un fornitore;
- definire il budget per cybersecurity, formazione o manutenzione;
- valutare un’acquisizione o una partnership;
- decidere quali processi automatizzare e con quali controlli;
- determinare il rischio residuo che l’azienda è disposta ad accettare.
Qui entra in gioco la risk appetite, cioè la quantità e il tipo di rischio che il vertice considera accettabili per raggiungere gli obiettivi. Un’azienda innovativa può accettare più incertezza sul mercato, ma non tollerare falle nella protezione dei dati o violazioni della sicurezza dei lavoratori.
Secondo il mio approccio, il risultato più utile non è una classifica infinita di rischi, ma una scelta chiara. Ogni rischio rilevante dovrebbe avere un responsabile, una soglia di attenzione e una decisione associata: ridurre, trasferire, evitare o accettare.
Come si svolge una valutazione del rischio efficace
Il processo cambia in base al settore e alla dimensione dell’impresa, ma una sequenza di base funziona quasi sempre. L’importante è partire dagli obiettivi e coinvolgere chi conosce davvero i processi, non soltanto chi prepara il documento finale.
1. Definire obiettivi e perimetro
Prima si stabilisce che cosa si vuole valutare. Può trattarsi dell’intera azienda, di un progetto, di una piattaforma digitale, di una catena di fornitura o di un singolo reparto. Un perimetro troppo ampio produce analisi vaghe; uno troppo ristretto può ignorare dipendenze importanti.
2. Identificare fonti ed eventi di rischio
Si raccolgono informazioni attraverso interviste, dati operativi, audit, segnalazioni, contratti, incidenti passati e analisi dello scenario. Le fonti possono essere interne, come errori procedurali e guasti, oppure esterne, come variazioni normative, attacchi informatici, crisi geopolitiche o nuovi concorrenti.
3. Analizzare probabilità e impatto
Per ogni rischio si stima quanto sia plausibile l’evento e quali effetti potrebbe produrre. L’impatto può riguardare ricavi, costi, tempi, clienti, reputazione, compliance, sicurezza o capacità produttiva.
Molte aziende usano una scala da 1 a 5 per probabilità e impatto. Il punteggio indicativo nasce dalla moltiplicazione dei due valori, ma non va trattato come una verità matematica. Un rischio con punteggio 12 può richiedere un intervento più urgente di uno con punteggio 15 se coinvolge persone o obblighi normativi.
4. Stabilire le priorità
La valutazione separa i rischi critici da quelli semplicemente fastidiosi. Una soglia interna potrebbe classificare come alto un punteggio superiore a 15, medio un valore tra 6 e 15 e basso un valore fino a 5. Le soglie, però, devono riflettere il settore e la tolleranza dell’organizzazione.
5. Scegliere la risposta
Le risposte più comuni sono quattro:
- evitare il rischio, rinunciando all’attività o modificandola;
- ridurlo con controlli, formazione, tecnologia o procedure;
- trasferirlo tramite assicurazioni, contratti o fornitori specializzati;
- accettarlo quando il costo della mitigazione supera il danno potenziale e il livello resta compatibile con la strategia.
Il piano deve indicare anche chi fa cosa e entro quando. Senza un responsabile e una scadenza, la mitigazione rimane una buona intenzione.
Leggi anche: Margine netto aziendale, come calcolarlo e usarlo per decidere
6. Monitorare e aggiornare
Un assessment non è valido per sempre. Va rivisto quando cambiano tecnologia, personale, fornitori, processi, mercato o normativa, e comunque con una frequenza coerente con la criticità. Per un sistema digitale esposto a minacce frequenti, un controllo trimestrale può essere più sensato di una revisione annuale.
Quali rischi valutare in un’impresa
La qualità dell’analisi dipende dalla capacità di guardare oltre il bilancio. Una mappa equilibrata considera almeno le principali categorie che possono influire sulla sopravvivenza e sulla crescita dell’organizzazione.
| Categoria | Esempio | Indicatore utile |
|---|---|---|
| Strategico | Ingresso in un mercato con domanda incerta | Quota di mercato, scenari di ricavo |
| Finanziario | Aumento dei tassi o insolvenza di un cliente | Liquidità, esposizione, giorni di incasso |
| Operativo | Fermo di una linea produttiva | Ore di inattività, tempi di ripristino |
| Cyber e dati | Ransomware o perdita di informazioni | Incidenti, vulnerabilità, tempo di risposta |
| Normativo | Violazione di un obbligo o di un contratto | Non conformità, audit, sanzioni potenziali |
| Reputazionale | Servizio scadente o comunicazione inadeguata | Reclami, recensioni, abbandono clienti |
| Persone e sicurezza | Infortunio, carenza di competenze o turnover | Incidenti, assenze, copertura dei ruoli |
Nel caso della sicurezza sul lavoro, il quadro italiano ha una disciplina specifica. INAIL ricorda che la valutazione globale e documentata dei rischi per salute e sicurezza è un obbligo non delegabile del datore di lavoro e confluisce nel Documento di valutazione dei rischi, il DVR.
Questo documento non coincide con una generica analisi dei rischi aziendali. Un’impresa può avere un DVR aggiornato e, allo stesso tempo, non aver valutato adeguatamente il rischio di dipendenza da un fornitore cloud, da un singolo cliente o da una tecnologia emergente.
Strumenti, dati e responsabilità per evitare valutazioni superficiali
La matrice probabilità-impatto è un buon punto di partenza perché rende visibili le priorità. Per rischi complessi può essere utile affiancarla a scenari, analisi di sensitività, alberi decisionali, simulazioni o indicatori di rischio chiave, chiamati KRI.
Un KRI è una misura che segnala l’avvicinamento a una soglia di rischio. Esempi concreti sono una percentuale di dipendenza da un unico fornitore, il numero di vulnerabilità critiche non risolte, il tasso di insoluti o il tempo medio necessario per ripristinare un servizio.
Il foglio di calcolo può bastare per una piccola impresa con pochi rischi e un processo semplice. Un software dedicato diventa più utile quando servono storico delle revisioni, workflow, notifiche, dashboard e tracciabilità. Lo strumento, da solo, non migliora la valutazione: se i dati sono incompleti, produrrà soltanto report più ordinati.
Le responsabilità dovrebbero essere distribuite. Il vertice definisce criteri e propensione al rischio, i responsabili di processo conoscono le esposizioni operative, mentre funzioni come compliance, sicurezza, IT e finanza contribuiscono con competenze specifiche. L’errore più comune è delegare tutto a una sola funzione e poi considerare il rischio “gestito” perché esiste un registro.
Per le micro e piccole imprese italiane, strumenti guidati come OiRA possono aiutare a organizzare la valutazione della sicurezza. Sono utili per impostare il lavoro, ma nei casi complessi è prudente affiancare competenze tecniche interne o consulenziali.
Gli errori che riducono il valore del risk assessment
Il primo errore è confondere il rischio con il semplice elenco dei problemi. Una lista senza probabilità, impatto e responsabile non aiuta a decidere. Il secondo è usare punteggi precisi senza dati sufficienti, creando una falsa sensazione di oggettività.
Altri limiti ricorrenti sono:
- aggiornare la valutazione solo prima di un audit;
- considerare soltanto rischi finanziari e operativi;
- ignorare gli scenari a bassa probabilità ma ad alto impatto;
- valutare i controlli esistenti senza verificarne l’efficacia reale;
- assegnare troppe priorità alte, fino a rendere impossibile intervenire;
- non distinguere tra rischio intrinseco e rischio residuo.
Il rischio intrinseco è quello presente prima dei controlli; il rischio residuo è ciò che rimane dopo aver applicato misure preventive e correttive. Questa distinzione permette di capire se una procedura riduce davvero l’esposizione oppure la descrive soltanto.
Un test pratico che uso spesso consiste nel chiedere al responsabile del rischio quali segnali farebbero scattare un intervento. Se non sa indicare una soglia, un indicatore o una decisione concreta, l’analisi probabilmente è ancora troppo teorica.
Infine, nessun modello elimina l’incertezza. Il risk assessment migliora la qualità delle decisioni, ma non può prevedere ogni evento né sostituire esperienza, confronto e capacità di reagire. La sua funzione è rendere esplicite le ipotesi e preparare l’azienda a cambiarle quando i fatti le smentiscono.
Dal documento alla decisione che protegge la crescita
Un risk assessment ben fatto dovrebbe concludersi con poche decisioni leggibili: quali rischi richiedono un’azione immediata, quali possono essere monitorati, quali sono accettati e con quale motivazione. Questo rende l’analisi utile al consiglio di amministrazione, ai manager e ai team operativi.
Per iniziare non serve costruire un sistema enorme. Bastano un obiettivo chiaro, una mappa dei processi, una scala coerente, tre o cinque rischi prioritari e un piano con responsabili e scadenze. La maturità arriva quando la valutazione entra nei budget, nei progetti digitali, nelle riunioni di direzione e nelle decisioni sui fornitori.
La domanda più utile non è quindi soltanto “che cos’è il risk assessment?”, ma “quale rischio sto accettando senza averlo deciso?”. Dare una risposta documentata a questa domanda significa trasformare la gestione del rischio in una parte concreta della strategia aziendale.
