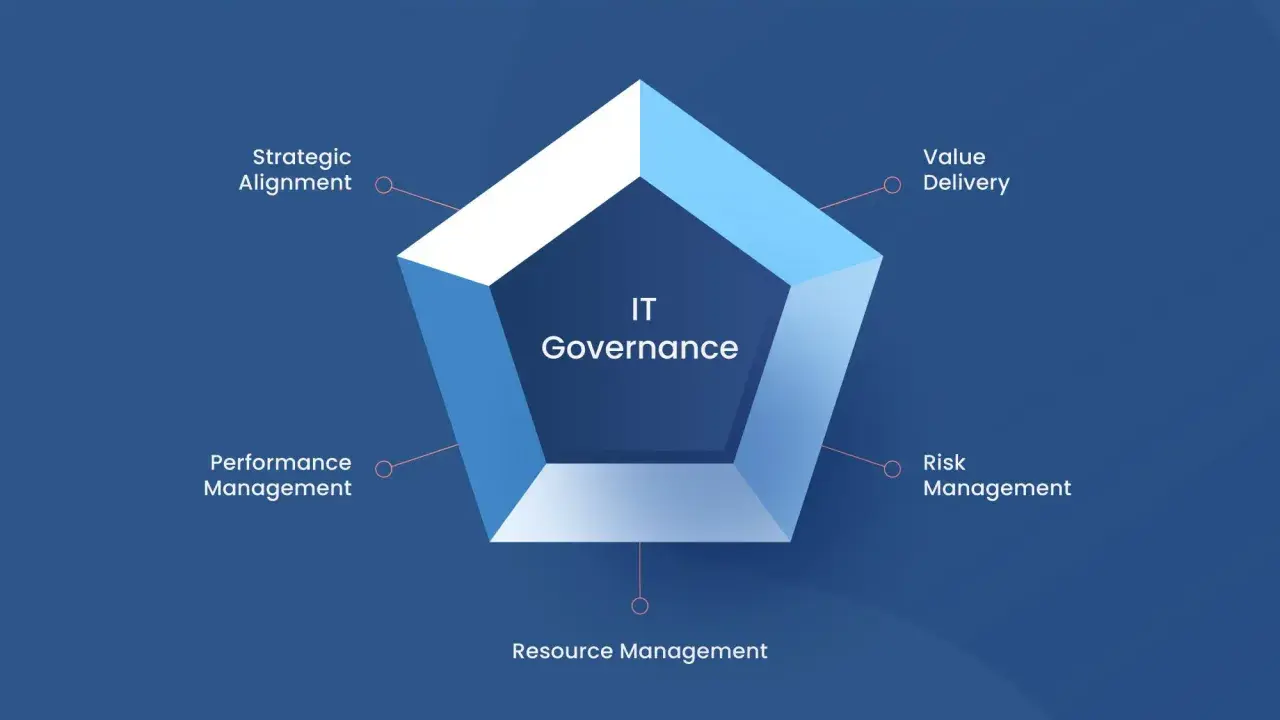
Un investimento tecnologico può accelerare la crescita oppure trasformarsi in costi, vulnerabilità e decisioni difficili da correggere. La governance IT serve proprio a collegare tecnologia, rischio e strategia aziendale, chiarendo chi decide, con quali criteri e come si misura il risultato. In questo articolo mostro un modello pratico per organizzare il governo dell’IT, scegliere i framework utili e dimostrare il valore delle decisioni tecnologiche.
Un buon governo dell’IT trasforma la tecnologia in una leva misurabile
- Obiettivo: allineare sistemi, dati e sicurezza alla strategia aziendale.
- Responsabilità: le decisioni non appartengono soltanto al reparto IT, ma anche alla direzione.
- Metodo: servono priorità, ruoli, policy, gestione dei rischi e indicatori verificabili.
- Framework: ISO/IEC 38500, COBIT, ISO/IEC 27001 e ITIL possono aiutare, se applicati con proporzione.
- Risultato: meno sprechi, maggiore resilienza e investimenti digitali più coerenti con il business.
Che cosa governa davvero l’IT in azienda
Il governo dell’IT è il sistema con cui un’organizzazione indirizza, controlla e valuta l’uso della tecnologia. Comprende regole, processi, responsabilità e criteri per decidere come acquistare, sviluppare, proteggere e dismettere soluzioni digitali.
Non riguarda soltanto server, applicazioni o cybersecurity. Riguarda anche domande molto concrete: quali progetti finanziare, quali dati considerare strategici, quanto rischio accettare, quali fornitori coinvolgere e come garantire la continuità operativa. Secondo la mia esperienza, il problema più frequente non è la mancanza di tecnologia, ma l’assenza di decisioni condivise.
Governance e gestione non sono la stessa cosa
La distinzione è semplice, ma spesso viene trascurata. La governance stabilisce la direzione e controlla che le scelte siano coerenti con gli obiettivi aziendali; la gestione traduce quella direzione in attività quotidiane.
| Governance | Gestione |
|---|---|
| Decide priorità, principi e tolleranza al rischio. | Organizza persone, strumenti e attività operative. |
| Valuta benefici, costi e impatto sul business. | Gestisce progetti, servizi, incidenti e fornitori. |
| Risponde alla direzione e agli stakeholder. | Risponde dei risultati operativi e dei livelli di servizio. |
Un consiglio di amministrazione non deve scegliere la configurazione di un firewall, così come il responsabile IT non dovrebbe decidere da solo una trasformazione che modifica il modello di business. La qualità nasce da ruoli distinti ma collegati.
Perché il governo tecnologico è una scelta di strategia aziendale
Quando l’IT viene trattato come un semplice centro di costo, il budget si concentra sull’emergenza e le decisioni diventano difensive. Una struttura di governo ben progettata, invece, aiuta a capire quale tecnologia produce valore economico o operativo e quale introduce soltanto complessità.
Il collegamento con la strategia si vede in almeno quattro aree. La prima è la crescita, perché una piattaforma scalabile può sostenere nuovi clienti e mercati. La seconda è l’efficienza, grazie all’automazione dei processi ripetitivi. La terza è la resilienza, cioè la capacità di continuare a lavorare dopo un guasto o un attacco. La quarta è la fiducia, che dipende dalla protezione dei dati e dalla trasparenza dei processi.
Le decisioni da portare al tavolo della direzione
- Quali capacità digitali sono indispensabili per raggiungere gli obiettivi commerciali?
- Quali sistemi sono critici e quanto tempo di indisponibilità può sopportare l’azienda?
- Quali dati devono essere protetti, classificati o conservati per periodi specifici?
- Quali rischi derivano da cloud, outsourcing, intelligenza artificiale e dipendenza dai fornitori?
- Come si confrontano costi e benefici tra mantenere una piattaforma, sostituirla o integrarla?
Per esempio, scegliere un nuovo CRM non è una decisione puramente tecnica. Cambiano il modo di lavorare dei commerciali, la qualità dei dati, le previsioni di vendita e il rapporto con i clienti. Per questo considero il portafoglio tecnologico una parte della pianificazione aziendale, non un elenco separato gestito dall’IT.
Come costruire un modello efficace in sei passaggi
Non serve creare subito un comitato complesso o produrre decine di documenti. Per una piccola e media impresa italiana è più utile partire da un modello leggero, con poche regole applicate davvero e una revisione periodica.
1. Collegare tecnologia e obiettivi
Si parte dal piano aziendale e si traducono gli obiettivi in capacità tecnologiche. Se l’impresa vuole ridurre i tempi di consegna, l’IT dovrà misurare integrazione dei sistemi, qualità dei dati e automazione, non soltanto il numero di ticket chiusi.
2. Mappare asset, dati e processi critici
Occorre sapere quali applicazioni sostengono vendite, produzione, logistica, amministrazione e assistenza. La mappa deve indicare anche proprietario del sistema, dipendenze, fornitore, dati trattati e conseguenze di un’interruzione. Senza questo inventario, la priorità viene spesso decisa dal rumore dell’ultima emergenza.
3. Assegnare responsabilità chiare
Ogni decisione importante dovrebbe avere un responsabile, un approvatore e soggetti da consultare. Un modello RACI, che distingue chi esegue, chi risponde, chi viene consultato e chi deve essere informato, è sufficiente per eliminare molte ambiguità.
4. Stabilire criteri per investimenti e rischi
Un progetto dovrebbe essere valutato almeno su beneficio atteso, costo totale, rischio, urgenza e dipendenze. Il costo totale non comprende solo la licenza: bisogna considerare implementazione, migrazione, formazione, supporto, rinnovi e possibile uscita dal fornitore.
5. Formalizzare le regole essenziali
Le policy più utili riguardano accessi, gestione delle modifiche, backup, acquisti cloud, classificazione dei dati, incidenti e continuità operativa. Una policy ignorata vale meno di una regola breve, comprensibile e verificata ogni mese.
6. Misurare e correggere
La governance non è un progetto con una data di fine. La direzione dovrebbe riesaminare almeno trimestralmente il portafoglio, i rischi principali e i risultati. Se un indicatore peggiora, la risposta non deve essere automaticamente un nuovo software: spesso serve correggere un processo o una responsabilità.
Framework e norme utili senza trasformarli in burocrazia
I framework offrono un linguaggio comune, ma non sostituiscono le decisioni. Il rischio è adottare un modello completo sulla carta e troppo pesante per la reale dimensione dell’organizzazione. Io partirei sempre dal problema da governare e sceglierei solo le pratiche necessarie.
| Riferimento | A cosa serve | Quando è particolarmente utile |
|---|---|---|
| ISO/IEC 38500 | Definisce principi per dirigere e controllare l’uso attuale e futuro dell’IT. | Quando la direzione deve chiarire responsabilità e criteri decisionali. |
| COBIT 2019 | Offre obiettivi, componenti e pratiche per governare e gestire informazione e tecnologia. | Quando servono controllo, audit, misurazione e una struttura più articolata. |
| ISO/IEC 27001 | Supporta la gestione sistematica della sicurezza delle informazioni. | Quando la protezione dei dati e la dimostrazione dei controlli sono centrali. |
| ITIL 4 | Organizza la gestione dei servizi IT e il miglioramento continuo. | Quando l’azienda deve rendere più affidabili assistenza, incidenti e livelli di servizio. |
In Italia il quadro deve inoltre tenere conto di privacy, sicurezza e requisiti settoriali. Il GDPR richiede misure tecniche e organizzative adeguate e una concreta capacità di dimostrare le proprie scelte; la direttiva NIS2 interessa determinate categorie di organizzazioni e rafforza la gestione del rischio cyber. Per gli operatori finanziari, DORA aggiunge requisiti specifici sulla resilienza digitale, sugli incidenti e sui fornitori ICT.
Questi riferimenti non significano che ogni impresa debba certificarsi su tutto. La scelta dipende da settore, dimensione, dati trattati, clienti e livello di esposizione. Un’azienda manifatturiera può avere bisogno prima di tutto di continuità produttiva e controllo della supply chain, mentre una fintech dovrà dedicare più attenzione a resilienza, incident reporting e rischio dei terzi.
Indicatori, esempi e errori da evitare
Una governance credibile deve parlare anche il linguaggio dei numeri. Non basta dichiarare che il servizio è più sicuro o che il cloud rende l’azienda più agile: bisogna mostrare come si misura il miglioramento.
- Disponibilità: percentuale di tempo in cui i servizi critici sono operativi.
- RTO: tempo massimo accettabile per ripristinare un servizio dopo un’interruzione.
- RPO: quantità massima di dati che l’azienda può permettersi di perdere.
- Incidenti: numero, gravità, tempo di rilevazione e tempo di risoluzione.
- Progetti: percentuale consegnata nei tempi, nei costi e con i benefici previsti.
- Fornitori: dipendenza, rinnovi imminenti, livelli di servizio e piani di uscita.
Immaginiamo una PMI con 150 dipendenti che introduce un ERP. Il successo non coincide con l’avvio del sistema, ma con indicatori come riduzione degli errori d’ordine, tempo di chiusura mensile e affidabilità delle scorte. Se dopo dodici mesi questi dati non migliorano, il progetto va riesaminato anche se il software è stato installato correttamente.
In una realtà regolamentata, invece, il punto critico può essere la dipendenza da un unico provider cloud. In quel caso il governo dell’IT dovrebbe prevedere backup indipendenti, test di ripristino e una strategia di exit. Il cloud riduce alcune attività infrastrutturali, ma non elimina la responsabilità dell’azienda.
Leggi anche: ESG e sostenibilità - come diventano strategia aziendale
Gli errori che indeboliscono il modello
- Delegare ogni scelta al reparto IT senza coinvolgere le funzioni operative.
- Misurare solo il rispetto del budget e ignorare benefici e rischi.
- Acquistare strumenti prima di aver definito processi e responsabilità.
- Scrivere policy troppo lunghe, che nessuno applica nella pratica.
- Considerare la sicurezza un controllo finale invece di inserirla nel progetto.
- Affidarsi a un fornitore senza valutare portabilità dei dati e continuità del servizio.
Il mio criterio è piuttosto netto: se una riunione di governance produce soltanto documenti, ma non cambia priorità, comportamenti o investimenti, non sta governando nulla. Il valore emerge quando le persone sanno quale decisione prendere, chi la prende e quale risultato aspettarsi.
La tecnologia crea valore quando le decisioni restano visibili
Un modello efficace non deve rendere l’azienda più lenta. Deve rendere più trasparenti le scelte, concentrare il budget sulle iniziative importanti e impedire che rischio e complessità crescano senza controllo.
Per iniziare bastano una mappa degli asset critici, un registro dei rischi, criteri comuni per i progetti e pochi indicatori discussi regolarmente dalla direzione. Da questa base si può evolvere verso framework più strutturati, mantenendo però una regola semplice: ogni decisione tecnologica deve avere un proprietario, un obiettivo e una misura del risultato.
