Affidare a un fornitore cloud, a una fintech o a un outsourcer una parte del proprio business non trasferisce automaticamente la responsabilità dell’intermediario. Gli orientamenti EBA sulle esternalizzazioni spiegano come valutare i rischi, scegliere il provider, costruire contratti solidi e mantenere il controllo anche dopo la firma. In questo articolo chiarisco cosa cambia con DORA, come distinguere le funzioni critiche e quali controlli servono davvero in una banca o in un istituto finanziario italiano.
La regola EBA in una frase: delegare l’attività, non la responsabilità
- Responsabilità finale sempre in capo all’organo di gestione dell’intermediario.
- Funzioni critiche o importanti soggette a valutazioni, clausole e controlli più rigorosi.
- Per i servizi ICT, dal 17 gennaio 2025 il riferimento operativo principale è il regolamento DORA.
- Ogni rapporto rilevante richiede due diligence, monitoraggio continuo e una strategia di uscita.
- Il rischio di concentrazione aumenta quando più servizi dipendono dallo stesso cloud provider o dalla stessa catena di subfornitura.
Cosa stabiliscono gli orientamenti EBA sulle esternalizzazioni
Per l’EBA si parla di esternalizzazione quando un fornitore svolge un processo, un servizio o un’attività che l’intermediario avrebbe potuto svolgere internamente. Non conta soltanto il nome del contratto. Un accordo chiamato “servizio tecnologico” può rientrare nel perimetro se, nella pratica, sostiene una funzione che incide sull’operatività dell’istituto.
La logica di fondo è semplice ma spesso sottovalutata: l’outsourcing deve migliorare efficienza e scalabilità senza creare una struttura vuota. La banca può acquistare competenze specialistiche, infrastrutture cloud o servizi di back office, ma deve conservare risorse, conoscenze e poteri sufficienti per governare il rapporto e rispettare gli obblighi verso clienti e autorità.
Gli orientamenti del 2019 si applicano soprattutto a banche, imprese di investimento, istituti di pagamento e istituti di moneta elettronica rientranti nel mandato EBA. Il principio di proporzionalità consente controlli calibrati sulla natura, dimensione e complessità dell’intermediario, ma non giustifica l’assenza di controlli su un fornitore che sostiene un’attività essenziale.
Esternalizzazione e semplice acquisto di servizi
Non ogni contratto con un soggetto esterno è automaticamente outsourcing. L’acquisto di cancelleria o di una consulenza occasionale ha un peso diverso dalla gestione di un sistema di pagamento, dell’autenticazione digitale o della conservazione dei dati dei clienti. Io suggerisco di guardare alla funzione svolta e all’impatto di un eventuale guasto, non alla forma commerciale dell’accordo.
Come capire se una funzione è critica o importante
Una funzione è critica o importante quando un malfunzionamento può compromettere in modo sostanziale la continuità dei servizi, la conformità normativa, la solidità finanziaria o l’efficacia dei controlli interni. La classificazione non è un esercizio burocratico: determina il livello di analisi preventiva, le clausole contrattuali e la profondità del monitoraggio.
| Domanda da porsi | Indicazione pratica |
|---|---|
| Il guasto bloccherebbe un servizio ai clienti? | Se sì, la funzione merita una valutazione elevata di criticità. |
| L’interruzione impedirebbe di rispettare una norma? | Il rischio regolamentare può rendere la funzione critica anche se il servizio è invisibile al cliente. |
| Il fornitore gestisce dati sensibili o riservati? | Servono controlli su accessi, sicurezza, localizzazione e restituzione dei dati. |
| Esiste un sostituto realistico? | Un mercato con pochi provider aumenta il rischio di concentrazione e richiede un piano di uscita più concreto. |
| Il servizio sostiene controlli interni o gestione del rischio? | La delega non deve ridurre l’indipendenza e l’efficacia delle funzioni di controllo. |
Tra gli esempi più sensibili rientrano la gestione dei pagamenti, i sistemi di core banking, l’autenticazione dei clienti, il calcolo del rischio, l’antiriciclaggio e alcune piattaforme di trading. Anche un servizio apparentemente secondario può diventare importante se più processi dipendono da esso.
Un errore frequente consiste nel classificare il servizio una sola volta, al momento della firma. Io preferisco una valutazione aggiornata quando cambiano il volume delle transazioni, l’architettura tecnologica, il subfornitore, il luogo di trattamento dei dati o la rilevanza del servizio per il business.
La governance resta dentro l’intermediario
Il consiglio di amministrazione o l’organo di gestione deve approvare una politica di esternalizzazione coerente con la propensione al rischio. La policy dovrebbe chiarire chi può autorizzare un contratto, quali funzioni non possono essere delegate, come vengono classificati i servizi e quali informazioni devono arrivare periodicamente agli organi aziendali.
La responsabilità non si ferma alla selezione del provider. L’intermediario deve controllare performance, incidenti, audit, subfornitura e rispetto dei livelli di servizio per tutta la durata del rapporto. Quando vedo una struttura che considera chiuso il lavoro dopo la firma, considero il presidio ancora incompleto.
La due diligence prima della firma
La due diligence serve a verificare se il fornitore possiede capacità tecnica, risorse, solidità organizzativa e autorizzazioni adeguate. Per un provider cloud non basta raccogliere una certificazione di sicurezza: occorre capire come vengono gestiti accessi privilegiati, backup, incidenti, continuità operativa, subappalti e cancellazione dei dati.
Per una funzione critica esaminerei almeno questi elementi:
- assetto proprietario e possibili conflitti di interesse;
- esperienza concreta nel settore finanziario;
- risultati degli audit indipendenti e delle verifiche di sicurezza;
- dipendenza da subfornitori e localizzazione delle infrastrutture;
- tempi di ripristino e risultati dei test di continuità;
- capacità di fornire dati e accesso alle autorità di vigilanza;
- piano di transizione verso un altro fornitore o verso l’internalizzazione.
Il prezzo resta un criterio legittimo, ma non può guidare da solo la decisione. Un contratto più economico può diventare molto costoso se il provider non permette audit, impone tempi di uscita impraticabili o rende difficile recuperare i dati in caso di crisi.
Le clausole che non dovrebbero mancare nel contratto
Per le funzioni critiche o importanti il contratto deve descrivere con precisione diritti, obblighi e responsabilità. Un allegato tecnico generico, con formule come “servizio disponibile secondo standard di mercato”, non offre una protezione sufficiente. Servono livelli di servizio misurabili, indicatori, soglie di escalation e conseguenze in caso di mancato rispetto.
Le clausole più rilevanti riguardano:
- descrizione dettagliata del servizio e delle sedi operative;
- regole su riservatezza, integrità, disponibilità e protezione dei dati;
- obbligo di comunicare incidenti, modifiche organizzative e cambiamenti nei subfornitori;
- diritti di accesso, ispezione e audit per l’intermediario e per l’autorità competente;
- obblighi di cooperazione durante controlli, crisi operative e indagini;
- limiti e condizioni per la subfornitura;
- recesso o risoluzione in caso di violazioni gravi, deterioramento del servizio o perdita dei requisiti;
- restituzione, portabilità e cancellazione sicura dei dati;
- strategia di uscita testabile e tempi di transizione realistici.
Io considero particolarmente importante la clausola di audit. Se il provider consente soltanto report standardizzati e vieta qualsiasi verifica indipendente, l’intermediario potrebbe non essere in grado di dimostrare la propria conformità. Le certificazioni aiutano, ma non sostituiscono il diritto di controllo previsto per i rapporti più delicati.
Cloud, subfornitura e rapporto con DORA
Il cloud computing è uno dei casi più evidenti di esternalizzazione digitale. Offre elasticità e accesso a tecnologie avanzate, ma può concentrare grandi quantità di dati e processi presso pochi operatori. Per questo la valutazione deve includere non soltanto il singolo contratto, ma anche le dipendenze comuni tra più servizi.
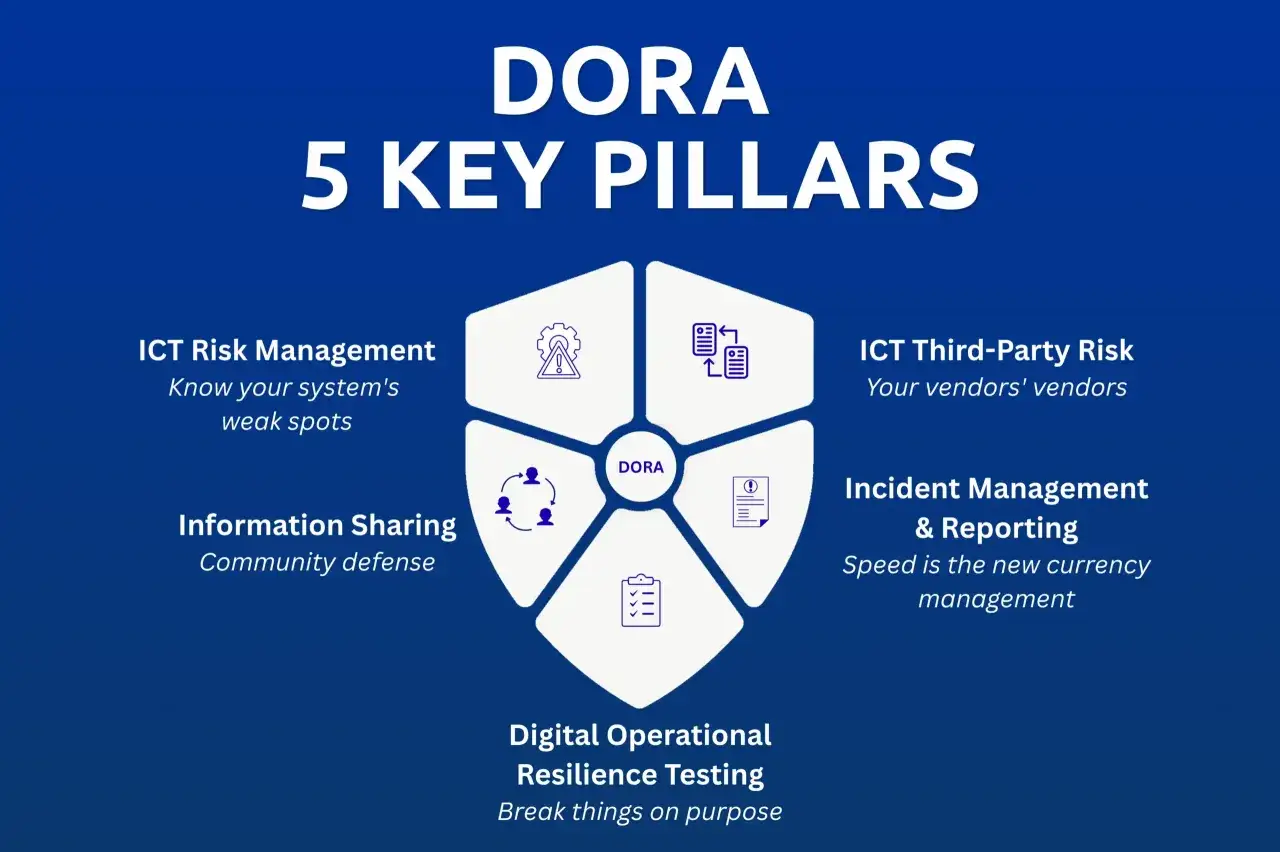
Dal 17 gennaio 2025, per i servizi ICT delle entità finanziarie, il quadro principale è DORA. Il regolamento richiede un registro delle informazioni relativo agli accordi con fornitori ICT, una valutazione preventiva dei rischi, controlli sui provider e strategie di uscita per i servizi che sostengono funzioni critiche o importanti.
In Italia, gli intermediari vigilati dalla Banca d’Italia devono considerare anche gli obblighi informativi e i poteri di intervento dell’autorità nazionale. Per gli accordi ICT rilevanti è quindi essenziale coordinare il registro DORA con la documentazione interna, le notifiche e le procedure di gestione degli incidenti.
Leggi anche: Criptovalute da evitare - 7 segnali di rischio
La subfornitura è parte dello stesso rischio
Il provider principale non può essere considerato l’unico anello della catena. Un servizio cloud può dipendere da data center, operatori di rete, società di sicurezza o subappaltatori situati in Paesi diversi. Più la catena è lunga, più diventa difficile controllare chi tratta i dati e chi può interrompere il servizio.
Per le funzioni critiche il contratto dovrebbe identificare i subfornitori autorizzati, prevedere un preavviso per le modifiche sostanziali e concedere all’intermediario la possibilità di opporsi o uscire dal rapporto quando il cambiamento introduce un rischio non accettabile.
DORA aggiunge anche l’esigenza di valutare il rischio di concentrazione. Usare più prodotti dello stesso grande provider può sembrare una strategia multi-vendor, ma se l’infrastruttura sottostante è comune la diversificazione resta soltanto apparente.
Una checklist operativa per il 2026
Per trasformare le indicazioni EBA in un processo gestibile, partirei da un inventario unico dei rapporti con terze parti. Per ogni fornitore registrerei funzione, responsabile interno, livello di criticità, dati trattati, subfornitori, localizzazione, dipendenze tecnologiche, scadenza contrattuale e piano di uscita.
La revisione può seguire questo percorso:
- Mappare tutti i contratti, inclusi quelli gestiti da società del gruppo.
- Classificare ogni servizio in base all’impatto su clienti, continuità, conformità e controlli.
- Valutare provider, subfornitori, concentrazione, rischio geografico e accessibilità dei dati.
- Colmare le lacune contrattuali con SLA, audit, incident reporting e diritti di uscita.
- Testare continuità, ripristino, portabilità e sostituzione del fornitore.
- Riferire agli organi di gestione con indicatori comprensibili e aggiornati.
Le criticità che incontro più spesso sono tre: registri incompleti, contratti copiati senza adattamento al rischio reale e piani di uscita mai provati. Un piano che prevede di cambiare provider in trenta giorni senza aver verificato portabilità, competenze e capacità del mercato è soltanto un documento teorico.
Per gli accordi non ICT, le Guidelines EBA del 2019 restano il riferimento storico, mentre la revisione sul sound management del third-party risk è stata avviata per allineare la disciplina al nuovo quadro DORA. Finché la nuova versione non è pubblicata e applicabile in modo definitivo, conviene adottare già i suoi principi più solidi, senza trattare una bozza come se fosse una norma vigente.
La decisione più importante non è esternalizzare o meno
La domanda utile non è se affidare un servizio a un terzo, ma se l’intermediario riesce a conservarne il controllo anche durante un incidente, un cambio di strategia o il fallimento del provider. Gli orientamenti EBA spingono verso questa verifica concreta: governance interna, contratto verificabile, monitoraggio continuo e uscita praticabile.
Nel digitale, l’outsourcing può accelerare innovazione e ridurre i costi operativi. Funziona davvero solo quando il vantaggio commerciale è accompagnato da resilienza, trasparenza e capacità di reagire. Se queste condizioni non sono dimostrabili, il problema non è la qualità del fornitore, ma la dipendenza che l’intermediario ha scelto di non governare.
