Una decisione strategica può fallire per motivi molto diversi: un fornitore critico che si blocca, un attacco informatico, una norma che cambia o una tecnologia adottata troppo in fretta. La ISO 31000 per il risk management offre un metodo pratico per riconoscere queste incertezze, valutarne l’impatto e trasformare la gestione del rischio in una parte concreta della strategia aziendale.
Una gestione del rischio efficace parte dagli obiettivi aziendali
- ISO 31000:2018 è una linea guida internazionale applicabile a qualsiasi organizzazione e settore.
- Il metodo collega rischi, decisioni e obiettivi, invece di confinare il risk management in un semplice registro.
- Il processo comprende identificazione, analisi, valutazione, trattamento, monitoraggio e comunicazione.
- La norma non è certificabile, ma può diventare un riferimento per audit, governance e controllo interno.
- Un sistema utile assegna a ogni rischio un responsabile, una soglia e una risposta operativa.
Cos’è la ISO 31000 e perché riguarda la strategia
La ISO 31000:2018 è una norma internazionale che fornisce principi, una struttura di riferimento e un processo per gestire il rischio. Non detta una procedura identica per tutte le imprese. Al contrario, chiede di adattare il metodo alla dimensione, agli obiettivi, al settore e al livello di complessità dell’organizzazione.
Il concetto centrale è semplice, ma spesso viene applicato male. Il rischio non coincide soltanto con una minaccia: è l’effetto dell’incertezza sugli obiettivi. Un nuovo software può creare vulnerabilità operative, ma anche aumentare la produttività; entrare in un mercato estero può esporre a rischi normativi e, allo stesso tempo, aprire una fonte importante di crescita.
Per questo considero la gestione del rischio una disciplina decisionale, non un esercizio burocratico. Un’azienda che compila una matrice senza collegarla al budget, ai progetti e alle responsabilità sta producendo documenti, non governando l’incertezza.
Una linea guida, non un certificato
La ISO 31000 non è una norma di certificazione. Un’organizzazione può dichiarare di aver adottato le sue linee guida o usarle come riferimento per verificare la maturità dei propri processi, ma non può ottenere una certificazione ISO 31000 nello stesso modo in cui può certificarsi, per esempio, secondo ISO 9001 o ISO 27001.
Questo non ne riduce il valore. La libertà di adattamento è utile soprattutto per le PMI italiane, che spesso non hanno un ufficio di enterprise risk management. Un’impresa di 20 persone non deve copiare il sistema di controllo di un gruppo internazionale: deve costruire un modello proporzionato e sostenibile.I principi che trasformano il rischio in uno strumento di gestione
La versione attuale della norma mette al centro la creazione e la protezione del valore. Il risk management deve quindi aiutare l’organizzazione a raggiungere i propri risultati, non limitarsi a ridurre ogni forma di esposizione.
I principi più importanti sono otto. La gestione del rischio deve essere integrata nelle attività, strutturata, personalizzata, inclusiva, dinamica, basata sulle migliori informazioni disponibili e attenta ai fattori umani e culturali. Deve inoltre migliorare nel tempo.
| Principio | Applicazione concreta |
|---|---|
| Integrazione | Il rischio entra nei piani commerciali, negli investimenti, nei progetti e nelle riunioni decisionali. |
| Personalizzazione | Criteri e soglie riflettono dimensioni, settore, mercato e obiettivi dell’impresa. |
| Inclusione | Le persone che conoscono davvero il processo partecipano alla valutazione. |
| Dinamicità | Il profilo di rischio viene aggiornato quando cambiano mercato, tecnologia o organizzazione. |
| Informazioni disponibili | Le decisioni si basano su dati, esperienza e ipotesi dichiarate, non su false certezze. |
| Fattori umani e culturali | Comportamenti, incentivi, comunicazione e leadership vengono considerati parte del rischio. |
| Miglioramento continuo | Incidenti, quasi incidenti e risultati delle azioni correttive alimentano il ciclo successivo. |
Questa impostazione chiarisce anche il ruolo della direzione. Il vertice non deve approvare soltanto un documento annuale, ma definire il risk appetite, cioè il livello e il tipo di rischio che l’organizzazione è disposta ad accettare per raggiungere i propri obiettivi.
Il risk appetite non è uguale per tutti. Un’azienda fintech può accettare una maggiore volatilità commerciale, ma avere una tolleranza quasi nulla per una violazione dei dati. Una manifattura può sopportare oscillazioni nella domanda, mentre considera inaccettabile un fermo produttivo superiore a 48 ore.
Come si applica il processo dalla definizione del contesto al monitoraggio
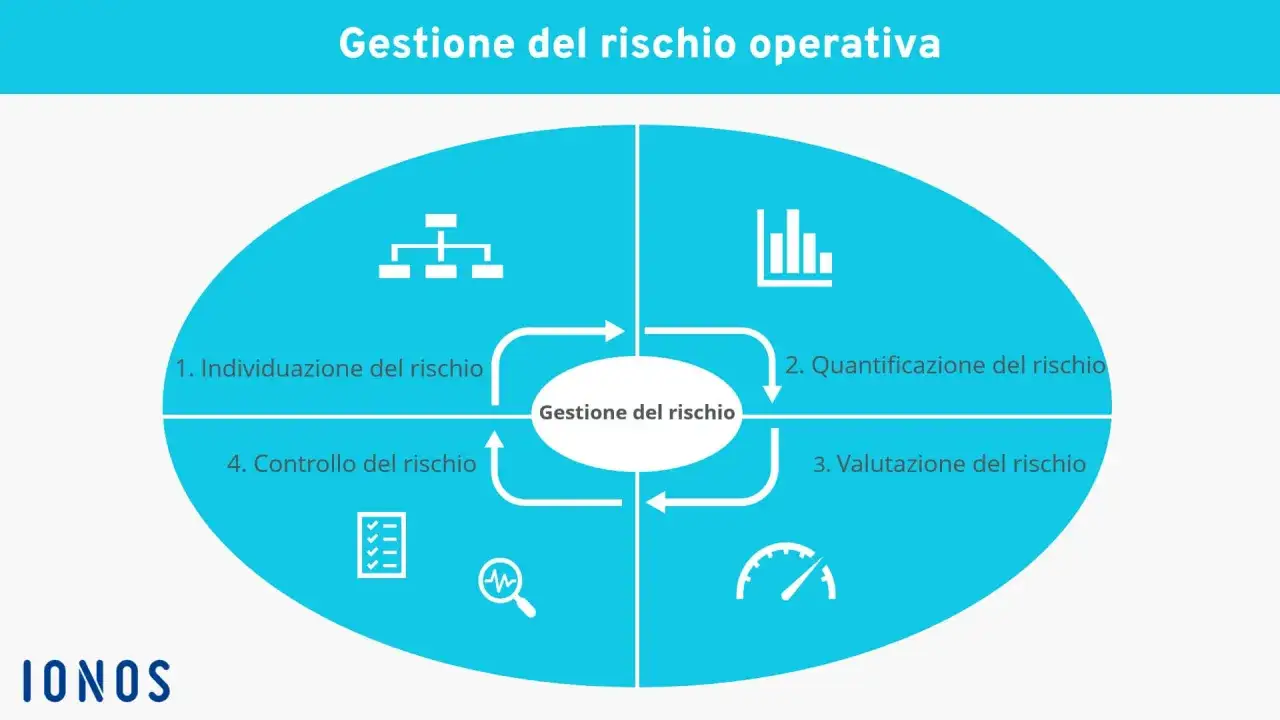
Il processo indicato dalla norma è ciclico. Non si conclude quando il rischio viene inserito in un registro, perché ogni azione modifica il profilo di esposizione dell’azienda. Io lo applico seguendo una sequenza essenziale, mantenendo però comunicazione e consultazione attive lungo tutto il percorso.
1. Definire obiettivi, contesto e criteri
Prima di cercare i rischi bisogna chiarire cosa si vuole proteggere o ottenere. L’obiettivo può essere lanciare un prodotto entro sei mesi, ridurre i tempi di consegna del 20%, aprire un canale e-commerce o mantenere un margine minimo del 12%.
In questa fase si analizzano fattori interni ed esterni, come struttura organizzativa, dipendenze tecnologiche, fornitori, concorrenza, vincoli normativi e condizioni finanziarie. Si stabiliscono anche i criteri per classificare la rilevanza, per esempio una scala da 1 a 5 per probabilità e impatto.
2. Identificare i rischi
L’identificazione deve rispondere a una domanda precisa: che cosa può impedire, ritardare o migliorare il raggiungimento dell’obiettivo? Le fonti possono essere workshop, interviste, analisi degli incidenti, dati operativi, audit, reclami dei clienti e valutazioni dei fornitori.
Per un progetto di intelligenza artificiale, ad esempio, non registrerei soltanto il rischio di errore tecnico. Considererei anche qualità dei dati, tutela della proprietà intellettuale, dipendenza dal provider, trasparenza delle decisioni, competenze interne e accettazione da parte dei clienti.
3. Analizzare probabilità, impatto e cause
L’analisi serve a capire la natura del rischio e a stimare quanto sia rilevante. Una formula elementare può essere rischio = probabilità × impatto, ma non va trattata come una misura scientifica quando i dati sono deboli.
Il punteggio diventa utile se i criteri sono descritti. Un impatto economico tra 10.000 e 50.000 euro non dovrebbe avere lo stesso significato di un impatto superiore a 500.000 euro. Allo stesso modo, “probabile” deve corrispondere a un intervallo o a una regola condivisa, non all’impressione della persona più autorevole nella stanza.
4. Valutare e stabilire le priorità
La valutazione confronta il rischio analizzato con i criteri e con la propensione al rischio dell’organizzazione. Da qui nasce la priorità di intervento. Un rischio con punteggio elevato può richiedere un’azione immediata, mentre uno moderato può essere accettato e monitorato.
Conviene distinguere tra rischio inerente, cioè l’esposizione prima dei controlli, e rischio residuo, quello che rimane dopo le misure adottate. Questa differenza evita un errore frequente: dichiarare “gestito” un rischio solo perché esiste una procedura, senza verificare se la procedura funzioni davvero.
5. Trattare il rischio
Le risposte possibili sono generalmente cinque: evitare l’attività, ridurre probabilità o impatto, condividere il rischio con un partner o un’assicurazione, accettarlo consapevolmente oppure sfruttare un’opportunità.
Ogni trattamento dovrebbe indicare almeno azione, responsabile, scadenza, costo previsto e indicatore di efficacia. “Migliorare la sicurezza informatica” è una formulazione troppo vaga. “Attivare l’autenticazione multifattore per tutti gli account privilegiati entro 60 giorni” permette invece di verificare l’avanzamento.
6. Monitorare, riesaminare e documentare
Il monitoraggio controlla sia l’evoluzione del rischio sia l’efficacia delle risposte. Gli indicatori possono essere il numero di incidenti, il tempo medio di ripristino, la percentuale di fornitori valutati, il tasso di non conformità o la concentrazione del fatturato sui primi tre clienti.La frequenza dipende dalla velocità del cambiamento. Un rischio legato alla liquidità può richiedere un controllo mensile; un progetto stabile può essere riesaminato a ogni fase decisionale. Non esiste una cadenza universale, ma un rischio critico non dovrebbe restare invariato nel registro per dodici mesi senza una motivazione.
Come integrare il risk management nella strategia aziendale
La vera prova non è la qualità della matrice, ma il momento in cui l’azienda deve scegliere. Se il piano strategico prevede una nuova piattaforma digitale, la valutazione del rischio dovrebbe influenzare selezione del fornitore, architettura, budget, tempi, competenze e piano di continuità.
Un metodo efficace collega ogni rischio a un obiettivo aziendale misurabile. In questo modo la direzione può rispondere a domande concrete: quale risultato proteggiamo? Quanto possiamo perdere? Quale investimento riduce davvero l’esposizione? Chi decide se la soglia viene superata?
Un esempio nel digitale
Immaginiamo una media impresa che affidi il servizio clienti a un sistema cloud basato su automazione e intelligenza artificiale. Nel registro dei rischi potrebbero comparire interruzione del servizio, risposte errate, trattamento non conforme dei dati, aumento dei costi di utilizzo e dipendenza da un unico provider.
La risposta non consiste necessariamente nel rinunciare al progetto. Potrebbe includere un secondo fornitore per le funzioni critiche, backup verificati, revisione umana dei casi sensibili, clausole contrattuali sui dati e un test trimestrale di ripristino. Qui la gestione del rischio migliora la decisione perché rende visibili costi, condizioni e compromessi.
Leggi anche: Quale forma societaria scegliere per la tua impresa?
Chi deve fare cosa
La responsabilità non può essere trasferita interamente al risk manager, ammesso che questa figura esista. La direzione definisce orientamento e soglie, i responsabili di processo gestiscono i rischi operativi, la funzione compliance verifica gli obblighi e l’internal audit valuta l’affidabilità del sistema.
Nelle organizzazioni più piccole la stessa persona può ricoprire più ruoli, purché la sovrapposizione sia dichiarata e i controlli più importanti abbiano una verifica indipendente. Una riunione mensile di 60 minuti sui rischi prioritari spesso produce più valore di un documento di cento pagine aggiornato una sola volta all’anno.
ISO 31000, ISO 27001 e ISO 9001 hanno obiettivi diversi
Le norme di gestione vengono spesso confuse perché usano concetti simili, come processi, controlli, audit e miglioramento continuo. La differenza principale sta nel loro campo di applicazione. ISO 31000 offre un approccio trasversale; le altre norme si concentrano su sistemi gestionali più specifici.| Riferimento | Focus principale | Certificabile | Quando è utile |
|---|---|---|---|
| ISO 31000:2018 | Gestione di qualsiasi rischio collegato agli obiettivi | No | Strategia, governance, progetti, operazioni e decisioni |
| ISO 27001 | Sistema di gestione della sicurezza delle informazioni | Sì | Protezione di dati, sistemi, accessi e continuità informativa |
| ISO 9001 | Sistema di gestione per la qualità | Sì | Processi, soddisfazione del cliente e miglioramento della qualità |
| ISO 22301 | Continuità operativa | Sì | Resilienza in caso di interruzioni e crisi operative |
Non bisogna scegliere una norma pensando che sostituisca tutte le altre. La ISO 31000 può fare da linguaggio comune per collegare sicurezza informatica, qualità, continuità operativa e compliance. La ISO 27001, invece, entra più in profondità nei controlli necessari per governare la sicurezza delle informazioni.
Per tecniche specifiche di valutazione del rischio si può affiancare la IEC 31010, che aiuta a selezionare strumenti come analisi degli scenari, bow tie, FMEA o alberi decisionali. La tecnica va scelta in base al problema: una matrice semplice può bastare per un rischio ordinario, mentre un impianto industriale o un sistema critico richiede analisi più strutturate.
Gli errori che rendono inutile un sistema ben progettato
Il primo errore è trattare il registro dei rischi come un archivio statico. Se nessuno lo usa per approvare investimenti, rivedere priorità o assegnare risorse, diventa rapidamente obsoleto.
Il secondo è confondere il numero con la precisione. Un punteggio di 17 su 25 sembra rigoroso, ma non lo è se probabilità e impatto non hanno definizioni condivise. In questi casi preferisco esplicitare l’incertezza e indicare quali informazioni servono per prendere una decisione migliore.
Altri problemi ricorrenti sono:
- elencare troppi rischi senza stabilire quali richiedono l’attenzione della direzione;
- assegnare un responsabile al rischio ma non alle azioni di trattamento;
- valutare soltanto minacce e perdite, ignorando opportunità e vantaggi potenziali;
- considerare il rischio informatico separato da processi, persone e fornitori;
- usare soglie identiche per reparti con obiettivi e conseguenze molto diversi;
- aggiornare il sistema solo dopo un incidente, quando il danno è già avvenuto;
- comunicare i rischi con un linguaggio tecnico che il consiglio di amministrazione o le funzioni operative non comprendono.
La cultura aziendale conta quanto la procedura. Se chi segnala un problema viene percepito come responsabile del problema, le informazioni smettono di circolare. Una gestione matura premia la segnalazione tempestiva, compresi i quasi incidenti, perché sono spesso l’ultima occasione per correggere un controllo debole senza sostenere costi elevati.
Come partire con un modello proporzionato in 30 giorni
Un’organizzazione che parte da zero non deve costruire subito un sistema complesso. Un primo ciclo di 30 giorni può servire a creare una base concreta, da migliorare dopo averne verificato l’utilità.
- Giorni 1-5 - scegliere due o tre obiettivi strategici e definire il livello di rischio che la direzione è pronta ad accettare.
- Giorni 6-12 - coinvolgere responsabili di processo, commerciale, amministrazione, IT e operations per raccogliere rischi e opportunità.
- Giorni 13-18 - valutare probabilità, impatto, cause, controlli esistenti e rischio residuo con criteri da 1 a 5.
- Giorni 19-24 - selezionare i 5-10 rischi prioritari e assegnare azioni con responsabili e scadenze.
- Giorni 25-30 - presentare alla direzione un cruscotto breve, concordare gli indicatori e fissare il primo riesame.
Il formato iniziale può essere un foglio condiviso, purché contenga campi coerenti. Almeno servono obiettivo, descrizione del rischio, cause, conseguenze, probabilità, impatto, controlli, rischio residuo, responsabile, azione e data di revisione.
Il software diventa utile quando aumentano numero di processi, utenti, audit o obblighi di tracciabilità. Prima di acquistarlo chiederei se risolve un problema reale. Un’applicazione sofisticata non corregge criteri confusi né sostituisce una direzione che non prende decisioni sui rischi.
Dalla matrice dei rischi a decisioni più solide
La ISO 31000 funziona quando entra nelle conversazioni che contano. Deve essere presente nella valutazione di un investimento, nella scelta di un fornitore strategico, nella definizione di un nuovo prodotto e nella revisione degli obiettivi, non soltanto nel fascicolo della compliance.
Il punto di partenza più utile è limitato e concreto: un obiettivo, una manciata di rischi prioritari e azioni verificabili. Da lì l’organizzazione può estendere il metodo ai processi più critici, misurare ciò che cambia e correggere il modello senza appesantire il lavoro quotidiano.
In definitiva, il valore della gestione del rischio non sta nel prevedere ogni evento. Sta nel rendere l’azienda più pronta, più trasparente nelle sue scelte e più capace di proteggere il valore mentre cerca nuove opportunità.
