Quando una decisione aziendale coinvolge dati, fornitori, tecnologia e obblighi normativi, gestire ogni problema in un reparto separato crea facilmente zone d’ombra. Un approccio di governance risk and compliance collega governo dell’impresa, gestione dei rischi e conformità in un unico sistema, così da proteggere gli obiettivi senza rallentare ogni iniziativa. In questo articolo mostro come applicarlo alla strategia aziendale, quali standard considerare, da dove partire e quali errori evitare.
Un sistema integrato trasforma i controlli in decisioni aziendali migliori
- Governance definisce responsabilità, obiettivi e criteri di decisione.
- Risk management aiuta a valutare minacce e opportunità prima che producano conseguenze.
- Compliance traduce leggi, standard e policy in controlli verificabili.
- ISO 31000 e ISO 37301 offrono riferimenti pratici, ma non sostituiscono il giudizio manageriale.
- Un modello proporzionato è più efficace di una piattaforma complessa acquistata senza processi chiari.
Che cosa comprende davvero il modello GRC
La governance stabilisce chi decide, con quali responsabilità e secondo quali obiettivi. Comprende il ruolo del consiglio di amministrazione, della direzione, delle funzioni di controllo e dei responsabili operativi. Senza questa struttura, anche il miglior registro dei rischi rimane un documento senza proprietario.
La gestione dei rischi analizza ciò che può compromettere o favorire la strategia. Non riguarda soltanto frodi e cyberattacchi, ma anche dipendenza da un fornitore, interruzione della produzione, perdita di competenze, errori nei dati, volatilità dei costi e mancato raggiungimento degli obiettivi commerciali.
La compliance, infine, verifica che l’organizzazione rispetti leggi, regolamenti, contratti, standard interni e impegni verso i clienti. Il suo valore non sta nel produrre più moduli, ma nel trasformare gli obblighi in comportamenti, controlli e prove verificabili.
| Area | Domanda principale | Risultato atteso |
|---|---|---|
| Governance | Chi decide e chi risponde? | Ruoli, deleghe e priorità chiare |
| Rischio | Che cosa può impedire o favorire il risultato? | Valutazione, trattamento e monitoraggio |
| Conformità | Quali regole dobbiamo rispettare? | Obblighi, controlli ed evidenze |
Il punto decisivo è il collegamento tra le tre aree. Se una nuova applicazione riduce i tempi di vendita ma aumenta il rischio di perdita dei dati, la decisione non può essere affidata solo al reparto IT. Deve considerare beneficio economico, rischio residuo, obblighi applicabili e responsabilità finale.
Perché serve alla strategia aziendale e non solo all’ufficio legale
Un sistema integrato migliora la qualità delle decisioni perché porta i rischi dentro la pianificazione, invece di affrontarli quando il danno è già iniziato. Prima di entrare in un nuovo mercato, acquistare un’azienda o affidare un processo al cloud, la direzione può valutare scenari, soglie di tolleranza e controlli necessari.
La mia regola è semplice: un rischio merita attenzione in proporzione al suo possibile impatto sugli obiettivi. Un’impresa manifatturiera con 80 dipendenti non ha bisogno dello stesso apparato di una banca internazionale, ma deve comunque sapere quali sistemi sono critici, chi può modificarli e quanto tempo può restare ferma.
Il valore economico di una visione unitaria
L’approccio integrato evita di finanziare controlli duplicati. Lo stesso fornitore, per esempio, può essere valutato separatamente da acquisti, sicurezza informatica, privacy e compliance. Un modello GRC permette di condividere un’unica anagrafica dei fornitori, un’unica valutazione e un piano di azioni tracciabile.
Questo non significa eliminare ogni rischio. Significa decidere consapevolmente quali rischi accettare, quali ridurre e quali trasferire con assicurazioni, clausole contrattuali o servizi specializzati. La differenza tra controllo maturo e burocrazia è proprio qui: il primo aiuta a scegliere, la seconda accumula documenti.
Come costruire un sistema proporzionato in sei passaggi
Io partirei dai processi che sostengono il fatturato, la continuità operativa e la reputazione. Solo dopo sceglierei software, dashboard e consulenze. Questa sequenza riduce il rischio di automatizzare un processo confuso.
- Definire gli obiettivi strategici. Chiarire quali risultati l’impresa vuole proteggere, come crescita, margine, continuità del servizio o espansione internazionale.
- Mappare processi e asset critici. Collegare attività, dati, persone, applicazioni, sedi e fornitori alle funzioni aziendali che ne dipendono.
- Creare un registro dei rischi. Descrivere per ogni rischio causa, evento, impatto, probabilità, responsabile e trattamento previsto.
- Associare gli obblighi ai controlli. Una norma o una policy deve tradursi in un’attività osservabile, con frequenza, proprietario ed evidenza.
- Stabilire soglie e indicatori. La direzione deve sapere quando un rischio supera il livello accettabile e richiede una decisione.
- Verificare e migliorare. Audit, incidenti, test e cambiamenti organizzativi devono aggiornare il sistema, non finire in un archivio dimenticato.
Per una piccola impresa, il primo ciclo può essere completato in 4-8 settimane se il perimetro è limitato a pochi processi critici. Un’organizzazione più complessa avrà bisogno di diversi mesi, soprattutto quando deve coinvolgere filiali, fornitori e sistemi ereditati.
Il software arriva dopo. Una piattaforma può centralizzare questionari, scadenze, approvazioni e report, ma non stabilisce da sola il livello di rischio accettabile. Prima di investire, conviene chiarire chi userà lo strumento, quali dati inserirà e quale decisione dovrà diventare più veloce o più affidabile.
Standard e obblighi che contano per le imprese italiane
Gli standard aiutano a creare un linguaggio comune, ma non sono tutti equivalenti. ISO 31000 offre principi e linee guida per identificare, analizzare, trattare e monitorare i rischi. Non è una norma di certificazione, quindi va usata come struttura di riferimento e non come semplice badge commerciale.
ISO 37301 riguarda i sistemi di gestione della compliance. La norma, confermata come attuale nel 2026, insiste su leadership, proporzionalità, trasparenza, cultura e miglioramento continuo. È utile quando l’impresa vuole dimostrare che la conformità non dipende da controlli occasionali, ma da un sistema stabile.
Per la sicurezza delle informazioni possono entrare in gioco anche ISO 27001, il framework NIST o altri riferimenti settoriali. La scelta dipende da clienti, mercati, contratti e livello di esposizione. Accumulare certificazioni senza integrare i controlli nei processi produce costi e poca sostanza.
DORA e NIS2 cambiano il perimetro della responsabilità
Per banche, assicurazioni, intermediari e altri soggetti finanziari, il regolamento DORA si applica dal 17 gennaio 2025 e richiede un quadro strutturato per il rischio ICT, la resilienza operativa, gli incidenti, i test e i fornitori tecnologici. Anche quando alcune attività sono esternalizzate, la responsabilità dell’ente non scompare.
La direttiva NIS2 amplia gli obblighi di gestione del rischio cyber in diversi settori critici e richiede misure su incident response, continuità operativa, catena di fornitura, vulnerabilità, formazione e controllo degli accessi. Per un’azienda italiana, la prima domanda non è “quale modulo devo compilare?”, ma rientro nel perimetro e quali servizi essenziali sostengo?
Le regole cambiano in base a settore, dimensione, ruolo nella catena di fornitura e tipo di dati trattati. Per questo consiglio di verificare sempre l’applicabilità con la funzione legale o con un professionista qualificato, soprattutto quando una norma prevede responsabilità degli amministratori, obblighi di notifica o sanzioni.
Dati, ruoli e indicatori per governare davvero i rischi
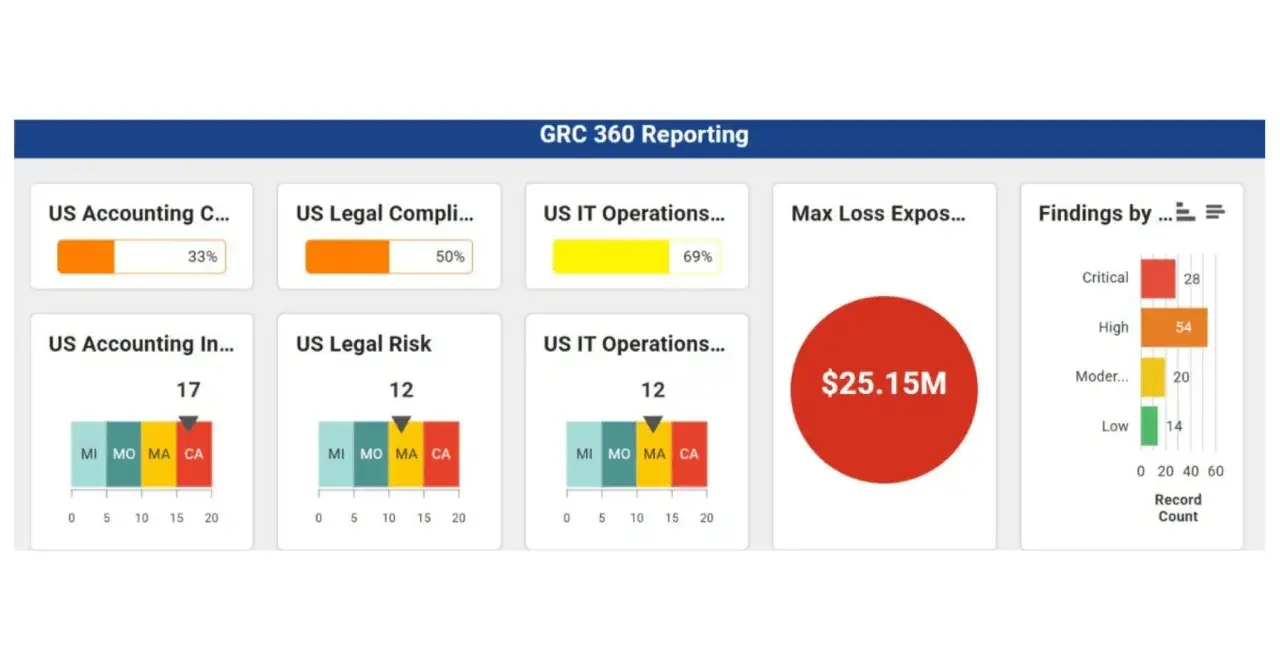
Un sistema efficace deve rispondere rapidamente a tre domande: quale rischio abbiamo, chi lo gestisce e quale prova dimostra che il controllo funziona. Se per ottenere una risposta servono settimane di fogli di calcolo e richieste via e-mail, la struttura è già troppo fragile.
La separazione dei ruoli evita conflitti
Il modello delle tre linee di difesa è un riferimento utile. La prima linea appartiene ai team operativi, che gestiscono i rischi nel lavoro quotidiano. La seconda comprende funzioni come risk management, compliance e sicurezza, che definiscono metodi e supervisionano. La terza è l’audit interno, che valuta in modo indipendente l’efficacia complessiva.
Nelle PMI le stesse persone possono ricoprire più ruoli, ma la sovrapposizione deve essere dichiarata e compensata. Chi crea un controllo non dovrebbe essere l’unico a valutarne l’efficacia. Anche una revisione trimestrale svolta da una persona indipendente può migliorare sensibilmente l’affidabilità delle evidenze.
Leggi anche: ISO 31000 per il risk management - come applicarla in azienda
Gli indicatori devono guidare una scelta
| Indicatore | Che cosa misura | Quando richiede attenzione |
|---|---|---|
| Rischi oltre soglia | Numero di rischi con esposizione superiore all’appetito definito | Quando aumenta per due periodi consecutivi |
| Azioni correttive scadute | Ritardo nel trattamento dei problemi rilevati | Quando riguarda rischi elevati o controlli critici |
| Tempo di rilevazione incidente | Intervallo tra evento e identificazione | Quando supera l’obiettivo stabilito per il processo |
| Copertura fornitori | Quota di fornitori critici valutati e aggiornati | Quando scende sotto il livello minimo definito |
Non servono decine di KPI. In genere, 5-10 indicatori ben scelti sono più utili di un cruscotto con 60 numeri che nessuno collega a una decisione. Ogni indicatore dovrebbe avere un responsabile, una frequenza di aggiornamento e una conseguenza concreta quando supera la soglia.
Gli errori che rendono il sistema inutile
Il primo errore è trattare la compliance come un controllo finale. Se il reparto commerciale coinvolge compliance soltanto dopo aver promesso condizioni contrattuali difficili da sostenere, il controllo arriva troppo tardi. La conformità deve entrare nella progettazione del prodotto, del processo e della relazione con il cliente.
Il secondo errore è copiare un modello pensato per un’organizzazione molto più grande. Procedure sproporzionate generano stanchezza documentale: le persone compilano moduli per abitudine, senza capire quali rischi stanno gestendo. Meglio pochi controlli applicati con continuità che una policy perfetta e ignorata.
Il terzo errore è confondere la presenza di un controllo con la sua efficacia. Avere una procedura per gli accessi non dimostra che gli account inattivi vengano davvero disabilitati entro i tempi stabiliti. Servono test, campionamenti, log e azioni correttive.
Infine, molte aziende dimenticano i fornitori. Cloud, software gestionali, consulenti e partner logistici possono influenzare direttamente la continuità del servizio. La valutazione deve considerare criticità del servizio, accesso ai dati, dipendenza contrattuale, piani di continuità e capacità di risposta agli incidenti.
La prova più semplice per capire se il sistema funziona
Chiederei a un responsabile di spiegare in dieci minuti quali sono i tre rischi più importanti del suo processo, quale soglia non deve essere superata e che cosa accade quando un controllo fallisce. Se non riesce a rispondere senza cercare in diversi archivi, il modello è ancora troppo lontano dall’operatività.
La maturità non si misura dal numero di policy o dal costo della piattaforma. Si vede quando la direzione prende decisioni più consapevoli, i team sanno cosa devono proteggere e gli incidenti producono miglioramenti verificabili. Governance, rischio e conformità diventano strategici solo quando cambiano il modo in cui l’impresa decide e agisce.
