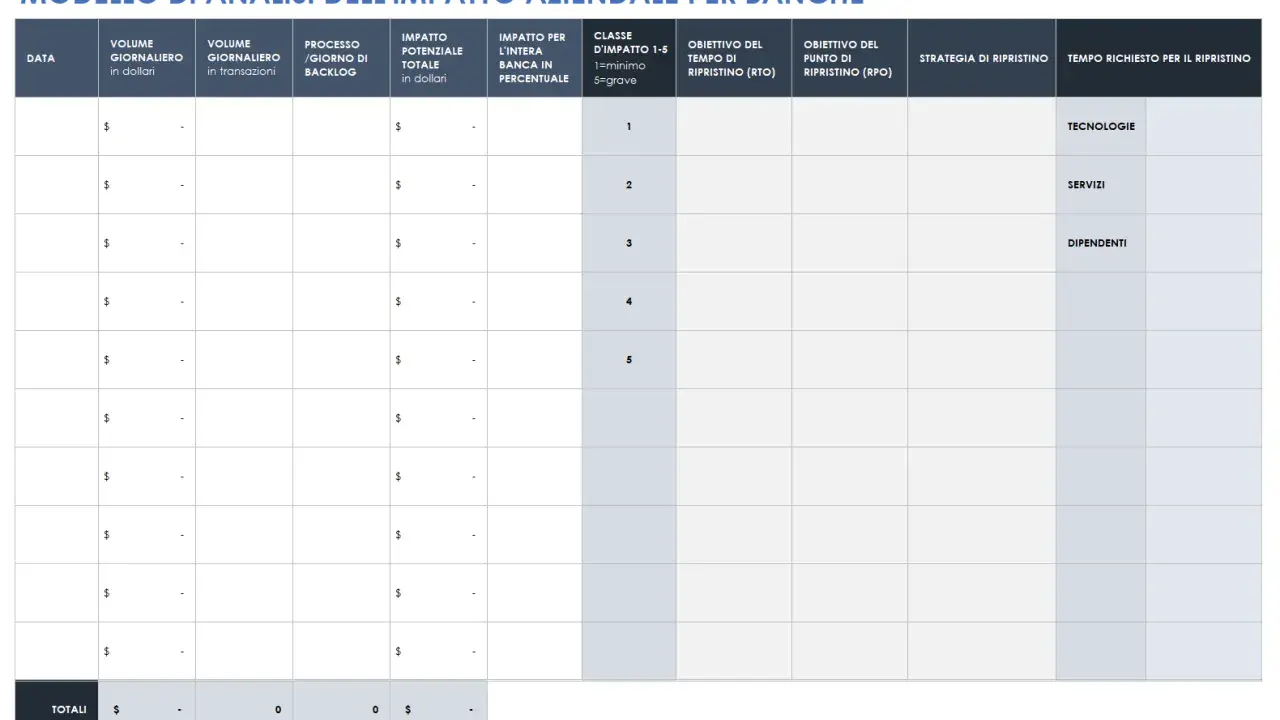
Un guasto al gestionale, un attacco informatico o l’assenza improvvisa di un fornitore possono fermare un’azienda molto prima di quanto si immagini. La business impact analysis aiuta a capire quali processi sono davvero vitali, quanto può costare un’interruzione e in quale ordine ripristinare le attività. In queste righe mostro un metodo pratico, adatto anche alle PMI italiane, con esempi, soglie operative ed errori da evitare.
La continuità operativa parte dalle priorità, non dai software
- Obiettivo: misurare gli effetti di un’interruzione su ricavi, clienti, persone, dati e conformità.
- Risultato: una graduatoria dei processi critici e dei tempi massimi di fermo accettabili.
- Parametri: MTPD, RTO e RPO trasformano valutazioni generiche in decisioni concrete.
- Metodo: interviste ai responsabili di processo, dati economici e verifica delle dipendenze operative.
- Valore strategico: orientare investimenti in tecnologia, fornitori, competenze e resilienza.
Che cosa misura davvero l’analisi d’impatto
Un’analisi d’impatto aziendale valuta che cosa accade quando una funzione, un servizio o una risorsa non è disponibile. Non si limita a chiedere “qual è il rischio?”, ma chiarisce quale danno produce l’interruzione e dopo quanto tempo quel danno diventa inaccettabile.
La distinzione rispetto alla valutazione del rischio è importante. La valutazione del rischio considera la probabilità e la gravità di uno scenario; la BIA parte invece dai processi essenziali e osserva le conseguenze della loro indisponibilità. Secondo NIST, questo approccio può sostenere non solo la continuità operativa, ma anche la definizione delle priorità di rischio a livello aziendale.Gli impatti da esaminare sono almeno cinque. Ci sono le perdite economiche, i ritardi operativi, le conseguenze sui clienti, i danni reputazionali e gli effetti normativi o contrattuali. In settori regolamentati, come finanza, sanità e servizi essenziali, la non conformità può pesare più del costo diretto del fermo.
Il documento finale non è un piano di emergenza e non sostituisce il disaster recovery. È la base decisionale che dice che cosa proteggere prima, con quale livello di servizio e con quali risorse. Le linee guida ISO/TS 22317 sono dedicate proprio alla progettazione e al mantenimento del processo di analisi d’impatto in linea con ISO 22301.
Dai processi critici alle soglie di recupero
Il punto di partenza non dovrebbe essere l’elenco delle applicazioni informatiche. Io preferisco partire dai processi che generano valore, come ricevere ordini, produrre, consegnare, assistere i clienti o pagare i dipendenti. Solo dopo collego ogni processo a persone, dati, sedi, fornitori e sistemi.
Per rendere l’analisi utilizzabile servono soglie precise. Il MTPD, Maximum Tolerable Period of Disruption, indica il periodo massimo oltre il quale l’interruzione compromette seriamente l’organizzazione. L’RTO, Recovery Time Objective, definisce invece entro quanto tempo si vuole ripristinare il servizio.
L’RPO, Recovery Point Objective, misura quanti dati si è disposti a perdere in caso di ripristino. Un RPO di 15 minuti richiede sistemi e procedure molto diversi da un RPO di 24 ore. MTPD, RTO e RPO non sono sinonimi, e confonderli porta spesso a investimenti sproporzionati o a obiettivi impossibili da rispettare.
| Processo | MTPD indicativo | RTO possibile | Conseguenza principale |
|---|---|---|---|
| Gestione ordini e-commerce | 24-48 ore | 8-12 ore | Vendite perse e reclami |
| Linea produttiva automatizzata | 4-8 ore | 2-4 ore | Fermi, penali e spreco di materiali |
| Paghe e stipendi | 5-10 giorni | 3-5 giorni | Disagi al personale e rischio contrattuale |
| Assistenza clienti | 24 ore | 8 ore | Aumento delle richieste arretrate e perdita di fiducia |
I valori della tabella sono esempi di lavoro, non soglie universali. Una piattaforma con clienti internazionali può avere un MTPD più breve di un’attività locale, mentre un’azienda con processi manuali può tollerare un RTO più lungo. La regola corretta è collegare ogni numero a ricavi, obblighi e aspettative reali.
Come condurre una BIA in modo pratico
Per una PMI con un perimetro limitato, una prima analisi può richiedere 2-4 settimane, coinvolgendo da 5 a 10 processi prioritari e 4-8 responsabili. Non serve iniziare con un progetto enorme: è più utile produrre una prima versione verificabile e migliorarla dopo il confronto con le funzioni operative.
- Definire il perimetro. Stabilisco quali sedi, società, processi e servizi sono inclusi. Se il perimetro è troppo ampio, il gruppo finisce per descrivere l’azienda senza riuscire a prendere decisioni.
- Mappare le attività. Per ogni processo registro responsabile, input, output, clienti, fornitori, persone chiave, applicazioni e dati necessari. Questa mappa rende visibili le dipendenze nascoste.
- Raccogliere informazioni. Uso interviste brevi e questionari mirati, ma confronto sempre le risposte con dati di vendita, tempi di lavorazione, contratti e indicatori di servizio. Le sole opinioni tendono a sovrastimare ciò che ogni reparto conosce meglio.
- Valutare gli impatti nel tempo. Chiedo che cosa succede dopo 2 ore, 8 ore, 24 ore, 3 giorni e 7 giorni. La curva temporale è spesso più utile di un punteggio unico, perché mostra quando il danno accelera.
- Stabilire le priorità. Assegno MTPD, RTO, RPO e livello di priorità. Se due processi risultano entrambi “critici”, verifico quale sostiene l’altro e quale genera il danno più rapido.
- Validare i risultati. Presento la graduatoria alla direzione e ai responsabili. Una BIA diventa credibile quando le persone che dovranno lavorare durante l’emergenza riconoscono il quadro e ne correggono le lacune.
Un foglio di calcolo è sufficiente per partire. Software dedicati aiutano quando ci sono molte sedi, dipendenze complesse o obblighi di audit, ma non risolvono il problema principale. La qualità dipende dalla precisione delle domande e dalla disponibilità di dati aggiornati.
Un esempio concreto per una PMI italiana
Immaginiamo un’azienda manifatturiera emiliana che vende componenti a clienti italiani e tedeschi. Il reparto IT propone di proteggere tutti i server allo stesso modo, ma la BIA mostra che le priorità sono diverse: il sistema di produzione deve tornare operativo in poche ore, mentre l’archivio storico può essere recuperato il giorno successivo.
Il processo ordini dipende dall’ERP, dal portale clienti e dal corriere. Se l’ERP è fermo per 6 ore, l’azienda può raccogliere gli ordini via telefono e posta elettronica; dopo 24 ore, però, iniziano gli errori di disponibilità e i ritardi nelle consegne. La misura più efficace potrebbe quindi essere un canale manuale temporaneo, non necessariamente una replica completa di ogni applicazione.
Consideriamo anche uno studio professionale con dieci dipendenti. In questo caso il rischio maggiore non è una linea produttiva bloccata, ma l’indisponibilità dei fascicoli digitali e delle credenziali. La BIA può far emergere che un backup cifrato verificato ogni giorno e una procedura di accesso d’emergenza valgono più di un’infrastruttura sofisticata che nessuno ha mai testato.
| Scenario | Risposta iniziale | Investimento coerente |
|---|---|---|
| ERP indisponibile | Ordini manuali e riconciliazione successiva | Moduli offline, procedure e formazione |
| Ransomware | Isolamento dei sistemi e attivazione della crisi | Backup immutabili, segmentazione e test |
| Fornitore logistico fermo | Attivazione di un secondo corriere | Contratti alternativi e dati di contatto aggiornati |
Questo esempio mostra un punto che spesso viene trascurato. La continuità non coincide con la disponibilità tecnologica: comprende anche persone, procedure, fornitori e decisioni rapide. Una soluzione più costosa non è automaticamente la più adatta.
Gli errori che rendono inutile il lavoro
Il primo errore è compilare la BIA una sola volta e archiviarla. Processi, fornitori e sistemi cambiano rapidamente, quindi una revisione annuale è una base ragionevole, mentre i processi più critici vanno verificati dopo modifiche importanti, incidenti o acquisizioni.
- Confondere rischio e impatto. Un evento raro può avere conseguenze così gravi da richiedere comunque una strategia dedicata.
- Lasciare fuori i fornitori. Un servizio cloud o un corriere possono essere indispensabili anche se non appartengono all’organizzazione.
- Usare solo punteggi qualitativi. “Alto” e “basso” non bastano senza una stima di tempi, costi, volumi e obblighi.
- Ignorare le alternative manuali. Una procedura temporanea può ridurre molto il danno mentre il sistema principale viene ripristinato.
- Definire obiettivi irrealistici. Un RTO di un’ora non ha senso se non esistono persone reperibili, accessi, dati e infrastrutture compatibili.
- Non testare le ipotesi. Un backup dichiarato “disponibile” è una protezione solo dopo che il ripristino è stato provato.
Nella mia esperienza, il problema più frequente non è l’assenza di documentazione, ma la distanza tra il documento e il lavoro quotidiano. Se il responsabile di processo non sa chi chiamare, quale versione dei dati usare o quale decisione può prendere, il piano resta teorico.
Come usare i risultati per la strategia aziendale
Una BIA ben costruita traduce la resilienza in scelte di portafoglio. La direzione può decidere dove aumentare la ridondanza, quali fornitori diversificare, quali competenze mantenere internamente e quali processi digitalizzare prima. In questo modo la continuità entra nella strategia aziendale, invece di restare confinata all’ufficio IT.Per ogni investimento suggerisco di confrontare tre elementi: perdita evitata, costo della soluzione e tempo necessario per renderla operativa. Se una replica tecnologica costa molto ma il processo può funzionare manualmente per tre giorni, forse conviene investire prima in una procedura alternativa e nella formazione.
I risultati possono anche guidare alcuni indicatori di gestione. Tra i più utili ci sono la percentuale di processi critici con un RTO validato, il tempo medio di ripristino misurato nei test, la copertura dei fornitori alternativi e il numero di dipendenti formati per ruolo di emergenza.
La verifica dovrebbe avvenire con esercitazioni proporzionate. Per un processo semplice può bastare una simulazione da 60-90 minuti; per una produzione complessa servono prove tecniche, coinvolgimento dei fornitori e misurazione dei tempi effettivi. Il compromesso corretto è testare prima ciò che ha impatto alto e dipendenze numerose.
La decisione più utile da prendere dopo l’analisi
Il valore dell’analisi non sta nel numero di pagine prodotte, ma nelle decisioni che riesce a sbloccare. Alla fine dovrebbero essere chiari almeno i cinque processi più sensibili, il tempo massimo di fermo per ciascuno, le risorse indispensabili e il responsabile incaricato di coordinare il ripristino.
Se questi elementi non sono ancora chiari, non serve aggiungere complessità. Conviene ridurre il perimetro, verificare i dati con chi lavora davvero sui processi e trasformare la prima versione in una pratica periodica. Una continuità operativa credibile nasce da priorità realistiche, prove ripetute e correzioni concrete, non da un piano perfetto rimasto nel cassetto.
