Quando un’azienda raccoglie un’e-mail, usa cookie di profilazione o chiede dati per una campagna marketing, non basta inserire una casella da spuntare. In breve, il consenso dell'interessato al trattamento dei dati personali deve essere libero, specifico, informato e inequivocabile, oltre a poter essere dimostrato e revocato facilmente.
Un consenso valido nasce da una scelta chiara e documentabile
- Libero: rifiutarlo non deve comportare svantaggi ingiustificati.
- Specifico: ogni finalità importante richiede una scelta distinta.
- Informato: l’interessato deve capire chi tratta i dati, perché e per quanto tempo.
- Inequivocabile: servono una dichiarazione o un’azione positiva, mai il silenzio.
- Revocabile: ritirare il consenso deve essere semplice quanto concederlo.
La regola di base secondo il GDPR
Il consenso è una delle basi giuridiche previste dall’articolo 6 del GDPR, ma non è automaticamente la soluzione giusta per ogni trattamento. È valido quando la persona manifesta una volontà reale di accettare che i propri dati siano usati per una o più finalità determinate.
La definizione comprende quattro requisiti essenziali. La scelta deve essere libera, specifica, informata e inequivocabile, attraverso una dichiarazione oppure un’azione positiva chiara. Il titolare del trattamento, cioè l’organizzazione che decide finalità e modalità dell’uso dei dati, deve inoltre poter dimostrare che quel consenso è stato effettivamente raccolto.
Questo cambia molto il modo di progettare un modulo online. Un pulsante generico con la frase “Accetto tutto” difficilmente dimostra che l’utente abbia compreso finalità diverse come servizio, newsletter, profilazione e comunicazione dei dati a partner commerciali.
Le condizioni che rendono il consenso realmente valido
Deve essere libero
L’interessato deve poter dire di no senza perdere un servizio che non dipende da quel trattamento. Per esempio, iscrivere una persona a un corso non dovrebbe richiedere anche l’accettazione delle comunicazioni promozionali, se queste non sono necessarie all’organizzazione del corso.
Il problema si presenta anche quando una sola casella condiziona l’accesso a un servizio a diverse finalità facoltative. La mia regola pratica è separare sempre ciò che serve per erogare il servizio da ciò che serve per marketing, profilazione o analisi commerciali.
Deve essere specifico
Il consenso deve riferirsi a una finalità precisa. “Utilizzeremo i tuoi dati per migliorare la tua esperienza” è spesso troppo vago se non spiega quali dati saranno usati e quali operazioni verranno svolte.
In un e-commerce, ad esempio, è preferibile distinguere tra gestione dell’ordine, invio di newsletter e personalizzazione delle offerte. L’utente può accettare una finalità e rifiutarne un’altra, mantenendo comunque la possibilità di acquistare.
Deve essere informato
Prima della scelta, l’interessato deve ricevere un’informativa comprensibile. Non serve trasformare il modulo in un documento illeggibile, ma devono risultare chiari almeno identità del titolare, finalità, categorie di dati, destinatari, periodo di conservazione e diritti.
Un approccio efficace consiste nell’utilizzare un’informativa breve vicino al modulo e collegarla a una versione completa. Il linguaggio deve essere semplice, concreto e adeguato al pubblico, soprattutto quando il servizio è rivolto a consumatori o minori.
Leggi anche: Tracker online - cosa fanno e come ridurre il tracciamento
Deve essere inequivocabile
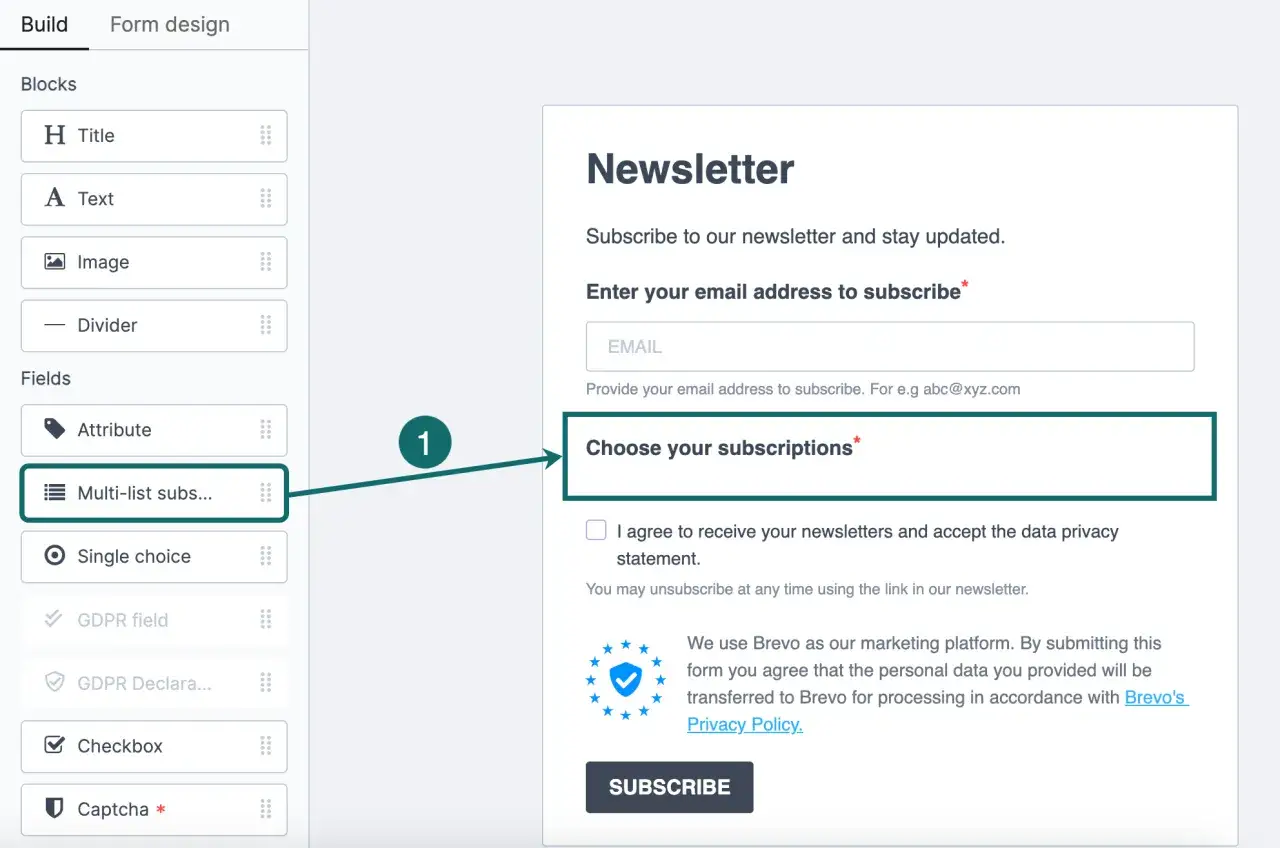
Il consenso richiede un comportamento attivo. Sono quindi inadeguati il silenzio, l’inattività, le caselle già selezionate e formule che fanno coincidere l’accettazione delle condizioni contrattuali con l’autorizzazione al marketing.
Una casella non preselezionata con una frase specifica, seguita da un’azione volontaria dell’utente, è molto più solida. Non conta soltanto l’aspetto grafico: la scelta deve essere comprensibile, distinta e non manipolata da pulsanti o colori studiati per spingere verso l’accettazione.
Quando il consenso non è la base giuridica corretta
Molte aziende chiedono il consenso per abitudine, anche quando il trattamento può fondarsi su un’altra base giuridica. Il GDPR ammette, tra le altre, la necessità di eseguire un contratto, l’adempimento di un obbligo legale, la tutela di interessi vitali, un compito di interesse pubblico o un interesse legittimo adeguatamente valutato.
| Situazione | Base normalmente pertinente | Esempio pratico |
|---|---|---|
| Gestione di un acquisto | Contratto | Usare nome e indirizzo per consegnare il prodotto |
| Emissione di una fattura | Obbligo legale | Conservare i dati contabili richiesti dalla legge |
| Newsletter promozionale | Consenso, salvo eccezioni specifiche | Inviare offerte a chi si è iscritto volontariamente |
| Prevenzione di frodi | Interesse legittimo o obbligo legale | Individuare transazioni anomale |
La distinzione è importante perché un consenso forzato o superfluo non rende più corretto un trattamento. Se i dati sono necessari per il contratto, il titolare deve spiegare questa necessità nell’informativa, senza presentarla come una libera autorizzazione.
Come raccoglierlo e dimostrarlo nel tempo
La raccolta deve lasciare una traccia verificabile. Il titolare dovrebbe poter ricostruire chi ha prestato il consenso, quando, per quale finalità, con quale informativa e attraverso quale versione del modulo.
Per un sito web, una registrazione utile può includere l’identificativo dell’utente, data e ora, testo della dichiarazione, versione dell’informativa, finalità selezionata e fonte della raccolta. L’indirizzo IP può essere un elemento aggiuntivo, ma da solo non dimostra che la persona abbia compiuto una scelta consapevole.
- Descrivere separatamente le finalità obbligatorie e facoltative.
- Usare caselle non preselezionate per ogni consenso distinto.
- Mostrare l’informativa prima dell’azione di accettazione.
- Registrare prova, data, versione del testo e canale di raccolta.
- Conservare la documentazione secondo una politica coerente e verificabile.
- Collegare il consenso a un sistema che permetta di gestire anche la revoca.
Per le iscrizioni via e-mail, il double opt-in, cioè la conferma tramite un secondo messaggio, non è sempre l’unica modalità possibile, ma offre una prova particolarmente robusta dell’identificazione e della volontà dell’utente. Un semplice file Excel ricevuto da un fornitore esterno, invece, può essere insufficiente se non permette di verificare origine, integrità e contenuto del consenso.
La revoca deve essere semplice quanto l’adesione
L’interessato può revocare il consenso in qualsiasi momento. La revoca non rende illecito ciò che è stato fatto prima, ma impedisce di continuare il trattamento basato su quella autorizzazione, salvo che esista un’altra base giuridica applicabile.
Se per iscriversi a una newsletter bastano due clic, non è ragionevole obbligare l’utente a inviare una raccomandata o a contattare un operatore. Il Garante Privacy richiama spesso proprio questo principio di simmetria: rinunciare deve essere facile quanto aderire.
Il link di disiscrizione nelle comunicazioni commerciali, il pannello delle preferenze e il centro privacy sono strumenti semplici ma decisivi. La revoca deve inoltre aggiornare rapidamente tutti i sistemi coinvolti, inclusi CRM, piattaforme di invio e banche dati utilizzate da fornitori.
Marketing, cookie e dati particolari richiedono più attenzione
Nel marketing, il consenso deve essere granulare. Se un’azienda vuole inviare comunicazioni proprie, condividere dati con partner e usare profilazione comportamentale, dovrebbe presentare scelte separate, indicando anche i canali utilizzati, come e-mail, SMS, telefono o messaggistica.
Per i cookie, quelli tecnici necessari al funzionamento del sito seguono una logica diversa rispetto ai cookie di profilazione o agli strumenti destinati a creare pubblicità personalizzata. Prima di attivare questi ultimi, il visitatore deve poter rifiutare con la stessa facilità con cui può accettare, senza banner ingannevoli o pulsanti nascosti.
Le categorie particolari di dati, come informazioni sanitarie, biometriche, genetiche, sull’origine etnica o sulle convinzioni religiose, hanno una protezione più intensa. In questi casi il consenso, quando costituisce la base utilizzata, deve essere esplicito, ma occorre comunque verificare se sia applicabile una delle altre condizioni previste dalla legge.
Per i servizi della società dell’informazione offerti direttamente ai minori, in Italia il minore può prestare autonomamente il consenso a partire dai 14 anni. Sotto questa soglia è richiesto il consenso di chi esercita la responsabilità genitoriale, e le informazioni devono essere scritte con un linguaggio particolarmente chiaro.
La verifica finale che protegge azienda e interessato
Prima di pubblicare un modulo, io controllo sempre tre elementi. Primo, mi chiedo se la finalità richieda davvero il consenso; secondo, verifico che l’utente possa scegliere in modo separato; terzo, provo a ritirare l’autorizzazione dal punto di vista di una persona non tecnica.
Se il rifiuto blocca un servizio non collegato al trattamento, se l’informativa è incomprensibile o se l’azienda non riesce a mostrare quale testo fosse in vigore al momento dell’adesione, il sistema va corretto. La validità non dipende dalla presenza di una checkbox, ma dalla qualità dell’intero processo.
Un consenso ben progettato riduce il rischio giuridico e migliora anche il rapporto con il cliente. La trasparenza può diminuire il numero delle adesioni immediate, ma produce dati più affidabili e contatti realmente interessati, con un beneficio concreto per qualsiasi strategia digitale.
